Pourquoi lancer un VPN personnel peut-il casser le VPN d’entreprise sur le même ordinateur ?
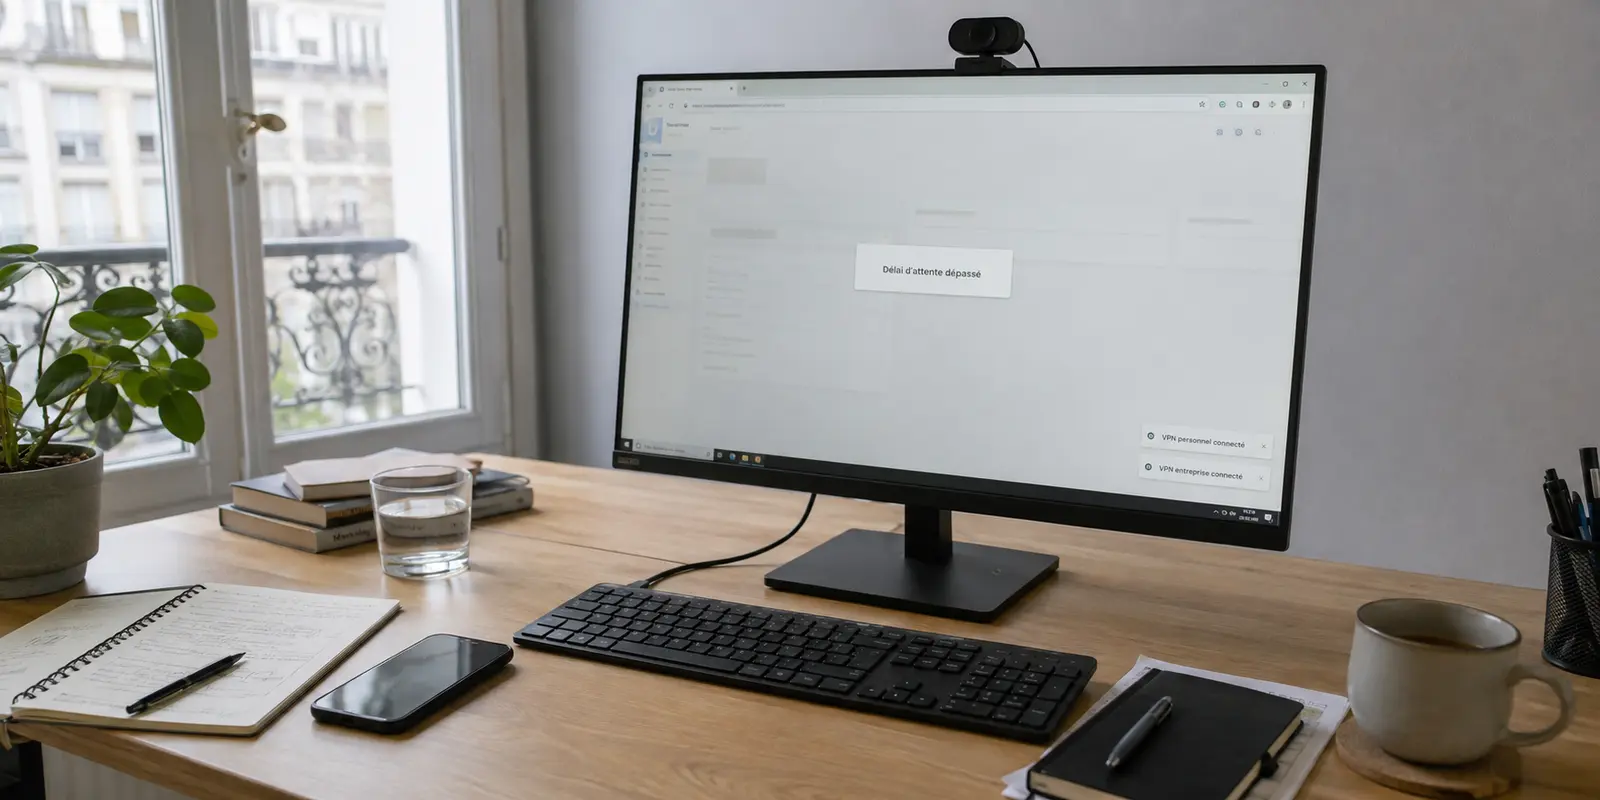
Vous êtes en télétravail ou installé dans une chambre d’hôtel lors d’un déplacement. Votre ordinateur professionnel est allumé, solidement connecté au VPN de l’entreprise pour vous permettre d'accéder aux dossiers partagés, à l'intranet ou à votre messagerie interne. En parallèle, vous souhaitez écouter de la musique, consulter vos comptes bancaires ou regarder une vidéo pendant votre pause sans que le service informatique n’ait un œil sur votre navigation personnelle.
L’idée paraît simple : pourquoi ne pas lancer votre propre VPN commercial sur la même machine pour créer un « tunnel dans le tunnel » ou cloisonner discrètement vos onglets ?
Vous cliquez sur « Connexion » dans votre application personnelle. Deux secondes plus tard, le résultat est sans appel : votre réunion en visioconférence se coupe net, vos accès aux serveurs du bureau sautent, les pages web refusent de charger et votre adaptateur réseau finit parfois par se figer totalement.
Ce crash n’est ni un bug passager de votre ordinateur, ni une défaillance de votre fournisseur commercial. C’est la conséquence directe d’une impossibilité physique et logicielle au cœur de votre système d’exploitation.
Résumé de l’article et contexte d’usage
Pourquoi lancer un VPN personnel peut-il casser le VPN d’entreprise sur le même ordinateur ?
Dans le scénario décrit, les deux logiciels tentent de contrôler les routes par défaut et les interfaces réseau du système ; le client d’entreprise peut en plus bloquer les changements qu’il interprète comme un détournement de trafic.
Points clés
- À retenir : La collision ne concerne pas seulement le chiffrement : elle touche la table de routage, la passerelle par défaut et les contrôles de sécurité installés sur un poste géré.
- Pour qui : Les télétravailleurs et voyageurs qui veulent séparer leur navigation personnelle des flux de l’entreprise sans perturber la machine professionnelle.
- Contexte produit : Le texte ne place OnlyDogs VPN que sur l’appareil personnel distinct, avec accès par code temporaire, HTTP/3 et filtrage DNS ; il déconseille de l’ajouter au poste de travail géré.
- Limite : Aucune source externe ni configuration d’entreprise précise n’est liée ; les politiques de routage, d’EDR et de conformité peuvent varier selon l’organisation et le client VPN utilisé.
Sources citées dans l’article : aucun lien externe n’est présent dans le corps du texte.
La collision sous le capot : la guerre des tables de routage
Pour comprendre pourquoi l’empilement de deux tunnels échoue systématiquement, il faut regarder la manière dont un ordinateur achemine ses paquets de données.
Windows et macOS reposent sur un principe fondamental : ils n'utilisent qu’une seule « passerelle par défaut » à la fois pour diriger le trafic sortant vers le monde extérieur. Lorsqu'un VPN d'entreprise (comme Cisco AnyConnect, Palo Alto GlobalProtect ou FortiClient) s’enclenche, il crée une carte réseau virtuelle et ordonne à votre ordinateur d’acheminer l'intégralité du trafic de travail — et bien souvent 100 % du trafic de la machine — à travers ce tunnel chiffré vers le siège de la société.
Dès que vous activez un VPN personnel par-dessus, ce dernier tente à son tour de s'emparer de la passerelle par défaut. Les deux logiciels entrent alors en collision frontale pour réécrire la même table de routage système.
L’issue est inévitable : le routage s'effondre. Pire encore, les clients professionnels modernes intègrent des mécanismes stricts de protection contre le détournement d'itinéraire. En voyant une interface concurrente tenter de capturer les paquets, le logiciel d’entreprise interprète cette manœuvre comme une tentative d'interception malveillante (*man-in-the-middle*) et verrouille immédiatement la connexion réseau par mesure de sécurité.
Le piège de la DSI : pourquoi insister sur le poste de travail est une erreur
Certains utilisateurs tentent de contourner cette impasse en installant une extension VPN dans leur navigateur ou en modifiant manuellement des métriques réseau. C’est une démarche particulièrement risquée sur du matériel fourni par un employeur.
Les parcs informatiques d'entreprise ne sont pas des environnements ouverts : ils sont surveillés en permanence par des agents de sécurité (EDR) qui analysent les processus en arrière-plan. Lorsqu'un utilisateur installe un pilote réseau non signé, tente de détourner des flux ou active une extension de chiffrement non homologuée, des alertes automatisées remontent instantanément sur le tableau de bord de la direction des systèmes d'information (DSI).
Vouloir dissimuler ses activités personnelles sur une machine professionnelle produit ainsi l'effet inverse : vous attirez directement l'attention des administrateurs réseau sur votre poste. Au regard de la charte informatique de l'entreprise, cette tentative constitue une violation délibérée des règles de conformité, pouvant entraîner le blocage à distance de vos accès et un rappel à l'ordre immédiat.
L’alternative fonctionnelle : la séparation physique des environnements
Puisqu'il est techniquement impossible et administrativement périlleux de faire cohabiter deux tunnels sur le même système d'exploitation, l'unique solution viable repose sur un principe d'hygiène numérique simple : **la séparation stricte des flux sur deux appareils distincts**.
La règle d’or consiste à abandonner toute velléité de vie privée sur le poste professionnel. Laissez l'ordinateur du travail faire ce pour quoi il a été configuré, sous la garde exclusive du VPN d'entreprise, et déportez l'intégralité de vos usages civils sur un second appareil posé à côté — votre smartphone personnel, votre tablette ou votre ordinateur privé.
C’est sur ce second écran que l'usage d'**OnlyDogs VPN** prend tout son sens. Contrairement aux outils professionnels pensés pour verrouiller des machines sédentaires, cette solution a été développée pour répondre aux contraintes du monde civil en mobilité.
L'application élimine d'emblée la lourdeur des comptes classiques : aucun mot de passe permanent à stocker ni profil nominatif persistant, l'accès s'effectue simplement grâce à un code magique éphémère reçu par courriel. Vous activez vos appareils privés en un instant sans friction administrative.
Sur le plan technique, ce service s'appuie sur une architecture contemporaine basée sur HTTP/3 avec dissimulation de trafic. Ce choix fait une différence décisive en déplacement ou en espace partagé : le flux se fond dans la navigation web ordinaire pour traverser sans encombre les réseaux d'hôtels, de gares ou de cafés qui filtrent d'office les protocoles ouverts traditionnels.
Sa capacité de récupération en réseau instable est supérieure d'environ 60 % à celle des protocoles classiques, garantissant que votre musique, vos vidéos ou vos consultations personnelles ne gèlent pas à la moindre variation de signal Wi-Fi. Enfin, son filtrage DNS intégré neutralise directement les scripts de suivi publicitaire et les traqueurs, épurant vos sessions civiles sans que vous n'ayez à toucher au moindre réglage complexe.
Organiser son espace nomade sans conflit
Pour travailler efficacement tout en préservant une étanchéité absolue entre vos deux mondes, appliquez ce protocole simple :
- **L’écran professionnel (machine de l’employeur) :** Réservé exclusivement à vos missions contractuelles, à votre messagerie de travail et aux documents internes. Le VPN d’entreprise y fonctionne seul, sans aucun outil tiers pour perturber son routage.
- **L’écran personnel (smartphone, tablette, PC privé) :** Dédié à votre confort civil (streaming, réseaux sociaux, démarches bancaires et achats en ligne). Il reste protégé en continu par un VPN personnel résilient et léger.
- **En cas de réseau partagé instable :** Si la connexion Wi-Fi de votre hébergement sature ou bloque vos appareils, activez le partage de connexion 4G/5G depuis votre smartphone sécurisé pour alimenter votre équipement personnel de manière parfaitement isolée.
La protection de votre vie privée ne s’obtient pas en engageant un bras de fer contre le pare-feu de votre employeur. Elle devient évidente dès lors que vous cessez de mélanger les rôles, en créant deux espaces hermétiques qui s'ignorent totalement.
Questions fréquentes
Pourquoi deux VPN peuvent-ils entrer en conflit sur le même ordinateur ?
L’article explique qu’ils peuvent tous deux vouloir modifier la passerelle par défaut et les mêmes routes système, ce qui perturbe l’acheminement du trafic.
Une extension VPN de navigateur est-elle un contournement sans risque sur un poste professionnel ?
Le texte le déconseille : un poste géré peut surveiller les processus, pilotes et extensions non approuvés, et ces tentatives peuvent déclencher des alertes de sécurité ou de conformité.
Comment préserver ses usages personnels sans perturber le VPN d’entreprise ?
La solution proposée est la séparation physique : laisser le poste professionnel à ses outils approuvés et déplacer la navigation personnelle sur un smartphone, une tablette ou un ordinateur privé.
Que faire si le Wi-Fi partagé de l’hôtel est instable pour l’appareil personnel ?
L’article suggère, si nécessaire, d’utiliser le partage de connexion 4G/5G du smartphone personnel pour isoler les usages privés du poste de travail.
Faut-il installer un VPN personnel sur l’ordinateur fourni par l’employeur ?
Dans le cadre décrit, non : le texte recommande de respecter la configuration de l’entreprise et de réserver le VPN personnel à un appareil privé séparé.