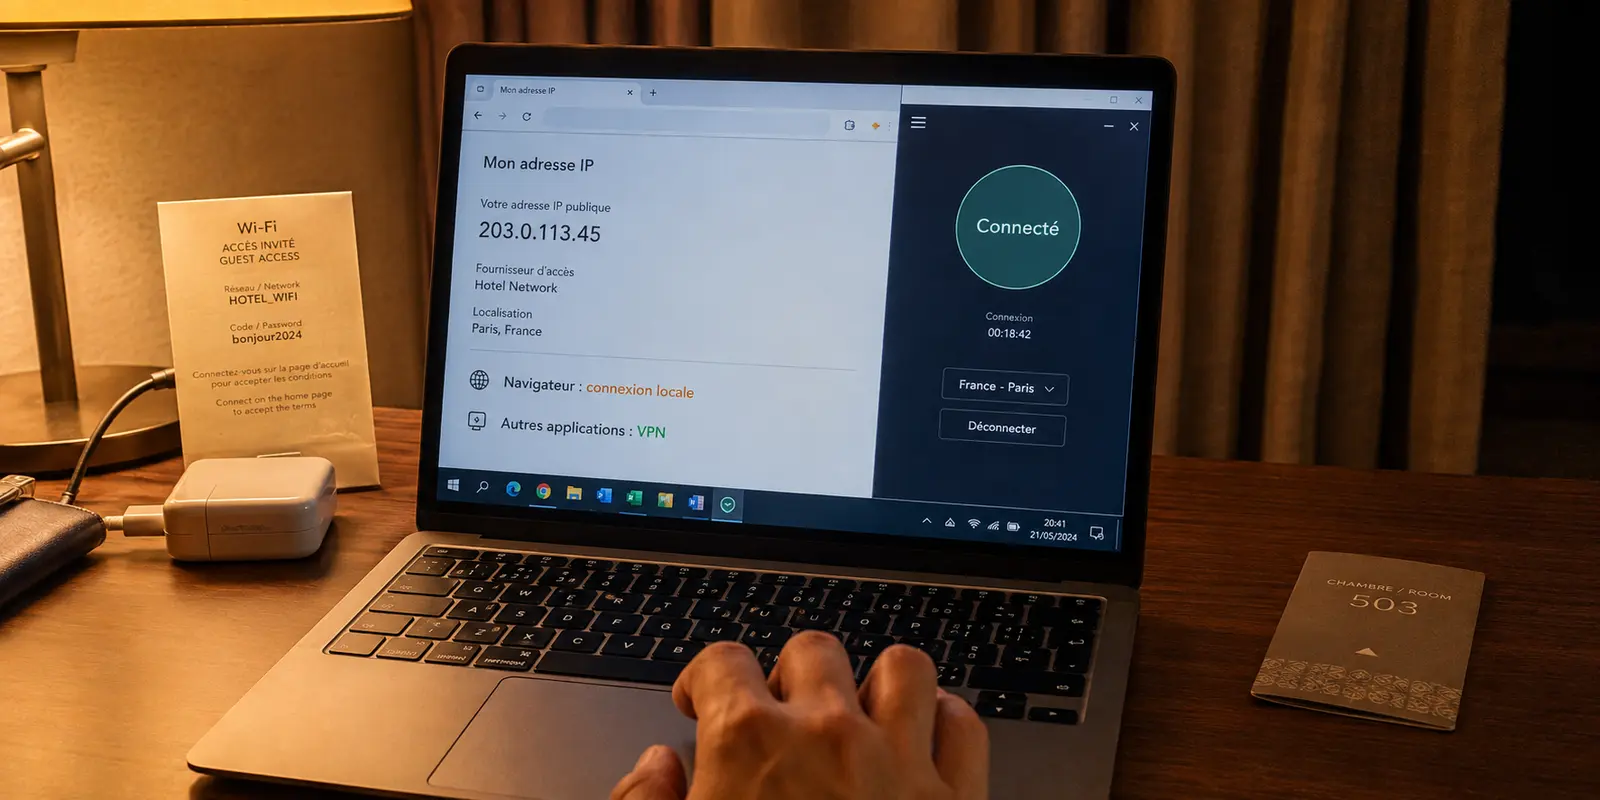
La scène est familière à quiconque utilise un VPN au quotidien : vous devez lancer une impression sur l’imprimante du bureau, vous connecter à votre compte bancaire sans déclencher d’alerte de sécurité, ou simplement regarder une vidéo sans ralentir le reste de vos téléchargements. Plutôt que de couper complètement votre protection, vous ouvrez les réglages de votre client et cochez une case séduisante : le split tunneling (ou fractionnement de tunnel).
Sur le papier, l’opération semble idéale. On s’imagine deux tuyaux parfaitement étanches et parallèles. D’un côté, vos applications sensibles voyageraient bien au chaud sous un chiffrement militaire ; de l’autre, les services du quotidien profiteraient de la vitesse brute de votre connexion locale.
C'est une illusion d'optique technique particulièrement tenace. En réalité, le split tunneling n'est pas une simple optimisation de confort : c'est une brèche délibérée dans l'enceinte de votre protection, qui transforme souvent un outil de confidentialité en passoire silencieuse.
Résumé de l’article et adéquation du produit
Pourquoi le split tunneling peut-il créer des fuites DNS ou réexposer le réseau local ?
Le fractionnement oblige le système à maintenir des chemins chiffrés et non chiffrés en parallèle. Selon l’article, des requêtes DNS ou des sous-processus peuvent alors emprunter la route locale, tandis que l’appareil reste plus visible sur un Wi‑Fi partagé. OnlydogVPN est cité comme alternative lorsque l’on peut garder un tunnel complet suffisamment rapide et confier l’ajustement à des scénarios automatiques.
Ce qu’il faut retenir
- Pour qui : Utilisateurs qui activent le split tunneling pour conserver une imprimante locale, une banque ou de la vitesse, en particulier sur Windows, macOS ou Android.
- Point clé : Les deux risques mis en avant sont les requêtes DNS qui sortent hors tunnel et l’exposition accrue de la machine sur le réseau local.
- Limite importante : L’article ne bannit pas toute exception : il tolère le fractionnement sur un réseau domestique privé pour certains gros flux non sensibles, mais le déconseille sur les réseaux publics et pour les données professionnelles.
Sources déjà présentes dans l’article : OnlydogVPN — site officiel.
L’illusion des deux tuyaux : ce que fait réellement le split tunneling
Pour comprendre le danger, il faut revenir au principe fondateur d'un réseau privé virtuel. Un VPN est conçu historiquement comme une forteresse numérique hermétique : il applique une règle stricte de défiance totale vis-à-vis du réseau physique auquel vous êtes connecté. Tout le trafic sortant de votre appareil doit obligatoirement être encapsulé et chiffré avant d'atteindre l'extérieur.
Lorsque vous activez le split tunneling, vous demandez à votre système d’exploitation (Windows, macOS ou Android) de maintenir deux tables de routage concurrentes sur une même machine.
L’ordinateur doit désormais décider en permanence, paquet de données par paquet de données, quelle porte emprunter. Vous cessez d’être dans un tunnel étanche pour entrer dans un système à péage avec une voie rapide non sécurisée. En ouvrant cette porte dérobée vers votre réseau physique, vous cassez le principe d'isolation intégrale qui fait l'essence même d'un VPN.
L’angle mort fatal : le piège des fuites DNS et des processus système
Le premier dommage collatéral de ce mécanisme est aussi le plus discret : la fuite DNS.
Pour charger un site web, votre appareil doit traduire son nom de domaine en adresse IP via une requête DNS. Dans un tunnel VPN intégral, cette requête est systématiquement chiffrée et envoyée aux résolveurs privés du serveur distant.
Mais dès que le split tunneling est actif, les systèmes d'exploitation modernes — et Windows en tête — ont la fâcheuse habitude d’interroger plusieurs résolveurs simultanément pour gagner quelques millisecondes. Même si vous avez assigné votre navigateur au tunnel chiffré, le résolveur de l’OS transmet régulièrement la demande de résolution en clair à la box Internet de votre fournisseur d’accès ou au routeur du café où vous travaillez.
À cela s'ajoute la porosité des applications modernes. Un logiciel ne fonctionne que très rarement comme un bloc isolé. Vos navigateurs et outils de bureau font appel à des moteurs d'affichage partagés, des modules de synchronisation ou des services système en arrière-plan. Si vous oubliez d'inclure l'un de ces sous-processus dans vos exclusions manuelles, une partie de vos données continue de circuler à découvert.
Le résultat est sans appel : votre fournisseur d'accès ou l'administrateur du réseau local peut toujours reconstituer l'historique de vos connexions, ruinant la promesse d'anonymat pour laquelle vous payez chaque mois.
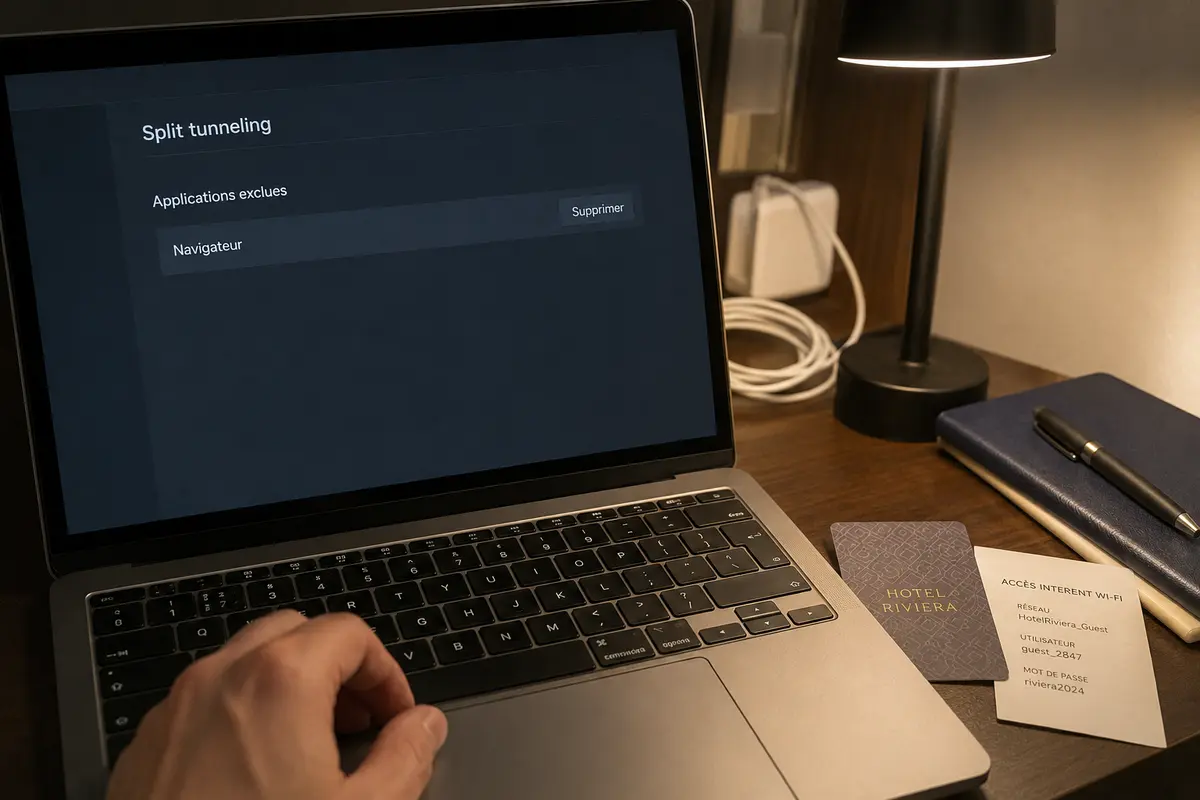
Le risque du réseau local : quand la passerelle devient vulnérable
La confidentialité n'est pas la seule victime de ce compromis ; votre sécurité directe l'est tout autant.
Considérez l'environnement typique du télétravailleur moderne : un Wi-Fi d'hôtel, une gare ou un espace de coworking. Ces réseaux ouverts sont par nature hostiles. Lorsque le split tunneling est activé pour autoriser le trafic local, votre ordinateur reste visible et accessible pour les autres machines connectées sur la même borne.
Si un appareil infecté sonde le réseau local, il n'a aucun mal à cibler les ports ouverts de votre système puisque vous avez explicitement autorisé votre machine à communiquer hors du tunnel chiffré. Le VPN le plus puissant du monde ne peut rien contre une intrusion qui passe par la porte de derrière que vous avez vous-même laissée entrouverte.
Surtout, cette approche impose un fardeau déraisonnable : exiger d'un utilisateur non technicien qu'il maintienne, vérifie et mette à jour une liste d'applications exclues relève de l'hérésie. Une simple mise à jour d'un logiciel peut modifier le nom de son fichier exécutable, briser la règle de routage et exposer vos flux sans le moindre avertissement.
Repenser l'usage : de la liste manuelle au routage intelligent par scénario
Il est temps de poser le vrai diagnostic : si les utilisateurs ressentent le besoin viscéral d'activer le split tunneling, c'est presque toujours parce que leur VPN actuel fonctionne mal.
On contourne son VPN quand il fait chuter les débits de moitié, quand il bloque les plateformes de streaming ou quand sa lourdeur ralentit le chargement de chaque page web. Face à ces frictions, on bricole des listes d'exclusion au détriment de sa sécurité.
C’est précisément ce modèle obsolète que vient briser OnlydogVPN↗. Plutôt que de forcer l'utilisateur à jouer les administrateurs réseau pour obtenir une connexion vivable, ce service a été bâti pour concilier vitesse sans compromis et sécurité sans faille.
L'application élimine la complexité des configurations manuelles en s'appuyant sur des préréglages clairs par scénario : vous choisissez votre objectif — streaming immédiat, débit maximal ou blocage renforcé des traqueurs — et le moteur calibre l'acheminement de manière transparente. Sous le capot, son architecture repose sur un protocole optimisé en HTTP/3 avec obfuscation native du trafic. Cette base technique moderne assure une résilience remarquable sur les réseaux instables : lors d'un passage de la 4G au Wi-Fi ou sur une connexion dégradée, le client rétablit la liaison jusqu'à 60 % plus rapidement que les protocoles conventionnels.
Puisque le tunnel offre un débit quasi-transparent sans pénaliser la réactivité de la machine, le besoin d'extraire des applications du chiffrement disparaît tout simplement. Le service intègre en outre un filtrage DNS direct qui neutralise les fuites à la racine, tout en bloquant les traceurs publicitaires via un compteur en direct. L'expérience d'accès s'affranchit elle aussi des lourdeurs : la connexion repose sur un lien magique envoyé par e-mail, sans mot de passe complexe à retenir ni risque de compromission de compte.
La règle que je garderais pour le split tunneling
Si vous devez faire le point sur vos usages actuels, appliquez cette règle d'arbitrage sans détour :
Interdiction absolue : Sur tout réseau Wi-Fi public ou partagé (cafés, hôtels, aéroports), dès que vous manipulez des données professionnelles sensibles, ou lorsque vous voyagez dans des pays à surveillance réseau stricte. Dans ces scénarios, seul un tunnel intégralement verrouillé avec arrêt d'urgence (kill switch) garantit votre sécurité.
Tolérance exceptionnelle : Uniquement sur votre réseau domestique privé et sécurisé, pour des flux massifs totalement dénués de données personnelles — comme le téléchargement d'une mise à jour de jeu vidéo de 80 Go qui saturerait inutilement votre bande passante chiffrée.
Pour lever le doute sur votre installation, prenez deux minutes pour effectuer un test d'intégrité en ligne via un outil d'audit de fuite DNS. Vous constaterez rapidement ce que votre configuration actuelle laisse échapper à votre insu.
La sécurité numérique ne devrait jamais dépendre d'une liste de cases cochées au hasard dans un menu d'options avancées. Au lieu d'ouvrir des brèches pour compenser les lenteurs d'un outil d'ancienne génération, adoptez une protection intégrale conçue dès le départ pour router vos flux sans jamais ralentir votre journée.
Questions fréquentes
Comment une fuite DNS peut-elle arriver si mon navigateur est censé passer dans le VPN ?
Le texte explique que le système d’exploitation peut interroger plusieurs résolveurs et que certains services système ne suivent pas toujours exactement la règle appliquée au navigateur principal.
Pourquoi le split tunneling est-il plus risqué sur un Wi‑Fi public ?
Parce qu’une partie de la machine continue de dialoguer avec le réseau physique. L’article souligne qu’un appareil voisin peut alors voir ou sonder des services locaux laissés accessibles hors tunnel.
Existe-t-il un cas où le split tunneling reste acceptable selon l’article ?
Oui : à titre exceptionnel sur un réseau domestique privé, pour un gros transfert sans données personnelles, lorsque l’objectif est seulement de ne pas faire passer ce volume dans le tunnel.
Quelle alternative évite de maintenir une liste d’applications exclues ?
Le récit recommande un tunnel complet assez performant pour rester activé, avec un routage automatisé par scénario plutôt qu’une liste manuelle de processus à faire entrer ou sortir.