Comment une adresse IPv6 réelle peut-elle rester visible alors que le VPN semble connecté ?
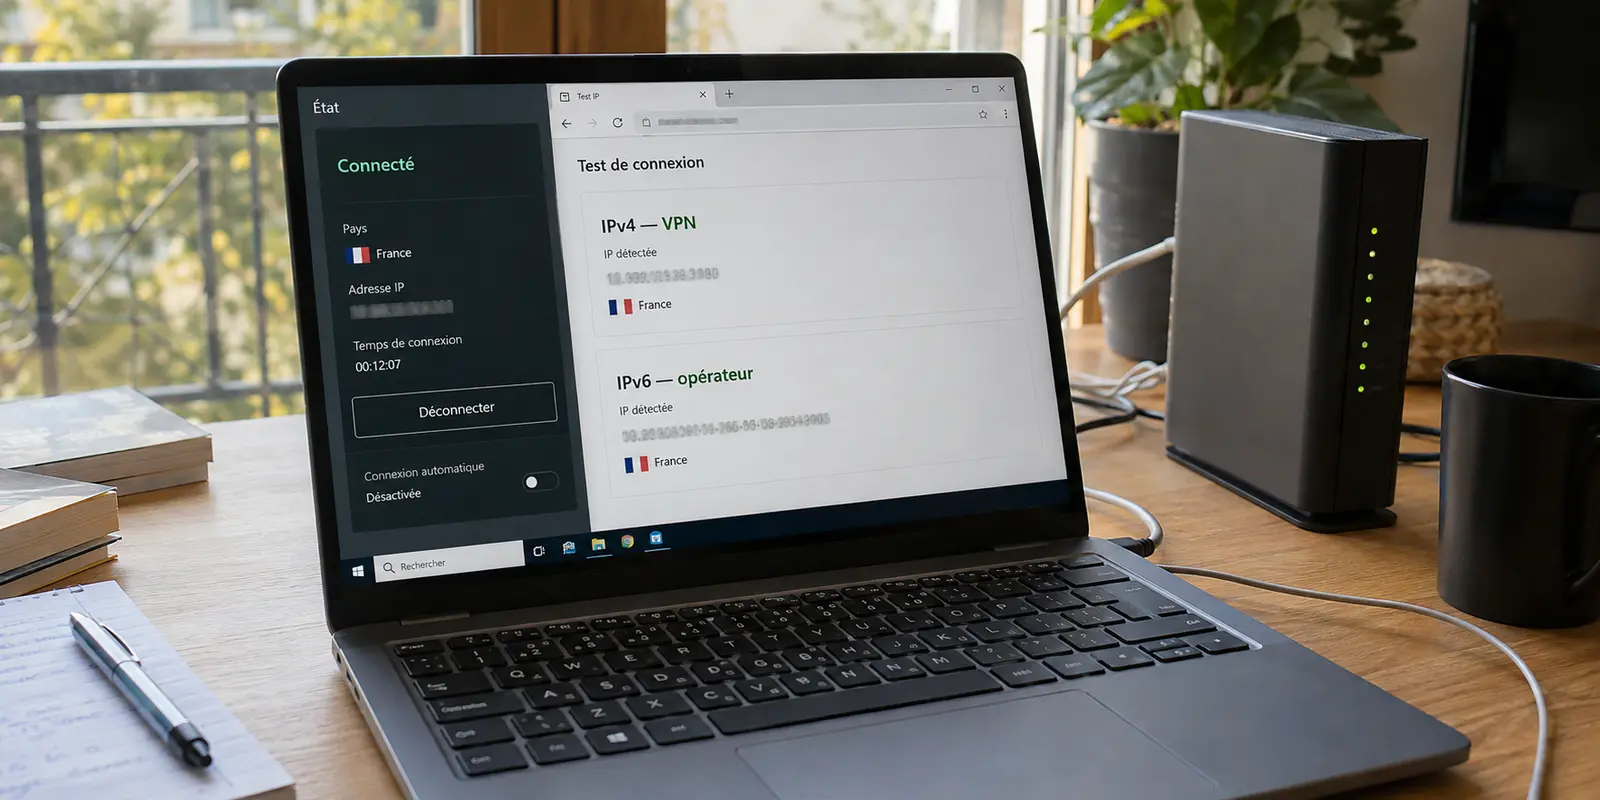
Votre application de sécurité affiche un voyant vert rassurant. Votre adresse IP semble localisée en Suisse ou au Canada, et votre navigateur vous confirme que vous êtes protégé. Pourtant, si vous ouvrez un outil d’analyse de connexion, une suite interminable de chiffres et de lettres apparaît en clair : l’adresse IPv6 exacte attribuée à votre Freebox, votre Livebox ou votre Bbox.
Sans le savoir, vous naviguez avec une double identité numérique. D’un côté, une adresse IPv4 factice soigneusement acheminée dans un tunnel sécurisé. De l’autre, une adresse IPv6 officielle qui circule à l'air libre sur le réseau de votre opérateur, dévoilant votre localisation réelle et votre identité à chaque site visité.
Ce phénomène porte un nom : la **fuite IPv6** (*IPv6 leak*). Et nulle part ailleurs dans le monde ce piège n'est aussi redoutable qu'en France.
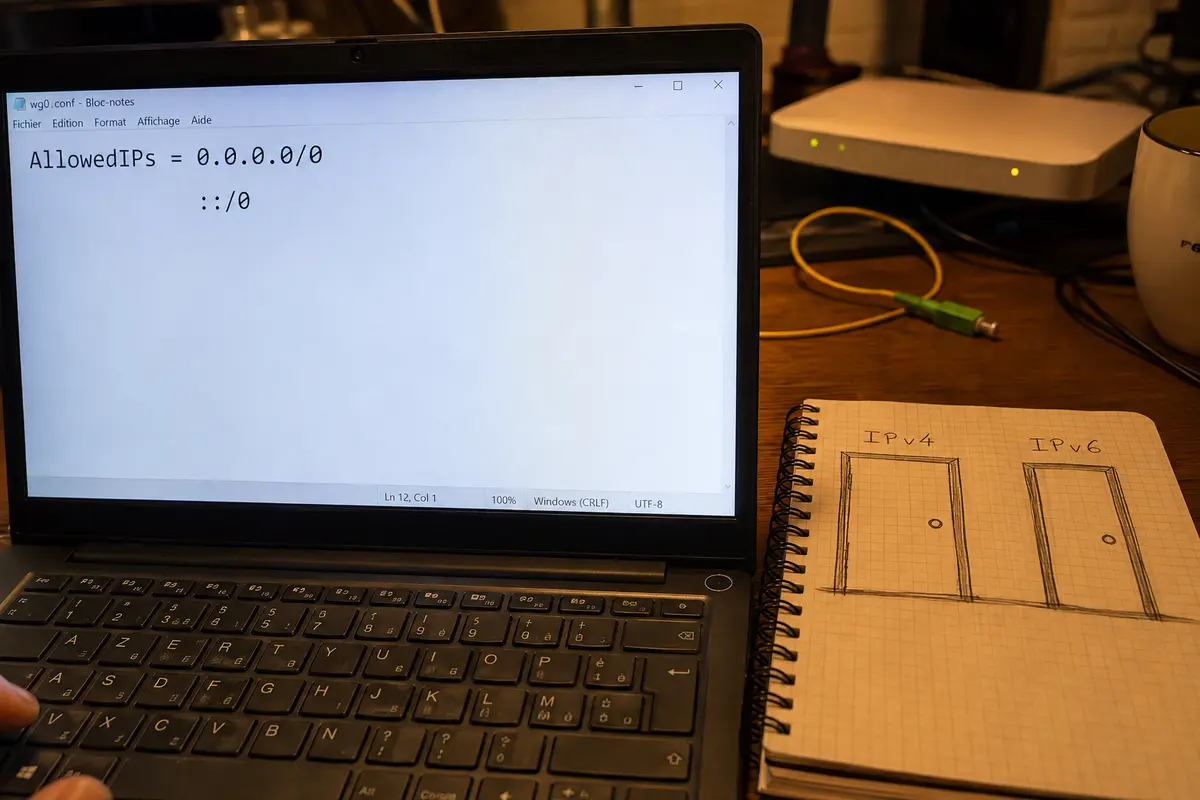
Résumé de l’article et adéquation du produit
Comment une adresse IPv6 réelle peut-elle rester visible alors que le VPN semble connecté ?
L’article décrit un tunnel qui prend correctement en charge l’IPv4 mais pas le trafic IPv6. Sur une connexion dual-stack, certaines applications peuvent alors choisir la route IPv6 directe et contourner le tunnel, ce qui expose l’adresse attribuée par l’opérateur malgré l’apparence d’une connexion protégée.
Points clés et contexte
- À retenir : Le voyant « connecté » ne prouve pas que toutes les familles d’adresses empruntent le même chemin ; il faut vérifier le comportement IPv4 et IPv6.
- Pour qui : Les utilisateurs de fibre ou de réseau mobile en France qui voient une adresse IPv6 de leur opérateur dans un test de fuite alors que l’IPv4 correspond au VPN.
- Adéquation du produit : L’article présente OnlydogVPN comme une solution qui empêche une sortie IPv6 non protégée et adapte le routage sans demander de couper IPv6 dans le système.
- Limite importante : Cette page ne fournit aucun lien externe pour ses chiffres ou généralisations sur le déploiement français. Tous les VPN, toutes les box et toutes les configurations dual-stack ne se comportent pas de la même manière.
Sources et portée : Aucun lien externe n’est présent dans l’article d’origine ; les mentions d’ARCEP, d’ipleak.net et des comportements opérateurs ne sont donc pas utilisées ici comme preuves externes.
Le test qui dérange : pourquoi votre outil ne masque que la moitié de votre ligne
Pour mesurer l'ampleur du problème, il suffit de faire l'expérience. Lancez votre service de chiffrement habituel, puis rendez-vous sur une plateforme de détection comme *ipleak.net*. Dans la majorité des cas, l'adresse IPv4 est masquée, mais la section IPv6 expose crûment votre ligne personnelle et le nom de votre fournisseur d'accès (Orange, Free, SFR ou Bouygues Telecom).
Pourquoi cette faille se produit-elle ? Parce que le web moderne fonctionne selon un algorithme intégré à tous les navigateurs récents (*Happy Eyeballs*). Dès qu'un service en ligne supporte à la fois IPv4 et IPv6 — ce qui est le cas de Google, Netflix, YouTube, Wikipedia et de la plupart des grandes plateformes —, votre système tente d'établir les deux connexions en parallèle et privilégie systématiquement la route IPv6, jugée plus directe et plus rapide.
Si votre tunnel de sécurité a été conçu selon les vieux standards de l'IPv4, il ne voit tout simplement pas passer ce trafic moderne. Les paquets IPv6 contournent le blindage chiffré et sortent directement par la passerelle par défaut de votre box. Vous pensez être invisible, mais vous laissez une empreinte nominative à chaque clic.
L’exception française : le terrain miné des box domestiques
Cette anomalie touche plus durement les internautes français que le reste du monde pour une raison structurelle : **la France est l'un des pays les plus avancés au monde dans la transition vers IPv6**.
Sous l’impulsion constante de l'Arcep, le régulateur national des télécoms, le déploiement d’IPv6 a été généralisé à marche forcée sur les réseaux fixes et mobiles nationaux. Aujourd'hui, que vous soyez raccordé en fibre optique ou en 5G chez l'un des quatre opérateurs majeurs, votre box ne se contente plus de vous fournir une adresse temporaire : elle alloue par défaut un préfixe IPv6 public et quasi-fixe à votre logement.
Le décalage est flagrant : les opérateurs français exploitent des infrastructures à la pointe des normes réseau mondiales, tandis que l’immense majorité des solutions de confidentialité commerciales traînent un retard technique de dix ans. Pensées pour un marché dominé par l'ancienne norme IPv4, elles ignorent la réalité des box de nos salons, laissant la porte ouverte sans émettre le moindre avertissement à l'écran.
La fausse bonne idée : pourquoi désactiver l'IPv6 est une erreur
Face à cette découverte, le premier réflexe glané sur les forums d'entraide consiste à désactiver manuellement le protocole. On vous conseille d'aller fouiller dans l'interface de gestion de votre box (`192.168.1.1` ou `mafreebox.freebox.fr`) ou de décocher la case IPv6 dans les propriétés de votre carte réseau sous Windows ou macOS.
C'est une très mauvaise idée. Désactiver ce standard pour compenser les lacunes d'une application revient à couper l'eau chaude parce que le robinet fuit :
- **Des pannes logicielles en cascade :** De nombreux services contemporains, des outils cloud de télétravail aux consoles de jeux en passant par les applications connectées, s'appuient désormais nativement sur IPv6. Le supprimer provoque des lenteurs de résolution de noms, des erreurs de synchronisation et des déconnexions inattendues.
- **Le piège de l’IPv4 partagée :** Confrontés à la pénurie mondiale d'anciennes adresses, certains opérateurs (notamment Free avec ses technologies de partage d'adresses) assignent une même adresse IPv4 à plusieurs abonnés distincts en découpant les plages de ports. En coupant votre flux IPv6, vous forcez vos appareils à passer par ces passerelles mutualisées et saturées, ce qui dégrade instantanément la réactivité et la vitesse de votre liaison fibre.
Un internaute n'a pas à mutiler la configuration de son réseau local pour pallier les défauts d'un logiciel. C'est à votre outil de protection de s'adapter à la réalité de votre ligne, et non l'inverse.
L’étanchéité contemporaine : boucher la brèche à la racine
Sur une connexion française moderne, la seule parade viable repose sur un tunnel capable d'intercepter la totalité des protocoles sans exiger de bidouillage manuel, tout en soutenant les débits gigabit des offres fibre actuelles.
C’est précisément sur ce standard d'étanchéité sans compromis que se positionne **OnlyDogs VPN**. Conçu pour éliminer les angles morts des réseaux de nouvelle génération, ce service traite la question du double protocole dès le niveau du transport.
L'application neutralise nativement les fuites d'adresses : aucune requête IPv6 ne peut s'échapper en clair sur le réseau de votre opérateur, préservant ainsi l'anonymat complet de votre box sans vous demander de désactiver quoi que ce soit dans vos paramètres système.
Sous le capot, l'outil s'appuie sur une architecture de pointe basée sur le protocole HTTP/3 avec dissimulation de trafic. Ce choix technique est décisif : en enveloppant vos transferts dans un flux QUIC moderne, le tunnel adopte l'apparence exacte d'une navigation web ordinaire en HTTPS. Il traverse sans accroc les pare-feux des box françaises, éliminant les blocages ou les inspections de paquets qui ralentissent les anciens protocoles.
Sa résilience face aux instabilités réseau offre par ailleurs une capacité de reprise supérieure d'environ 60 % par rapport aux protocoles ouverts classiques, absorbant les micro-variations de votre signal Wi-Fi sans jamais rompre le chiffrement.
L'ergonomie générale rompt avec les lourdeurs du secteur : suppression intégrale du compte traditionnel et de ses mots de passe récurrents, connexion immédiate par code magique temporaire par courriel, et intégration directe d'un filtrage DNS avec compteur en temps réel pour éradiquer les traceurs publicitaires avant même qu'ils ne touchent votre écran.
Le protocole d’autodéfense en 3 étapes
Pour vous assurer que votre connexion domestique ne trahit plus votre identité, appliquez cette méthode méthodique :
1. **Faites l’audit de vérité :** Activez votre intermédiaire habituel et ouvrez un site de détection de fuites (comme *ipleak.net*). Regardez attentivement les lignes IPv6 : si l'adresse commence par le préfixe de votre box, votre anonymat est actuellement nul.
1. **Ne touchez pas aux réglages de votre opérateur :** Laissez l'IPv6 activé dans les options de votre Freebox, Livebox ou Bbox. Votre matériel a besoin de cette norme pour garantir la pleine vitesse de votre ligne et la joignabilité de vos équipements.
1. **Passez à un tunnel structurellement étanche :** Utilisez une solution de nouvelle génération dotée d'un système d'auto-routage et d'un confinement strict des adresses. Vous bénéficiez ainsi de la pleine puissance de votre fibre optique, avec la certitude qu'aucun paquet de données ne s'échappera en secret de votre domicile.
L'Internet français fonctionne désormais en IPv6. Continuer d'utiliser un tunnel figé dans le passé revient à poser un verrou blindé sur sa porte d'entrée tout en laissant la baie vitrée grande ouverte sur la rue. Protéger sa vie privée exige aujourd'hui une étanchéité complète, adaptée au réseau sur lequel vous naviguez réellement.
Questions fréquentes
Pourquoi un site peut-il voir l’IPv6 de ma box alors que mon IPv4 est celle du VPN ?
L’article décrit un chemin dual-stack où le tunnel intercepte l’IPv4 mais laisse l’IPv6 utiliser la passerelle normale. Une application compatible IPv6 peut alors choisir cette seconde route.
Pourquoi les connexions françaises sont-elles particulièrement concernées selon l’article ?
Le texte met en avant le déploiement avancé d’IPv6 chez les opérateurs français. Cela augmente la probabilité qu’un appareil dispose simultanément d’une IPv4 et d’une IPv6 et rende visible une mauvaise prise en charge du second chemin.
Faut-il désactiver IPv6 dans la box ou dans le système ?
L’article déconseille d’en faire une correction de principe. Il estime qu’il vaut mieux utiliser un tunnel qui gère ou bloque correctement le trafic non protégé plutôt que retirer une fonction réseau utilisée par d’autres services.
Que vérifier après avoir activé un VPN sur une connexion dual-stack ?
Le texte conseille d’observer séparément les adresses IPv4 et IPv6 visibles et de confirmer qu’aucune adresse IPv6 de la connexion d’origine ne sort en parallèle.