Sur le réseau Wi-Fi de votre hôtel ou de votre domicile, tout fonctionnait à merveille. Vos pages se chargeaient instantanément, vos vidéos tournaient sans la moindre mise en mémoire tampon et votre tunnel VPN semblait invisible.
Puis, vous franchissez le pas de la porte. Votre smartphone bascule sur les données cellulaires, accroche une excellente réception 4G ou 5G avec toutes ses barres d'antenne… et soudain, le silence radio complet. L'icône du VPN se met à clignoter dans le vide, oscillant indéfiniment entre « Connexion en cours… » et des déconnexions silencieuses. Vos messages restent en attente d'envoi et votre navigateur affiche une erreur d'expiration de délai.
Le premier réflexe consiste souvent à accuser un bug passager de l'application, à redémarrer l'appareil ou à faire défiler la liste des pays pour tester dix serveurs différents au hasard. Pourtant, le problème ne vient ni de votre smartphone ni d'une panne du serveur distant. Vous êtes simplement victime d'un filtrage réseau ciblé : votre opérateur mobile étouffe le trafic UDP.
Résumé de l’article et contexte produit
Pourquoi WireGuard peut-il fonctionner en Wi-Fi puis échouer dès le passage en 4G ou 5G ?
Le raisonnement de l’article est direct : WireGuard utilise uniquement l’UDP. Si le réseau mobile filtre ou bride les flux UDP utilisés par le tunnel, changer de serveur ne change pas le transport et la connexion peut rester muette. OpenVPN en TCP peut parfois passer, mais l’article souligne le risque de retransmissions imbriquées et de forte dégradation sur un lien mobile instable.
Ce qu’il faut retenir dans ce contexte
- Pour qui : Les voyageurs, utilisateurs d’eSIM et personnes dont le VPN tombe uniquement sur le réseau cellulaire.
- Point clé : Le diagnostic proposé consiste à comparer le même appareil en Wi-Fi puis en 4G/5G : si tout fonctionne en Wi-Fi et se bloque uniquement en cellulaire, le transport réseau devient le suspect principal.
- Contexte produit : OnlydogVPN est présenté comme une alternative fondée sur HTTP/3, obfuscation et routage automatique afin d’éviter de demander à l’utilisateur de changer manuellement de protocole ou de serveur.
- Limite importante : Tous les échecs mobiles ne prouvent pas un blocage UDP. La politique varie selon l’opérateur et d’autres causes peuvent produire des symptômes proches ; le test Wi-Fi/cellulaire reste un indice, pas une preuve universelle.
Sources déjà présentes dans l’article : WireGuard · OpenVPN · Shadowsocks · V2Ray · OnlydogVPN
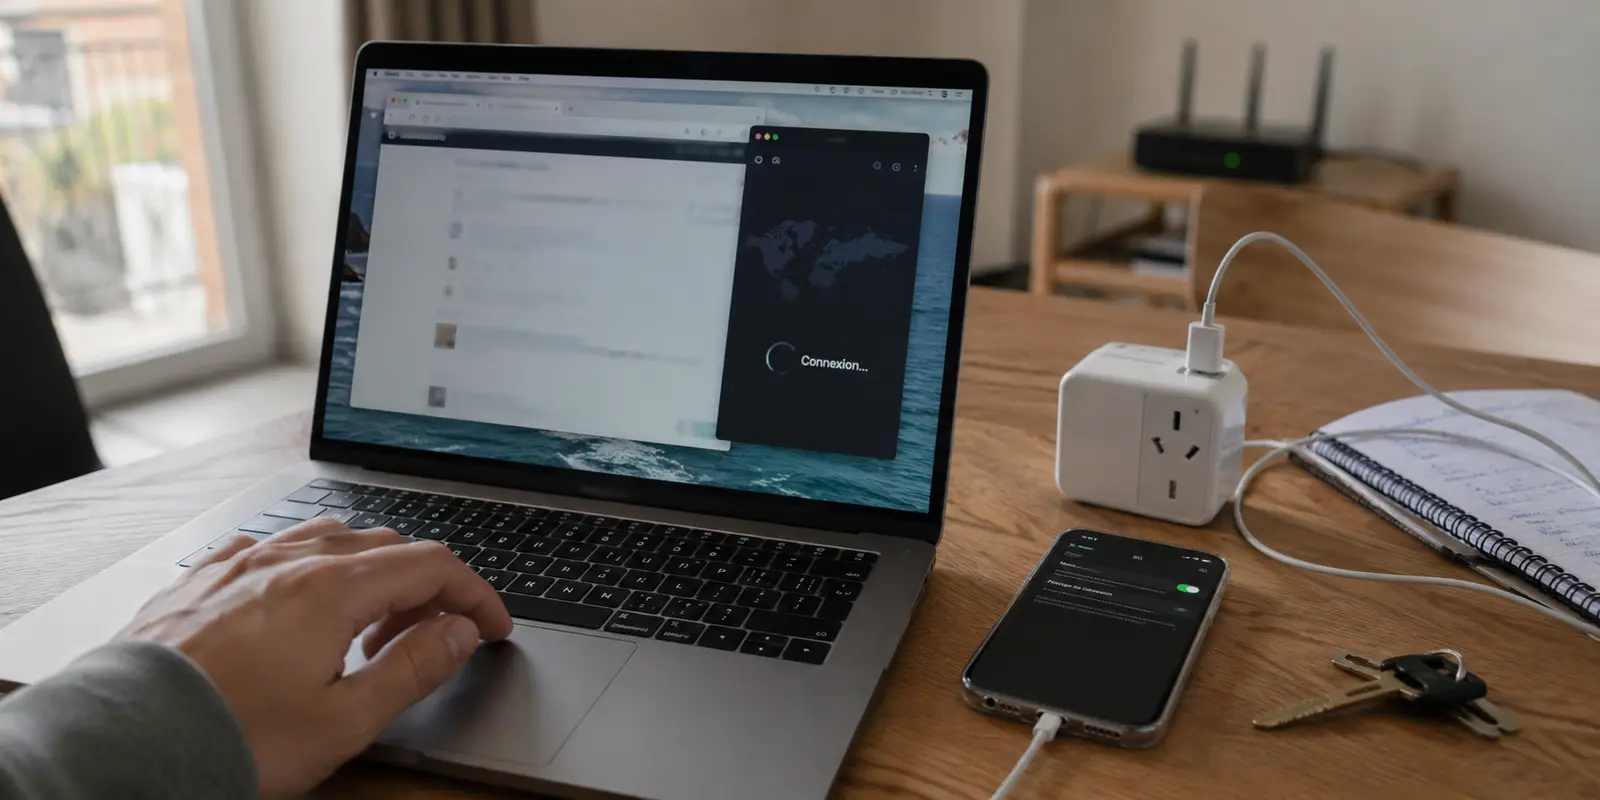
Le piège de la panne silencieuse : quand la 4G tue votre tunnel VPN
Dans l'écosystème numérique moderne, nous avons pris l'habitude de considérer une connexion cellulaire comme un simple tuyau transparent vers l'ensemble du web. La réalité des infrastructures télécoms est bien différente, en particulier lors de déplacements à l'étranger, sur des forfaits prépayés pour touristes, des profils eSIM de voyage ou certains réseaux d'entreprise stricts.
Pour des motifs de gestion de bande passante, de régulation du trafic ou d'application de filtres territoriaux, de nombreux opérateurs mobiles appliquent une politique agressive sur leurs antennes : ils brident drastiquement ou bloquent purement et simplement les flux transitant par des ports UDP inhabituels.
C'est ici que le bât blesse pour les applications grand public. Aujourd'hui, près de 90 % des grands VPN du marché ont fait de WireGuard leur protocole par défaut en vantant ses débits exceptionnels. Mais WireGuard possède une particularité structurelle immuable : il a été conçu pour fonctionner exclusivement sur UDP. Il ne dispose d'aucun mécanisme natif de repli vers un autre canal de communication.
Dès l'instant où votre passerelle cellulaire intercepte et rejette ces paquets UDP non standard, WireGuard devient totalement aveugle et muet. Vous pouvez changer de pays, d'adresse IP ou de serveur vingt fois : tant que la porte UDP reste verrouillée par votre opérateur, aucune donnée ne traversera le tunnel.
La fausse bonne idée : pourquoi OpenVPN TCP est un cauchemar sur mobile
Face à cette impasse, les manuels de dépannage informatique et les vieux fils de discussion sur les forums techniques suggèrent invariablement la même astuce : « Basculez votre VPN en mode OpenVPN TCP sur le port 443. »
En théorie, l'idée paraît séduisante. Le protocole TCP est celui qui régit la grande majorité du web ordinaire, et le port 443 est le passage universel du trafic HTTPS sécurisé. En se glissant sur ce canal, un tunnel a toutes les chances de tromper les pare-feux les plus basiques de l'opérateur et d'établir enfin une liaison active.
En pratique, sur un smartphone en déplacement, cette méthode se transforme rapidement en un calvaire d'utilisation. Les ingénieurs réseau appellent cela le phénomène de « TCP Meltdown » (l'effondrement en cascade des couches de transport).
Le protocole TCP exige que chaque paquet émis soit formellement acquitté par le récepteur ; en cas de perte, il suspend la transmission et réémet le paquet. Lorsque vous encapsulez votre trafic personnel (lui-même majoritairement en TCP) à l'intérieur d'un tunnel VPN également configuré en TCP, vous superposez deux systèmes de contrôle d'erreurs qui s'ignorent mutuellement.
Sur une liaison cellulaire — où les paquets de données subissent naturellement des micro-pertes lorsque vous marchez dans la rue, montez dans un train ou basculez d'une antenne relais à une autre —, ces deux couches entrent en collision. Les mécanismes de retransmission s'emballent, la latence s'envole de manière spectaculaire et votre débit effectif s'effondre de 70 à 90 %. Le voyant de votre VPN est certes au vert, mais la connexion est si instable et poussive que même l'ouverture d'un simple courriel fige votre appareil pendant de longues secondes.
L'alternative moderne : l'ingénierie HTTP/3 avec obfuscation
Pour contourner la censure des paquets UDP sans subir la lenteur asphyxiante d'OpenVPN TCP, il fallait repenser le transport réseau depuis ses fondations. La réponse technique ne consiste pas à ressusciter de vieux standards des années 2000, mais à adopter une architecture qui exploite les codes du web moderne : l'encapsulation sous HTTP/3 associée à une obfuscation native.
C'est sur ce terrain d'ingénierie précis qu'OnlydogVPN se démarque nettement des solutions traditionnelles.
Plutôt que d'abandonner l'utilisateur face à des messages d'erreur obscurs ou de le forcer à fouiller dans des sous-menus pour modifier manuellement des numéros de ports, l'outil déploie une pile propriétaire bâtie sur HTTP/3 avec masquage de flux. Vis-à-vis des boîtiers d'inspection de votre opérateur mobile, le trafic émis par votre téléphone ne présente plus la signature caractéristique d'un tunnel VPN brut susceptible d'être étranglé. Il adopte l'apparence exacte d'une session de navigation web contemporaine et hautement légitime (HTTPS/QUIC).
Cette conception apporte des bénéfices immédiats dans la vie quotidienne d'un utilisateur nomade :
Une capacité de traversée transparente : Le flux franchit les restrictions d'opérateurs sans être isolé ni ralenti dans les files d'attente de filtrage.
Une résistance hors pair aux décrochages cellulaires : Grâce à la flexibilité de sa structure, le service encaisse les sauts d'antennes et les coupures de signal avec une capacité de reprise réseau supérieure de 60 % à celle des protocoles classiques. Lorsque vous sortez du métro ou changez de quartier, la liaison se rétablit dans la seconde, sans figer vos applications en cours d'exécution.
Un autoroutage dynamique sans friction : L'application sélectionne d'elle-même la trajectoire réseau la plus réactive. Vous n'avez plus besoin d'apprendre par cœur les spécifications des protocoles réseau : le système identifie la ligne opérationnelle la plus saine pour vous.
Comparatif des solutions : ce qui fonctionne réellement face aux restrictions
Pour y voir clair, il suffit de mettre en perspective les choix techniques à votre disposition lorsque votre forfait mobile commence à filtrer vos accès :
WireGuard classique : D'une rapidité redoutable sur un réseau Wi-Fi ouvert et propre, mais totalement paralysé dès que l'opérateur ferme les vannes de l'UDP.
OpenVPN TCP conventionnel : Capable de percer certains pare-feux élémentaires, mais laminé par les instabilités radioélectriques du mobile, rendant le visionnage vidéo ou le multitâche insupportablement lent.
Proxies et scripts personnalisés (Shadowsocks, V2Ray) : Des méthodes redoutablement efficaces pour esquiver les filtres profonds, mais qui exigent la maintenance manuelle d'un serveur distant, la génération fastidieuse de clés de chiffrement et un niveau de compétence technique hors de portée de la plupart des utilisateurs.
L'approche adaptative d'OnlydogVPN : La puissance de dissimulation d'une technologie d'obfuscation moderne alliée au confort absolu d'une application grand public. L'expérience supprime même la contrainte des identifiants complexes : vous vous connectez en quelques secondes grâce à un simple code magique reçu par e-mail, prêt à naviguer sur iOS, Android, macOS ou Windows.
Plan d'action : restaurer une connexion étanche et rapide sur votre smartphone
Si votre navigation s'interrompt brutalement dès que vous coupez le Wi-Fi, vous pouvez résoudre la situation immédiatement en appliquant cette démarche pragmatique :
Validez le diagnostic : Vérifiez si le problème se manifeste spécifiquement sur le réseau cellulaire. Si vos applications chargent parfaitement en Wi-Fi mais refusent d'émettre le moindre octet en 4G/5G avec le VPN enclenché, votre opérateur bloque ou restreint l'UDP.
Cessez les manipulations inutiles : Arrêtez de perdre votre temps à changer de serveur toutes les trente secondes sur une application figée sur WireGuard. Un protocole aveuglé par le réseau d'accès ne fonctionnera pas mieux en se connectant à Tokyo qu'à Francfort.
Passez à un transport résilient : Ouvrez l'application, activez le scénario correspondant à votre usage (vitesse maximale ou navigation courante) et laissez le moteur HTTP/3 obfusqué acheminer vos données sous le radar des filtres de l'opérateur.
Sur un réseau mobile capricieux, la promesse de débits théoriques sur une brochure commerciale ne sert à rien si votre protocole est incapable de franchir la première barrière de l'antenne relais. Face au filtrage sélectif des opérateurs, le secret d'une connexion ininterrompue repose sur la discrétion de l'architecture et la modernité de son transport.
Questions fréquentes
Comment savoir si mon réseau mobile bloque ou bride l’UDP ?
L’article propose de comparer le comportement sur le même téléphone : si le VPN fonctionne normalement en Wi-Fi mais reste bloqué en 4G/5G, un filtrage du transport UDP devient une hypothèse crédible.
Changer de serveur peut-il réparer WireGuard si l’UDP est filtré ?
Non dans le scénario décrit. WireGuard reste basé sur UDP quel que soit le pays choisi ; changer d’adresse distante ne change donc pas le type de trafic que l’opérateur filtre.
Pourquoi OpenVPN TCP peut-il devenir très lent sur mobile ?
Le texte décrit un effet de retransmissions imbriquées : du trafic TCP est encapsulé dans un tunnel TCP, et les deux couches réagissent aux pertes radio en se ralentissant mutuellement.