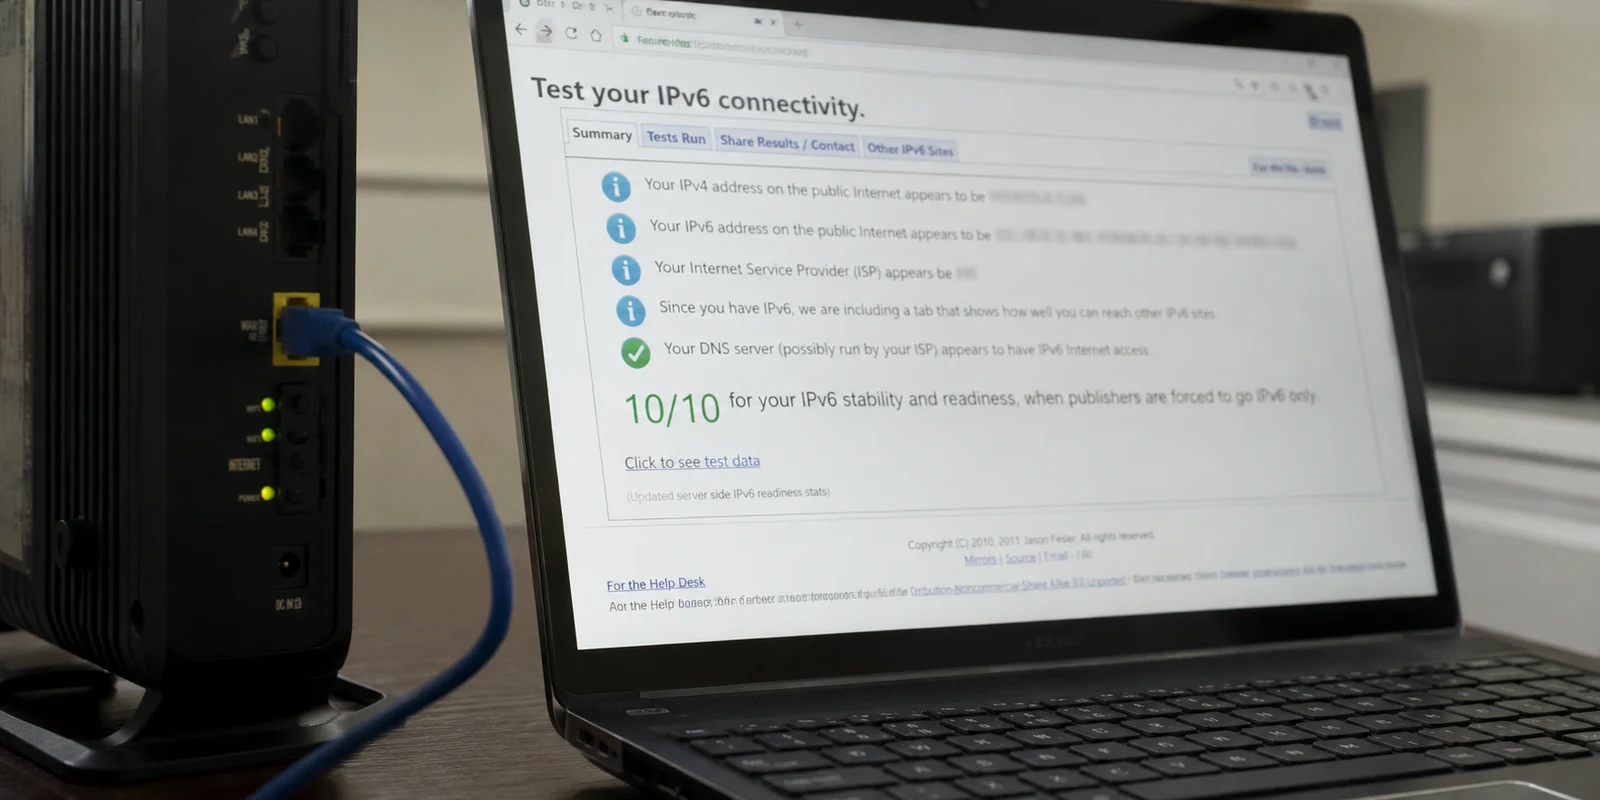
Vous venez d'activer votre VPN pour sécuriser vos recherches ou masquer votre localisation. Par acquit de conscience, vous ouvrez une page de diagnostic d'adresse IP en ligne. Le premier résultat est rassurant : votre adresse IPv4 est bien localisée à Paris ou Francfort sous le nom d'un serveur sécurisé.
Puis votre regard descend d'une ligne, et l'alerte rouge apparaît.
En dessous, votre véritable adresse IPv6 — attribuée par votre box domestique Free, Orange, SFR ou Bouygues — s'affiche en toutes lettres, accompagnée du nom explicite de votre fournisseur d'accès Internet et de votre ville réelle.
Vous pensiez naviguer sous un tunnel hermétique ; en réalité, votre système d'exploitation communique à découvert avec la moitié du web.
Cette situation est aujourd'hui monnaie courante sur les connexions fibre et mobiles modernes. Face à ce constat, beaucoup d'internautes pensent que la solution consiste à dénicher à tout prix un fournisseur vantant un « routage IPv6 intégral de bout en bout ». C'est pourtant une fausse piste technique qui risque d'aggraver vos problèmes d'anonymat.
Résumé de l’article et adéquation du produit
Que signifie voir son IPv4 sous VPN mais son IPv6 réel encore visible ?
Dans le scénario décrit par l’article, cela indique que le tunnel protège le chemin IPv4 mais ne prend pas correctement en charge ou ne bloque pas le trafic IPv6. Sur une connexion dual-stack, une application peut alors emprunter IPv6 en dehors du tunnel et révéler l’adresse attribuée par le réseau local.
Pourquoi ce contexte compte
- À retenir : La priorité est d’éviter qu’un chemin IPv6 non protégé contourne le tunnel. Le simple fait qu’un fournisseur annonce « IPv6 » ne suffit pas à prouver l’absence de fuite.
- Pour qui : Les utilisateurs de fibre ou de 4G/5G qui voient deux familles d’adresses dans un test réseau et constatent que seule l’IPv4 correspond à la sortie VPN.
- Adéquation du produit : L’article présente OnlydogVPN comme une approche qui bloque les sorties IPv6 non protégées au niveau du client et transporte le trafic utile dans son tunnel.
- Limite importante : L’article privilégie le blocage des fuites plutôt que le routage IPv6 natif. Ce choix d’architecture n’implique pas que toute utilisation d’IPv6 soit en soi moins privée ; la sécurité dépend de l’implémentation du tunnel et des paramètres de confidentialité.
Sources déjà présentes dans l’article : Le texte renvoie à la norme IPv6 Stateless Address Autoconfiguration (RFC 4862), à la spécification HTTP/3 (RFC 9114) et au site officiel OnlyDogsVPN.
L’alerte rouge du double empilement : anatomie d'une fuite silencieuse
Pour comprendre l'origine de cette brèche, il faut regarder comment fonctionne votre accès à Internet. La quasi-totalité des box et forfaits 4G/5G actuels fonctionnent en mode dual-stack : ils attribuent simultanément à votre machine une adresse IPv4 historique et une adresse IPv6 moderne.
Le piège réside dans le fonctionnement interne des systèmes d'exploitation (Windows, macOS, iOS, Android). Selon les standards réseau actuels, un appareil configuré en dual-stack donne systématiquement la priorité à la route IPv6 lorsqu'un site web distant la prend en charge. Or, les géants du web (Google, YouTube, Netflix, Meta, plateformes d'information) sont tous nativement configurés pour privilégier l'IPv6.
Si votre VPN n'a été pensé que pour gérer l'IPv4, il applique son chiffrement sur le canal classique, mais laisse la porte IPv6 grand ouverte. Lorsque votre navigateur formule une requête vers un service compatible, le système fait passer le flux directement par la passerelle de votre box, contournant intégralement le VPN.
Votre identité réelle, votre opérateur et vos requêtes de navigation partent ainsi en clair, à l'insu de l'icône de protection qui tourne en arrière-plan.
Le piège de la traçabilité : pourquoi l'IPv6 native nuit à la confidentialité
Face à ce constat, le réflexe naturel est de réclamer des serveurs VPN qui transportent nativement l'IPv6. C'est pourtant ignorer la structure même de ce protocole, conçu à l'origine pour identifier chaque machine du monde de manière quasi permanente.
En IPv4, l'anonymat bénéficie de la rareté des adresses : des centaines d'internautes sont souvent regroupés derrière une même passerelle d'opérateur ou un même serveur VPN partagé, rendant l'isolation d'un individu difficile.
L'IPv6 inverse cette logique :
Un préfixe public individuel : Chaque foyer connecté en fibre dispose de milliards d'adresses IPv6 publiques qui lui sont propres, créant un identifiant de ligne stable et facilement pistable par les régies publicitaires.
Le risque d'empreinte matérielle (SLAAC) : Dans de nombreuses configurations par défaut, la fin de votre adresse IPv6 est directement calculée à partir de l'adresse matérielle (MAC) de votre carte réseau. Vous transportez ainsi une signature physique unique de votre ordinateur ou smartphone à chaque page consultée.
La fragilité des serveurs de sortie : Les fournisseurs de VPN qui tentent d'attribuer des adresses IPv6 natives à leurs abonnés font face à une méfiance accrue des plateformes en ligne. Ces plages d'adresses, encore mal catégorisées par les systèmes de réputation, déclenchent des vagues de captchas agressifs et des blocages systématiques sur les services bancaires ou administratifs.
Prétendre acheminer du trafic grand public en IPv6 natif dans un tunnel VPN revient bien souvent à troquer une fuite locale contre une traçabilité accrue à la sortie.
L’erreur du bricolage : pourquoi désactiver l'IPv6 à la main est une impasse
Sur les forums informatiques, le conseil revient en boucle : « Allez dans les paramètres réseau de votre machine, décochez le protocole IPv6, et le problème est réglé. »
Cette manipulation manuelle est une très mauvaise idée. Les systèmes d'exploitation modernes ne considèrent plus l'IPv6 comme une option facultative, mais comme un pilier de leur architecture interne :
Sous Windows, brider l'IPv6 engendre des dysfonctionnements silencieux sur les services d'assistance à distance et les composants système dépendants des adresses de bouclage locales.
Sur macOS, couper l'IPv6 perturbe la découverte des appareils sur le réseau local (AirDrop, impression sans fil, protocoles de synchronisation Bonjour).
Enfin, cela introduit des temps de latence artificiels : certaines applications s'obstinent à sonder une réponse IPv6 avant d'abandonner et de basculer sur l'IPv4, ralentissant sensiblement le chargement de vos onglets.
La sécurité ne doit jamais dépendre d'une amputation manuelle de votre configuration réseau. C'est au logiciel de protection d'assurer la propreté des flux de manière invisible.
Ce qui compte vraiment pour éviter les fuites
La véritable exigence pour un internaute moderne n'est pas de transporter des paquets IPv6 pour le simple plaisir de cocher une case technique, mais de s'assurer qu'aucune donnée ne s'échappe de son ordinateur sans être protégée.
C’est sur ce constat pragmatique qu'OnlydogVPN a bâti son architecture.
Plutôt que d'exposer ses utilisateurs aux aléas de serveurs v6 immatures ou d'exiger des manipulations complexes sur la carte réseau, la solution adopte une approche d'étanchéité totale :
Un bouclier anti-fuite IPv6 natif au niveau du pilote : L'outil isole et neutralise préventivement toute tentative d'émission IPv6 non chiffrée dès la couche système. Votre véritable préfixe d'abonné domestique reste rigoureusement masqué, sans qu'aucune requête ne puisse s'échapper hors du tunnel vers votre opérateur, et sans jamais toucher aux réglages de votre OS.
La vitesse du transport moderne sur HTTP/3 : L'intégralité du trafic transite dans un tunnel véloce basé sur des protocoles contemporains. Il compense largement l'absence de routage v6 par une réactivité de pointe, une absorption fluide des micro-coupures de réseau et une reprise instantanée en cas de saut d'antenne ou de réseau Wi-Fi.
Des scénarios guidés et des routes propres : L'accès repose sur des adresses IP saines, réputées et exemptes de surcharge, vous évitant les blocages administratifs ou financiers. L'utilisateur choisit simplement son intention (vitesse maximale, streaming ou filtrage strict), sans devoir configurer de tables de routage obscures.
Zéro friction de mot de passe : L'authentification s'effectue d'un clic via un code magique temporaire reçu par courriel, permettant de sécuriser ordinateurs portables et téléphones en quelques secondes sans gérer de comptes lourds.
Un filtrage DNS des traqueurs visible : L'application intègre un blocage en amont des domaines publicitaires et espions, avec un compteur en direct qui rend compte des requêtes toxiques interceptées avant qu'elles ne touchent votre écran.
Pour la prochaine vérification
Pour avoir le cœur net sur le niveau de protection de votre poste dès aujourd'hui, suivez cette méthode simple :
Préparez un environnement de test neutre : Ouvrez une fenêtre de navigation privée (afin de neutraliser les caches) et rendez-vous sur une plateforme de détection de fuite IP et DNS réputée.
Examinez le diagnostic des adresses :
Si une adresse IPv6 correspondant à votre opérateur réel (Orange, Free, etc.) apparaît : votre installation actuelle laisse fuiter votre identité physique.
Si le test indique « IPv6 non détectée » ou affiche exclusivement l'adresse chiffrée fournie par le tunnel : votre connexion est hermétique et vos requêtes ne sortent pas du périmètre sécurisé.
Contrôlez la fluidité de navigation : Naviguez sur vos sites quotidiens habituels pour vérifier que vos pages se chargent sans délai d'attente ni messages d'erreur impromptus.
La sécurité numérique ne consiste pas à courir après des options réseau théoriques, mais à s'assurer que vos outils verrouillent concrètement vos données personnelles. En neutralisant les fuites d'adresse à la source grâce à une architecture agile et imperméable, vous profitez de la pleine vitesse de votre ligne sans jamais laisser votre identité sur le bord de la route.
Questions fréquentes
Pourquoi mon test d’adresse IP affiche-t-il une IPv4 du VPN et une IPv6 de mon opérateur ?
L’article décrit un cas de fuite dual-stack : le client protège la route IPv4 mais laisse l’IPv6 sortir directement par la box ou le réseau mobile. Un site compatible IPv6 peut alors voir l’adresse réelle de cette seconde route.
Le « support IPv6 » d’un VPN garantit-il à lui seul qu’il n’y aura pas de fuite ?
Non. Le point pratique est de savoir ce que fait réellement le client lorsque l’appareil possède IPv4 et IPv6 : transporter correctement les deux familles ou empêcher celle qui n’est pas protégée de sortir hors du tunnel.
Faut-il désactiver IPv6 manuellement dans Windows ou macOS ?
L’article le déconseille comme solution permanente, car IPv6 est utilisé par des fonctions système et locales. Il préfère qu’un client VPN gère lui-même l’étanchéité du trafic.
Que vérifier après avoir activé un VPN sur une connexion dual-stack ?
Le texte part d’un test d’adresse IP : il faut vérifier que les adresses visibles correspondent bien au comportement attendu du tunnel et qu’aucune adresse IPv6 du réseau d’origine n’apparaît en parallèle.