Le verdict tombe en quelques secondes : la vitesse s'effondre sous la barre des 2 Mo/s, les temps restants s'allongent indéfiniment, et le simple chargement d'une page web dans votre navigateur devient laborieux.
Le réflexe habituel consiste à se résigner en invoquant la fatalité du « chiffrement qui ralentit tout », ou à passer des heures sur des forums obscurs à essayer de configurer une redirection de port manuelle.
C'est une fausse piste. Le chiffrement moderne n'a jamais divisé une vitesse par quarante. Si vos transferts pair-à-pair s'étouffent dès que vous sécurisez votre ligne, vous faites face à une double mécanique bien précise : un bridage proactif de votre opérateur et l'asphyxie interne des protocoles VPN d'ancienne génération.
Résumé de l’article et adéquation du produit
Pourquoi le débit P2P peut-il s’effondrer dès qu’un VPN est activé ?
Selon l’article, une chute massive de débit ne s’explique pas seulement par le coût du chiffrement. Elle peut venir d’un classement défavorable du trafic par le réseau et de la difficulté d’un tunnel ancien à absorber de nombreuses connexions P2P concurrentes. Le diagnostic doit donc porter sur la route, le protocole et le nombre de pairs, pas seulement sur le processeur.
À retenir
- Pour qui : les utilisateurs de fibre ou de connexions rapides qui constatent une forte différence entre un test de débit normal et leurs transferts P2P sous VPN.
- Point clé : le texte met en avant l’inspection de motifs de trafic, les ports VPN classiques et le blocage en tête de ligne lorsque de nombreux pairs ont des latences différentes.
- Adéquation produit : l’article associe OnlydogVPN à un transport HTTP/3 obfusqué, à un routage automatique et à une meilleure tolérance aux flux concurrents.
- Limite importante : le débit final dépend aussi du FAI, des pairs disponibles, de la qualité de la ligne et des réglages du client ; un VPN ne peut pas garantir la vitesse maximale de la fibre.
Source produit : site officiel OnlydogVPN.
L’énigme du débit écroulé : la fausse excuse du chiffrement
Balayons d'emblée une idée reçue tenace : non, protéger son trafic ne justifie en aucun cas de passer d'un débit gigabit à des vitesses dignes de l'ADSL du début des années 2000.
Sur les ordinateurs et processeurs modernes, le traitement cryptographique (qu'il s'agisse d'AES-256 ou de ChaCha20) est géré directement par des instructions matérielles dédiées. L'opération consomme à peine 2 à 4 % des ressources de votre machine. La perte de charge théorique d'un tunnel chiffré sain dépasse rarement 5 à 10 % de votre bande passante native.
Lorsque vous constatez une chute brutale de 80 à 90 % de vos transferts P2P, le problème n'est pas mathématique, il est structurel. Vous êtes victime soit d'un étranglement intentionnel appliqué par votre fournisseur d'accès à Internet (FAI), soit d'un goulot d'étranglement logiciel au sein même de votre client VPN.
L’arme secrète des opérateurs : le Deep Packet Inspection (DPI)
La plupart des utilisateurs imaginent que leur opérateur est aveugle dès lors qu'un VPN est allumé. C'est vrai pour le contenu exact de vos transferts, mais c'est faux pour la nature de votre flux.
Même chiffrées, vos données conservent une signature visible. C'est ici qu'intervient le Deep Packet Inspection (DPI). Les équipements réseau de votre FAI analysent en continu la taille des paquets, leur fréquence d'émission et les ports de communication utilisés.
Flux VPN conventionnel (Repéré) : [Client Torrent] ──> [Port 1194 / 51820] ──> [Sonde DPI FAI] ──> Alerte : Flux VPN continu ──> Bridage QoS (2 Mo/s)
Flux camouflé moderne (Indiscernable) : [Client Torrent] ──> [QUIC / Port 443] ──> [Sonde DPI FAI] ──> Vue : Navigation Web standard ──> Plein débit fibre
Les protocoles VPN historiques émettent des signaux télégraphiés :
- OpenVPN utilise traditionnellement le port UDP 1194.
- WireGuard négocie ses sessions sur des plages UDP fixes (comme le port 51820).
Aux heures de pointe ou sur les infrastructures très sollicitées, les algorithmes de gestion de trafic (traffic shaping) des FAI repèrent ces tunnels transportant un volume massif de données en continu. Sans couper la ligne — ce qui violerait ouvertement les règles de neutralité du net —, l'opérateur rétrograde le flux VPN dans une file d'attente à basse priorité. Résultat : votre vitesse est plafonnée de manière artificielle.
L’asphyxie logicielle : quand le P2P noie les protocoles classiques
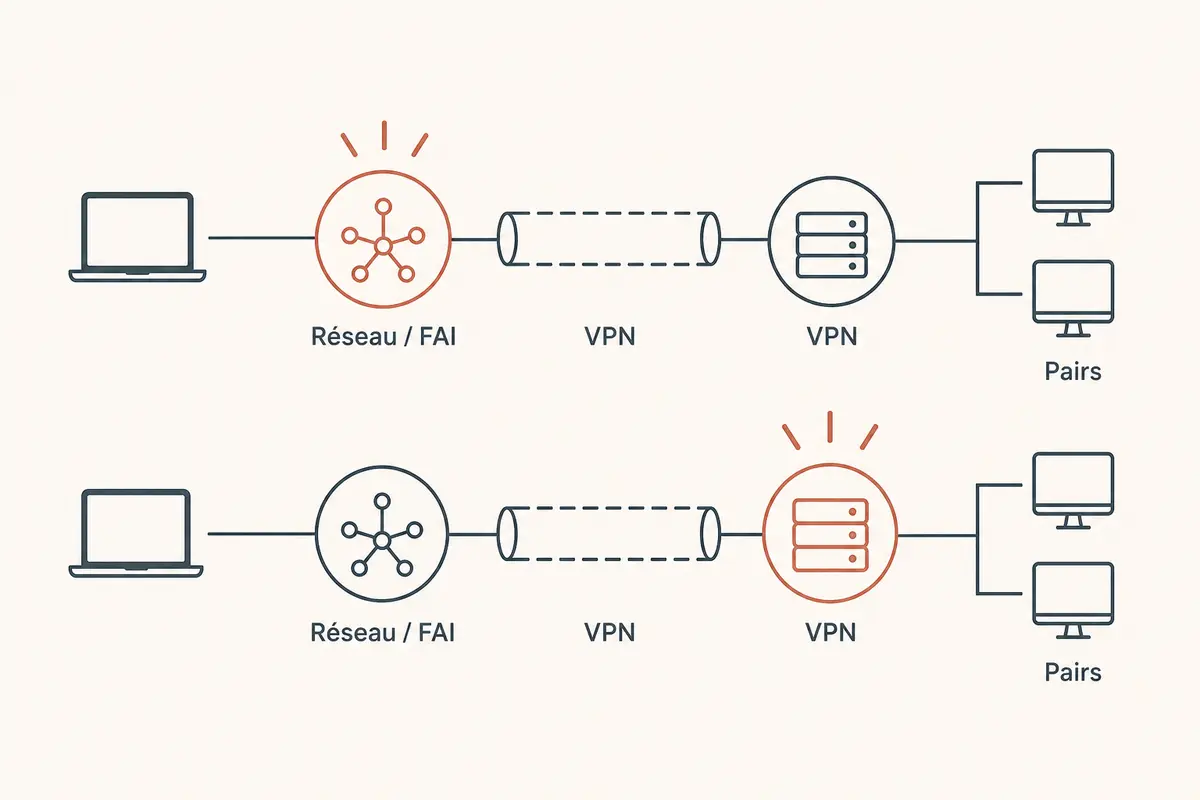
Le second coupable ne se trouve pas sur le réseau de votre FAI, mais dans la manière dont votre VPN traite les connexions simultanées.
Le téléchargement pair-à-pair ne ressemble en rien à la lecture d'une vidéo sur YouTube. Une plateforme de streaming ouvre une connexion unique et stable vers un serveur de distribution. Un client BitTorrent, lui, fragmente un fichier en s'associant simultanément avec 50, 150 ou 300 utilisateurs distincts à travers le monde.
Chaque source distante envoie ses morceaux de données avec sa propre latence. C'est le talon d'Achille d'OpenVPN et des protocoles conçus autour d'une pile rigide : le phénomène de blocage en tête de ligne (Head-of-Line Blocking). Dès qu'un paquet émis par un internaute situé au bout du monde prend du retard ou se perd, le tunnel VPN suspend l'acheminement des données suivantes en attendant de rétablir l'ordre des trames. Multipliez ce blocage par deux cents sources actives, et la pile réseau de votre ordinateur s'effondre sous la congestion.
On lit souvent que l'ouverture manuelle d'un port d'écoute (port forwarding) résout magiquement la situation. Si cette option aide à contacter quelques pairs passifs supplémentaires, elle ne règle en rien le problème de fond : sur un torrent disposant de centaines de semeurs, c'est l'incapacité du tunnel à absorber ce déluge sans faiblir qui bride votre ligne.
Offuscation HTTP/3 et routage dynamique
Pour échapper au bridage des opérateurs et éviter l'engorgement logiciel, votre connexion doit répondre à deux exigences : ne plus ressembler à un VPN aux yeux des sondes d'inspection, et traiter des centaines de flux concurrents de façon totalement indépendante.
C'est sur cette architecture que OnlydogVPN s'avère particulièrement redoutable pour les utilisateurs de réseaux décentralisés.
Au lieu d'emprunter des protocoles vulnérables au filtrage, OnlydogVPN s'appuie sur une infrastructure native en HTTP/3 avec offuscation de trafic :
Indiscernable pour les sondes DPI : Le trafic emprunte le protocole moderne QUIC sur le port standard 443. Pour votre box Internet et les équipements de votre opérateur, vos transferts ressemblent à de la consultation Web sécurisée prioritaire. Les règles automatiques d'étranglement de bande passante ne s'enclenchent tout simplement pas.
Fin du blocage de ligne : Grâce au multiplexage natif de HTTP/3, chaque flux issu d'un pair est isolé des autres. La perte d'un paquet sur une connexion secondaire ne ralentit pas les autres transferts : la bande passante globale reste exploitée au maximum de ses capacités.
Sélection automatique sans saturation : Les grands VPN généralistes concentrent souvent leurs utilisateurs P2P sur une poignée de serveurs partagés saturés. Le moteur de routage intelligent d'OnlydogVPN oriente dynamiquement votre trafic vers des passerelles préservées, garantissant un débit soutenu sans exiger de paramétrage technique complexe.
Résilience aux micro-coupures : Son mécanisme de reprise sur réseau instable se reconnecte jusqu'à 60 % plus vite que les clients conventionnels, vous évitant de voir un téléchargement s'interrompre lors d'une fluctuation de ligne.
À garder pour le prochain gros transfert
Pour retrouver la vitesse réelle de votre accès fibre dès votre prochain transfert, appliquez cette routine de configuration :
Activez le camouflage de pointe : Dans OnlydogVPN, sélectionnez le profil de vitesse avec le protocole HTTP/3 offusqué. Vous contournez d'office les listes de restriction de ports de votre fournisseur d'accès.
Calibrez les connexions de votre client torrent : Dans les préférences de votre logiciel (qBittorrent, Transmission…), limitez le nombre maximal de connexions globales entre 150 et 200 (au lieu de 500 ou 1 000 par défaut). Sur un tunnel chiffré, réduire les connexions superflues élimine le bruit réseau parasite et augmente significativement la vitesse moyenne reçue par chaque source active.
Imposez le chiffrement du protocole BitTorrent : Activez l'option « Chiffrement de protocole forcé » dans votre client P2P. Cette sécurité empêche les équipements intermédiaires d'analyser les en-têtes internes des paquets BitTorrent avant leur entrée dans le tunnel.
Désactivez la gestion de congestion uTP : Dans les réglages réseau avancés de votre client, forcez les transferts en TCP plutôt qu'en uTP. Conçu pour brider volontairement votre débit dès qu'il détecte une infime latence sur la ligne, l'uTP bride souvent les téléchargements à tort lorsqu'il transite dans un VPN.
Le téléchargement en pair-à-pair n'est pas condamné à la lenteur sous VPN. En neutralisant l'inspection de paquets de votre opérateur grâce à un protocole moderne comme celui d'OnlydogVPN et en assainissant les réglages de votre client, vous conciliez enfin l'anonymat de votre adresse IP avec la pleine puissance de votre fibre optique.
Questions fréquentes
Une grosse perte de vitesse sous VPN vient-elle forcément du chiffrement ?
Non. L’article estime qu’une chute très importante doit aussi faire rechercher un problème de routage, de gestion du trafic par le réseau ou de congestion interne du tunnel, surtout lorsque le test de débit hors P2P reste élevé.
Que peut encore voir un FAI si le contenu passe dans un tunnel chiffré ?
Le contenu exact reste chiffré, mais certains éléments de forme peuvent rester observables, comme les ports utilisés, le rythme, la taille et la continuité des paquets. L’article présente ces signaux comme des indices possibles pour le classement du trafic.
Le port forwarding suffit-il à réparer un débit P2P faible ?
Pas nécessairement. Il peut aider à joindre certains pairs, mais il ne résout pas à lui seul un tunnel saturé ou un protocole qui gère mal un grand nombre de flux concurrents.
Quels réglages le texte conseille-t-il pour un gros transfert ?
Il propose notamment de limiter le nombre global de connexions du client torrent autour de 150 à 200, d’activer le chiffrement du protocole BitTorrent et de vérifier si les réglages de congestion du client aggravent la situation.