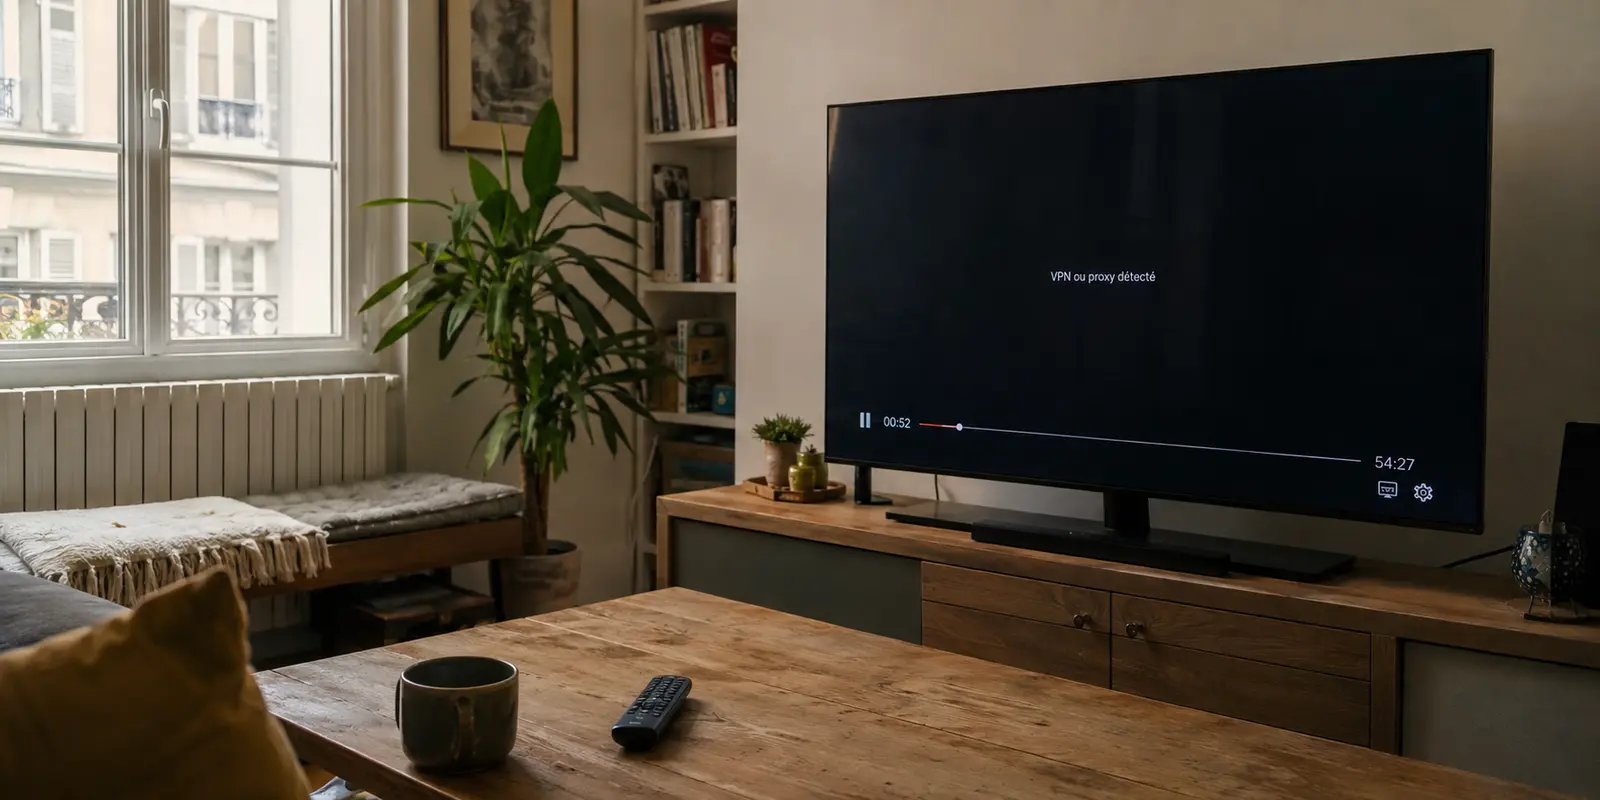
Le voyant de votre application VPN est au vert fixe. Le test de débit affiche une bande passante insolente de 300 Mb/s, et pourtant, rien ne va plus : Google vous impose trois puzzles de passages piétons d'affilée, Netflix refuse d'afficher la moindre vidéo sous prétexte d'un « proxy détecté », et votre site bancaire affiche un laconique message Error 403 Forbidden.
Votre premier réflexe ? Ouvrir l'application, cliquer sur « Déconnecter », puis choisir une autre ville dans l'espoir de tomber sur un serveur miraculeusement épargné.
C'est une illusion d'optique. Votre connexion n'est pas en panne, et votre fournisseur d'accès à Internet n'a rien coupé. En réalité, votre adresse IP est tout simplement « brûlée ». Elle figure déjà sur les listes noires automatisées qui gardent les portes du web moderne, et comprendre ce mécanisme est la seule façon de sortir du cycle infernal du zapping de serveurs.
Résumé de l’article et adéquation du produit
Comment savoir si le problème vient d’une IP VPN déjà bloquée plutôt que du tunnel lui-même ?
L’article propose de regarder les symptômes applicatifs — CAPTCHA répétés, erreurs 403/1020, message de proxy ou échec de paiement — puis de comparer le même site en navigation privée sans le VPN ou via un autre réseau. Si l’accès redevient normal, le tunnel peut fonctionner techniquement alors que son adresse de sortie a une mauvaise réputation.
Ce qu’il faut retenir
- À retenir : une IP “brûlée” peut laisser Internet fonctionner tout en déclenchant des contrôles ou des refus sur certains services ; ce n’est pas la même panne qu’un tunnel qui ne se connecte pas.
- Quand OnlydogVPN correspond au besoin : l’article le présente pour automatiser la sélection de routes plus saines et, lorsque le réseau bloque le protocole lui-même, utiliser HTTP/3 avec obfuscation.
- Limite importante : si le Wi-Fi local bloque la signature du protocole, obtenir une nouvelle IP ne suffit pas ; il faut alors traiter le transport réseau plutôt que la réputation de l’adresse.
Sources déjà citées dans l’article : ipinfo.io, Scamalytics et site officiel d’OnlydogVPN.
Le diagnostic en 30 secondes : les signes réels d'une IP brûlée
Une IP bloquée ne renvoie presque jamais une page blanche ou une erreur de dépassement de délai (timeout). Le blocage moderne est applicatif : il s'exécute silencieusement au niveau des passerelles de sécurité (les WAF comme Cloudflare ou Akamai) avant même que votre requête n'atteigne le serveur du site web.
Pour savoir si votre adresse actuelle est grillée, surveillez ces quatre signaux sans équivoque :
- L'avalanche de vérifications de sécurité : Vous êtes soumis à des boucles infinies de CAPTCHA ou à des écrans de vérification Cloudflare qui tournent en rond sans jamais valider votre session.
- Les refus catégoriques (Error 1020 / 403) : Dès la page d'accueil, le site vous affiche un message « Access Denied » sans vous laisser l'opportunité de vous authentifier.
- Le message proxy des plateformes vidéo : Netflix, Prime Video ou la BBC affichent sans détour : « Vous semblez utiliser un proxy ou un débloqueur », ou brident le catalogue en ne montrant que les productions maison sans les contenus sous licence locale.
- Les échecs transactionnels : Votre panier d'achat se vide brutalement, ou le formulaire de paiement par carte bancaire échoue immédiatement sans motif clair, par mesure de précaution antifraude.
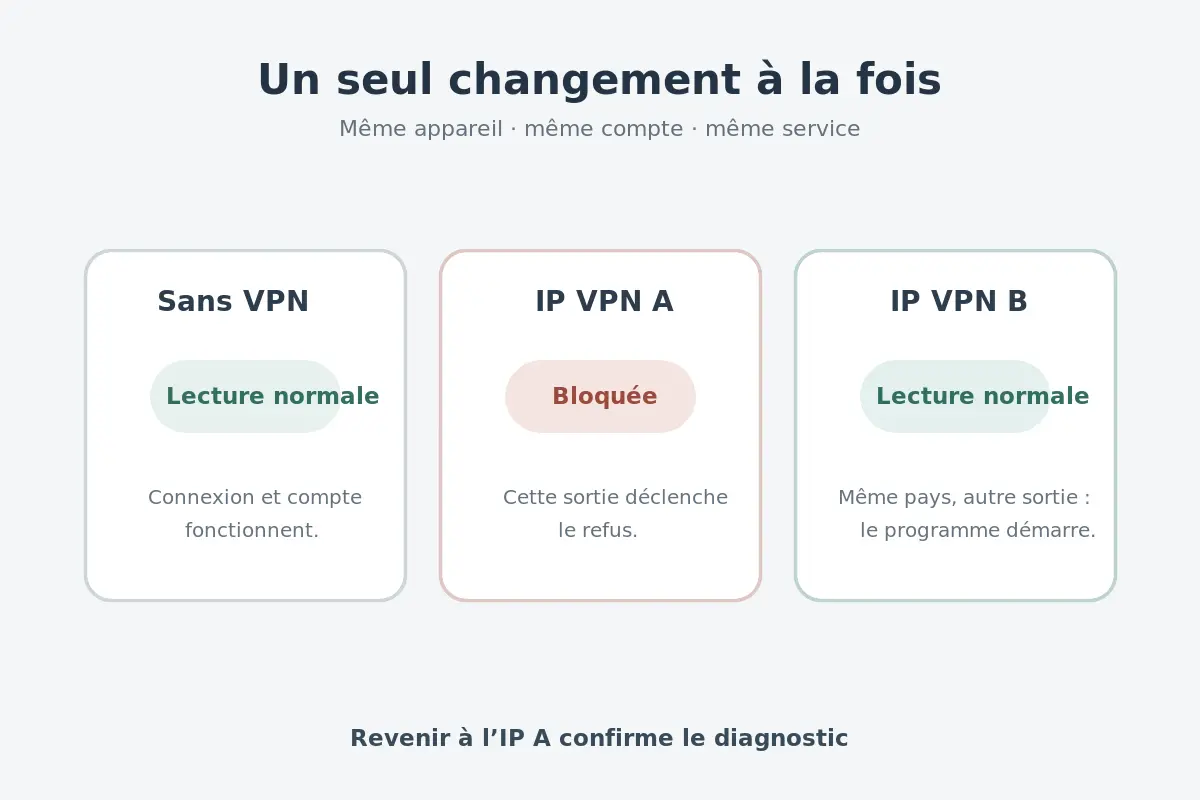
Le test du miroir pour en avoir le cœur net : Ouvrez une fenêtre de navigation privée, déconnectez votre VPN (ou passez brièvement sur le partage de connexion 4G/5G de votre smartphone), puis rechargez la page contestée. Si le site s'affiche instantanément, la conclusion est implacable : votre tunnel VPN fonctionne, mais son IP de sortie est sur liste noire.
L'outil de vérification : lire son « score de réputation IP »
Pour confirmer le diagnostic, vous n'avez pas besoin d'outils complexes. Ouvrez un nouvel onglet et rendez-vous sur un vérificateur public de réputation comme ipinfo.io ou scamalytics.com. Deux indicateurs clés scellent le sort de votre connexion :
| Critère d'évaluation | Statut acceptable | Statut critique (IP brûlée) | | Type d'ASN (Réseau) | ISP / Résidentiel (Orange, SFR, Comcast...) | Hosting / Datacenter (M247, Datacamp...) | | Score de fraude (Scamalytics) | Inférieur à 20 | Supérieur à 40 | | Usage détecté | Utilisateur standard | Proxy public / Tor / VPN connu |
Les géants du web utilisent des bases de données comme MaxMind GeoIP2 pour classifier instantanément les visiteurs. Lorsqu'une adresse IP provient d'un centre de données (un ASN d'hébergeur) plutôt que d'une ligne fixe ou mobile domestique, son niveau de confiance de base est déjà fragilisé. Si son score de fraude dépasse le seuil critique, le pare-feu déclenche automatiquement les verrous.
Attention toutefois au piège du cache : fermez vos onglets et testez toujours en navigation privée. Parfois, un site vous bloque non pas à cause de l'IP du moment, mais parce qu'un cookie résiduel ou vos autorisations de localisation géographique trahissent le décalage avec votre nouvelle adresse.
Le piège des gros VPN : pourquoi changer de serveur ne suffit plus
Le réflexe le plus commun consiste à cliquer sur « Reconnecter » pour piocher un autre serveur dans la même région. C'est pourtant une impasse mathématique.
Les services de VPN grand public les plus populaires empilent souvent des dizaines de milliers d'utilisateurs sur les mêmes plages d'adresses louées en gros auprès des mêmes hébergeurs. Lorsqu'une IP de Francfort ou d'Ashburn émet des millions de requêtes par heure, les algorithmes de sécurité l'identifient instantanément comme un nœud automatisé ou suspect.
Il suffit qu'une poignée d'utilisateurs déclenche des alertes (scraping, requêtes abusives, tentatives frauduleuses) pour que toute la plage d'IP soit contaminée pour tout le monde. En sautant d'un serveur à l'autre sur une même application saturée, vous ne faites que tourner en rond dans un même panier d'adresses déjà fichées.
C’est précisément là qu’interviennent des approches plus modernes comme celle d’OnlydogVPN. Plutôt que d'entasser des cohortes entières de clients sur quelques serveurs datacenters surutilisés, OnlydogVPN mise sur une gestion dynamique de ses passerelles et un routage intelligent. Le trafic n'est pas jeté au hasard sur un serveur surchargé : il est orienté automatiquement vers des routes saines et des adresses fraîches, réduisant drastiquement le risque de réputation négative. Pour l'utilisateur, la différence est immédiate : finis les CAPTCHA à répétition et les déconnexions manuelles toutes les vingt minutes.
Au-delà de l'adresse : quand le blocage vise le protocole
Il arrive cependant un cas de figure où changer d'IP ne produit strictement aucun effet : lorsque le réseau sur lequel vous vous trouvez ne bloque pas votre adresse, mais votre façon de communiquer.
Sur les réseaux d'entreprises, les Wi-Fi d'hôtels, dans les aéroports ou derrière certains pare-feux nationaux stricts, des outils d'inspection approfondie des paquets (DPI) surveillent en continu la forme du trafic. Les protocoles historiques comme OpenVPN, ou même WireGuard dans sa forme brute, ont une signature cryptographique très reconnaissable. Même si vous disposez d'une IP immaculée, le pare-feu repère la structure de la négociation de tunnel et coupe net la transmission.
Pour contourner ce verrou, masquer l'adresse ne suffit pas : il faut masquer la nature même du flux. C'est l'un des points forts d'OnlydogVPN, qui s'appuie sur des technologies modernes comme le protocole HTTP/3 (QUIC) et l'obfuscation avancée. En encapsulant le trafic chiffré au sein de flux identiques à ceux du web sécurisé classique, la connexion se fond parfaitement dans le paysage numérique mondial. Pour le réseau intermédiaire, votre navigation ressemble à une consultation standard de site web moderne, rendant le blocage ciblé inopérant.
Notes pour la prochaine fois
Si vous vous heurtez actuellement à un écran de refus, suivez cette séquence dans l'ordre pour débloquer votre accès sans perdre de temps :
Nettoyez le contexte local (1 minute) :
Fermez le site récalcitrant, ouvrez une fenêtre de navigation privée pour purger les cookies et le stockage local, ou utilisez un profil de navigateur vierge.
Basculez sur un profil d'usage optimisé (30 secondes) :
Si votre service le propose, évitez de choisir arbitrairement une ville sur une carte. Sélectionnez plutôt un scénario orienté spécifiquement vers le streaming ou le contournement d'accès, dont les passerelles sont renouvelées plus fréquemment.
Isolez la source du blocage (1 minute) :
Connectez votre ordinateur au point d'accès 4G/5G de votre téléphone portable tout en maintenant le VPN actif. Si le blocage disparaît, le problème ne venait pas de l'IP du serveur, mais des filtres de votre réseau Wi-Fi local.
Adoptez une architecture sans friction :
Si ce rituel devient quotidien, le problème vient de votre fournisseur. Passer à un outil comme OnlydogVPN permet d'automatiser cette maintenance invisible : le service gère lui-même la détection des routes saines et la reconnexion instantanée sur les réseaux instables, vous épargnant une corvée technique qui ne devrait pas être la vôtre.
Questions fréquentes
Quels signes indiquent qu’une IP VPN a mauvaise réputation ?
L’article cite surtout les boucles de CAPTCHA, les refus 403 ou 1020, les messages explicites de proxy sur les plateformes vidéo et certains rejets transactionnels qui disparaissent lorsque l’on change de contexte réseau.
Quel test simple permet de confirmer le soupçon ?
Ouvrez une session privée, coupez temporairement le VPN ou passez sur le partage 4G/5G, puis rechargez le site. Si le refus disparaît, l’adresse de sortie VPN devient la piste principale.
Pourquoi changer de serveur dans la même application ne suffit-il pas toujours ?
Parce que plusieurs serveurs peuvent appartenir à la même plage d’hébergement ou partager une réputation déjà dégradée. On change alors d’étiquette dans l’application sans changer réellement de catégorie réseau.
Comment distinguer un blocage d’IP d’un blocage de protocole ?
Si le problème suit l’adresse de sortie sur différents réseaux, la réputation est une piste. Si le même VPN se met à fonctionner dès que vous quittez le Wi-Fi local pour la 4G/5G, l’article invite plutôt à suspecter le filtrage du protocole par le réseau.