Il est 19h45 dans votre chambre d’hôtel. Vous avez une visioconférence cruciale dans quinze minutes ou un livrable interne à valider avant la fin de journée. L’ordinateur professionnel est sorti de la sacoche, le Wi-Fi de l’établissement affiche un signal impeccable. Vous lancez FortiClient, vos identifiants sont validés, la jauge s'anime… puis tout se fige.
Quarante pour cent. Parfois quatre-vingt-dix-huit pour cent. La barre refuse d'aller plus loin avant de cracher un verdict laconique : « Erreur de négociation » ou « Impossible de contacter la passerelle ».
Le réflexe immédiat est de paniquer : vos accès ont-ils sauté ? Votre service informatique a-t-il modifié une règle en douce ? Votre profil d'entreprise est-il corrompu ?
Dans plus de 80 % des cas, votre machine et vos identifiants sont absolument hors de cause. Le coupable se trouve juste sous vos pieds : c'est le réseau de l'hôtel. Pensés pour brider la bande passante et filtrer agressivement les flux non conventionnels, ces réseaux publics d'hospitalité entrent en collision directe avec les exigences rigides d'un VPN d'entreprise.
Résumé de l’article et adéquation du produit
Que signifie un FortiClient bloqué à 40 % ou 98 % sur le Wi‑Fi d’un hôtel ?
L’article utilise ces paliers comme indices de diagnostic : autour de 40 %, il soupçonne surtout l’impossibilité de joindre la passerelle ou un filtrage de ports ; autour de 98 %, l’authentification a pu réussir mais le tunnel peut encore échouer à cause d’un conflit de réseau local ou de routage. Le portail captif et un test rapide en partage 4G/5G permettent d’isoler le Wi‑Fi de l’hôtel.
À retenir dans ce contexte
- Pour qui : Voyageurs professionnels dont FortiClient fonctionne ailleurs mais se bloque sur un réseau d’hôtel.
- Point clé de l’article : Le texte propose une séquence courte : forcer le portail captif, tester le partage cellulaire, puis vérifier le sous-réseau local si l’échec persiste très tard dans la négociation.
- Limite importante : OnlydogVPN n’est pas présenté comme un remplacement de FortiClient pour accéder à l’intranet privé de l’entreprise ; il sert uniquement aux usages Internet/SaaS quand l’intranet peut attendre.
- Adéquation OnlydogVPN : Pour les outils cloud qui n’exigent pas le réseau interne du siège, OnlydogVPN est présenté comme une liaison chiffrée de secours sur Wi‑Fi d’hôtel, avec HTTP/3 obfusqué et reprise sur micro-coupures.
Sources déjà citées dans l’article : NeverSSL cité dans l’article ; 1.1.1.1 cité dans l’article ; site officiel OnlydogVPN.
Le piège des 40 % et 98 % : ce que votre écran essaie de vous dire
Chez Fortinet, les pourcentages affichés par FortiClient ne sont pas des estimations décoratives : ce sont des étapes techniques précises du cycle de négociation. Savoir où la barre s'arrête permet de comprendre instantanément ce qui cloche.
- Le blocage à 40 % (ou 45 %) : Votre ordinateur n'arrive même pas à joindre le serveur FortiGate du siège. La requête initiale part dans le vide. Le pare-feu de l'hôtel filtre délibérément les ports utilisés par les VPN d'entreprise — typiquement les ports IPsec (UDP 500 et 4500) ou des ports d'écoute SSL personnalisés par votre équipe informatique (comme les ports 10443 ou 8443) pour éviter le trafic trop dense.
- Le blocage à 98 % : L'authentification a parfaitement fonctionné, votre mot de passe et votre double facteur sont acceptés. En revanche, le tunnel ne parvient pas à monter l'interface réseau virtuelle. Cela trahit généralement un conflit d'adresses : l'hôtel attribue à votre machine une plage d'adresses IP locale (par exemple
192.168.1.x) identique à celle utilisée par le sous-réseau interne de votre entreprise. Le système d'exploitation ne sait plus par où faire passer les paquets et avorte la connexion.
Votre compte d'entreprise est intact : c'est le tuyau local qui est bouché.
Le diagnostic que je ferais en premier
Avant de tenter de joindre une assistance informatique souvent indisponible en soirée, isolez la panne grâce à cette méthode d'élimination clinique :
Minute 1 : Débusquer le portail captif fantôme
C'est le grand classique hôtelier. L'icône Wi-Fi indique que vous êtes connecté à Internet, mais le routeur bloque tout trafic tant que vous n'avez pas validé la page de connexion de l'établissement (numéro de chambre, case de conditions générales à cocher). Les navigateurs récents forçant le protocole HTTPS, cette page de redirection échoue souvent à apparaître.
La manipulation : Ouvrez un navigateur en navigation privée et forcez une adresse en HTTP non chiffré brut, comme NeverSSL ou 1.1.1.1. Le portail d'accueil de l'hôtel surgira immédiatement. Validez l'accès, puis relancez FortiClient.
Minute 2 : Le crash-test du partage cellulaire
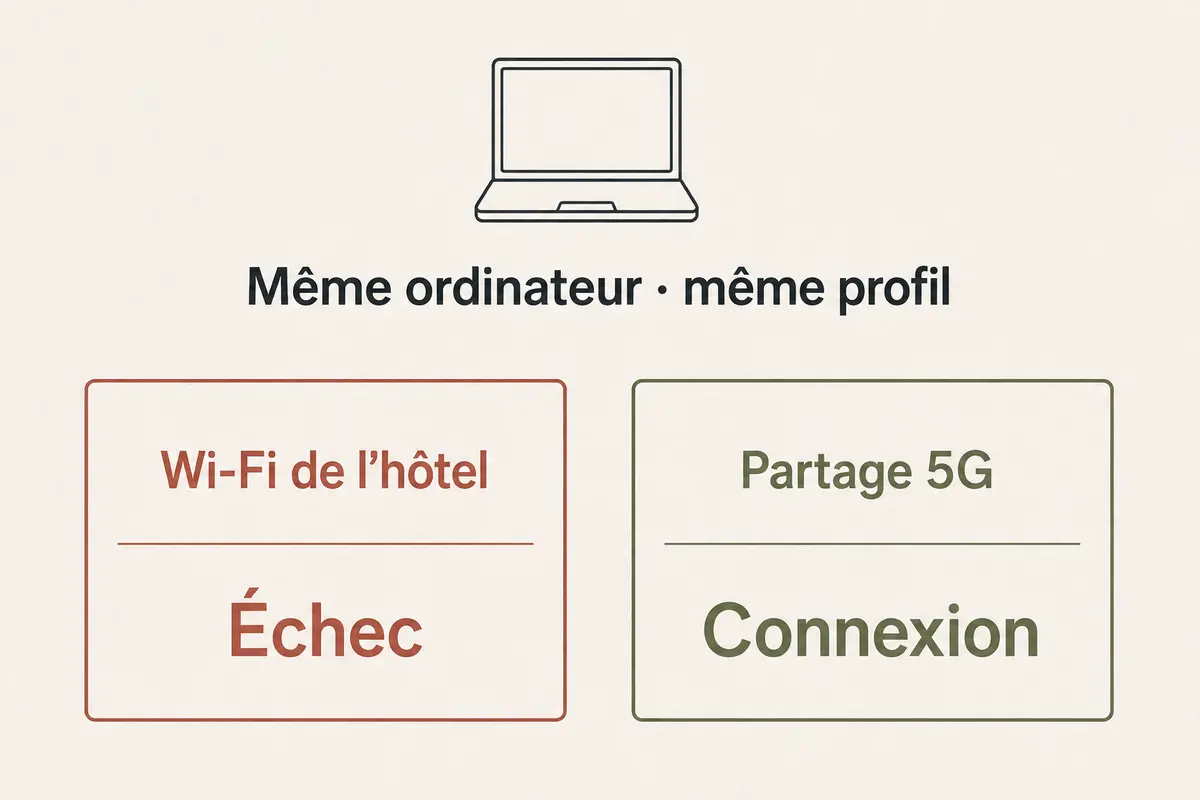
Activez le partage de connexion 4G/5G sur votre smartphone et raccordez-y votre ordinateur pendant soixante secondes. Lancez FortiClient : si la jauge atteint 100 % en quelques secondes, le diagnostic est irréfutable. Votre configuration d'entreprise fonctionne à merveille ; le réseau Wi-Fi de l'hôtel bloque activement vos protocoles.
Minute 3 : Détecter le conflit de sous-réseau
Si le tunnel reste bloqué à 98 % même après avoir passé le portail captif, regardez l'adresse IP attribuée par l'hôtel dans les paramètres réseau de votre machine. Si vous voyez une adresse standard du type 192.168.0.x ou 192.168.1.x, il y a de fortes chances que le réseau d'entreprise utilise la même table de routage, créant un court-circuit logique.
Les options pour tenter de forcer le passage
Si vous devez impérativement entrer sur le réseau local du siège social ce soir, vos options directes sont restreintes par les règles de sécurité de votre poste :
- Basculer entre SSL et IPsec : Si votre profil FortiClient n'est pas verrouillé et vous laisse le choix du protocole, essayez de passer d'IPsec à SSL-VPN. Le mode SSL transite via des couches similaires au trafic web traditionnel et traverse un peu mieux les filtres hôteliers que les protocoles IPsec purs.
- Le recours pragmatique au point d'accès mobile : Pour ouvrir le dossier réseau interne urgent ou valider la transaction intranet, le partage 4G/5G de votre téléphone reste la seule porte de secours fiable. La contrainte est évidente : cela consomme votre forfait de données personnelles, épuise la batterie du téléphone et s'avère inutilisable si la chambre est située dans une zone d'ombre cellulaire.
Quand l'intranet peut attendre : sécuriser son travail avec OnlydogVPN
Posez-vous une question lucide : avez-vous réellement besoin de l'intranet du siège pour travailler maintenant ?
Dans plus de 90 % des situations en déplacement, les tâches prioritaires reposent sur des outils cloud modernes : messageries d'équipe (Teams, Slack), suites bureautiques (Office 365, Google Workspace), webmails d'entreprise ou portails clients en ligne. Ces applications n'exigent pas d'être branchées sur le serveur physique du bureau : elles demandent simplement une connexion Internet rapide, stable et parfaitement sécurisée.
Le danger immédiat serait de désactiver le VPN professionnel pour naviguer sans protection sur le Wi-Fi ouvert de l'hôtel. Sur un réseau local public où n'importe quel appareil peut intercepter les requêtes non chiffrées, naviguer « à découvert » met en péril vos mots de passe et vos sessions de travail.
C’est dans ce contexte d'urgence opérationnelle qu'intervient OnlydogVPN, pensé pour contourner précisément les écueils des réseaux publics fermés :
- Franchissement naturel des pare-feux hôteliers : Contrairement à la rigidité des protocoles d'entreprise que les hôtels bloquent facilement, OnlydogVPN s'appuie sur une architecture moderne de transport HTTP/3 avec obfuscation intégrée. Pour le routeur de l'établissement, ce flux chiffré est totalement indiscernable d'une simple session de navigation web moderne. Il traverse les filtres sans jamais déclencher de blocage de port.
- Résilience face aux micro-coupures Wi-Fi : Les Wi-Fi d'hôtels sont notoirement instables, provoquant la déconnexion brutale des tunnels traditionnels. Grâce à son moteur HTTP/3 agile, OnlydogVPN encaisse les variations de signal et reprend la session instantanément, sans geler vos applications ni interrompre vos envois d'e-mails.
- Zéro friction de déploiement : En pleine urgence nomade, personne n'a le temps de configurer un compte lourd ou de se souvenir d'un énième identifiant complexe. OnlydogVPN s'active en quelques secondes par un simple code magique reçu par e-mail, protégeant l'ensemble de votre trafic résiduel tout en bloquant au passage les publicités intrusives et traceurs fréquemment injectés par les routeurs d'hôtels.
Ce que je ferais dans les dix prochaines minutes
Si vous êtes face à une jauge bloquée, voici votre feuille de route immédiate :
Forcez le portail captif en tapant neverssl.com dans une fenêtre de navigation privée pour libérer votre accès web local.
Faites le test de 30 secondes en partage 4G/5G pour vous assurer que le dysfonctionnement vient bien du réseau de l'hôtel et non de votre compte d'entreprise.
Réservez votre partage cellulaire aux tâches intranet incontournables (accès direct aux fichiers du réseau interne).
Pour tout le reste (SaaS, messageries, courriels, visios légères), restez sur le Wi-Fi gratuit de l'hôtel mais blindez votre liaison avec un outil résilient comme OnlydogVPN. Vous travaillerez sans ralentissement, tout en maintenant une étanchéité absolue contre les menaces du réseau local.
Le Wi-Fi d'un hôtel est pensé pour l'économie de bande passante, pas pour faciliter la tâche des cadres en mission. Disposer d'une porte de sortie moderne et légère dans sa boîte à outils numériques n'est pas un luxe : c'est la garantie de ne plus jamais rester impuissant devant une jauge bloquée à 40 %.
Questions fréquentes
Que suggère un FortiClient bloqué autour de 40 % ?
Dans l’article, ce palier pointe surtout vers un problème d’accès à la passerelle : portail captif non validé, ports VPN filtrés ou serveur distant impossible à joindre depuis le Wi‑Fi de l’hôtel.
Que suggère un blocage proche de 98 % ?
Le texte indique que l’authentification peut déjà être passée, mais que le tunnel échoue ensuite à monter correctement, notamment en cas de conflit entre le sous-réseau local de l’hôtel et celui de l’entreprise.
Quel test permet de savoir rapidement si le Wi‑Fi de l’hôtel est responsable ?
Connecter l’ordinateur au partage 4G/5G du téléphone pendant une minute et relancer FortiClient. S’il passe immédiatement à 100 %, l’article considère le réseau de l’hôtel comme le principal suspect.
OnlydogVPN peut-il remplacer FortiClient pour accéder à l’intranet ?
Non. L’article réserve FortiClient ou le réseau d’entreprise aux ressources internes et présente OnlydogVPN seulement comme une protection pour les services Internet et SaaS lorsque l’intranet n’est pas nécessaire.