Le scénario est devenu quotidien pour des millions de salariés en télétravail ou en déplacement : vous travaillez sur votre Mac, vous ouvrez Safari pour effectuer une recherche personnelle tout en gardant actif le client VPN de votre employeur (Cisco AnyConnect, GlobalProtect, Fortinet ou OpenVPN), et une notification système surgit dans le coin supérieur de votre écran : « Le Relais privé est désactivé pour ce réseau ».
Parfois, aucun avertissement n'apparaît, mais vos portails intranet cessent soudain de charger dès que vous essayez d'ouvrir un ticket ou de consulter un document interne.
Le réflexe classique consiste à y voir un simple bogue de macOS ou une mésentente temporaire entre les serveurs d'Apple et votre connexion Wi-Fi. On s'imagine volontiers que l’option incluse avec iCloud+ agit comme une seconde barrière de protection, venant chiffrer sous le manteau ce que le réseau d'entreprise pourrait observer.
La réalité technique est beaucoup plus intransigeante : le Relais privé iCloud et le VPN de votre entreprise ne coopèrent jamais. Par conception, ils s’annulent mutuellement.
Résumé de l’article et adéquation produit
Pourquoi le Relais privé iCloud se désactive-t-il ou perturbe-t-il l’accès quand un VPN d’entreprise est actif ?
L’article décrit un conflit de priorités DNS : le VPN d’entreprise doit imposer ses résolveurs internes pour atteindre l’intranet, tandis que le Relais privé cherche à utiliser son propre chemin chiffré. macOS privilégie alors le profil professionnel. Pour éviter les conflits et les mélanges de sphères, l’article recommande de garder le tunnel d’entreprise pendant le travail, puis de le fermer avant d’utiliser une protection personnelle.
Ce que cet article permet de retenir
- Pertinent pour : Télétravailleurs sur Mac qui alternent entre intranet d’entreprise et navigation personnelle.
- Point concret de l’article : En full tunnel, tout le trafic peut passer par l’entreprise ; en split tunnel, les requêtes DNS peuvent malgré tout rester imposées par la politique professionnelle.
- Limite importante : La visibilité réelle de l’employeur dépend de la configuration précise du tunnel et du DNS. L’article ne recommande pas de superposer de force un VPN personnel au VPN d’entreprise.
Source produit : site officiel OnlydogVPN.
Le faux ménage à trois : ce qui se passe quand macOS doit choisir entre Apple et votre DSI
Pour comprendre la cause de cette panne silencieuse, il faut regarder comment un système Apple arbitre ses priorités réseau.
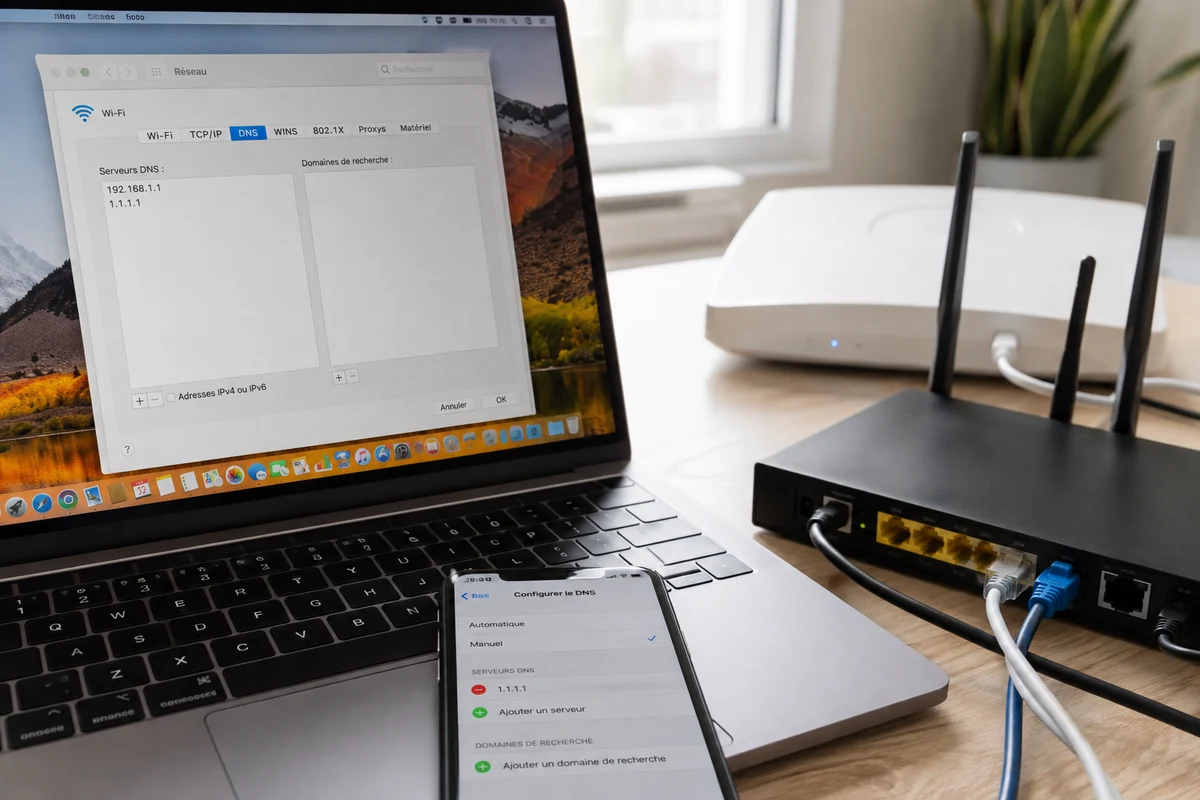
Lorsque votre profil VPN d'entreprise s'active, il applique une consigne stricte au système d'exploitation : acheminer vos requêtes vers les serveurs de noms (DNS) internes de la société. Sans ces résolveurs privés, votre machine est incapable de traduire des adresses propres à l'intranet, comme jira.interne ou serveur-fichiers.corp.
Le Relais privé iCloud poursuit l'objectif exactement inverse. Conçu autour d'une architecture chiffrée en double saut, il dissimule l'adresse de destination à la fois à votre fournisseur d'accès et au réseau local, confiant la résolution des noms de domaine à des serveurs publics partenaires d'Apple.
Face à cette contradiction frontale, macOS ne cherche pas de compromis. Le cadre système des extensions réseau d'Apple donne la priorité absolue au profil d'entreprise. Pour éviter qu'un employé ne se retrouve coupé de ses outils de travail, le système éteint automatiquement le Relais privé dès qu'un résolveur professionnel est injecté.
L'infrastructure de l'entreprise gagne toujours : Safari rentre dans le rang et abandonne l'anonymisation promise par Apple.
L'angle mort de la confidentialité : votre entreprise voit-elle vos onglets personnels ?
Cette désactivation automatique met en lumière une faille de perception majeure : payer un abonnement iCloud+ ne vous offre aucun bouclier d'anonymat lorsque le tunnel du bureau est ouvert.
Tout dépend du type de tunnel déployé par votre direction des systèmes d'information (DSI) :
En configuration Full-Tunnel : L'intégralité du trafic émis par votre appareil est aspirée par les passerelles de l'entreprise. Vos recherches personnelles, vos consultations de presse, vos démarches bancaires ou vos vidéos en pause déjeuner transitent directement dans les pare-feux et les journaux d'activité de votre employeur.
En configuration Split-Tunnel : Seul le trafic vers l'intranet est censé être redirigé, tandis que le reste passe par votre accès internet classique. Pourtant, même ici, le piège persiste : si la configuration force le résolveur DNS de la société pour l'ensemble du système, chaque nom de domaine que vous tentez de visiter est envoyé aux serveurs de l'entreprise pour résolution.
Vouloir ruser en forçant le maintien du Relais privé via des profils personnalisés relève de l'impasse : vous ne ferez que bloquer vos accès professionnels tout en provoquant des déconnexions aléatoires sur vos onglets.
Pourquoi le Relais privé iCloud ne remplacera jamais un véritable VPN
Cette confrontation illustre les limites structurelles de l'outil d'Apple. Présenté souvent à tort comme un VPN grand public, le Relais privé n'en est pas un.
Il s'agit d'un proxy chiffré limité à Safari et à quelques requêtes DNS non sécurisées en arrière-plan. Dès que vous quittez le navigateur d'Apple pour utiliser un autre navigateur, un client de messagerie tiers, un terminal de commande ou une application de visioconférence, votre trafic circule totalement à découvert.
De plus, le Relais privé s'avère démuni face aux réseaux hostiles. Sur le réseau Wi-Fi d'un hôtel, d'une gare ou dans un espace de travail filtré, il ne propose aucune obfuscation de protocole pour contourner les bridages locaux, pas plus qu'il ne vous autorise à sélectionner un pays de sortie pour ajuster votre géolocalisation.
C'est un filtre anti-pistage efficace contre les régies publicitaires dans Safari, pas une armure de protection pour vos données globales.
L'alternative saine : étanchéité DNS native et séparation des flux
Pour concilier les exigences du travail à distance et la préservation stricte de sa vie privée, la réponse ne réside pas dans un bricolage logiciel, mais dans une discipline de séparation des flux.
La règle est limpide : le réseau professionnel doit être cantonné à son strict périmètre utilitaire. Dès que votre session de travail n'exige plus l'intranet, la connexion d'entreprise doit être coupée au profit d'un environnement personnel hermétique.
C’est sur ce terrain d'ingénierie que s'impose OnlydogVPN↗. Plutôt que de subir les arbitrages forcés des profils réseau ou les limites étroites d'un simple proxy de navigateur, ce service prend en charge l'intégralité du trafic de l'appareil derrière un résolveur DNS privé strictement étanche. Aucune requête de nom de domaine ne s'égare vers votre fournisseur d'accès ou les routeurs du réseau sur lequel vous êtes connecté.
Bâtie sur un protocole moderne dérivé de HTTP/3 avec masquage de trafic natif, l'application traverse sans heurt les pare-feux stricts des espaces de travail partagés et des hôtels, évitant les blocages et les chutes de débit qui paralysent les connexions classiques.
L'ergonomie supprime toute friction inutile : des scénarios pré-réglés en un clic adaptent instantanément la ligne à vos priorités (débit maximal, streaming ou filtrage avancé), tandis que la connexion par code magique sans mot de passe permet de basculer en quelques secondes entre votre ordinateur et vos terminaux personnels.
Vous reprenez la main sur votre sphère privée sans dépendre des autorisations de votre employeur.
Verdict opérationnel : le protocole clair pour concilier télétravail et vie privée
Pour naviguer sans conflit réseau ni mauvaise surprise sur votre historique personnel, adoptez ce protocole simple en trois étapes :
Ne tentez pas d'associer de force le Relais privé iCloud à un VPN professionnel. Cette cohabitation engendre des résolutions DNS erratiques et coupe l'accès aux serveurs internes.
Pendant vos sessions sur l'intranet, restez sur le terrain pro. Gardez le client VPN d'entreprise actif pour vos outils de travail, mais abstenez-vous d'y mener vos démarches personnelles sensibles.
Dès la fin de la tâche professionnelle, fermez le tunnel d'entreprise. Basculez sur un VPN personnel moderne doté de son propre DNS étanche et d'une résilience HTTP/3. Vous retrouvez ainsi une connexion furtive, rapide et totalement imperméable aux regards extérieurs.
La sécurité d'une entreprise et la vie privée d'un individu répondent à deux impératifs opposés. Cessez de leur demander d'emprunter le même tuyau : séparez vos flux, et vous protégerez les deux sans compromis.
Questions fréquentes
Pourquoi macOS désactive-t-il le Relais privé avec certains VPN d’entreprise ?
Parce que le profil professionnel peut imposer des résolveurs DNS nécessaires à l’intranet, ce qui entre en conflit avec le chemin de résolution utilisé par le Relais privé.
Mon employeur voit-il toutes mes consultations personnelles ?
Cela dépend du mode de tunnel. En full tunnel, le trafic passe par les passerelles de l’entreprise ; en split tunnel, certaines requêtes DNS peuvent encore être dirigées vers ses résolveurs.
Le Relais privé iCloud remplace-t-il un VPN complet ?
Non selon l’article : il protège surtout Safari et certains flux associés, sans couvrir toutes les applications ni offrir les mêmes possibilités de routage.
Comment séparer proprement travail et navigation personnelle ?
Utiliser le tunnel professionnel uniquement lorsque l’intranet l’exige, puis le fermer avant de basculer vers un environnement réseau personnel distinct.