Vous posez votre valise après dix heures de vol, le dos en compote. Vous connectez votre ordinateur au réseau « Hotel_Guest », et par réflexe de sécurité, vous activez immédiatement votre VPN. Cinq minutes plus tard : les pages web refusent de charger, vos applications tournent dans le vide, et le fameux écran d’acceptation des conditions d’utilisation de l’hôtel ne s’affiche jamais.
Le premier réflexe consiste à accuser le Wi-Fi de l’établissement d’être « mort ». C’est une erreur. Le réseau va très bien. C’est vous qui venez d’enfermer le portail d’entrée à l’extérieur de votre forteresse chiffrée.
Résumé de l’article et contexte d’usage
Pourquoi le portail Wi-Fi d’un hôtel disparaît-il quand le VPN démarre trop tôt ?
Le portail captif doit intercepter une requête locale avant d’autoriser l’accès Internet. Si le VPN chiffre et détourne le trafic avant cette validation, le routeur de l’hôtel ne peut plus présenter correctement sa page de connexion : il faut donc valider le Wi-Fi d’abord, puis établir le tunnel.
Points clés
- Ordre à retenir : Wi-Fi, portail captif, validation, puis VPN.
- Ce qui ne sert pas : Changer de pays ou de serveur VPN ne peut pas valider à distance un formulaire hébergé sur la passerelle locale de l’hôtel.
- Contexte OnlydogVPN : L’article insiste sur la reprise simple après validation et sur son transport HTTP/3 avec obfuscation lorsque certains réseaux filtrent les tunnels.
- Limite : Si l’hôtel filtre encore le trafic VPN après validation, le problème n’est plus le portail captif mais les règles du réseau local.
Sources déjà présentes dans l’article : OnlydogVPN.
Le piège de la forteresse : pourquoi le VPN aveugle le portail captif
Pour comprendre ce blocage, il faut voir ce qu’est un portail captif. C’est un filtre bienveillant mis en place par l’hôtel : tant que vous n’avez pas coché la case « J’accepte les conditions » ou saisi votre nom et votre numéro de chambre sur leur page web, le routeur local intercepte toutes vos requêtes de navigation (HTTP/DNS) pour vous forcer à atterrir sur leur formulaire de login.
Dès que vous activez votre VPN, tout bascule :
Le logiciel encapsule et chiffre l’intégralité de vos paquets de données pour les expédier directement vers un serveur distant (à Paris, Zurich ou Tokyo).
Le routeur de l’hôtel ne peut plus « voir » votre tentative d’ouverture d’une page web ordinaire. Vos requêtes partent chiffrées par-dessus le réseau local, se heurtant à un mur d’anonymat… sans avoir validé le sésame de l’hôtelier.
Le résultat est l’impasse numérique par excellence : pour sortir sur Internet via le VPN, il faut être connecté ; mais pour être autorisé sur le réseau de l’hôtel, il faut valider un portail web que le VPN empêche précisément d’atteindre.
L’erreur classique : s’acharner à reconnecter sur un réseau non validé
Face à l’absence de page de connexion, 90 % des voyageurs s’épuisent en rituels inefficaces :
Changer dix fois de pays ou de serveur dans l’application VPN (en espérant qu’un nœud américain ou allemand débloque l’hôtel belge ou thaïlandais).
Oublier et reconnecter le réseau en boucle, ou redémarrer le smartphone en mode avion.
La prise de conscience s’impose : aucun serveur distant à l’autre bout de la planète ne peut valider un formulaire géré physiquement par la box au rez-de-chaussée de l’hôtel. Tant que le réseau local ne vous a pas accordé le droit de sortie, le tunnel chiffré ne mène nulle part.
La règle des 30 secondes que je retiens
Pour sortir de l’impasse sans perdre patience, oubliez les réglages réseau complexes et appliquez cette règle séquentielle inébranlable :
Pause temporaire (5 secondes) : Désactivez ou mettez en pause votre VPN depuis l’application.
Déclenchement du portail : Ouvrez une page web simple (taper une adresse HTTP non chiffrée ou rafraîchir un onglet de type actualités) pour forcer le routeur de l’hôtel à intercepter la requête et à projeter sa page de login.
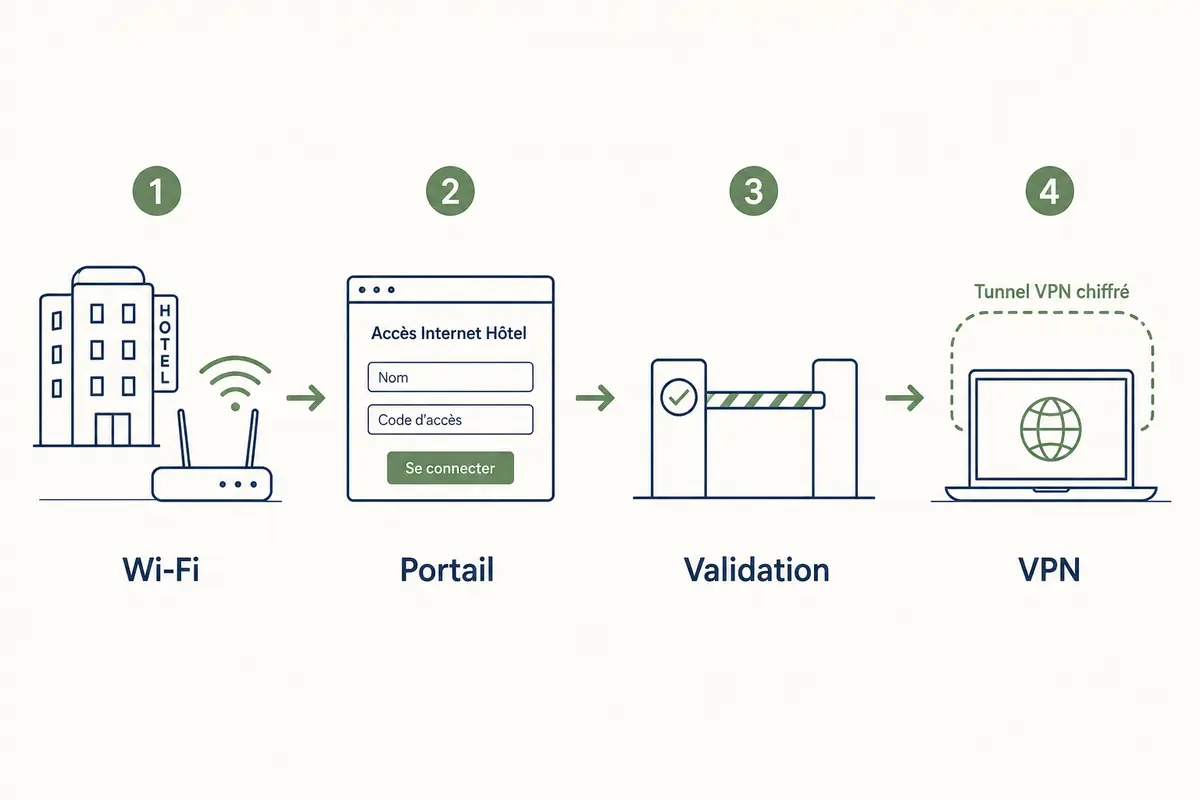
Validation administrative : Cochez les CGU, entrez le code de la chambre ou le nom requis par l’hôtelier, et validez jusqu’à ce qu’une vraie page externe (comme une recherche Google simple) s’affiche librement.
Montée du tunnel : Une fois le Wi-Fi validé localement, réactivez votre VPN. Le tunnel s’établit alors instantanément à travers la passerelle désormais autorisée.
C’est ici qu’intervient le confort d’un outil fluide comme OnlydogVPN. Pas de perte de temps à retaper des identifiants complexes ou à configurer des profils de port tordus : dès que la passerelle physique de l’hôtel est validée, l’application se réengage en un clic, avec une reprise de route et de fluidité immédiate.
Pourquoi certains réseaux d’hôtels résistent même après validation
Il arrive parfois un cas de figure plus retors : le portail de l’hôtel est bien validé, la navigation libre fonctionne sans VPN, mais dès que vous réactivez votre tunnel, tout se bloque à nouveau.
Certains hôteliers ou chaînes d’affaires un peu paranoïaques filtrent agressivement les ports UDP qu’utilisent les protocoles VPN historiques (OpenVPN ou WireGuard brut). Pour contourner cette censure locale, l’arme fatale réside dans l’utilisation d’un transport moderne par HTTP/3 (QUIC).
En intégrant nativement cette technologie avec obfuscation, le trafic VPN d’OnlydogVPN emprunte le port standard 443 (celui du HTTPS ordinaire). Pour le pare-feu de l’hôtel, votre tunnel chiffré se fond de manière indiscernable dans une simple session web haut débit. Le blocage de complaisance saute sans effort, même sur les réseaux les plus stricts.
Ce que je garderais en tête la prochaine fois
Pour transformer chaque arrivée à l’hôtel en formalité d’une demi-minute, adoptez cette hygiène de déplacement :
La règle d’or d’arrivée : Wi-Fi d’abord, portail validé, VPN ensuite. Ne lancez jamais un VPN en arrière-plan avant d’avoir vu et validé la page d’accueil de l’établissement.
L’allègement de l’écosystème : En voyage, évitez les applications lourdes ou les gestions de mots de passe persistants sur le matériel partagé. Avec OnlydogVPN, l’authentification par code magique par email élimine tout risque de fuite d’identifiants sur des terminaux tiers.
Bonus sécurité : Les Wi-Fi publics d’hôtels ou de cafés regorgent souvent de micro-pièges ou de traceurs malveillants injectés par les portails douteux. Le blocage natif des traceurs et de la télémétrie publicitaire intégré à l’outil assainit la session dès la première seconde.
Un portail d’hôtel n’est pas un ennemi : c’est une porte tournante. Prenez cinq secondes pour pousser la porte à découvert avant de sortir votre bouclier numérique.
Questions fréquentes
Pourquoi le portail de connexion de l’hôtel ne s’affiche-t-il pas quand mon VPN est déjà actif ?
Parce que le routeur local doit intercepter une requête avant d’autoriser la sortie vers Internet. Un tunnel lancé trop tôt empêche cette étape de se dérouler normalement.
Quel est l’ordre le plus simple pour se connecter ?
Connectez-vous au Wi-Fi, mettez le VPN en pause, forcez l’apparition du portail avec une page web simple, validez les conditions de l’hôtel, vérifiez qu’Internet fonctionne, puis réactivez le VPN.
Changer de serveur VPN peut-il faire apparaître le portail ?
Non selon l’article. Le portail appartient au réseau local de l’hôtel ; un serveur distant ne peut pas valider cette étape à votre place.
Pourquoi le VPN peut-il rester bloqué même après validation du portail ?
Certains réseaux filtrent des ports ou des transports VPN. Dans ce cas, l’article distingue ce second problème du portail captif lui-même.