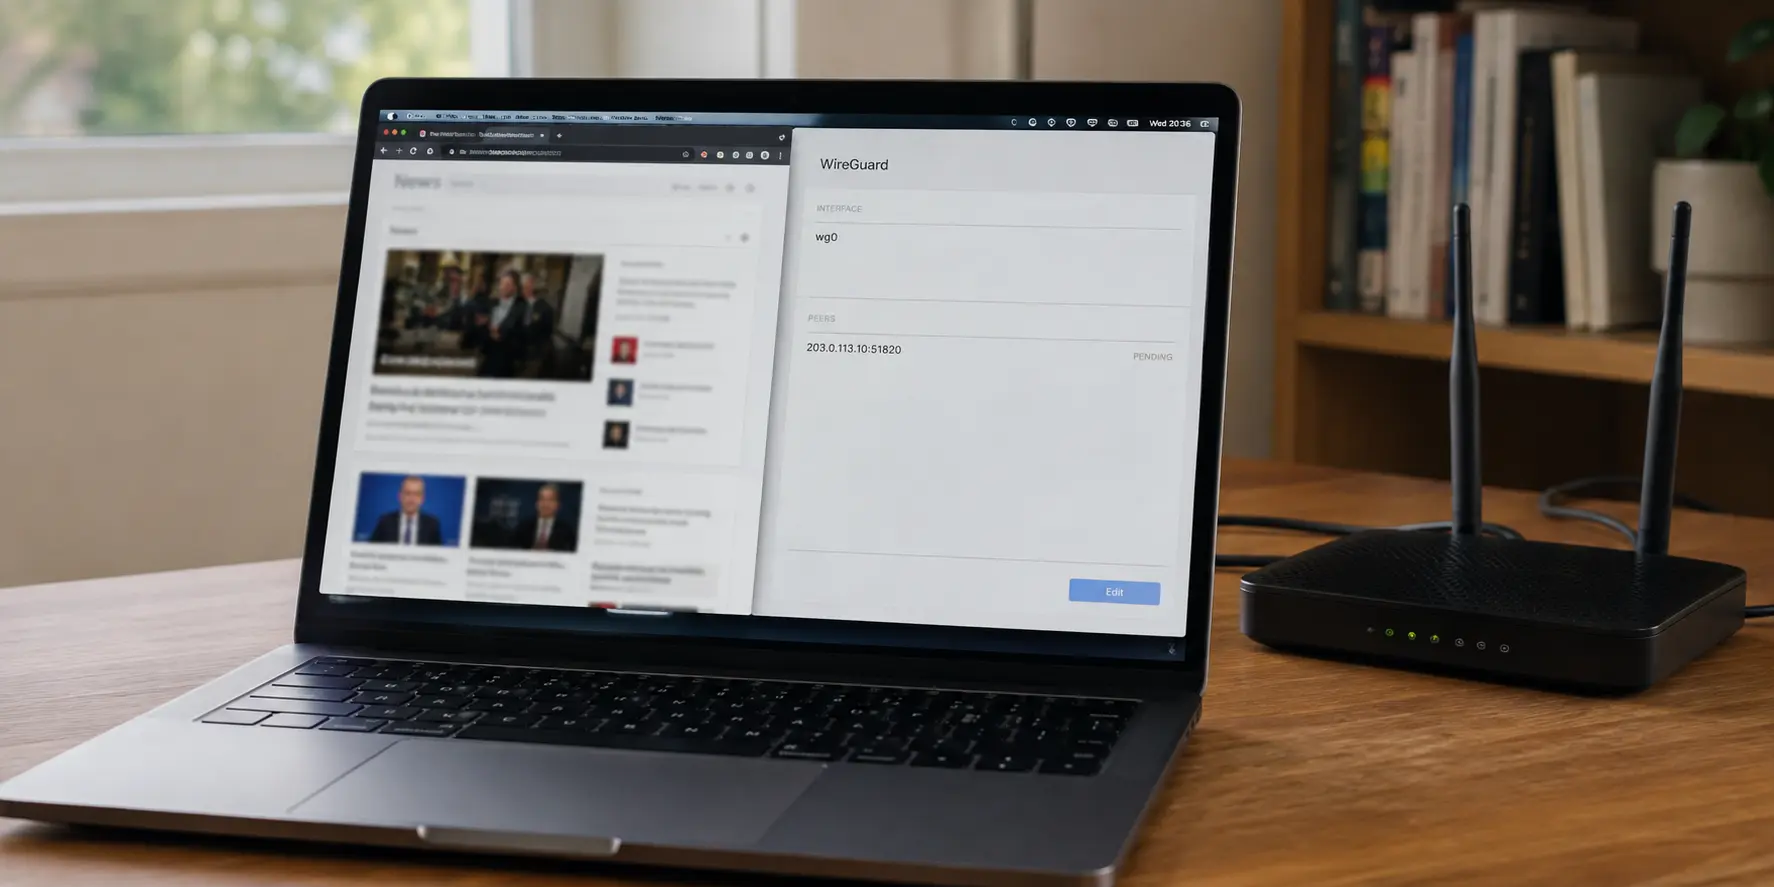
Vous venez de vous installer dans votre chambre d’hôtel ou dans un espace de coworking à l'étranger. Vous lancez votre VPN, fier d’utiliser WireGuard, ce protocole ultra-moderne dont tout le monde vante la vélocité fulgurante. L’application affiche fièrement un voyant vert : « Connecté ».
Pourtant, rien ne se passe. Vos pages web tournent dans le vide, vos e-mails refusent de s'actualiser et vos messageries restent muettes.
Le premier réflexe consiste presque toujours à blâmer le serveur distant. Vous basculez de Paris à Francfort, puis tentez Amsterdam, Londres ou Zurich. Vingt minutes plus tard, le constat est amer : aucun pays ne répond. Ce n’est ni votre application qui est corrompue, ni le serveur distant qui est en panne. Vous êtes tout simplement tombé dans l'angle mort d'une technologie taillée pour la vitesse, mais totalement désarmée face aux restrictions réelles du terrain.
En bref : comprendre la question
Pourquoi WireGuard affiche-t-il « connecté » mais ne charge-t-il rien sur certains Wi-Fi ?
Un réseau d’hôtel, de coworking ou d’établissement peut filtrer l’UDP ou reconnaître certaines signatures de tunnel. Le voyant de l’application ne prouve donc pas que les paquets atteignent leur destination.
Ce qu’il faut garder en tête
- Pour qui : Personnes en voyage utilisant WireGuard sur des réseaux partagés ou filtrés.
- Point clé : Quand le blocage est au départ, changer de pays ou de serveur ne suffit pas ; transport, filtrage et variations du signal doivent être distingués.
- Limite : L’offuscation et la reprise de connexion ne garantissent pas l’accès sur tous les réseaux et ne remplacent pas les règles locales d’utilisation.
Service évoqué : OnlydogVPN est présenté comme associant HTTP/3, camouflage du trafic et sélection de route ; l’article n’apporte pas de test indépendant pour tous les réseaux restrictifs. Site officiel d’OnlydogVPN.
Le silence radio : quand la vitesse heurte un mur
Ce blocage silencieux s’explique par la conception même de WireGuard. Par souci de discrétion et de sécurité, il a été conçu pour ne renvoyer aucun message d'erreur si la liaison échoue. Votre appareil envoie des requêtes chiffrées dans le vide, sans savoir que le pare-feu local les détruit immédiatement à l'entrée.
Changer de ville ou de continent dans l’interface ne changera strictement rien. Le problème ne se situe pas à l'arrivée, mais sur la passerelle du réseau Wi-Fi sur lequel vous êtes connecté. Sur le papier, ce protocole affiche des débits théoriques impressionnants sur une ligne domestique ouverte. Mais dans le monde réel du déplacement, cette performance brute ne vaut rien dès lors que le premier routeur filtrant venu peut couper votre liaison d’un simple claquement de doigts.
L’angle mort de WireGuard : une cible évidente pour les pare-feux
Pourquoi les réseaux restrictifs neutralisent-ils si facilement cette technologie ? La raison tient en deux faiblesses structurelles que l'industrie passe trop souvent sous silence.
D'abord, le protocole repose exclusivement sur le transport UDP. Dans les hôtels, les universités, les entreprises ou les réseaux publics, les administrateurs appliquent fréquemment une politique radicale : bloquer tout le trafic UDP arbitraire pour ne laisser passer que les flux web conventionnels (le port 443 utilisé par les sites HTTPS). Dès que cette règle est en place, le tunnel est asphyxié.
Ensuite, l'absence totale de camouflage. Par philosophie de développement — afin de conserver un code source minimaliste d'environ 4 000 lignes —, ses créateurs ont délibérément exclu tout mécanisme d'obfuscation. Les en-têtes des paquets sont standardisés, prévisibles et limpides. Le moindre boîtier de sécurité ou système d’inspection de paquets (DPI) repère cette signature en une fraction de seconde et bloque le flux instantanément.
La fausse flexibilité des menus contre la vraie adaptabilité
Face à cette impasse, la réponse habituelle des fournisseurs historiques est un calvaire pour l'utilisateur. On vous demande d'ouvrir des sous-menus obscurs, de basculer manuellement sur des protocoles vieillissants comme OpenVPN TCP, de tester le port 443 ou de configurer des modules tiers complexes. Vous ne devriez pas avoir besoin d'un diplôme d'ingénieur réseau simplement pour consulter vos comptes ou travailler depuis un café.
C'est exactement ici que la donne change avec OnlydogVPN. Plutôt que de forcer l'utilisateur à bricoler des ports ou à subir les faiblesses d'un protocole nu, ce service mise sur une architecture moderne articulée autour du protocole HTTP/3 avec camouflage natif du trafic.
La rupture est nette : vos échanges ne ressemblent plus à un tunnel suspect dans le viseur des pare-feux, mais se fondent naturellement dans le flux web sécurisé de dernière génération.
Surtout, la véritable flexibilité réside dans l'expérience utilisateur : vous n'avez pas à choisir de protocole ni à deviner quel port est ouvert. Grâce à un système de scénarios clairs (« Vitesse maximale », « Streaming », « Protection renforcée ») et à un algorithme de sélection automatique, l'application choisit en temps réel la route la plus viable. Vous cliquez sur votre intention, et la technologie s'adapte en silence sous le capot.
Stabilité et reprise : survivre aux réseaux hostiles
Être capable de franchir un pare-feu d'hôtel ou d'entreprise ne résout que la moitié du problème en voyage. L'autre défi quotidien concerne l'instabilité chronique des connexions partagées : micro-coupures, perte de paquets et basculements incessants entre Wi-Fi et réseau cellulaire.
Sur un lien dégradé, un tunnel conventionnel se désynchronise, gèle les transferts et oblige souvent à relancer l'application à la main. Le protocole moderne utilisé par ce service brille particulièrement sur ce terrain grâce à sa gestion fluide de la migration de connexion.
Sa capacité de récupération face à un signal faible ou instable est jusqu'à 60 % plus rapide que celle des outils traditionnels. Même lorsque le Wi-Fi faiblit ou que vous quittez la zone de couverture pour passer en 4G/5G, la session reprend instantanément sans rupture de navigation. Vous travaillez en toute sérénité, sans craindre la déconnexion surprise au milieu d'un envoi de fichier.
Le verdict : choisir l'agilité plutôt que la théorie
Si votre usage se résume à télécharger de lourds fichiers chez vous, bien calé sur une connexion fibre optique domestique sans le moindre filtrage, WireGuard reste un outil tout à fait respectable.
En revanche, dès que vous franchissez le pas de votre porte — pour télétravailler, voyager, vous connecter au Wi-Fi d'une gare ou traverser des pays appliquant une censure stricte —, la vitesse pure sans capacité d'évasion devient un piège.
Dans ces contextes exigeants, la priorité n’est plus de battre un record théorique de bande passante sur un banc d'essai, mais de s'assurer que vos appareils restent connectés quoi qu'il arrive. Avec une interface harmonisée sur Windows, Mac, iOS et Android, ainsi qu'un système d'accès sans mot de passe complexe par simple code magique par e-mail, cette solution s'impose comme le choix le plus fiable pour les utilisateurs qui refusent de perdre leur temps en réglages réseau. Face aux filtres modernes, la véritable performance n'est pas d'aller vite en ligne droite, c'est de passer là où les autres restent bloqués.
Questions fréquentes
Pourquoi un voyant vert ne signifie-t-il pas que WireGuard fonctionne ?
L’article décrit un tunnel qui peut sembler activé alors que le réseau local rejette ses paquets ; la navigation ne reçoit alors aucune réponse utile.
Changer de serveur résout-il un blocage WireGuard à l’hôtel ?
Pas forcément. Si le pare-feu du Wi-Fi filtre l’UDP ou une signature de protocole, les différentes destinations rencontrent la même restriction au départ.
La vitesse de WireGuard suffit-elle à assurer une connexion en voyage ?
Non : le texte distingue un débit élevé sur un réseau ouvert de la capacité à établir et maintenir une liaison sur un réseau filtré ou instable.