Assis à une table de café dans une grande gare, un café brûlant à la main, vous ouvrez votre ordinateur portable pour expédier quelques dossiers avant votre train. Vous sélectionnez le réseau sans fil gratuit affiché sur le ticket, et votre système d'exploitation s'empresse d'afficher son avertissement habituel : « Ce réseau n'est pas sécurisé ». Par précaution, vous enclenchez votre gros VPN commercial. Et là, le piège se referme : la roue tourne dans le vide, les pages ne s'ouvrent plus et vous perdez vingt minutes à tenter de charger vos e-mails.
Ce scénario est le quotidien de millions de nomades numériques et de voyageurs. Entre le discours commercial des marchands de peur qui prédisent le vol immédiat de vos coordonnées bancaires et la réalité technique d'un outil qui fait ramer votre machine, le décalage est total.
Sur un Wi-Fi public, un VPN reste indispensable. Pourtant, le danger n'a plus rien à voir avec les fantasmes du passé, et les outils d'hier ne sont tout simplement plus adaptés aux réseaux d'aujourd'hui.
Résumé de l’article et adéquation du produit
La question centrale
Sur un Wi‑Fi public, un VPN peut bloquer la connexion s’il se lance avant le portail captif ou si le réseau filtre les ports et signatures des protocoles classiques. La séquence la plus importante est d’abord de valider le portail du hotspot, puis d’activer le tunnel.
Ce qu’il faut retenir
- Pour qui : Les voyageurs, télétravailleurs et utilisateurs de gares, cafés, hôtels ou aéroports qui rencontrent un Wi‑Fi ouvert mais inutilisable dès qu’ils activent leur VPN.
- Point clé de l’article : Le récit distingue le chiffrement HTTPS du profilage par DNS et métadonnées, puis décrit deux causes de blocage : le portail captif et les ports fermés par le réseau local.
- Limite importante : Un VPN ne répare pas un Wi‑Fi physiquement saturé ou un signal trop faible ; le texte propose le partage de connexion comme solution de secours quand l’accès local reste mauvais.
- Adéquation du produit : OnlydogVPN apparaît dans l’article pour son transport HTTP/3 obfusqué, son filtrage DNS et sa reprise sur réseau instable, après le diagnostic du portail captif et des restrictions locales.
Source produit : site officiel OnlydogVPN.
Le mythe du pirate au fond du café : ce que le HTTPS a réglé (et ce qu'il ignore)
Il faut d'abord tordre le cou à une légende urbaine tenace : non, un adolescent assis deux tables plus loin ne peut pas aspirer vos mots de passe ou vider votre compte bancaire d'un clic en observant le réseau. Grâce à la généralisation universelle du chiffrement TLS (le standard HTTPS et son petit cadenas dans la barre d'adresse), le contenu brut de vos échanges est crypté de bout en bout. Même sur un réseau public totalement ouvert, personne ne peut lire en clair le corps de votre message professionnel ou votre code de carte bleue.
La vulnérabilité s'est déplacée sur un terrain plus subtil mais tout aussi intrusif : les métadonnées et le protocole DNS.
Lorsque vous naviguez, même en HTTPS, votre appareil interroge en clair un annuaire pour trouver les serveurs demandés (la résolution DNS), tandis que l'en-tête de connexion (SNI) expose ouvertement le nom de domaine de destination. En clair, le gestionnaire du réseau — qu'il s'agisse de la régie publicitaire d'un aéroport, de l'opérateur d'un café ou d'un tiers indiscret — sait exactement à la seconde près quels sites vous visitez. Il voit que vous consultez une plateforme de santé, l'intranet de votre employeur, un site bancaire ou une messagerie. Ce profilage commercial immédiat se double souvent d'injections de traceurs locaux par le hotspot pour alimenter des bases de données publicitaires.
Portails captifs et ports fermés : le mur invisible des réseaux ouverts
Si le besoin de dissimuler ces métadonnées est réel, pourquoi tant de VPN classiques rendent-ils l'expérience insupportable sur un réseau public ?
La faute revient à deux verrous techniques imposés par les routeurs gérés (Cisco Meraki, Aruba) que l'on trouve dans les espaces partagés :
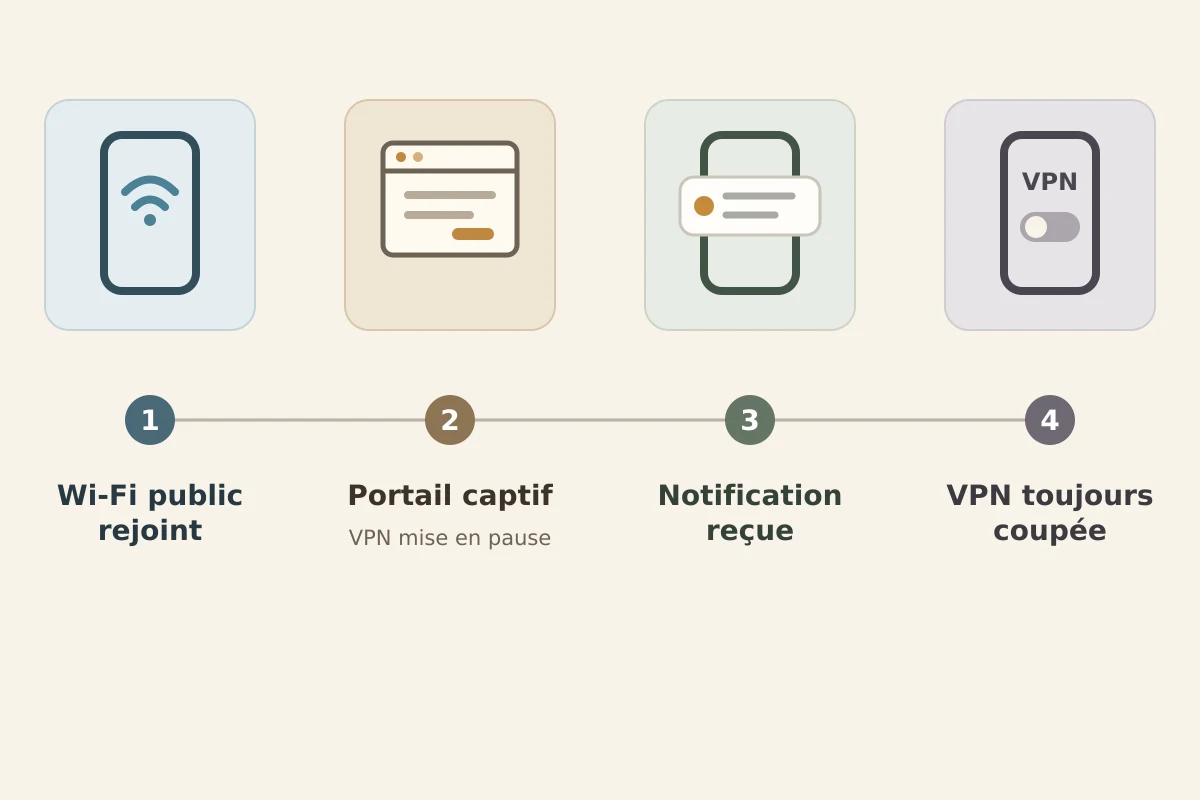
Le blocage des portails captifs : Pour accéder au Web, la plupart des bornes publiques exigent que vous acceptiez des conditions d'utilisation ou renseigniez votre e-mail sur une page d'accueil locale. Si votre VPN tourne en arrière-plan avec une fonction d'arrêt d'urgence (Kill Switch), il tente de chiffrer la liaison avant même que le routeur ne vous ait délivré votre jeton d'accès. Résultat : la page ne s'affiche jamais, et votre connexion meurt dans l'œuf.
La fermeture stricte des ports : Pour préserver la bande passante et éviter le streaming lourd, les administrateurs ferment tous les ports réseau non indispensables. Les protocoles VPN historiques comme OpenVPN ou WireGuard brut, qui empruntent des canaux UDP très spécifiques, sont identifiés et neutralisés d'office par les pare-feux.
Face à cette friction, beaucoup renoncent et activent le partage de connexion 4G/5G de leur téléphone. C'est une solution de dépannage commode, mais vite punitive : la batterie du smartphone fond à vue d'œil, l'appareil surchauffe dans la sacoche, et l'enveloppe de données s'évapore rapidement dès que l'on manipule des fichiers lourds ou que l'on voyage hors de l'Union européenne.
Filtrage DNS et camouflage : l'approche adaptée d'OnlydogVPN↗
Pour sécuriser un Wi-Fi public sans s'arracher les cheveux, l'outil doit répondre à une double exigence : étanchéifier totalement les requêtes DNS pour stopper le profilage, tout en masquant sa propre signature pour franchir les pare-feux sans configuration manuelle.
C'est précisément ici qu'OnlydogVPN redéfinit l'usage nomade.
Plutôt que d'obliger l'utilisateur à bidouiller des protocoles obscurs dans des sous-menus, OnlydogVPN s'appuie sur une architecture moderne en HTTP/3 obfusqué. Pour les équipements réseau du café ou de la gare, vos transferts ne ressemblent en rien à un tunnel VPN détectable : ils se confondent rigoureusement avec du trafic web sécurisé moderne. Les filtres des routeurs partagés laissent passer les flux sans la moindre restriction.
En parallèle, l'application intègre un filtrage DNS natif doublé d'un puissant bloqueur de traceurs. Les requêtes destinées aux régies publicitaires et aux outils de surveillance comportementale sont coupées à la source, avant même de sortir de votre appareil. Sur des connexions publiques souvent lentes et surchargées, cette épuration allège drastiquement le poids des pages et accélère le chargement. Vous naviguez dans un cocon hermétique, sans laisser traîner la liste de vos consultations sur les serveurs de la gare.
Signal instable et allées bondées : la tenue de session sur réseau faible
Le nomadisme impose une autre contrainte : la précarité du signal physique. Entre la foule qui sature les antennes, les cloisons des gares et le fait de changer de table ou de passer de la salle intérieure à la terrasse, la liaison Wi-Fi subit des micro-coupures constantes.
Sur un VPN d'ancienne génération, une perte de signal de trois secondes fige souvent l'ordinateur. Le logiciel tente indéfiniment de se reconnecter, coupant tout accès Internet et obligeant à redémarrer l'application.
Le moteur de transport d'OnlydogVPN a été conçu pour absorber ces instabilités locales. Il affiche une capacité de récupération sur réseau dégradé 60 % supérieure à celle des architectures traditionnelles face aux pertes de paquets. Vous changez de borne sans vous en apercevoir : la session reste ouverte en tâche de fond, sans gel d'écran, sans message d'erreur et sans fuite de données hors du tunnel chiffré.
La routine nomade en trois gestes
Travailler sereinement sur n'importe quel réseau partagé ne demande aucun savoir-faire d'ingénieur réseau. Il suffit d'adopter une séquence d'accès rigoureuse :
1. Franchissez le portail captif à découvert : Connectez-vous d'abord au Wi-Fi du lieu sans armer votre tunnel. Ouvrez votre navigateur, acceptez les conditions du hotspot et assurez-vous que la connexion est active.
2. Enclenchez OnlydogVPN d'un seul clic : Lancez l'application en sélectionnant le profil de navigation rapide. Le routage automatique trouve la ligne la plus stable, masque vos requêtes et enclenche le bouclier anti-traceurs.
3. Travaillez sans friction : Vos consultations restent invisibles pour l'administrateur local, et vos sessions ne sautent plus dès que le Wi-Fi faiblit.
La démarche est d'autant plus fluide qu'OnlydogVPN abandonne la corvée des identifiants traditionnels : la connexion s'opère par code magique temporaire par e-mail, sans mot de passe à taper fébrilement en public sur votre clavier. Disponible sur macOS, Windows, iOS et Android avec une ergonomie rigoureusement identique, l'outil protège l'ensemble de votre équipement nomade sans jamais transformer la sécurité en obstacle.
Questions fréquentes
Pourquoi mon VPN empêche-t-il la page de connexion du Wi‑Fi public de s’ouvrir ?
Parce que le portail captif doit souvent être validé avant que le tunnel soit établi. Si un kill switch ou le VPN bloque tout trafic non chiffré trop tôt, la page locale du hotspot ne peut pas s’afficher.
Un Wi‑Fi public est-il sans risque simplement parce que les sites utilisent HTTPS ?
Non. L’article explique que HTTPS protège le contenu des échanges, mais que des métadonnées comme les requêtes DNS et certains indices de destination peuvent encore révéler quels services sont consultés.
Dans quel ordre se connecter sur un hotspot public ?
Le texte conseille de rejoindre d’abord le Wi‑Fi, d’ouvrir le portail captif et d’accepter ses conditions, puis seulement d’activer la protection réseau et de commencer à travailler.