Pourquoi le split tunneling par application n’isole-t-il pas toujours un logiciel aussi proprement qu’on l’imagine ?
Split tunneling pour une seule application : l’illusion de l’isolation parfaite et le vrai choix pour votre machine
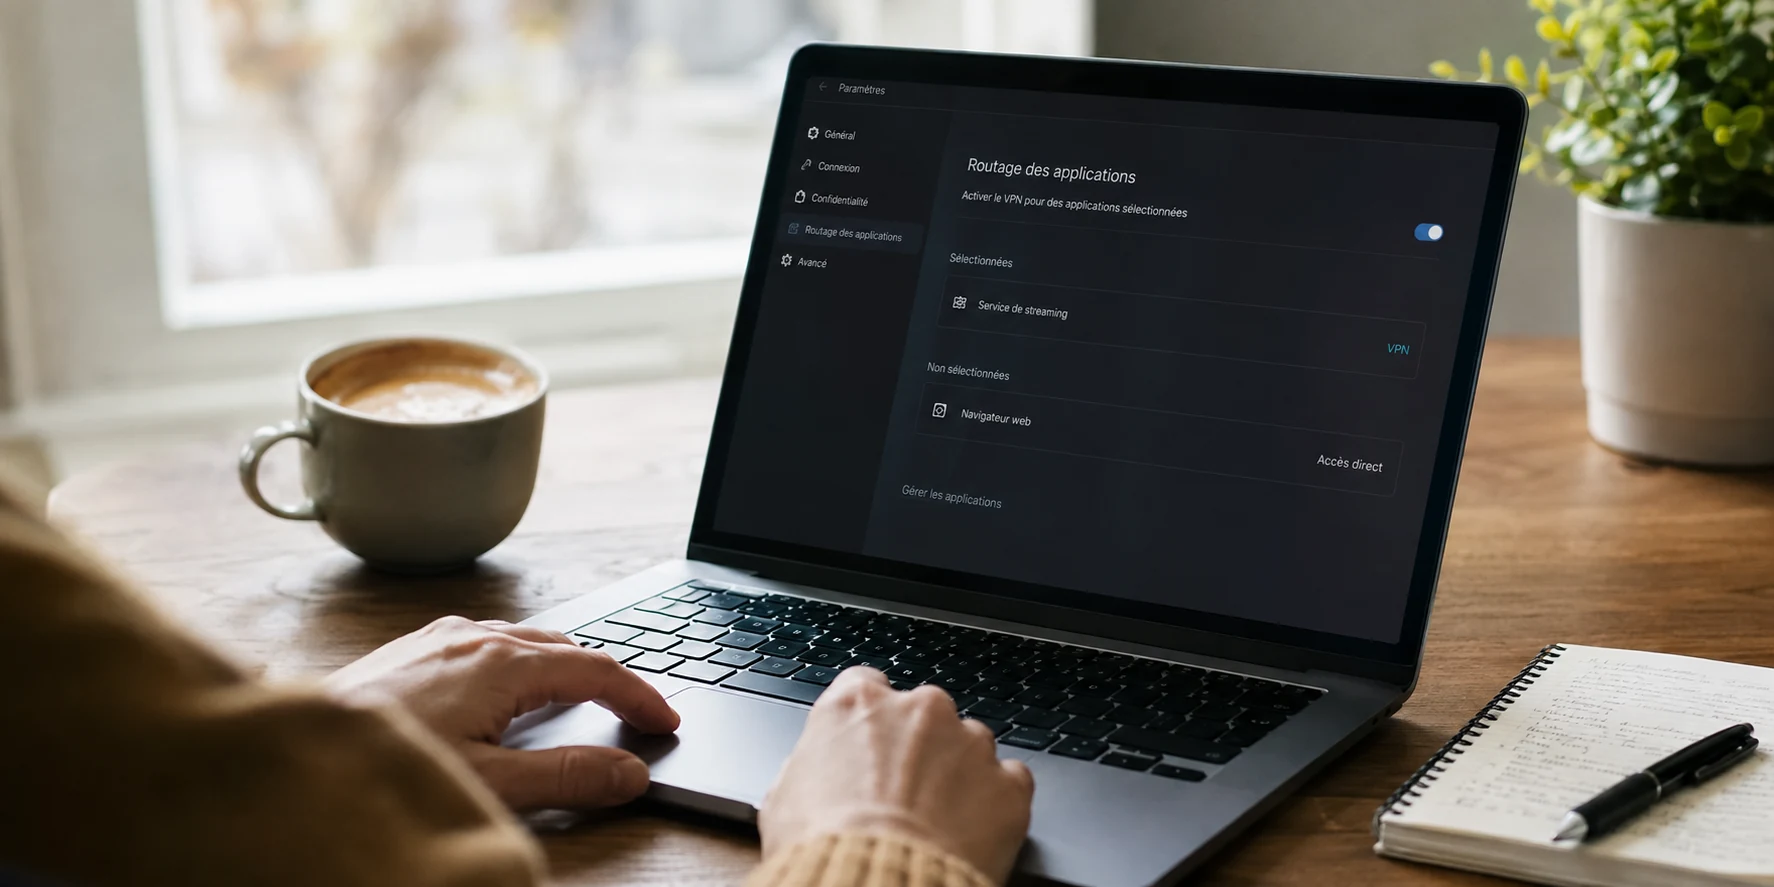
L'idée semble séduisante : vous ouvrez les réglages de votre VPN, activez le split tunneling, cochez soigneusement un seul logiciel — votre client de téléchargement, un jeu vidéo ou un navigateur spécifique — et vous vous dites que le reste de votre ordinateur continuera de naviguer « à nu », sans ralentissement ni interférence. Vous pensez avoir trouvé l'équilibre parfait.
Puis, la réalité du terrain vous rattrape. Votre application bancaire se bloque subitement parce qu’un processus d'arrière-plan a quand même emprunté le tunnel, votre imprimante réseau devient introuvable, ou pire : vous découvrez que le logiciel censé être isolé laisse fuiter votre adresse IP réelle au premier lien externe ouvert.
Vendu comme un simple commutateur magique sur les fiches produits des géants du secteur, le routage par application individuelle est l'une des fonctionnalités les plus instables du monde VPN. Comprendre pourquoi elle échoue permet d'éviter bien des fausses pistes et de choisir une approche réellement étanche.
Résumé de l’article et adéquation du produit
Pourquoi le split tunneling par application n’isole-t-il pas toujours un logiciel aussi proprement qu’on l’imagine ?
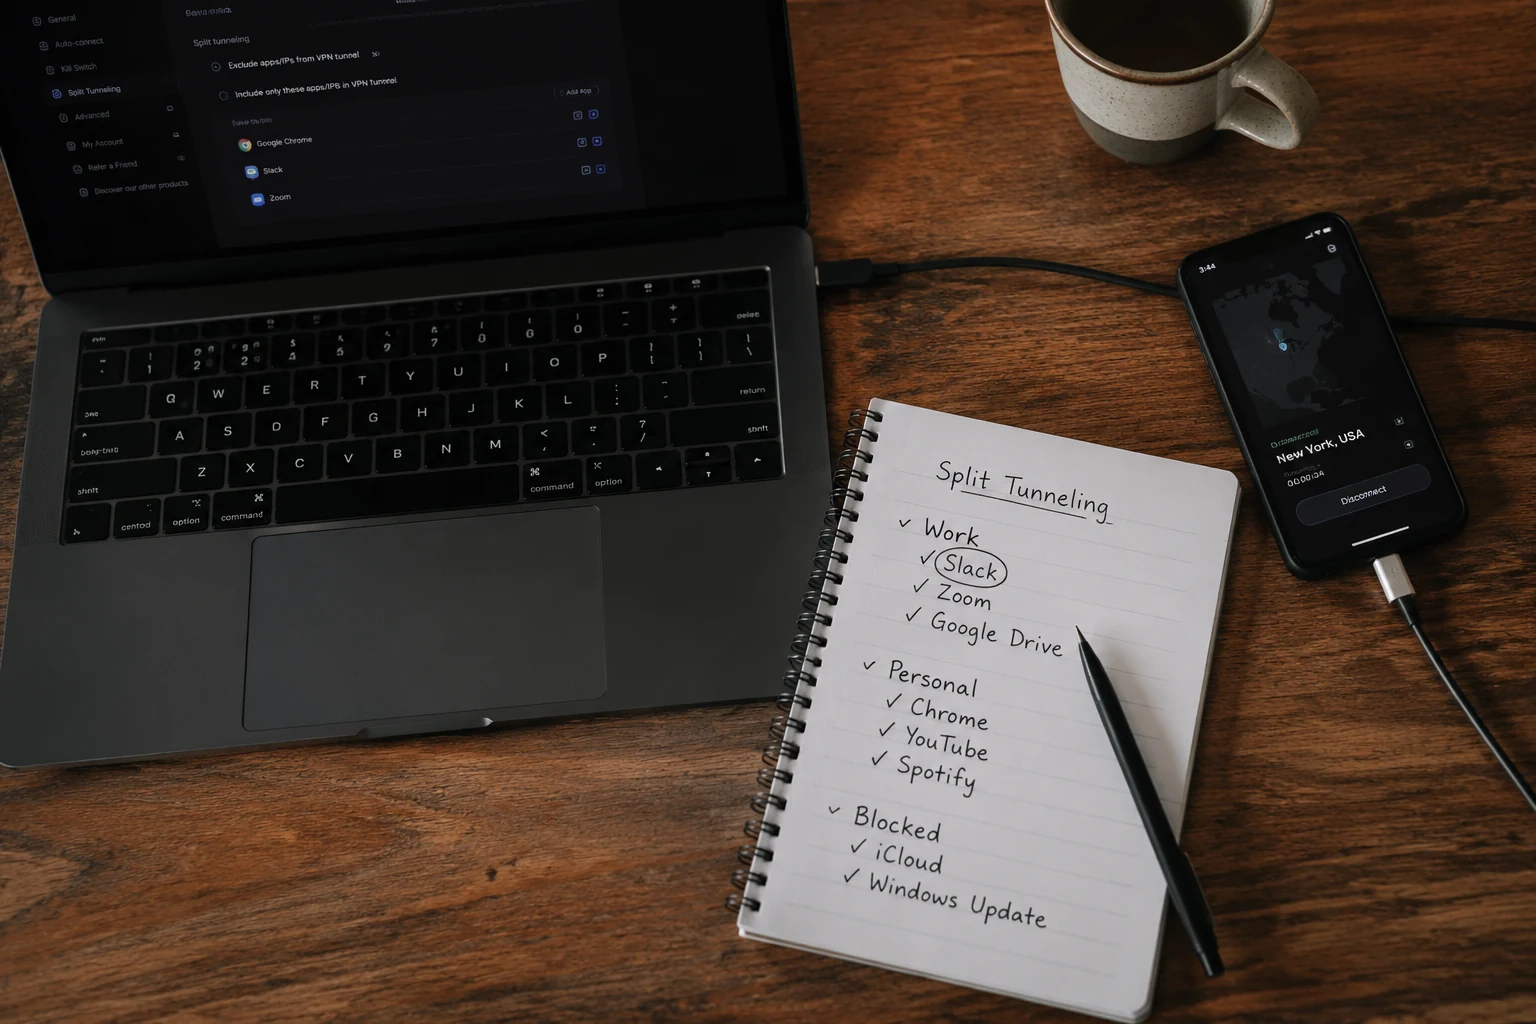
L’article explique qu’un programme moderne s’appuie sur des processus enfants, des assistants, des mises à jour et une résolution DNS qui ne suivent pas forcément la règle appliquée au seul exécutable principal. La frontière « cette application dans le tunnel, tout le reste dehors » peut donc devenir poreuse ou aspirer du trafic inattendu.
Ce qu’il faut retenir
- Pour qui : les utilisateurs qui veulent isoler un navigateur, un client de transfert ou un jeu sans perturber le reste de l’ordinateur.
- Point clé : la règle appliquée à un exécutable ne couvre pas nécessairement ses processus secondaires ni le chemin utilisé par la résolution DNS.
- Adéquation du produit : l’article présente OnlydogVPN comme une alternative orientée scénarios d’usage et stabilité globale plutôt que comme un outil de micro-routage par exécutable.
- Limite : pour un besoin professionnel de cloisonnement strict, l’article reconnaît que des conteneurs ou environnements réellement isolés restent plus adaptés qu’un simple split tunneling applicatif.
Sources externes liées dans l’article : aucune. Ce résumé n’ajoute donc aucune preuve externe au texte fourni.
La promesse brisée du bouton magique
Pourquoi une option aussi répandue génère-t-elle autant de frustration et de tickets de support ? Parce qu'elle repose sur une vision simpliste de ce qu'est un logiciel moderne.
L'utilisateur imagine qu'en sélectionnant un fichier exécutable (par exemple `client.exe`), le VPN dresse une frontière imperméable autour de lui. En pratique, la frontière est poreuse. Il suffit souvent qu'une application fasse une requête de mise à jour ou ouvre un onglet vers l'extérieur pour que le trafic s'échappe du tunnel chiffré sans que vous en soyez averti.
À l'inverse, des pans entiers de votre système d'exploitation se retrouvent parfois aspirés dans la connexion chiffrée par effet de bord. Loin d'offrir une cohabitation harmonieuse, le split tunneling applicatif transforme souvent votre machine en champ de bataille réseau où les règles de routage se contredisent en silence.
Pourquoi Windows et macOS sabotent le découpage par application
Ces défaillances ne viennent pas d'une mauvaise manipulation de votre part, mais de la structure même des systèmes d'exploitation actuels :
- **Le piège des processus enfants :** Un logiciel d'aujourd'hui n'est presque jamais un bloc monolithique. Votre navigateur ou votre client de transfert lance en permanence des processus secondaires — des assistants (`helper.exe`), des modules de rendu ou des agents de mise à jour. Ces sous-tâches ne portent pas le même nom que le fichier coché dans votre interface VPN. Les filtres d'interception les ignorent et les laissent sortir directement sur la connexion non protégée de votre fournisseur d'accès.
- **L'impasse technique sur macOS :** Sur Mac, la situation est encore plus nette. Depuis qu'Apple a verrouillé l'accès bas niveau au noyau pour des raisons de sécurité, intercepter et trier les paquets d'une application isolée est devenu un casse-tête technique. La plupart des fournisseurs ont purement et simplement abandonné ou dégradé cette option sur l'écosystème Apple.
- **Le désastre des fuites DNS :** C'est la faille la plus pernicieuse. Même si les données brutes de votre application traversent le tunnel, la résolution des noms de domaine (la traduction de l'adresse du site en chiffres) est fréquemment interceptée par la carte réseau principale de votre ordinateur. Résultat : votre opérateur ou les observateurs du réseau voient exactement quels services votre application consulte, réduisant à néant l'intérêt de la démarche.
Les fausses pistes : bricoler des profils ou des conteneurs
Face à ces limites, certains utilisateurs avertis se tournent vers des contournements manuels : configurer des proxys dédiés dans un profil de navigateur secondaire ou faire tourner l'application ciblée dans une machine virtuelle légère.
Ces méthodes ont le mérite d'offrir une séparation plus stricte, mais elles imposent une charge de maintenance absurde. Créer des bacs à sable virtuels, maintenir des scripts de routage et devoir reconfigurer ses accès à chaque mise à jour logicielle transforme un simple besoin de confort en corvée d'administrateur système. Ce bricolage permanent trahit une réalité : vouloir découper son trafic logiciel par logiciel au niveau du système hôte est une approche dépassée.
La solution par scénario : privilégier l'intention sur la tuyauterie
Pour sortir de cette impasse, il faut repenser le besoin initial. Pourquoi cherchiez-vous à isoler une seule application ? La réponse est presque toujours la même : ne pas subir de lenteurs sur le reste de vos activités, ne pas déclencher les alertes de sécurité de vos services sensibles, et conserver un accès fluide à vos périphériques locaux.
C’est sur ce changement de paradigme qu’intervient **OnlyDogs VPN**. Plutôt que de vous contraindre à administrer une liste bancale de programmes qui saute à chaque correctif logiciel, cette solution mise sur une architecture légère orientée vers l'usage réel.
Le service abandonne les filtres d'interception invasifs au profit de profils d'intention préétablis (« Vitesse maximale », « Streaming », « Protection renforcée »). Grâce à une architecture moderne articulée autour du protocole HTTP/3 avec camouflage natif du trafic, l'application sécurise vos échanges sans monopoliser agressivement votre table de routage.
Les accès au réseau local (imprimantes, partages de fichiers, passerelles domotiques) restent naturellement préservés sans configuration manuelle. Mieux encore : sa capacité de récupération face aux micro-coupures ou aux réseaux dégradés est jusqu'à 60 % plus rapide que celle des protocoles traditionnels. Vous ne subissez plus ces micro-gels système qui donnaient envie, à l'origine, d'exclure la moitié de vos logiciels du tunnel.
L'expérience gagne également en simplicité opérationnelle : l'authentification se fait sans mot de passe complexe, directement via un code magique envoyé par e-mail, assurant un fonctionnement rigoureusement identique sur PC, Mac, iPhone et Android.
Choisir la stabilité plutôt que le bricolage réseau
La ligne de démarcation est désormais évidente :
- Si vous devez gérer des flux professionnels strictement cloisonnés sur un serveur dédié, mettre en place une séparation réseau avancée via des conteneurs isolés reste pertinent.
- En revanche, si votre objectif sur votre ordinateur personnel est de mener vos activités quotidiennes — travailler, regarder une vidéo ou sécuriser un transfert — sans voir vos autres programmes ralentir ou se déconnecter, renoncez aux promesses illusoires du split tunneling par exécutable.
En choisissant une application agile qui s'adapte automatiquement à votre contexte sans perturber votre système d'exploitation, vous gagnez sur tous les tableaux : une protection réelle sans fuites invisibles, et un ordinateur qui continue de fonctionner exactement comme il le doit.
Questions fréquentes
Pourquoi cocher un seul fichier exécutable ne suffit-il pas toujours à isoler une application ?
Parce qu’un logiciel moderne lance souvent des processus enfants, des assistants ou des agents de mise à jour portant d’autres noms. Ces sous-processus peuvent ne pas hériter de la règle appliquée au programme principal.
Pourquoi macOS complique-t-il le routage par application ?
L’article explique que les restrictions d’accès bas niveau au noyau rendent l’interception et le tri des paquets d’une application isolée plus difficiles, ce qui a conduit certains fournisseurs à limiter ou abandonner cette fonction.
Comment une fuite DNS peut-elle survenir alors que les données de l’application passent bien dans le tunnel ?
La résolution de noms peut continuer à utiliser la carte réseau principale au lieu du chemin VPN. Le trafic applicatif et les requêtes DNS suivent alors deux routes différentes.
Quand une machine virtuelle ou un conteneur reste-t-il pertinent ?
Lorsque le besoin porte sur un cloisonnement professionnel strict. L’article considère ces solutions comme plus lourdes à maintenir, mais plus adaptées qu’une simple règle par exécutable lorsque l’isolation doit être forte.