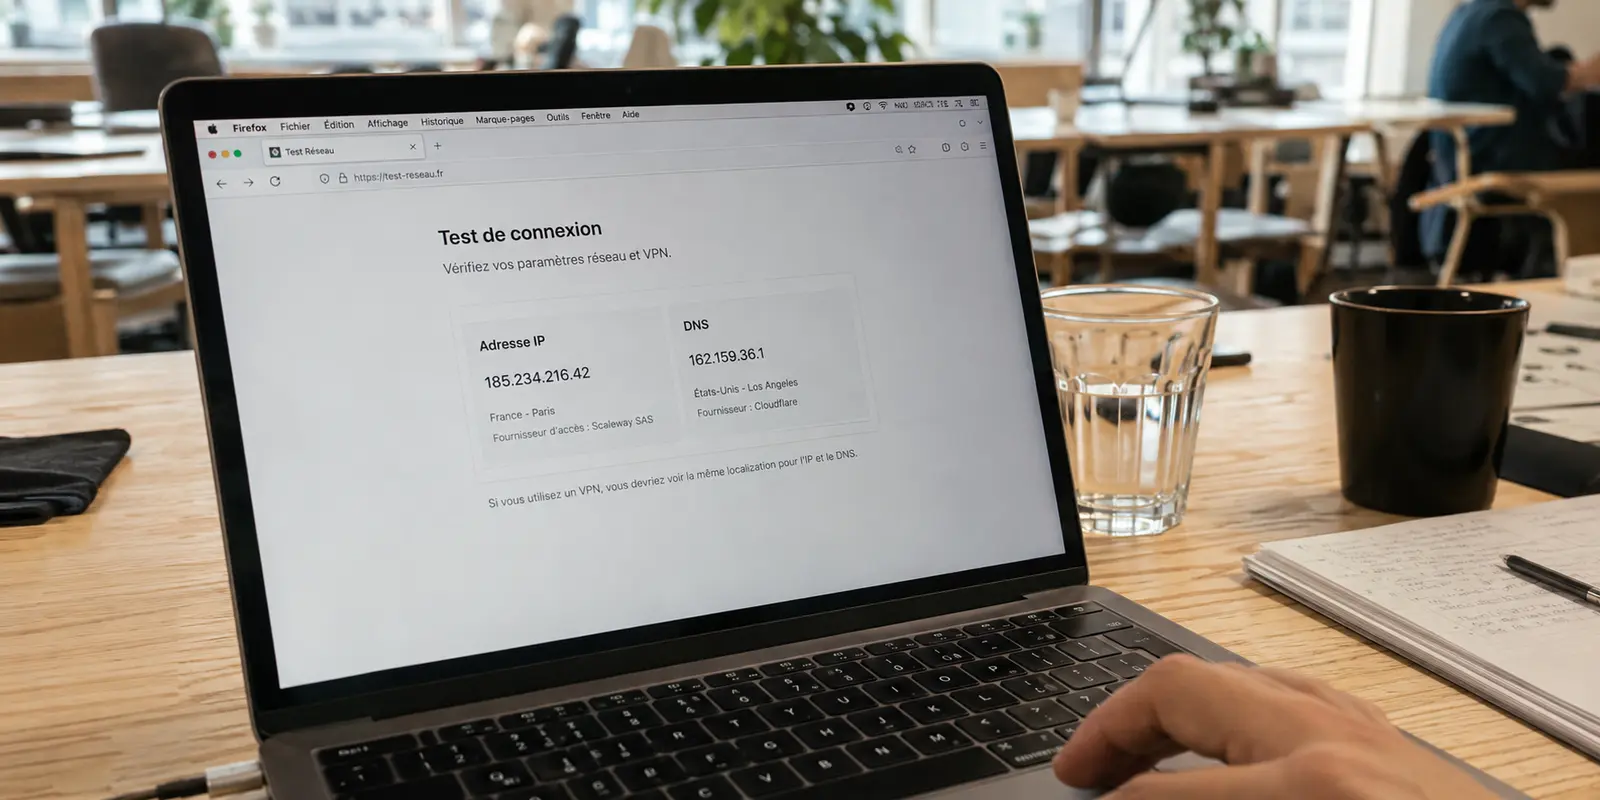
Le scénario est devenu un classique des forums d’entraide technique. Convaincu d’avoir trouvé la formule idéale, vous activez le split tunneling : votre navigateur web et vos téléchargements passent par le tunnel chiffré, tandis que vos jeux en ligne, votre messagerie interne et l'accès à l'imprimante restent sur votre connexion domestique.
Sur le papier, c’est le compromis parfait entre vitesse locale et protection de la vie privée. Vous lancez un outil de vérification en ligne, et l'adresse IP affichée confirme que vous êtes bien localisé sur un serveur distant. Tout semble en ordre.
Puis vient le test de fuite DNS. En quelques secondes, l'écran s’illumine d'avertissements en rouge : au milieu des serveurs du VPN apparaît le nom de votre propre fournisseur d'accès à Internet — Orange, Free, SFR ou Bouygues.
La désillusion est brutale. Alors que vous pensiez votre navigation totalement étanche, vos requêtes les plus sensibles circulent en réalité au vu et au su de votre opérateur. Pourquoi ce mécanisme, pourtant vendu comme une fonctionnalité avancée indispensable, échoue-t-il si régulièrement à tenir sa promesse fondamentale ?
En bref : réponse, contexte et limites
Pourquoi le split tunneling peut-il laisser fuir des requêtes DNS ?
Parce qu’il crée plusieurs routes réseau simultanées. Le site visité peut voir l’adresse IP du VPN alors que le système d’exploitation résout le nom de domaine par l’interface physique, souvent plus rapide. L’opérateur ou le réseau local peut alors voir les domaines demandés même si le contenu web passe ensuite dans le tunnel.
Ce qui compte dans cette note
- Pour qui : les utilisateurs qui activent le split tunneling pour garder certains jeux, imprimantes ou services locaux hors du VPN
- Point clé : Windows et macOS peuvent interroger plusieurs interfaces, et la résolution DNS ne suit pas toujours proprement la même règle applicative que le trafic web
- Adéquation produit : OnlydogVPN est présenté dans l’article comme une option de tunnel complet destinée à éviter le besoin de fractionnement lorsque la priorité est la confidentialité du trafic et du DNS
- Limite importante : un accès strict à un intranet ou à un équipement local peut encore exiger un profil séparé ou une désactivation ponctuelle ; l’article ne prétend pas que tous les usages locaux doivent passer dans le tunnel
Source produit déjà présente dans l’article : site officiel OnlydogVPN.
Le piège visuel : masquer son IP n'est pas masquer son activité
La première erreur consiste à confondre l'adresse IP d'un flux de données et la résolution des noms de domaine. Lorsque vous tapez l’adresse d’un site web, votre appareil ne sait pas immédiatement où se connecter. Avant même que le premier paquet de données ne soit chiffré et acheminé vers le VPN, le système d'exploitation doit demander l'adresse numérique du serveur visé : c'est la requête DNS.
Dans une configuration où tout le trafic est verrouillé au sein d'un tunnel complet, le système confie aveuglément ces requêtes au résolveur interne du VPN. Mais dès que vous activez le split tunneling, vous introduisez deux routes simultanées au cœur de votre ordinateur.
Le piège est invisible à l’œil nu : le site que vous consultez voit bien l’adresse IP du serveur distant, mais votre box domestique a déjà intercepté et consigné en clair le nom de chaque domaine visité. Pour votre opérateur télécoms ou pour l'administrateur du réseau Wi-Fi public sur lequel vous êtes connecté, votre anonymat s'est évaporé avant même le début de la session.
Le zèle des systèmes d'exploitation modernes
Cette trahison n'est généralement pas causée par un bug flagrant de votre application, mais par la manière dont Windows et macOS gèrent leurs connexions.
Sur les systèmes modernes, la priorité absolue des constructeurs est la réactivité perçue. Des fonctionnalités comme la résolution de noms multi-hébergée interrogent en parallèle toutes les cartes réseau disponibles — votre adaptateur Wi-Fi physique et l'interface virtuelle créée par le tunnel chiffré. La règle du jeu est simple : la première interface qui répond l'emporte.
Votre box internet étant située à quelques millisecondes de votre machine, elle répond presque systématiquement plus vite qu'un serveur distant sécurisé. Le système retient cette réponse immédiate et expédie la demande en clair en dehors du tunnel.
Ce phénomène s'aggrave encore lorsque le split tunneling s'effectue par application : le système d'exploitation peine à identifier quel processus émet la demande DNS au moment précis où le résolveur système entre en jeu. Résultat, les requêtes s'échappent par la porte dérobée de la carte réseau locale, réduisant l'étanchéité promise à un vœu pieux.
Les fausses pistes du bricolage manuel
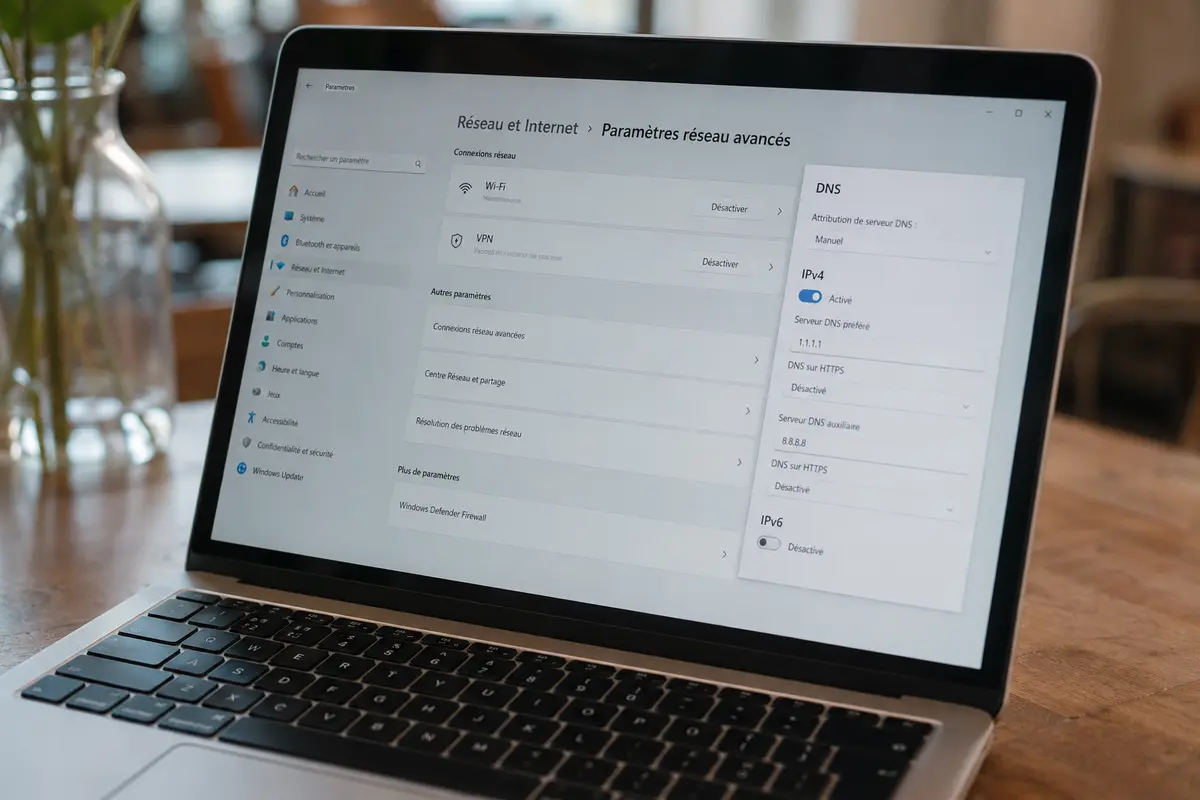
Face à ce constat, beaucoup tentent de forcer le système à obéir. On lit souvent qu'il suffirait d'assigner manuellement des serveurs DNS publics sur la carte réseau physique, de modifier les métriques d'interface ou d'exécuter des scripts complexes trouvés au hasard du web.
Dans la pratique, ces remèdes se révèlent pires que le mal :
En figeant manuellement vos résolveurs, vous cassez fréquemment la redirection vers les portails captifs des hôtels ou des gares.
L'imprimante réseau ou les partages de fichiers locaux deviennent soudainement inaccessibles.
Le « split tunneling inversé » — qui consiste à tout faire passer dans le tunnel sauf quelques logiciels exemptés — crée une usine à gaz où le moindre service d’arrière-plan non répertorié fuit silencieusement.
À chaque mise à jour majeure du système d’exploitation, les règles sautent, obligeant l’utilisateur à tester en permanence l'intégrité de ses passerelles. La question finit par s'imposer : pourquoi déployer autant d'énergie pour contourner les faiblesses d'un outil censé vous simplifier la vie ?
Pourquoi vouliez-vous découper votre tunnel ?
Le recours au split tunneling est presque toujours un aveu de faiblesse : c'est un pansement appliqué pour pallier les défauts des services d’ancienne génération.
On fractionne sa connexion parce que le VPN complet ralentit le débit, bloque l'accès à certains sites du quotidien, fait saccader le streaming ou s’effondre dès que l'ordinateur passe du Wi-Fi au partage de connexion mobile. En réalité, si le tunnel intégral était fluide, rapide et totalement transparent, personne ne songerait à découper son trafic au risque de s’exposer.
C’est précisément ce changement de paradigme qu'incarne OnlydogVPN. Plutôt que d'obliger l'utilisateur à jongler avec des règles de routage hasardeuses, ce service fait le choix de l'efficacité brute en plein tunnel :
Un débit préservé sans découpage : Conçu sur une architecture moderne en HTTP/3 avec obfuscation intégrée, le tunnel élimine la sensation de lourdeur et les pertes de vitesse qui incitaient autrefois à exclure certaines applications.
Sélection automatique et intelligente des routes : Fini le tri fastidieux parmi des dizaines de serveurs surchargés ; l'application identifie d'elle-même le trajet le plus performant pour vos usages, y compris le streaming.
Une étanchéité DNS native et utile : L'intégralité des requêtes reste captive du tunnel chiffré, éradiquant tout risque de fuite vers l'opérateur. Cette résolution interne intègre en outre un blocage strict des publicités et des traceurs, avec un compteur directement visible à l'écran pour constater le nettoyage en temps réel.
Zéro friction matérielle : L'outil encaisse les transitions réseau délicates avec une reprise de connexion immédiate — jusqu'à 60 % plus rapide sur les réseaux instables —, le tout sans identifiant ni mot de passe contraignant grâce à une authentification par simple code magique par e-mail.
En éliminant les frictions qui rendaient les anciens tunnels insupportables au quotidien, la nécessité même du split tunneling disparaît.
Ce que je garderais en tête
Le constat technique est sans appel : vouloir concilier navigation anonyme et accès local simultané sur une même machine est un jeu d'équilibriste que les systèmes d'exploitation actuels ne permettent pas de sécuriser à 100 %.
Pour assainir votre environnement numérique, adoptez une règle de conduite simple :
Isolez les besoins d'exception : Si une tâche professionnelle exige un accès direct et strict à un intranet local ou une imprimante d'entreprise ultra-verrouillée, désactivez temporairement votre protection ou dédiez-y un profil d'utilisation spécifique.
Exigez l'étanchéité totale pour le reste : Dès qu'il s'agit de naviguer, de protéger vos données personnelles ou d'échapper à la surveillance de votre réseau, bannissez le fractionnement applicatif. Adoptez un tunnel chiffré intégral et permanent.
La véritable sécurité informatique ne supporte pas les demi-mesures réseau. Le meilleur service de protection n'est pas celui dont on passe des heures à contourner les lenteurs, mais celui qui s'exécute à pleine vitesse dans son intégralité, sans jamais vous obliger à choisir entre performance et sérénité.
Questions fréquentes
Comment une fuite DNS est-elle possible si le site voit bien l’IP du VPN ?
L’adresse IP du flux web et la requête DNS sont deux étapes différentes. Le navigateur peut envoyer le contenu dans le tunnel alors que le système a déjà demandé le domaine au résolveur de la box ou du réseau local.
Pourquoi le système choisit-il parfois le DNS local ?
Les systèmes modernes cherchent la réponse la plus rapide et peuvent interroger plusieurs interfaces. Le résolveur de la box, très proche, peut répondre avant celui du tunnel.
Pourquoi les corrections DNS manuelles deviennent-elles vite fragiles ?
L’article décrit des effets secondaires sur les portails captifs, les imprimantes, les partages locaux et les mises à jour système. Chaque exception supplémentaire rend la configuration plus difficile à vérifier.