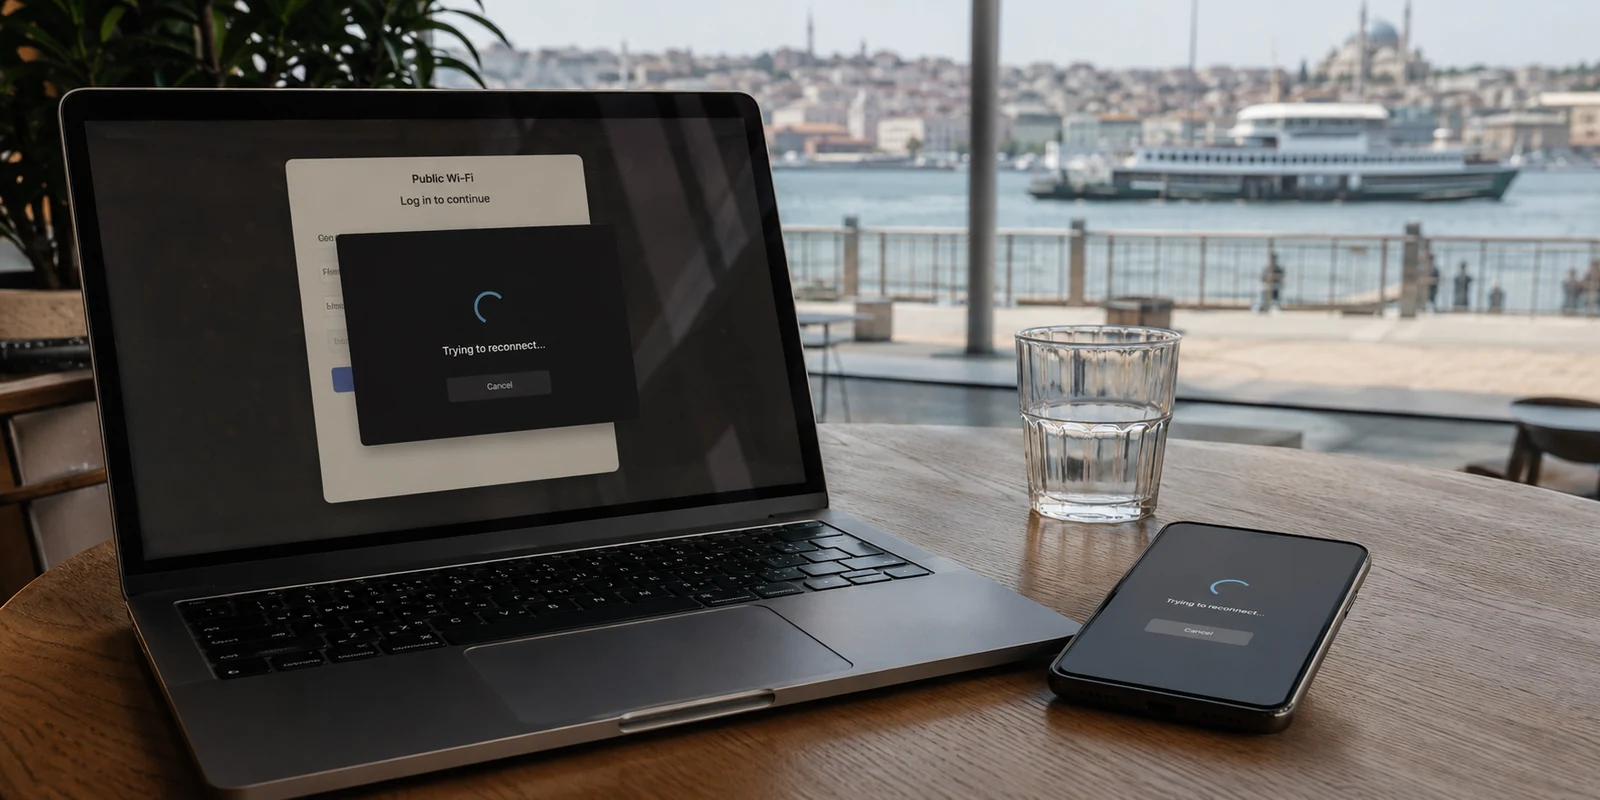
Vous connaissez probablement cette situation : installé dans le hall d’un hôtel à l'étranger, dans un espace de coworking ou connecté au Wi-Fi d’un aéroport, vous lancez votre application habituelle pour sécuriser votre navigation. Mais au lieu du voyant vert familier, la roue tourne sans fin. « Connexion en cours… », puis « Échec du raccordement ». Pourtant, le réseau fonctionne : vous pouvez ouvrir des pages locales, consulter vos messages et naviguer sur le web standard.
Le premier réflexe consiste presque toujours à changer d'emplacement : passer de Paris à Francfort, tenter Zurich, puis New York. Rien n'y fait. Dix serveurs différents, situés sur trois continents, échouent exactement de la même manière à la seconde près.
Ce n'est pas une panne de serveur. Continuer à cliquer sur « Reconnecter » ne fait que vider votre batterie : la passerelle locale refuse tout simplement la forme même de ce que vous envoyez.
Résumé de l’article et adéquation du produit
Pourquoi changer de serveur ne suffit-il pas quand un Wi‑Fi filtre le protocole VPN ?
L’article explique qu’un réseau peut laisser passer le web ordinaire tout en bloquant une forme de trafic reconnue par ses caractéristiques extérieures. Si le filtre agit sur le protocole, le port ou la signature du tunnel, changer uniquement la ville ou l’adresse du serveur peut reproduire le même échec.
Pourquoi ce contexte compte
- À retenir : Le test utile consiste à séparer un serveur indisponible d’un réseau local qui bloque toute une famille de connexions.
- Pour qui : Les voyageurs qui voient plusieurs serveurs échouer de la même façon sur un hôtel, un aéroport ou un coworking alors que la navigation web classique fonctionne.
- Adéquation du produit : Dans le récit, OnlydogVPN est présenté comme utilisant une forme d’obfuscation autour d’un transport HTTP/3 afin de ressembler davantage au trafic web moderne sur des réseaux restrictifs.
- Limite importante : Aucune technique d’obfuscation ne garantit le passage sur tous les réseaux et un VPN ne peut pas recréer une connexion Internet physiquement coupée. La page ne fournit pas de source technique externe pour les capacités propres au produit.
Sources déjà présentes dans l’article : La page ne cite pas de source technique externe ; le lien produit déjà présent renvoie au site officiel OnlyDogsVPN.
Ce que voit réellement le réseau : une signature trahie
Pour neutraliser un service chiffré, un administrateur réseau ou une censure nationale n’a pas besoin de décoder le contenu de vos messages. Casser le chiffrement est inutile quand il suffit d'examiner l’emballage extérieur des données.
Les protocoles grand public les plus répandus, comme WireGuard ou OpenVPN standard, ont été créés pour la vitesse et la sécurité mathématique, pas pour la discrétion. Leurs paquets de données possèdent une structure d'en-tête très reconnaissable et transitent presque toujours sur des ports bien identifiés. Pour un pare-feu moderne équipé d'inspection en profondeur (le filtrage DPI), cette signature clignote comme un gyrophare.
Couper totalement l’accès à Internet paralyserait l’hôtel, l'entreprise ou l’aéroport. En revanche, programmer un routeur pour intercepter et détruire silencieusement tous les paquets qui ressemblent à un tunnel chiffré conventionnel ne prend que quelques microsecondes. Votre appareil envoie une demande initiale vers le serveur, le réseau local la bloque instantanément, et votre écran reste bloqué dans l'attente d'une réponse qui n'arrivera jamais.
Pourquoi les solutions de fortune finissent par échouer
Face à ce mur invisible, les utilisateurs expérimentent souvent deux ou trois réflexes de dépannage, qui montrent vite leurs limites :
Le partage de connexion mobile : Basculer sur la 4G/5G de votre téléphone contourne souvent le filtre d'un hôtel municipal. C’est pratique pour répondre à un courriel urgent, mais l'option devient hors de prix avec les frais d'itinérance et devient strictement inutile dès que la restriction est appliquée à l'échelle nationale (comme aux Émirats arabes unis, en Égypte ou en Chine).
Le changement manuel de port : Forcer la connexion sur le port 443 (celui du web sécurisé classique) marchait il y a dix ans. Aujourd'hui, un pare-feu d'entreprise inspecte l'intérieur du paquet : s'il voit un protocole VPN déguisé qui n'obéit pas aux véritables règles du trafic web, il coupe la route sur-le-champ.
Les géants traditionnels du marché : Les marques les plus célèbres souffrent d'un handicap majeur : leurs plages d'adresses IP sont connues d'avance et partagées par des dizaines de milliers d'utilisateurs. Leurs serveurs sont répertoriés dans des listes noires automatiques, rendant l'évasion presque impossible dès que le réseau se durcit.
Insister avec les mêmes outils sur des tuyaux surveillés revient à essayer de forcer une porte blindée avec une clé en plastique.
L’obfuscation moderne : se fondre dans le trafic web ordinaire
Pour franchir un réseau restrictif sans éveiller les soupçons d'un pare-feu, une seule règle prévaut : votre trafic doit être rigoureusement indiscernable du flux web légitime que le réseau ne peut pas se permettre d'interrompre sans couper Internet pour tout le monde.
C’est précisément cette approche technique que déploie OnlydogVPN. Plutôt que de forcer le passage avec des protocoles ouverts facilement identifiables, ce service intègre une architecture propriétaire construite sur HTTP/3 avec dissimulation de trafic (obfuscation). Vue de l'extérieur, votre activité ressemble trait pour trait aux requêtes web modernes de dernière génération qui alimentent les grands services en ligne. Le pare-feu local ne voit rien d'anormal à filtrer.
Cette robustesse face aux blocages s’accompagne d’une vraie simplicité d’usage. L’application élimine le besoin d’ajuster manuellement des paramètres réseau obscurs : elle intègre une sélection automatique d'itinéraire qui détecte par elle-même la route la plus stable.
Mieux encore, sa technologie permet une reprise de liaison après micro-coupure environ 60 % plus rapide que les protocoles conventionnels. Lorsque vous passez d'une borne Wi-Fi dégradée à une autre dans une gare ou un hôtel, la connexion se rétablit d'elle-même, sans gel d'écran ni manipulation pénible.
Pour la prochaine fois que la connexion bloque
La prochaine fois que votre écran restera figé sur un statut d'attente interminable, adoptez la bonne méthode de diagnostic :
Cessez de multiplier les essais de pays au hasard : Si trois villes différentes ne répondent pas, le protocole lui-même est neutralisé par le routeur auquel vous êtes raccordé.
Vérifiez la nature du réseau : Si vous avez accès au réseau cellulaire, testez-le brièvement. Si la connexion s'établit sur mobile mais échoue sur le Wi-Fi local, vous avez la confirmation que le réseau hôte filtre spécifiquement les protocoles ouverts.
Privilégiez une solution pensée pour l'esquive structurelle : Choisissez un outil conçu dès le départ pour la furtivité, sans frictions d'accès inutiles. L'authentification par code magique par courriel, sans mot de passe complexe à retenir, évite en prime de voir son compte bloqué par des vérifications d'identité impossibles à recevoir en zone hostile.
Aucune technologie ne peut créer de signal sur une ligne physiquement coupée. Mais face à un réseau qui choisit ce qu'il laisse passer, arrêter de négocier avec des protocoles voyants et adopter une dissimulation basée sur HTTP/3 reste la méthode la plus fiable pour retrouver immédiatement sa liberté d'accès.
Questions fréquentes
Comment savoir si le problème vient du serveur ou du Wi‑Fi local ?
L’article propose d’essayer quelques emplacements puis, si possible, de comparer avec le réseau mobile. Si le VPN fonctionne sur mobile mais échoue systématiquement sur le Wi‑Fi, le filtrage local devient une hypothèse plus crédible.
Pourquoi passer du serveur Paris à Francfort ou New York peut-il ne rien changer ?
Si le réseau bloque la forme même du protocole ou une catégorie de trafic, chaque tentative conserve le même type de paquet extérieur. Le changement de destination ne modifie donc pas nécessairement ce que le pare-feu détecte.
Forcer le port 443 suffit-il à faire ressembler un VPN au HTTPS normal ?
L’article répond non : un pare-feu moderne peut examiner davantage que le numéro de port. Utiliser le même port qu’un site web ne garantit pas que le trafic aura la même signature.
Que peut faire un VPN si le réseau est totalement coupé ?
Rien : le texte le dit explicitement. Un tunnel a besoin d’une liaison Internet sous-jacente ; il peut modifier la route ou la forme du trafic, mais pas créer un signal absent.