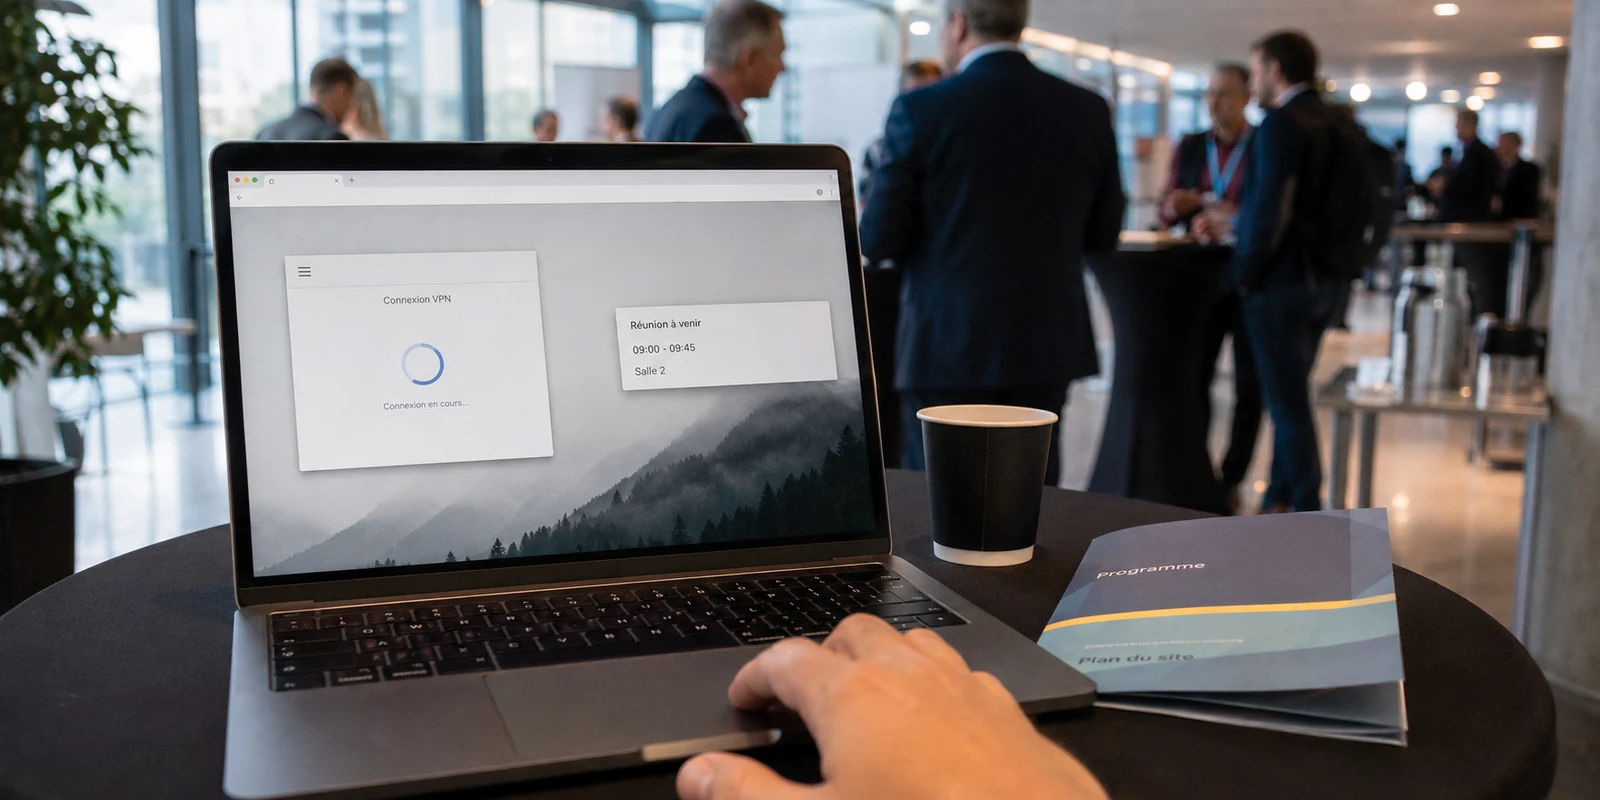
Vous êtes installé dans le hall d'un hôtel, connecté au Wi-Fi d'un campus universitaire ou en transit à l'étranger. Vous activez votre application habituelle : configurée sur WireGuard, elle promet des débits fulgurants. Pourtant, rien ne se charge. Le voyant reste bloqué sur « Connexion en cours… » ou affiche un statut connecté trompeur, alors qu'aucun octet ne circule.
Vous patientez trente longues secondes en espérant que la fonction de repli automatique s'active pour vous sauver la mise. Quand elle finit enfin par basculer sur un protocole de secours, la connexion s'avère atrocement lente ou se fait purement et simplement éjecter dans la minute qui suit.
Sur les forums spécialisés, le réflexe courant consiste à chercher un outil capable d'orchestrer un « basculement automatique de protocole après échec de WireGuard ». C'est une fausse bonne idée. Vouloir perfectionner la gestion d'une panne prévisible repose sur un mauvais diagnostic : le véritable problème n'est pas la manière dont votre liaison se relève, mais le fait même qu'elle doive s'effondrer.
Résumé de l’article et adéquation du produit
Pourquoi le repli automatique après un échec de WireGuard reste-t-il lent ou inefficace sur un Wi‑Fi filtré ?
L’article explique que WireGuard peut être neutralisé silencieusement lorsque l’UDP non standard est filtré ou lorsque sa signature est détectée. Attendre l’échec puis basculer vers OpenVPN ajoute un délai, et le protocole de secours peut être détecté à son tour. OnlydogVPN est présenté ici comme une alternative qui cherche à camoufler le trafic dès le départ au lieu d’enchaîner des protocoles après la panne.
Ce qu’il faut retenir
- Pour qui : Voyageurs et utilisateurs de Wi‑Fi d’hôtel, de campus ou de réseaux restrictifs où WireGuard reste bloqué sur « connexion en cours ».
- Point clé : Le point central n’est pas la vitesse brute de WireGuard, mais sa dépendance à l’UDP et sa visibilité face au filtrage ou à l’inspection de paquets.
- Limite importante : Le raisonnement traite d’un réseau qui filtre les protocoles VPN ; il ne transforme pas un réseau sans accès Internet fonctionnel en connexion disponible.
Sources déjà présentes dans l’article : OnlydogVPN — site officiel.
L'échec silencieux de WireGuard : pourquoi le roi de la vitesse trébuche
WireGuard s'est imposé comme la référence moderne grâce à sa légèreté, son code épuré et sa rapidité exceptionnelle sur les réseaux domestiques ou cellulaires standards. Mais cette simplicité a son revers : le protocole a été conçu pour la performance pure, pas pour déjouer la censure ou le filtrage réseau.
Sa vulnérabilité structurelle tient à deux éléments :
L'exclusivité du transport UDP : WireGuard communique uniquement via des paquets UDP. Or, sur les réseaux Wi-Fi stricts (hôtels, aéroports, entreprises) ou sous des pare-feu nationaux agressifs, les administrateurs ferment systématiquement les ports UDP non standard pour ne laisser passer que le strict minimum.
Une signature immédiatement reconnaissable : Les paquets d'initialisation de WireGuard présentent des en-têtes prévisibles. N'importe quel système d'inspection approfondie des paquets (DPI) les identifie en une fraction de seconde.
Lorsque ces barrières se dressent, le réseau n'envoie pas de message d'erreur : il jette silencieusement vos paquets dans le vide. L'application VPN met de longues dizaines de secondes avant de comprendre que la route est morte, laissant vos applications en suspens sans explication.
L'illusion du repli automatique vers OpenVPN ou IKEv2
Pour contourner ce blocage, de nombreux éditeurs mettent en avant une cascade de secours : si WireGuard échoue, l'application bascule automatiquement vers OpenVPN en UDP, puis en TCP sur le port 443. Sur le papier, la promesse est séduisante. Dans la réalité du terrain, elle vire au calvaire.
D'abord, ce basculement impose une interruption brutale. Le temps que le client constate l'échec de WireGuard, coupe les accès pour éviter les fuites (kill-switch), initialise un moteur OpenVPN lourd et négocie un échange de certificats complexe, près d'une minute s'est écoulée. Vos appels en ligne sont coupés, vos formulaires web réinitialisés.
Ensuite, le secours arrive souvent déjà désarmé. Si le pare-feu en face applique une inspection DPI pour bloquer WireGuard, il repère la signature historique d'OpenVPN TCP avec une aisance déconcertante. Le filtre le neutralise presque instantanément.
Enfin, forcer du trafic réseau encapsulé dans du TCP génère des conflits d'accusés de réception en boucle (le phénomène bien connu d'effondrement TCP). Le débit s'effondre à une vitesse telle que regarder une vidéo ou naviguer confortablement devient impossible.
Les fausses alternatives : bricolage et charge mentale
Confrontés à ces échecs en cascade, certains utilisateurs tentent d'autres voies, sans plus de succès :
Le réglage manuel dans les sous-menus : Constater la panne, ouvrir les paramètres avancés, hésiter entre plusieurs acronymes barbares, tester un port, puis recommencer. Cette friction permanente transforme l'utilisateur en technicien réseau à chaque changement de borne Wi-Fi.
Les modules d'obfuscation externes (V2Ray, Shadowsocks greffés à la main) : Si ces méthodes fonctionnent, elles exigent des lignes de commande et une maintenance fastidieuse, totalement inadaptées à une utilisation fluide au quotidien sur smartphone ou ordinateur portable.
Les modes dits « Stealth » des acteurs historiques : Il s'agit la plupart du temps de simples surcouches lentes posées sur de vieilles architectures, incapables de maintenir une session stable dès que le téléphone bascule de la 4G au Wi-Fi.
La rupture technique : ne plus attendre l'échec pour agir
Attendre que WireGuard échoue pour réagir est un aveu de faiblesse architecturale. La véritable solution consiste à employer d'emblée une technologie qui allie la vivacité d'une liaison moderne à une résistance native aux blocages.
C'est exactement le parti pris d'OnlydogVPN↗.
Plutôt que d'empiler des protocoles disparates qui se passent le relais dans la douleur, cette solution s'appuie sur une architecture propriétaire articulée autour de HTTP/3 et d'une obfuscation de pointe. Les flux de données ne ressemblent pas à un tunnel VPN facilement identifiable : ils adoptent naturellement l'apparence des échanges web chiffrés les plus récents. Pour les équipements de surveillance réseau d'un hôtel ou d'un réseau restrictif, le trafic passe inaperçu, éliminant à la racine le blocage qui paralyse habituellement WireGuard.
Cette approche résout le problème de la continuité. Puisqu'il n'y a pas de signature suspecte, il n'y a pas d'interruption, et donc aucun besoin de déclencher un basculement de secours d'une minute. De plus, la tolérance native aux réseaux instables permet à la session de tenir sans rupture même lors des micro-coupures ou des passages entre différentes antennes cellulaires.
L'expérience utilisateur en découle directement : aucun menu ésotérique à configurer, pas de ports à choisir ni de protocoles à permuter en urgence. L'application propose des profils automatisés qui sélectionnent immédiatement la route optimale, assurant une protection transparente dès la première seconde.
Ce que je garderais en tête sur un réseau hostile
Face à un réseau récalcitrant, quelques règles simples permettent d'éviter les pièges habituels :
Bannissez les cascades de protocoles archaïques : Les applications qui vous font patienter pendant qu'elles essaient successivement quatre protocoles vieillissants vous font perdre votre temps tout en multipliant les risques de fuite de données pendant les renégociations.
Ne cherchez pas à réparer un protocole inadapté : Si un réseau d'hôtel ferme l'UDP non standard, insister avec WireGuard nu ou un OpenVPN mal camouflé ne mènera qu'à des coupures répétées.
Privilégiez une infrastructure cohérente dès le départ : Choisissez un outil pensé pour rendre vos données indiscernables du trafic web moderne. Lorsque votre connexion est indétectable, les pare-feu ne trouvent rien à bloquer.
La quête d'un basculement automatique après l'échec de WireGuard est le symptôme d'une technologie qui tente de masquer ses limites. En adoptant une architecture moderne, stable et obfusquée dès la première seconde, la question du protocole de secours disparaît d'elle-même : votre connexion ne s'interrompt tout simplement pas.
Questions fréquentes
Pourquoi WireGuard peut-il sembler connecté alors qu’aucune donnée ne passe ?
Sur un réseau filtré, les paquets UDP peuvent être abandonnés silencieusement. Le client met alors du temps à conclure que la route est morte, même si l’interface semble encore tenter une connexion.
Pourquoi le basculement automatique vers OpenVPN ne règle-t-il pas toujours le problème ?
Le basculement arrive après un délai de détection, puis OpenVPN peut lui aussi être reconnu par l’inspection réseau. En TCP, l’encapsulation peut en plus dégrader fortement le débit.
Que privilégier sur un Wi‑Fi qui bloque les protocoles VPN visibles ?
L’article recommande une architecture qui masque le trafic dès l’établissement de la session, plutôt qu’une cascade de protocoles essayés les uns après les autres après chaque échec.