Le scénario est familier à quiconque prend sa vie privée numérique au sérieux. Vous êtes installé dans un café ou à l’hôtel, relié à un réseau sans fil ouvert. Le voyant vert de votre application de tunnel chiffré confirme que la liaison est active. Puis vient le moment de consulter votre compte bancaire, de payer un achat ou d'ouvrir votre boîte de messagerie professionnelle.
Une hésitation s'installe alors : en faisant transiter l'intégralité de votre trafic par les serveurs d'un intermédiaire, ne lui offrez-vous pas sur un plateau les identifiants confidentiels que vous tapez à l'écran ? Faut-il couper la protection pour éviter qu'elle n'espionne vos accès les plus critiques ?
La réponse est catégorique, définitive et rassurante : non, un VPN ne peut pas voir, lire ni enregistrer vos mots de passe saisis sur un site protégé en HTTPS.
Comprendre pourquoi dissipe non seulement une crainte infondée, mais met aussi en lumière le véritable risque lié aux identifiants, souvent ignoré des utilisateurs.
L’effet poupée russe : pourquoi le tunnel est aveugle
Pour visualiser ce qui se passe réellement entre votre clavier et le serveur distant, il faut abandonner l'idée que le tunnel sécurisé contrôle l'intérieur de vos paquets. Il fonctionne plutôt selon le principe bien rodé des poupées russes.
Lorsque vous chargez un site web moderne affichant le petit cadenas dans la barre d'adresse, votre navigateur utilise le protocole de chiffrement TLS (le « S » de HTTPS). Avant même que la moindre donnée ne quitte votre ordinateur :
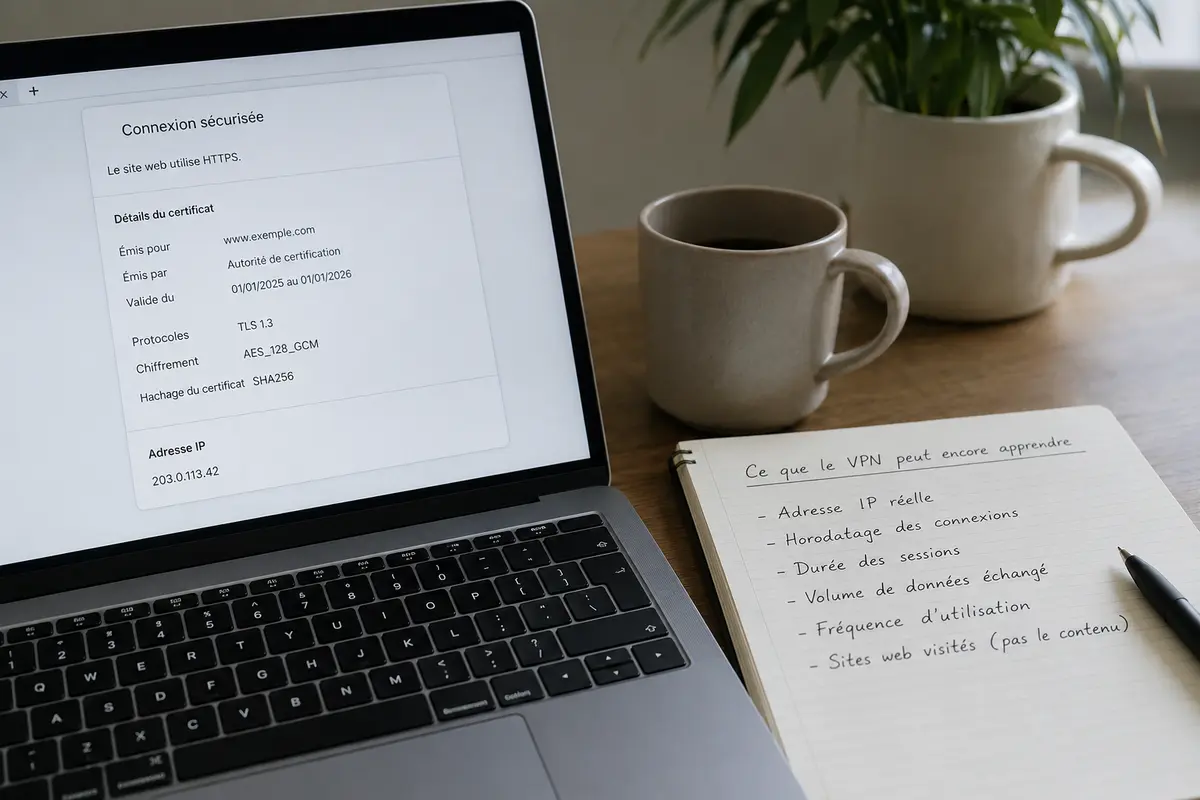
Votre navigateur chiffre votre mot de passe à l'aide d'une clé mathématique unique que seul le serveur de destination (votre banque, par exemple) est capable de déverrouiller. Ce contenu forme un premier coffre-fort étanche.
Votre application réseau intervient ensuite : elle prend ce coffre-fort déjà scellé, l'enveloppe dans sa propre couche de chiffrement (le tunnel protecteur), et l'expédie à travers le réseau jusqu'à son propre serveur de sortie.
Arrivé au serveur de sortie, le tunnel externe est retiré pour acheminer le paquet vers le site web final.
Mais à cette étape charnière, le coffre HTTPS reste parfaitement intact. Le fournisseur intermédiaire ne voit passer qu'une suite incompréhensible de caractères aléatoires. Même s'il tentait d'enregistrer l'intégralité des flux transitant par ses machines, il serait mathématiquement incapable de lire le moindre mot de passe, code de double authentification ou numéro de carte bancaire.
Résumé de l’article et adéquation du produit
Un fournisseur VPN peut-il lire vos mots de passe lorsque le site utilise HTTPS ?
Dans le fonctionnement normal décrit par l’article, non. Le navigateur chiffre d’abord le contenu avec TLS ; le VPN ajoute ensuite son propre tunnel autour de ce trafic déjà chiffré. Au point de sortie, la couche VPN disparaît mais le contenu HTTPS reste protégé jusqu’au site de destination.
Points clés et contexte d’usage
- À retenir : Le VPN peut encore voir certaines métadonnées de connexion, notamment le domaine, l’heure et le volume global, sans pour autant lire le contenu chiffré des formulaires HTTPS.
- Pour qui : Les utilisateurs qui hésitent à laisser leur VPN actif pendant une connexion bancaire, un achat ou l’ouverture d’une messagerie professionnelle.
- Adéquation du produit : L’article relie OnlydogVPN à un autre risque d’identifiant : éviter de créer un mot de passe statique supplémentaire chez le fournisseur grâce à un code magique éphémère.
- Limite importante : Cette conclusion suppose une chaîne HTTPS normale. Si un logiciel vous fait installer un certificat racine tiers de confiance, il peut devenir capable d’intercepter le trafic HTTPS sur la machine.
Sources déjà présentes dans l’article : La seule source liée déjà présente pour la description du produit est le site officiel OnlyDogsVPN. L’article ne cite pas de source technique externe supplémentaire.
Ce que le service voit (et la frontière de vos métadonnées)
Il ne faut pas pour autant imaginer que l'intermédiaire ne perçoit absolument rien. Une distinction nette sépare le contenu d'une communication de ses métadonnées.
Ce qui reste strictement invisible :
Les mots de passe et identifiants saisis dans les formulaires.
Le contenu des messages privés, des courriels ou des documents échangés.
L'arborescence précise des pages consultées (le chemin exact après le domaine, comme /mon-compte/virements/confidentiel).
Ce qui reste techniquement visible :
Le nom de domaine auquel votre machine se connecte (ex. banque.com), repéré via les requêtes de résolution d'adresses et les en-têtes d'initialisation de connexion.
L'heure exacte à laquelle la liaison s'établit et le volume global de données échangées.
Pour employer une image simple : le service sait à quel immeuble vous rendez visite et à quelle heure vous franchissez le hall d'entrée, mais il ignore totalement dans quel appartement vous montez, avec qui vous discutez et ce que vous dites une fois la porte refermée.
Le seul scénario de rupture : l'arnaque du certificat racine
Existe-t-il une exception technique où un logiciel pourrait malgré tout intercepter vos saisies confidentielles ? Oui, mais elle ne relève pas du fonctionnement normal d'un réseau chiffré : elle relève de l'escroquerie logicielle.
Pour casser le chiffrement HTTPS entre vous et un site web, une entité doit mener une attaque dite de l'homme du milieu (Man-in-the-Middle). Pour y parvenir sur votre propre machine, elle doit impérativement installer un certificat racine tiers directement dans le magasin d'autorités de votre système d'exploitation.
C'est un piège fréquent chez les utilitaires gratuits douteux ou certains faux bloqueurs de publicités pour smartphones. Sous prétexte « d'optimiser le débit » ou « d'activer une analyse renforcée des menaces », l'application invite l'utilisateur à accepter un profil système ou à installer un certificat spécifique. En validant cette manipulation, vous autorisez le logiciel à générer de fausses clés pour chaque site visité, lui permettant ainsi de déchiffrer votre trafic HTTPS en clair.
La règle d'hygiène est absolue : une application de tunnel sécurisé légitime n'a jamais besoin d'installer un certificat d'autorité racine dans votre système pour fonctionner. Si un outil vous le réclame lors de sa configuration, refusez et désinstallez-le sans attendre.
L’ironie des accès : quand le vrai danger est le compte du fournisseur
Le paradoxe le plus frappant réside dans l'endroit où les internautes placent leur méfiance. Beaucoup craignent que leur trafic web ne soit espionné lors d'une connexion bancaire, mais ne voient aucun inconvénient à créer un énième compte chez un fournisseur de sécurité en renseignant leur adresse électronique habituelle et un mot de passe souvent réutilisé ailleurs.
Or, le risque concret de fuite se situe précisément là. Si l'éditeur subit une intrusion dans sa base de données clients, votre couple identifiant/mot de passe se retrouve dans la nature, exposé aux attaques de réutilisation automatisée sur vos autres services.
C’est pour briser cette contradiction évidente qu'OnlydogVPN a choisi une architecture sans compte traditionnel.
Plutôt que d'exiger la création et le stockage d'un trousseau d'accès vulnérable, le service repose sur une approche zéro friction :
Aucun mot de passe à créer ni à confier : L'accès s'effectue simplement via un code magique éphémère reçu par courriel lors de la connexion. Votre adresse vous appartient, votre machine aussi, et aucun mot de passe statique ne sommeille sur des serveurs distants.
Suppression du risque d'attaque par rebond : En éliminant les identifiants permanents, le service supprime la surface d'attaque la plus exploitée par les cybercriminels.
Sécurité de transport moderne : Bâti sur un protocole HTTP/3 rapide avec sélection automatique de route et scénarios prêts à l'emploi (vitesse, streaming, filtrage strict des traqueurs), l'outil sécurise les métadonnées de navigation sans jamais s'immiscer dans vos sessions applicatives protégées.
Pour la prochaine fois
Pour naviguer l'esprit tranquille, retenez cette répartition des tâches :
HTTPS protège ce que vous dites : Il verrouille le contenu de vos échanges (mots de passe, numéros de cartes bancaires, messages) de bout en bout, rendant toute lecture impossible pour les intermédiaires de transport.
Le tunnel VPN protège qui vous êtes et où vous allez : Il masque votre adresse IP réelle, empêche votre opérateur ou l'administrateur d'un Wi-Fi d'hôtel d'établir l'historique de vos connexions, et préserve votre anonymat face aux régies publicitaires.
Vous n'avez donc aucune raison d'éteindre votre protection lorsque vous vous connectez à vos espaces sensibles. Assurez-vous simplement que le cadenas HTTPS est bien présent dans votre navigateur, refusez l'installation de tout certificat obscur, et privilégiez les outils qui ne vous demandent pas de multiplier les mots de passe pour protéger votre vie privée.
Questions fréquentes
Un VPN peut-il lire le mot de passe que je saisis sur un site HTTPS ?
Dans le scénario normal décrit par l’article, non. TLS chiffre le contenu entre le navigateur et le site, puis le VPN transporte ce trafic déjà chiffré dans une seconde enveloppe.
Quelles informations le fournisseur VPN peut-il encore voir ?
L’article distingue le contenu et les métadonnées : les formulaires, messages et chemins précis restent chiffrés, tandis que le domaine contacté, l’heure de la connexion et le volume global peuvent rester observables.
Dans quel cas un logiciel pourrait-il intercepter du HTTPS ?
L’article signale l’installation d’un certificat racine tiers comme le cas critique. Une application à laquelle le système fait confiance comme autorité de certification peut alors mener une interception locale de type homme du milieu.
Faut-il couper son VPN avant d’ouvrir sa banque ou sa messagerie ?
L’article ne le recommande pas. Il conseille plutôt de vérifier la présence de HTTPS et de refuser l’installation de certificats racine obscurs.