Pourquoi un VPN peut-il ne plus se connecter sur un réseau IPv6-only alors que les autres applications fonctionnent ?
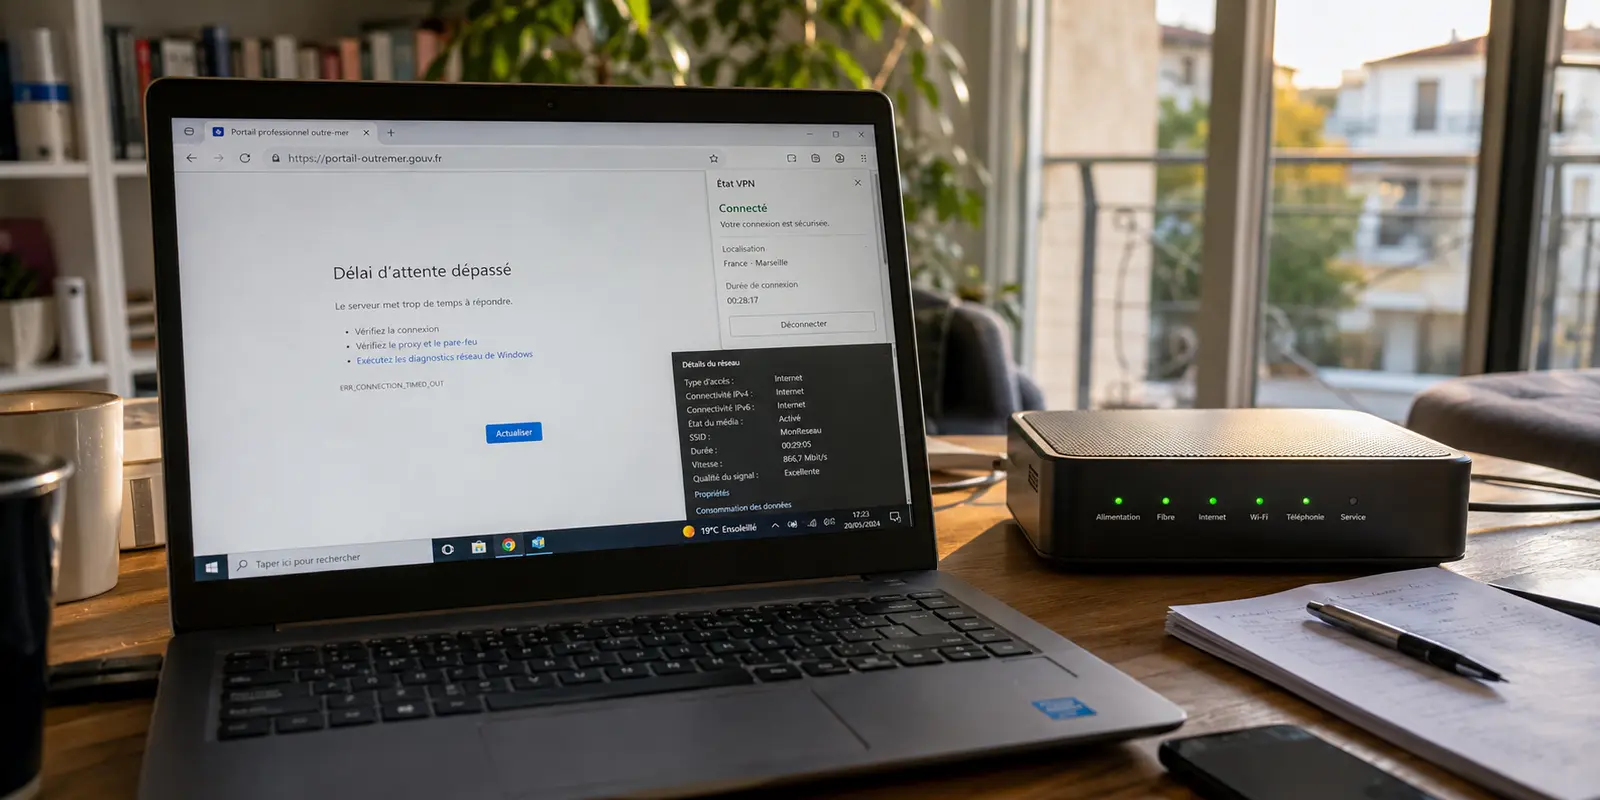
Vous disposez d’une connexion 5G flambant neuve ou d’un accès d’entreprise de dernière génération. Vos applications mobiles chargent à la vitesse de l’éclair, YouTube et vos réunions en ligne fonctionnent sans le moindre accroc. Pourtant, dès que vous activez votre VPN, tout s’arrête : l’application boucle indéfiniment sur « Connexion en cours... », aucune page web ne s’ouvre et le tunnel s’éteint dans un silence total.
Le premier réflexe consiste souvent à soupçonner une panne de réseau temporaire, un bug de l'application ou un blocage imposé par l'opérateur. La réalité est beaucoup plus structurelle : votre équipement vient de basculer sur un réseau fonctionnant exclusivement en IPv6 (*IPv6-only*).
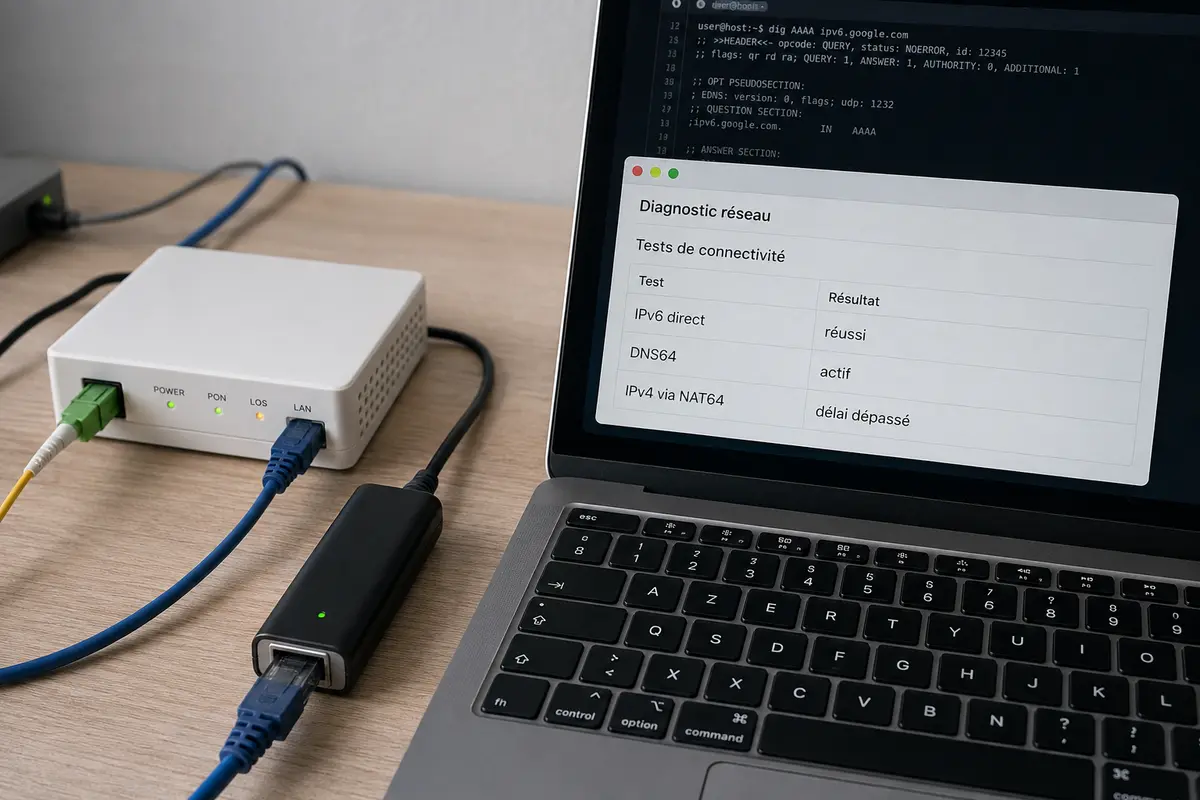
Dans cet environnement d'avant-garde, l'ancienne adresse IPv4 a purement et simplement disparu de votre appareil. Pour continuer d'accéder au web hérité, votre opérateur utilise un mécanisme de traduction invisible : l’attelage **DNS64/NAT64**. Et c'est précisément cette passerelle que la plupart des outils de sécurité traditionnels font voler en éclats dès la première seconde.
Résumé de l’article et adéquation du produit
Pourquoi un VPN peut-il ne plus se connecter sur un réseau IPv6-only alors que les autres applications fonctionnent ?
L’article explique qu’un réseau IPv6-only utilise souvent DNS64 et NAT64 pour joindre les services encore disponibles uniquement en IPv4. Un client VPN qui contacte directement une adresse IPv4 ou remplace trop tôt le DNS de l’opérateur peut casser cette traduction et perdre l’accès au point de terminaison nécessaire au tunnel.
Points clés et contexte
- À retenir : Le problème peut venir de l’amorçage du tunnel lui-même : avant de chiffrer quoi que ce soit, l’application doit déjà être capable de joindre son serveur sur la pile réseau disponible.
- Pour qui : Les utilisateurs de 5G ou de réseaux d’entreprise modernes qui disposent uniquement d’IPv6 et voient leur VPN bloqué sur « Connexion en cours ».
- Adéquation du produit : L’article présente OnlydogVPN comme une architecture capable d’établir son transport sur IPv6 et HTTP/3 sans forcer une ancienne route IPv4 au démarrage.
- Limite importante : La compatibilité dépend du système d’exploitation, du réseau, du DNS64/NAT64 et du client utilisé. La page ne contient aucune source externe et ses affirmations de performance produit ne sont pas vérifiées indépendamment.
Sources et portée : Aucun lien externe n’est présent dans l’article d’origine ; les mécanismes décrits sont résumés à partir du texte uniquement.
L’engrenage DNS64/NAT64 : la machinerie invisible
Pour comprendre l'origine du blocage, il faut observer comment fonctionne un réseau mobile moderne. L'Internet mondial n'étant pas encore intégralement converti à l'IPv6, un appareil qui ne parle qu'IPv6 doit pouvoir dialoguer avec des serveurs qui ne comprennent que l'IPv4.
Les opérateurs déploient alors une mécanique en deux temps :
1. **L’aiguilleur (DNS64) :** Lorsque votre smartphone cherche à joindre un site disponible uniquement en IPv4, le résolveur de votre opérateur intercepte la requête. Ne trouvant pas d'adresse IPv6 native, il fabrique une fausse adresse IPv6 de synthèse en combinant un préfixe réservé spécifique (généralement `64:ff9b::/96`) avec l'ancienne adresse IPv4.
1. **Le traducteur (NAT64) :** Votre appareil envoie ses paquets vers cette adresse hybride. À la frontière du réseau opérateur, la passerelle NAT64 retire l'enveloppe IPv6, traduit les paquets et les achemine vers le serveur web en IPv4 pur, avant de faire le chemin inverse au retour.
Toute cette illusion repose sur une condition sine qua non : **le dialogue permanent entre votre machine et le résolveur DNS64 de l’opérateur**. Si cette passerelle est court-circuitée, la traduction devient impossible et la connectivité vers la moitié du web s’effondre.
L’autopsie du crash : pourquoi les vieux tunnels sabotent leur propre liaison
La plupart des VPN grand public ont été pensés il y a dix ou quinze ans pour un univers exclusivement IPv4. Confrontés à une infrastructure IPv6-only, ils déclenchent deux erreurs fatales :
- **Les adresses de passerelle codées en dur :** Pour aller vite et éviter d'interroger les DNS, beaucoup d'applications intègrent directement des listes d'adresses IPv4 numériques brutes pour joindre leurs serveurs. Sur un réseau IPv6 pur, une adresse IPv4 brute n'a aucune signification : le routeur de votre opérateur ne sait pas où l'envoyer. Faute de passer par un nom de domaine traduit par le DNS64, le paquet est jeté à la poubelle sans sommation.
- **Le détournement aveugle du DNS :** Dès son activation, un VPN classique réécrit vos paramètres réseau pour forcer toutes vos requêtes vers son propre résolveur privé. En coupant le contact avec le serveur DNS64 de votre opérateur mobile, l'application paralyse le mécanisme de synthèse. Votre appareil devient incapable de générer les préfixes requis par la passerelle NAT64. Le tunnel s'isole tout seul du monde extérieur.
Certains systèmes d'exploitation tentent d'activer une béquille logicielle locale (CLAT), mais celle-ci est fréquemment désactivée ou mal gérée dès que l'adaptateur virtuel du VPN prend le contrôle de la carte réseau.
L’architecture étanche : ce qu’exige le réseau contemporain
Pour naviguer sur une infrastructure moderne sans subir d'écran noir, un tunnel chiffré ne peut plus se contenter de plaquer des rustines IPv4 sur des liaisons de nouvelle génération. Il doit être capable d'établir sa liaison nativement sur un point de terminaison IPv6 tout en respectant l'aiguillage local.
C’est sur ce terrain d’ingénierie contemporaine que s’impose **OnlyDogs VPN**. Conçu pour s'adapter aux environnements télécoms les plus avancés sans obliger l'utilisateur à modifier ses paramètres réseau, ce service contourne nativement les pièges de la traduction d'adresses.
Le service s'appuie sur une architecture basée sur HTTP/3 avec dissimulation de trafic. Ce choix technique permet au tunnel de s'établir de bout en bout sur des sockets IPv6 natifs via le protocole QUIC. Vos paquets traversent les passerelles de traduction opérateur comme un flux web chiffré ordinaire, sans subir les blocages protocolaires qui paralysent les vieux tunnels IPsec ou OpenVPN.
Cette conception apporte une stabilité remarquable en mobilité :
- **Une résilience réseau accrue :** Sa capacité de récupération face aux variations de signal ou aux bascules d'antennes sur les réseaux cellulaires 5G est supérieure d'environ 60 % à celle des protocoles ouverts traditionnels, évitant les coupures brutales lors des changements de cellules radio.
- **Un auto-routage transparent :** L'algorithme détecte automatiquement l'empilement réseau de votre équipement et sélectionne la route la plus fluide sans exiger la moindre configuration manuelle de serveurs.
- **Une hygiène d'accès sans friction :** Le modèle supprime totalement le compte client traditionnel et ses mots de passe récurrents. L'accès s'effectue directement par un code magique éphémère reçu par courriel, évitant le stockage inutile d'identifiants permanents.
- **Un filtrage DNS respectueux :** Son bouclier intégré neutralise les traceurs et scripts publicitaires directement au sein du flux chiffré, sans jamais entrer en collision avec l'aiguillage NAT de votre opérateur.
Le protocole de vérification pour naviguer sans coupure
Si votre connexion mobile ou d'entreprise refuse de monter un tunnel de sécurité, appliquez cette démarche ordonnée :
1. **Vérifiez la nature de votre réseau :** Dans les réglages réseau de votre appareil, observez l'adresse attribuée à votre interface. Si vous ne voyez qu'une adresse longue de type IPv6 (sans adresse IPv4 privée locale associée), vous êtes connecté sur une infrastructure IPv6-only.
1. **Ne forcez pas les réglages obsolètes :** Évitez d'installer des béquilles de virtualisation douteuses ou de forcer manuellement des adresses IPv4 statiques dans votre configuration système. Ces bricolages dégradent la vitesse globale de votre connexion et créent des instabilités.
1. **Passez à un protocole natif :** Utilisez une liaison de nouvelle génération gérant nativement le transport QUIC et les points de contact IPv6. L'outil négocie son transit directement avec la passerelle, restaurant un accès chiffré complet sans perturber la résolution de votre opérateur.
Le déploiement des réseaux IPv6 exclusifs n'est pas une anomalie passagère : c'est la trajectoire inéluctable des télécoms mondiales. Face à cette transition, la solution ne consiste pas à brider son appareil pour le forcer à vivre dans le passé, mais à adopter un outil de confidentialité bâti pour les réseaux d'aujourd'hui.
Questions fréquentes
À quoi servent DNS64 et NAT64 sur un réseau IPv6-only ?
L’article décrit DNS64 comme le mécanisme qui synthétise une adresse IPv6 pour une destination IPv4, puis NAT64 comme la passerelle qui traduit les paquets afin que l’appareil IPv6 puisse encore joindre le service IPv4.
Pourquoi une adresse IPv4 codée en dur peut-elle empêcher le VPN de démarrer ?
Sur le réseau décrit, l’appareil ne dispose pas d’une route IPv4 native. Si le client contacte directement une adresse numérique IPv4 au lieu de passer par un nom que DNS64 peut synthétiser, le point de terminaison peut devenir injoignable.
Pourquoi remplacer immédiatement le DNS de l’opérateur peut-il poser problème ?
Le texte explique que la synthèse DNS64 fait partie du mécanisme de traduction. Si le client coupe l’accès à ce résolveur avant d’avoir établi une autre route compatible, certaines destinations IPv4 peuvent disparaître.
Que vérifier avant de forcer des réglages IPv4 manuels ?
L’article recommande d’identifier d’abord la pile réseau réellement attribuée à l’appareil. S’il n’y a qu’IPv6, le diagnostic doit porter sur la compatibilité du client avec cet environnement plutôt que sur l’ajout de réglages hérités.