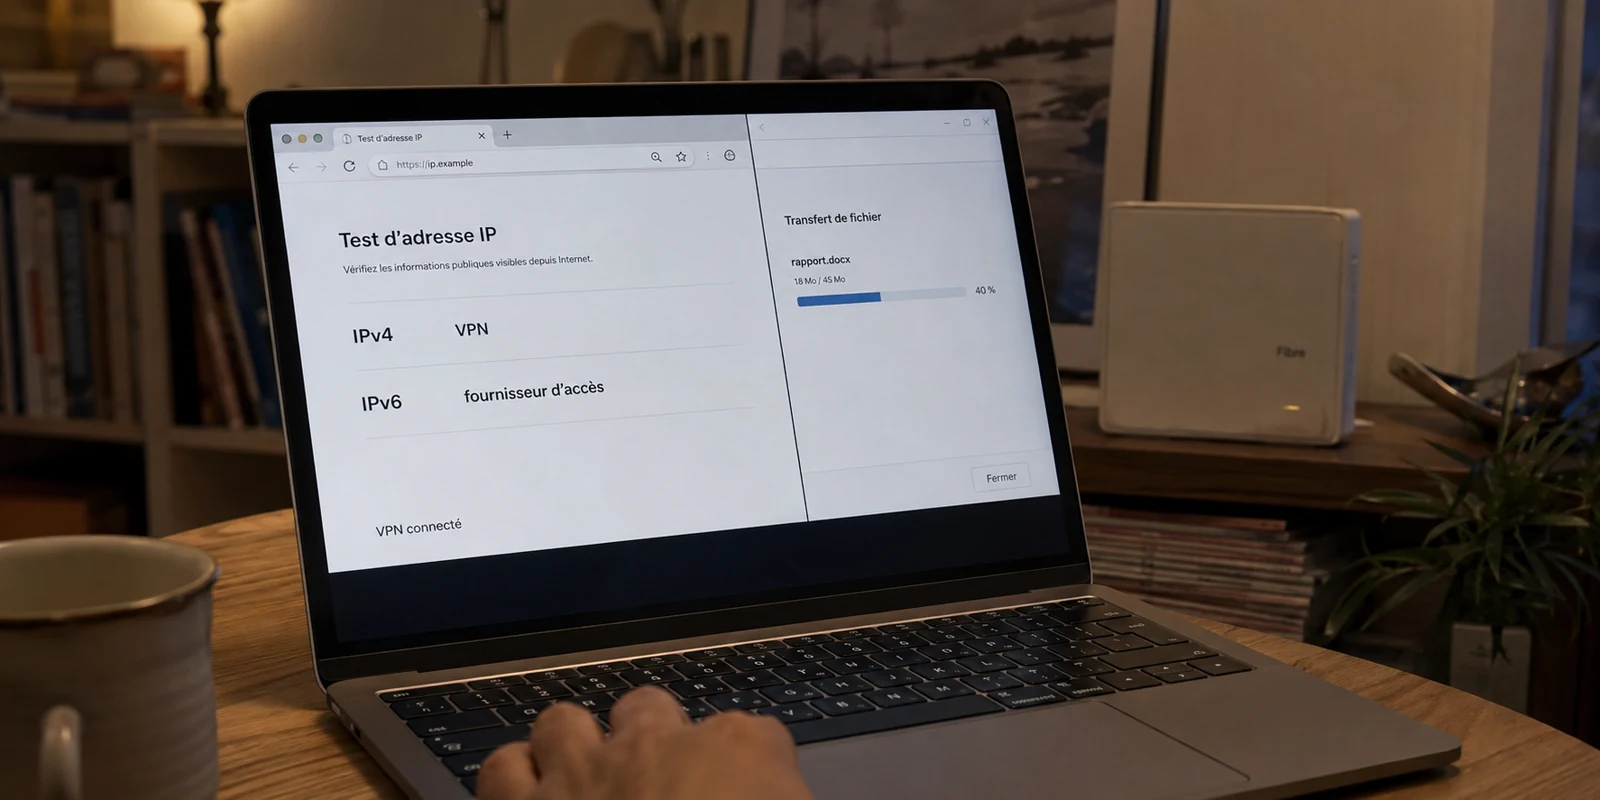
Le test a pourtant tout pour rassurer. Vous allumez votre application VPN, le voyant passe au vert et vous ouvrez un outil d’audit d'adresse en ligne comme ipleak.net ou test-ipv6.com. Au premier regard, la ligne IPv4 confirme le succès : votre localisation habituelle est remplacée par une adresse à Zurich, Francfort ou Amsterdam.
Puis vos yeux descendent d’une ligne, et la désillusion s'installe. En face du champ IPv6, votre adresse réelle — attribuée directement par votre box Internet locale — s’affiche en toutes lettres. Votre fournisseur d’accès, votre région et votre identifiant réseau exact sont exposés à découvert.
Face à ce constat, le réflexe immédiat consiste à parcourir les forums d'entraide. Là, un conseil d'un autre temps revient en boucle : « Va dans les propriétés de ta carte réseau, décoche le protocole IPv6 et le tour est joué. »
Cette recommandation est une fausse bonne idée. Couper sauvagement l'IPv6 dans les entrailles de son système d'exploitation ne règle rien : cela revient à casser une canalisation moderne de sa maison sous prétexte qu'un robinet fuit.
Résumé de l’article et adéquation du produit
Pourquoi l’adresse IPv6 réelle peut-elle rester visible alors que le VPN est connecté ?
Un client VPN qui ne prend en charge que la route IPv4 peut laisser l’IPv6 utiliser directement la passerelle du réseau local. L’article recommande de conserver IPv6 actif dans le système et d’exiger du client VPN qu’il tunnelise IPv6 ou qu’il bloque proprement les sorties IPv6 publiques hors tunnel.
Points clés et limites
- À retenir : Le voyant du VPN ne suffit pas : il faut vérifier séparément ce qui sort en IPv4, en IPv6 et par DNS.
- Pour qui : Les utilisateurs en double pile dont un test affiche une adresse VPN en IPv4 mais l’adresse de leur opérateur en IPv6.
- Adéquation du produit : L’article présente OnlyDogsVPN comme un client censé gérer les fuites au niveau applicatif plutôt que d’imposer une désactivation d’IPv6. Cette capacité doit rester vérifiable par un test de fuite sur l’appareil réellement utilisé.
- Limite importante : La page publique OnlyDogsVPN liée confirme le service, mais ne documente pas à elle seule tous les mécanismes techniques revendiqués dans le récit ; le résultat du test réseau reste donc la vérification pratique décisive.
Sources déjà présentes dans l’article : La documentation Microsoft déconseille de désactiver IPv6 dans Windows, et ipleak.net permet de contrôler les adresses et résolveurs visibles. L’article renvoie aussi au site officiel OnlyDogsVPN.
Pourquoi couper l’IPv6 ne suffit pas
Dans les années 2010, désactiver manuellement la case « Protocole Internet version 6 » dans Windows pouvait passer pour une solution de dépannage acceptable. Aujourd'hui, c'est une hérésie technique.
Les systèmes d'exploitation récents — qu'il s'agisse de Windows 11, de macOS ou des distributions Linux modernes — ont été conçus avec l'IPv6 imbriqué au cœur de leurs mécanismes réseau :
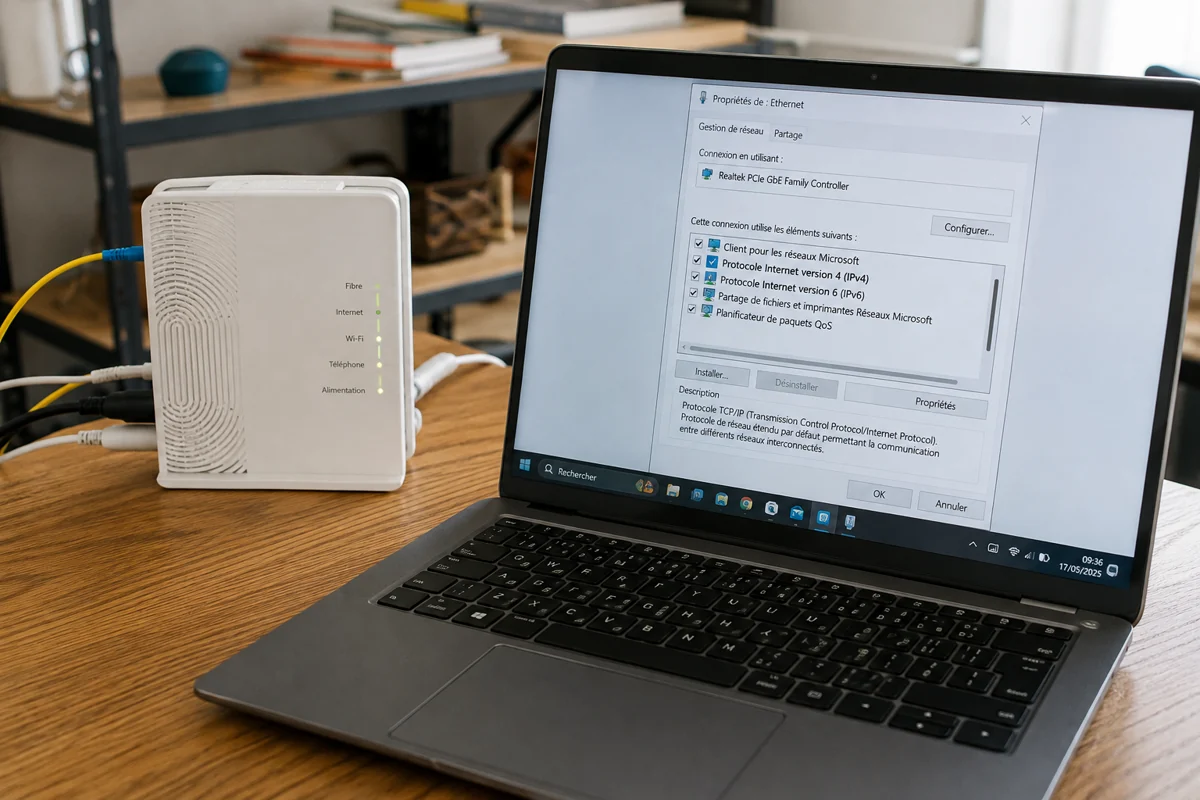
Rupture de services internes : Plusieurs composants essentiels (certains protocoles de découverte d'appareils locaux, le partage de fichiers réseau, des fonctions multimédias et même des outils d'assistance à distance) s'appuient directement sur des liaisons locales en IPv6. Les désactiver déclenche des erreurs silencieuses et des lenteurs inexpliquées.
Dégradation des performances web : De nombreuses applications contemporaines et réseaux de diffusion de contenu résolvent désormais leurs flux prioritairement en IPv6. Forcer une machine à rétrograder en IPv4 introduit des délais de négociation supplémentaires à chaque ouverture de page.
L’illusion de la pérennité : Même si vous prenez le temps de décocher manuellement ces réglages, l’opération s'avère bien souvent vaine. À la moindre mise à jour cumulative de Windows, le système réinitialise ses pilotes génériques et réactive discrètement l'IPv6. La brèche se rouvre alors sans que vous n'en soyez jamais averti.
Microsoft lui-même le stipule formellement dans sa documentation technique : la pile IPv6 ne doit pas être désactivée dans le système d'exploitation. C'est au logiciel de protection de s'adapter au réseau, pas à l'utilisateur de mutiler sa machine.
La route qui contourne le tunnel
Pour corriger le problème sans casser son équipement, il faut comprendre pourquoi cette fuite survient.
Aujourd'hui, la quasi-totalité des box fibre et câble fournissent une connectivité dite « double pile » : elles attribuent à vos appareils à la fois une adresse IPv4 et une adresse IPv6 publique. Lorsqu'une application de votre ordinateur cherche à joindre un site web moderne, le système d'exploitation utilise un mécanisme standardisé (connu sous le nom de Happy Eyeballs).
Son rôle est simple : lancer la tentative de connexion simultanément en IPv4 et en IPv6, puis retenir la route la plus véloce. Dans la majorité des cas, l'IPv6 l'emporte.
C'est ici que les logiciels VPN vieillissants trahissent l'utilisateur. Conçus à l'origine pour le monde d'hier, ils créent un adaptateur virtuel qui ne sait encapsuler et chiffrer que le trafic IPv4.
Le résultat est mécanique :
Votre trafic IPv4 s'engouffre docilement dans le tunnel chiffré vers le serveur distant. Votre trafic IPv6, ignoré par l'application, continue d'emprunter la passerelle Wi-Fi directe de votre box domestique. Les serveurs distants compatibles IPv6 reçoivent vos paquets directement depuis votre ligne réelle, réduisant votre anonymat à néant.
Garder les deux protocoles sous contrôle
Pour préserver à la fois la stabilité de votre ordinateur et l'étanchéité de vos données, la régulation du trafic doit s'opérer au niveau applicatif. Seules deux architectures sont techniquement viables :
Le tunnel Dual-Stack intégral : Le fournisseur VPN achemine simultanément le flux IPv4 et le flux IPv6 dans son tunnel, en vous attribuant une adresse IPv6 masquée. Bien qu'idéale en théorie, cette approche demeure rare et complexe à stabiliser sur l'ensemble des parcs de serveurs mondiaux.
Le confinement applicatif strict (IPv6 Leak Protection) : Le logiciel VPN laisse l'IPv6 parfaitement actif et fonctionnel pour les besoins locaux de votre système d'exploitation, mais déploie une barrière étanche au niveau du pare-feu logiciel. Dès que le tunnel s'allume, tout paquet IPv6 cherchant à sortir vers l'Internet public non chiffré est instantanément intercepté et bloqué.
Dans les deux cas, la règle d'or ne change pas : c'est votre client VPN qui doit porter la responsabilité du verrouillage, jamais votre panneau de configuration système.
Une protection qui n’exige pas de bricolage
Si vous refusez de passer vos soirées à modifier des scripts réseau ou à surveiller les paramètres de vos adaptateurs après chaque mise à jour, la réponse réside dans un outil pensé dès le départ pour les standards actuels.
C’est exactement sur ce terrain que se distingue OnlydogVPN↗.
Plutôt que d'obliger l'utilisateur à naviguer dans des sous-menus abscons pour espérer colmater une fuite, le service garantit une protection hermétique par défaut :
Neutralisation native des fuites IPv6 : L'outil intègre un mécanisme d'isolation automatique. Sans que vous n'ayez à désactiver le moindre composant sur votre machine, toute tentative d'échappement de paquets IPv6 vers l'extérieur est neutralisée à la source. Vos appareils locaux communiquent normalement, mais aucune miette de votre identité réelle ne sort sur le web.
Résolveurs DNS propriétaires isolés : Les fuites d'adresses s'accompagnent fréquemment de fuites de requêtes de noms de domaine. En traitant l'intégralité des résolutions au sein de son propre réseau chiffré, le service empêche votre box de répondre aux interrogations de votre navigateur.
Stabilité du protocole HTTP/3 : Construit sur une architecture moderne de transport, le tunnel encaisse les micro-variations de réseau, les sorties de veille et les transitions sans décrocher. Contrairement aux anciens protocoles qui laissent échapper des données lors d'une reconnexion hésitante, la cohésion du flux demeure totale.
Scénarios directs sans friction : L'accès ne dépend ni d'options complexes à cocher ni d'un compte avec mot de passe vulnérable. Une simple connexion par code magique éphémère vous donne accès à des scénarios clairs (débit maximal, streaming fluide, filtrage avancé), où l'étanchéité technique est active dès la première seconde.
Vérifier ce qui sort vraiment
Pour vous assurer que votre ordinateur est désormais parfaitement hermétique sans avoir altéré ses réglages de base, appliquez cette vérification rapide :
Laissez votre système intact : Vérifiez que l'IPv6 est bien cochée dans les propriétés de votre carte réseau pour garantir le bon fonctionnement de vos services locaux.
Activez votre protection : Lancez votre application et enclenchez votre profil habituel. Contrôlez le résultat sur un banc de test : Rendez-vous sur un site de diagnostic indépendant (ipleak.net). Deux résultats seulement sont acceptables :
La section IPv6 indique « Non détecté » : le pare-feu de votre application bloque proprement toute sortie non chiffrée. La section IPv6 affiche une adresse appartenant explicitement à l'infrastructure de votre fournisseur VPN.
Si la moindre mention de votre opérateur telecom local apparaît dans le champ IPv6, votre outil actuel ne fait pas son travail.
Ne cherchez plus à affaiblir votre système d'exploitation pour compenser les lacunes d'un vieux protocole : conservez un OS moderne et exigez une application capable d'assumer l'étanchéité du réseau à votre place.
Questions fréquentes
Pourquoi un VPN peut-il masquer mon IPv4 mais pas mon IPv6 ?
Certains clients ou profils ne routent que l’IPv4 dans le tunnel. Si IPv6 reste disponible sur l’interface physique, une application ou un site compatible peut alors emprunter cette route directe.
Faut-il désactiver IPv6 dans Windows pour empêcher la fuite ?
Microsoft déconseille de désactiver IPv6 ou de le dissocier des interfaces, car certains composants Windows peuvent ne plus fonctionner correctement. L’article préfère que le client VPN prenne en charge ou bloque la sortie IPv6 publique.
Comment vérifier si la fuite est réellement corrigée ?
Activez le VPN puis contrôlez un service de diagnostic comme ipleak.net. L’adresse IPv6 de votre opérateur ne doit pas apparaître comme une route publique hors tunnel, et les résolveurs DNS visibles doivent correspondre à la configuration attendue.
Quels résultats IPv6 l’article considère-t-il comme acceptables ?
Soit aucune adresse IPv6 publique n’est détectée parce que le client la bloque hors tunnel, soit l’adresse IPv6 affichée appartient à l’infrastructure du VPN. L’important est que l’adresse publique réelle de la connexion locale ne fuite pas.