Vous lancez votre logiciel de sécurité, vous cliquez sur le gros bouton central, et le voyant passe au vert : « Protégé ». En toute logique, vous vous pensez invisible. Vous voilà virtuellement localisé en Suisse ou au Japon, convaincu que votre fournisseur d’accès à Internet ne voit plus rien et que les plateformes consultées ignorent tout de votre emplacement réel.
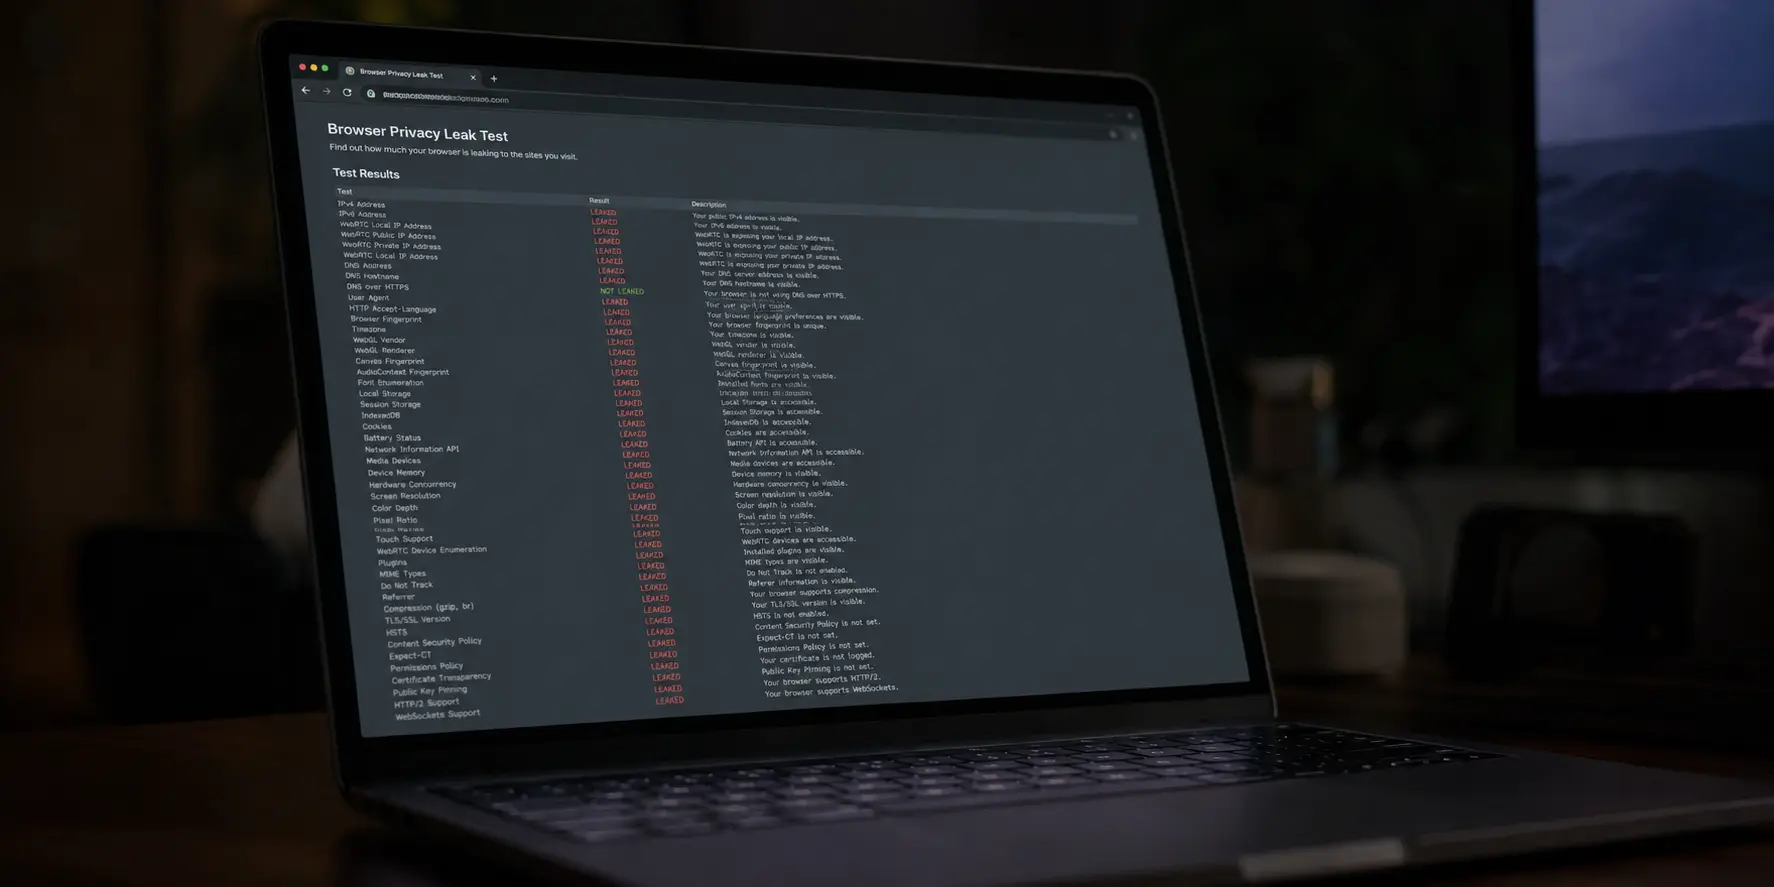
Puis arrive l'anomalie. Vous visitez un site d'actualités et les bannières publicitaires mentionnent votre ville de résidence. Vous tentez d’accéder à un catalogue étranger et le lecteur vidéo vous oppose un refus immédiat. Pris d'un doute, vous ouvrez un outil d’analyse comme ipleak ou browserleaks.
Le verdict tombe, brutal : si votre adresse IPv4 pointe bien vers un serveur distant, la ligne juste en dessous affiche en toutes lettres le nom de votre opérateur français (Orange, Free, Bouygues ou SFR), accompagnée d'une adresse IPv6 qui mène tout droit à votre box de salon.
Aucun message d'alerte ne s'est affiché. Votre application n’a pas planté. Pourtant, votre anonymat technique est nul. Ce phénomène porte un nom : les fuites silencieuses. Et contrairement à une idée répandue, elles ne viennent pas d'un piratage, mais de la manière dont les systèmes d'exploitation modernes contournent les vieux tunnels de chiffrement.
Résumé de l’article et adéquation du produit
Comment distinguer une fuite DNS, IPv6 ou WebRTC quand le VPN semble connecté ?
L’article traite ces trois cas comme des voies distinctes : une requête DNS peut partir vers un résolveur hors tunnel, une route IPv6 peut contourner un tunnel qui ne la gère pas, et WebRTC peut exposer des informations réseau dans le navigateur. Il recommande de tester chaque couche séparément au lieu de se fier uniquement au voyant « connecté ».
Pourquoi ce contexte compte
- À retenir : Une connexion VPN active ne prouve pas à elle seule que toutes les routes et APIs réseau du système suivent le même chemin.
- Pour qui : Les utilisateurs qui voient encore leur opérateur, une IPv6 inattendue ou une adresse révélée par un test WebRTC malgré un tunnel actif.
- Adéquation du produit : Dans le récit, OnlydogVPN est présenté comme gérant DNS, IPv6 et le filtrage de traceurs sans demander de correctifs manuels dans le système ou le navigateur.
- Limite importante : Les résultats dépendent du navigateur, du système et du réseau. Il faut interpréter les tests selon ce qu’ils mesurent réellement ; la page ne fournit pas de validation externe des fonctions propres au produit.
Sources déjà présentes dans l’article : Les outils de diagnostic déjà cités sont BrowserLeaks et IPLeak. Le lien produit déjà présent renvoie au site officiel OnlyDogsVPN.
Le trio des brèches invisibles : DNS, IPv6 et WebRTC
Pour comprendre comment votre véritable identité s'échappe, il faut distinguer le contenu de votre navigation des signaux techniques auxiliaires que votre machine émet en permanence. Trois portes dérobées suffisent à annuler vos efforts :
La fuite DNS (le carnet d'adresses en clair) : Pour afficher un site, votre navigateur doit traduire son nom de domaine en adresse chiffrée. Si votre logiciel ne verrouille pas cette étape, la demande est envoyée par défaut au résolveur DNS de votre box Internet. En clair : le contenu de la page est chiffré dans le tunnel, mais votre opérateur reçoit la liste exacte de tous les sites que vous consultez, seconde par seconde.
L’angle mort IPv6 (l'autoroute parallèle) : La grande majorité des architectures VPN historiques ont été conçues pour l'ancien protocole Internet (IPv4). Or, aujourd’hui, la quasi-totalité des box et des réseaux mobiles attribuent une adresse IPv6 native. Face à un outil incapable de canaliser ce flux moderne, Windows ou macOS font passer les paquets IPv6 directement en dehors du tunnel, exposant votre identité publique sans le moindre filtre.
Le piège WebRTC (l'indiscrétion du navigateur) : Intégrée nativement à Chrome, Firefox, Safari ou Edge pour permettre les visioconférences et le streaming audio direct sans greffon, la technologie WebRTC interroge directement les cartes réseau physiques de votre machine pour trouver le chemin le plus court. Une simple ligne de code JavaScript exécutée sur une page web suffit à forcer WebRTC à révéler votre IP réelle, réduisant à néant le masque affiché par votre application.
L’impasse des rustines manuelles
Face à ces révélations, la réaction habituelle consiste à éplucher les forums techniques pour appliquer des correctifs à la main. On vous conseillera par exemple de désactiver complètement le protocole IPv6 dans les paramètres de votre carte réseau, ou d'installer une extension tierce pour bloquer WebRTC dans votre navigateur.
Ces méthodes de fortune s’avèrent souvent pires que le mal. Désactiver brutalement l'IPv6 au cœur de Windows ou de macOS perturbe le fonctionnement interne des systèmes d'exploitation récents : certaines fonctionnalités réseau s'enrayent, les sorties de veille deviennent instables et des mises à jour système échouent.
Quant aux extensions de blocage WebRTC, elles ne protègent que le navigateur dans lequel elles sont actives, laissant toutes vos autres applications de bureau fuiter librement. Pire, elles paralysent régulièrement vos outils de travail quotidiens, rendant impossibles les réunions sur Google Meet, Discord ou Zoom.
Ce n’est pas à vous de jouer les administrateurs système pour colmater des failles connues depuis des années. L’étanchéité d’un tunnel doit être totale par conception, et non suspendue à une suite de bricolages fragiles.
Ce qui compte vraiment : l’étanchéité par défaut
C’est précisément sur cette promesse d’herméticité absolue sans intervention de l’utilisateur que se positionne OnlydogVPN.
Plutôt que d'ajouter des modules superficiels sur des technologies vieillissantes, ce service traite la question des fuites à la racine grâce à une architecture moderne articulée autour du protocole HTTP/3 :
Un DNS chiffré en circuit fermé : Toutes vos requêtes de résolution de noms sont traitées à l’intérieur même du protocole sécurisé. Vos requêtes ne touchent jamais les serveurs de votre opérateur, rendant toute surveillance de vos destinations techniquement impossible.
Un confinement IPv6 strict et transparent : L'application neutralise automatiquement les risques de déroute IPv6. Vos paquets ne peuvent pas s'échapper sur une voie parallèle non chiffrée, préservant votre adresse réelle sans exiger de modifications hasardeuses dans les réglages profonds de votre machine.
Une immunité WebRTC couplée au filtrage préventif : L'association d'un routage dynamique moderne et d'un système avancé de blocage des traceurs empêche les scripts malveillants d'interroger vos interfaces réseau locales, tout en laissant vos services de communication en direct fonctionner sans heurt.
L'expérience utilisateur s'en trouve transformée. Vous n'avez pas besoin de naviguer dans des menus complexes pour cocher des options de protection obscures : l'étanchéité est active et verrouillée dès la première seconde. Même l’accès au service évite les lourdeurs d'autrefois, avec une connexion directe par code magique reçu par e-mail qui supprime définitivement la gestion des mots de passe.
Le test que je ferais en quelques minutes
Pour avoir le cœur net sur votre installation actuelle, accordez-vous un test de salubrité rapide :
Lancez votre outil habituel : Connectez-vous à l'emplacement de votre choix et ouvrez un site d'analyse indépendant de fuites réseau (comme browserleaks.com ou ipleak.net).
Examinez les trois indicateurs décisifs :
Dans la section DNS Addresses, vérifiez les serveurs listés : si le nom de votre fournisseur d'accès à Internet français apparaît, votre tunnel fuit.
Dans la section IPv6, assurez-vous qu'aucune adresse ne trahit votre véritable ligne domestique.
Dans la section WebRTC, contrôlez qu'aucune adresse IP publique correspondant à votre localisation réelle n'est découverte par les requêtes de test.
Appliquez la règle d’or : Un outil de sécurité moderne doit franchir ce banc d’essai avec un score parfait dès son installation par défaut.
Si votre protection actuelle exige que vous modifiiez le registre de votre ordinateur ou que vous coupiez la moitié de vos outils de visioconférence pour rester discret, ce n'est pas un bouclier : c'est un compromis bancal. La véritable confidentialité ne demande aucun effort ; elle s'exécute en silence et ne laisse rien passer.
Questions fréquentes
Quelle différence entre une fuite DNS et une fuite d’adresse IP ?
Une fuite DNS concerne des requêtes de résolution de noms qui partent par un résolveur non prévu, tandis qu’une fuite d’IP révèle une adresse réseau du chemin d’origine. Les deux peuvent exister séparément.
Pourquoi IPv6 peut-il apparaître alors que l’IPv4 correspond bien au VPN ?
Sur une connexion dual-stack, le système peut disposer de deux familles de routes. Si le tunnel ne transporte ou ne bloque pas correctement IPv6, cette seconde route peut rester visible en dehors du chemin IPv4 protégé.
Pourquoi une extension WebRTC n’est-elle pas une solution générale à toutes les fuites ?
L’article souligne qu’une extension agit dans le navigateur où elle est installée. Elle ne corrige pas forcément le DNS, IPv6 ni le trafic d’autres applications du système.
Comment vérifier rapidement l’étanchéité de la configuration ?
Le texte recommande d’utiliser des outils comme BrowserLeaks ou IPLeak et d’examiner séparément les adresses IP, les résolveurs DNS et les résultats WebRTC afin de repérer quel chemin reste visible.