Pourquoi certains sites chargent-ils alors que d’autres expirent quand le VPN est connecté ?
VPN connecté mais certains sites ne chargent pas : le piège du MTU et des paquets fantômes
La scène a de quoi rendre fou n’importe quel internaute. Votre VPN est allumé, son voyant est au vert fixe et tout semble en ordre. Vous lancez une recherche sur Google ou consultez une page Wikipédia : l'affichage est instantané. Vos messages Slack ou WhatsApp partent à la seconde. Pourtant, dès que vous tentez d’accéder à l’espace sécurisé de votre banque, de valider un panier d'achat ou de charger un tableau de bord professionnel, la mécanique s'enraye. L'onglet mouline dans le vide pendant une minute avant de capituler sur une erreur de délai dépassé : `ERR_CONNECTION_TIMED_OUT`.
Le réflexe classique consiste à crier au blocage. On imagine immédiatement que le site bancaire ou la boutique en ligne a détecté l'adresse IP du VPN et l'a bannie par mesure de sécurité.
C’est pourtant une fausse piste. Si un service refusait délibérément votre VPN, il vous renverrait un code d’accès refusé, une erreur 403 ou un défi Captcha. Une page qui charge dans le vide jusqu'à l'abandon ne trahit pas une interdiction administrative : elle révèle une panne physique silencieuse liée à la taille de vos paquets de données, gouvernée par une valeur réseau invisible appelée **MTU**.
Résumé de l’article et contexte d’usage
Pourquoi certains sites chargent-ils alors que d’autres expirent quand le VPN est connecté ?
L’article relie ce profil à un problème de taille de paquets : l’en-tête ajouté par le tunnel peut dépasser la MTU du chemin, et si les messages ICMP de correction sont bloqués, les gros paquets peuvent disparaître sans retour explicite.
Points clés
- À retenir : Les petites requêtes peuvent passer alors que des échanges plus volumineux expirent, ce qui peut donner l’impression trompeuse d’un blocage spécifique à certains sites.
- Pour qui : Les utilisateurs dont le VPN affiche une connexion normale mais qui rencontrent des délais d’expiration sur certaines pages sécurisées ou lourdes.
- Contexte produit : Le texte présente OnlyDogs VPN comme une architecture HTTP/3 capable d’ajuster le transport sans demander de modifier manuellement la MTU de l’interface réseau.
- Limite : Aucune capture réseau, mesure de PMTU ni source externe n’est liée dans l’article ; les capacités d’ajustement attribuées au produit ne sont donc pas vérifiables depuis cette page seule.
Sources citées dans l’article : aucun lien externe n’est présent dans le corps du texte.
La boîte aux lettres trop étroite pour le colis chiffré
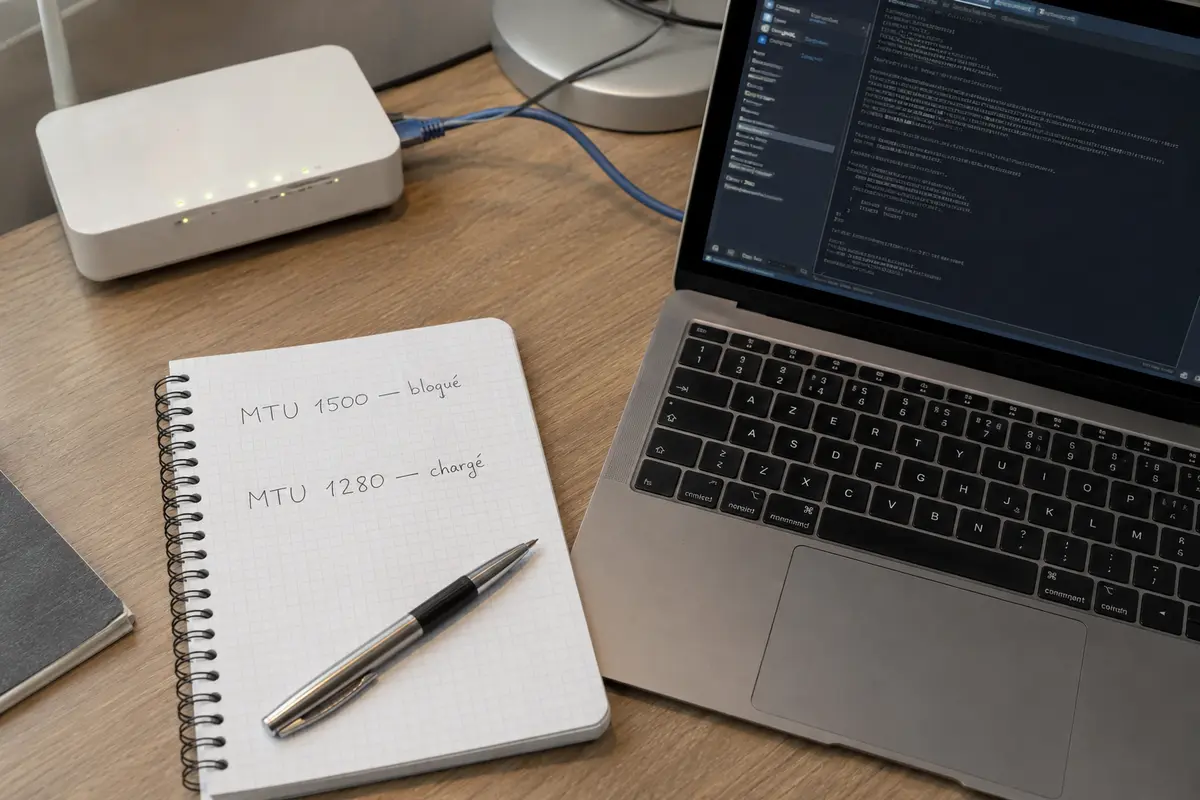
Pour comprendre l'origine de ce blocage sélectif, il faut visualiser la façon dont les informations voyagent sur Internet. Vos données sont découpées en petits blocs appelés paquets. La taille maximale autorisée pour un paquet sur les réseaux Ethernet et fibre grand public est de **1500 octets** : c'est la MTU (*Maximum Transmission Unit*). Les routeurs, les box des fournisseurs d'accès et les serveurs web sont tous calibrés sur cette limite universelle.
Le problème survient dès que vous activez un VPN conventionnel.
Pour sécuriser votre connexion, le protocole enveloppe vos paquets ordinaires dans une couche cryptographique supplémentaire (en-têtes de sécurité, identifiants de tunnel). Cette armure ajoute généralement entre 40 et 80 octets.
- Un paquet qui mesurait 1500 octets à la sortie de votre navigateur pèse subitement 1560 octets une fois chiffré.
- Arrivé au niveau de votre box ou d'un équipement réseau intermédiaire, ce paquet dépasse le gabarit physique autorisé.
- La fente de la boîte aux lettres est trop étroite : le paquet est bloqué.
Pourquoi alors Google ou Wikipédia continuent-ils de fonctionner à pleine vitesse ? Tout simplement parce qu'une recherche textuelle basique ou une requête DNS ne remplit pas un paquet complet. Leurs paquets ne pèsent que 300 ou 500 octets : même alourdis par le chiffrement du VPN, ils franchissent la limite sans encombre. En revanche, les sites bancaires et les plateformes marchandes échangent de lourds certificats de sécurité TLS et des bibliothèques de scripts complexes qui exploitent chaque paquet à son volume maximal. Ce sont précisément ces gros colis qui se heurtent au mur.
Le trou noir réseau : quand le routeur jette vos données sans prévenir
En théorie, l'ingénierie d'Internet a prévu ce scénario. Lorsqu'un équipement intermédiaire reçoit un paquet trop volumineux pour continuer sa route, il est censé le détruire tout en renvoyant à votre ordinateur un message de service technique (*Fragmentation Needed* via le protocole ICMP). Ce message prévient votre machine en disant : *« Colis trop volumineux, réduis la taille de tes envois à 1420 octets et réessaye »*.
C'est là que la théorie s'effondre face au monde réel.
Par crainte d'attaques informatiques par saturation, de très nombreux pare-feux, serveurs et fournisseurs d'accès bloquent aveuglément tous les messages ICMP. Le routeur rejette donc votre paquet trop gros, mais ne renvoie aucun avertissement.
Votre ordinateur, n'ayant jamais reçu d'accusé de réception ni de message d'erreur, attend. Persuadé que le paquet s'est simplement égaré, il le réexpédie à l'identique. Le routeur le jette à nouveau en silence. Ce phénomène porte un nom bien connu des ingénieurs réseau : le **Path MTU Black Hole** (le trou noir de MTU). Votre navigateur attend indéfiniment une réponse engloutie par le réseau, jusqu'à afficher une page blanche.
Pourquoi les tutoriels de bricolage échouent au quotidien
Lorsque ce diagnostic est posé sur les forums d'assistance, la recommandation habituelle consiste à ouvrir une invite de commande en mode administrateur pour abaisser manuellement la MTU de sa carte réseau à 1400 ou 1380 octets.
Si cette rustine fonctionne parfois temporairement chez soi, elle devient vite un cauchemar au quotidien :
- **Un équilibre instable :** Une valeur de MTU réduite pour faire passer votre VPN chez vous bridera inutilement les performances de votre ordinateur dès que vous naviguerez sans protection.
- **Le calvaire nomade :** Chaque réseau a ses propres limites physiques. La valeur que vous avez configurée pour la fibre de votre domicile sera inopérante sur le Wi-Fi d'un hôtel, un réseau 4G/5G ou la connexion d'un espace de travail partagé.
- **Une corvée permanente :** Un utilisateur ne devrait jamais avoir à saisir des lignes de commande réseau pour pouvoir simplement ouvrir son compte bancaire ou valider une commande en ligne.
L’adaptation native de nouvelle génération avec OnlyDogs VPN
Plutôt que d'obliger l'utilisateur à jouer les dépanneurs réseau, la réponse moderne consiste à choisir un service dont l'architecture même neutralise le problème de fragmentation. C’est précisément sur ce terrain d’assainissement technique que s'illustre **OnlyDogs VPN**.
En rompant avec les vieux protocoles rigides hérités des années 2000, ce service intègre les exigences du web contemporain :
- **La résilience native du protocole HTTP/3 :** Bâti sur un transport multiplexé moderne (UDP/QUIC), l'outil s'affranchit des goulets d'étranglement des tunnels traditionnels. Les échanges massifs de certificats de sécurité ne sont plus confinés dans des blocs rigides : le protocole fragmente et équilibre naturellement la charge utile pour qu'aucun paquet ne dépasse les seuils critiques.
- **Un ajustement dynamique et invisible :** L'infrastructure détecte d'elle-même les contraintes de votre liaison, que vous soyez sur une box domestique, une ligne fibre asymétrique ou un réseau mobile nomade. Les paquets sont dimensionnés à la source pour glisser sans friction à travers les routeurs, éliminant définitivement le spectre du trou noir de données.
- **Une fluidité absolue sur tous les services :** Fini le tri involontaire entre les sites légers et les plateformes sécurisées. Vos connexions bancaires, vos démarches administratives et vos pages marchandes s'ouvrent instantanément, avec le même niveau de réactivité qu'un simple moteur de recherche.
- **Un accès épuré sans complexité :** Aucune configuration de carte virtuelle à paramétrer ni de mot de passe maître à surveiller. L'accès s'établit en quelques secondes via un code magique temporaire envoyé par e-mail, prêt à l'emploi sur ordinateur, tablette et smartphone.
Le protocole pour tester votre connexion en 30 secondes
Si vous rencontrez cette panne sélective, voici la démarche pour confirmer formellement la cause :
1. **Le test du grand écart :** Ouvrez `google.com` ou `wikipedia.org` dans un premier onglet, puis la page d'authentification de votre banque ou un panier d'achat dans un second. Si le premier s'affiche immédiatement tandis que le second mouline sans fin, le diagnostic de blocage de gros paquets est certain à 99 %.
1. **L’épreuve de la déconnexion :** Désactivez votre tunnel VPN quelques secondes et rechargez la page qui posait problème. Si elle s'ouvre instantanément, vous avez la preuve que le site web fonctionne parfaitement et que le rejet vient exclusivement de la gestion des paquets de votre logiciel habituel.
1. **La règle de décision :** En 2026, la sécurité numérique ne doit pas être synonyme de régression pratique. Si votre outil de confidentialité vous contraint à jongler avec les paramètres de votre système d'exploitation pour ouvrir une page sur deux, c'est qu'il repose sur des protocoles dépassés.
La technologie moderne doit travailler pour vous en s'adaptant à la réalité des réseaux, sans jamais vous forcer à sacrifier l'accès à vos services quotidiens pour rester protégé.
Questions fréquentes
Pourquoi Google peut-il charger alors qu’une banque ou un panier d’achat expire avec le VPN ?
Le texte explique que de petites requêtes peuvent rester sous la limite de taille du chemin, alors que des échanges plus volumineux peuvent dépasser la MTU une fois encapsulés par le tunnel.
Qu’est-ce que la MTU dans ce contexte ?
C’est la taille maximale de paquet qu’un lien réseau accepte sans fragmentation. L’article utilise 1500 octets comme valeur courante sur les réseaux Ethernet grand public.
Qu’est-ce qu’un Path MTU Black Hole ?
Le phénomène décrit apparaît lorsqu’un paquet trop gros est rejeté et que le message ICMP censé signaler la taille acceptable n’atteint pas l’émetteur ; celui-ci réessaie alors sans comprendre pourquoi rien ne passe.
Abaisser manuellement la MTU est-il une solution durable ?
L’article considère ce réglage comme une rustine : la bonne valeur peut varier entre domicile, hôtel et réseau mobile, et une réduction fixe peut pénaliser inutilement d’autres connexions.
Comment le texte propose-t-il de confirmer rapidement le problème ?
Il suggère de comparer une page légère et une page qui expire, puis de désactiver brièvement le tunnel pour voir si la page problématique s’ouvre normalement sans VPN.