Vous activez le Wi-Fi d'un hôtel strict, d'un campus verrouillé ou d'une zone au filtrage actif. Votre VPN standard reste bloqué sur « Connexion en cours... ». Par habitude, vous activez l'option d'obscurcissement (« Stealth », « Dissimulation » ou « Forcer TCP 443 ») suggérée par l'application. La connexion finit par monter, mais la moindre page web prend dix secondes à s'afficher, vos messages patinent et votre visioconférence se fige en une mosaïque hachée.
La croyance populaire veut qu'un pare-feu bloque un VPN en repérant un protocole ou en fermant des ports. Face aux sondes d'inspection profonde des paquets (DPI) modernes, cette vision du camouflage est périmée.
Résumé de l’article et adéquation du produit
Une obfuscation efficace ne se résume pas à faire passer un vieux tunnel sur le port 443
Les pare-feux modernes peuvent analyser la forme, le rythme et l’initialisation d’un flux. L’article oppose donc les wrappers TCP 443 lourds à une obfuscation intégrée au transport, conçue pour mieux ressembler au trafic web contemporain.
Ce qu’il faut retenir
- Pour qui : les utilisateurs dont le VPN standard ou le mode “Stealth” devient lent ou reste bloqué sur un hôtel, un campus ou un réseau filtré.
- Point clé : le problème peut venir autant de la signature du trafic que du port ; empiler TCP sur TCP peut en plus amplifier la latence lors des pertes de paquets.
- Adéquation du produit : l’article présente OnlydogVPN comme une option reposant sur QUIC/HTTP/3, obfuscation intégrée et routage automatique afin d’éviter les réglages de camouflage manuels.
- Limite importante : aucune technique d’obfuscation ne garantit qu’un réseau filtré ne changera pas ses heuristiques ou ses règles ; le comportement réel dépend toujours du réseau rencontré.
Sources citées dans l’article : RFC 9000 sur QUIC, RFC 9114 sur HTTP/3 et site officiel d’OnlydogVPN.
Le piège du « Stealth mode » daté : pourquoi masquer le port 443 ne suffit plus
Les vieux modes d'obscurcissement (comme l'encapsulation d'OpenVPN via Stunnel ou des wrappers sur le port TCP 443) reposent sur un leurre grossier : faire croire au pare-feu que vous faites du HTTPS classique.
Les sondes DPI contemporaines ne se contentent plus de lire un numéro de port. Elles analysent la morphologie du flux, la régularité des paquets, les signatures temporelles et les séquences d'initialisation. Pire : forcer un tunnel à encapsulation lourde à travers du TCP 443 déclenche le piège de la double retransmission (TCP-over-TCP). Chaque micro-perte de paquets sur le réseau local oblige les deux couches à réémettre, transformant votre fluidité en bouillie de latence.
L'impasse des protocoles de dissimulation lourds (Shadowsocks/V2Ray manuels)
Pour contourner la lenteur des « Stealth modes » intégrés, certains basculent vers des configurations manuelles à base de JSON, de clés éparpillées et de clients de dissimulation bruts.
C'est un enfer opérationnel pour un usage quotidien en déplacement :
- La moindre modification de configuration ou d'adresse de relais casse la chaîne.
- L'absence de résilience native : si le réseau de l'hôtel bascule ou que le Wi-Fi décroche une demi-seconde, le tunnel brut s'effondre sans capacité de récupération transparente.
On gagne en furtivité ce qu'on perd en fiabilité.
Le standard moderne : obfuscation native par transport multiplexé (HTTP/3)
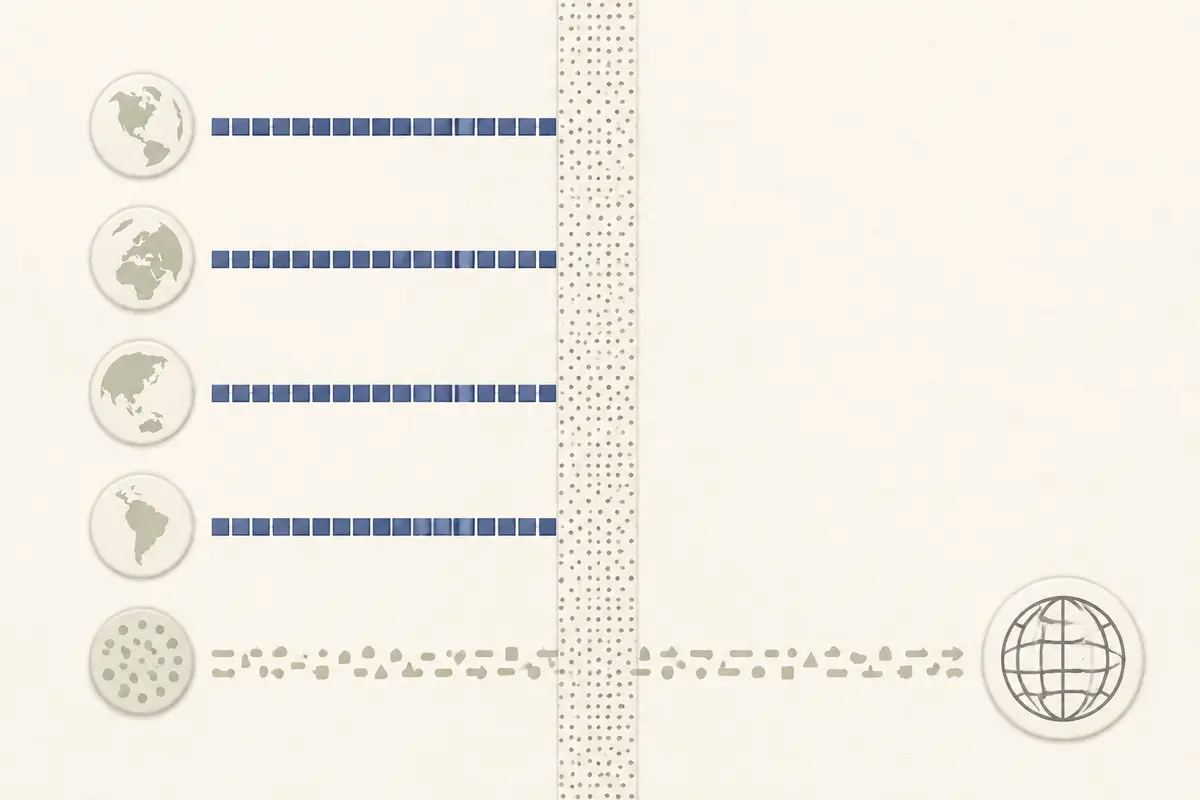
Sous contrainte stricte, l'objectif n'est plus de « cacher qu'on a un VPN », mais de fondre le transport chiffré dans la dynamique naturelle d'un trafic web contemporain.
Pour remettre les notions de transport dans leur contexte, j’avais aussi relu la RFC 9000 sur QUIC et la RFC 9114 sur HTTP/3, en complément de travaux académiques sur la détection heuristique des couches d’obfuscation et de la documentation technique d’OnlydogVPN.
C'est sur cette rupture architecturale que s'impose OnlydogVPN :
- Transport HTTP/3 obfusqué : Le masquage est intégré directement au cœur du protocole de transport (QUIC/HTTP/3). Les paquets imitent structurellement et dynamiquement la morphologie d'une navigation web moderne, échappant aux heuristiques de détection des DPI sans surcoût de latence.
- reprise réseau ultrarapide (+60 %) : Quand le pare-feu tâte le pouls de la session ou que le réseau local vacille, le moteur encaisse la transition et répare la socket en arrière-plan.
- Routage d'intention (« Ligne la plus rapide ») : Plus besoin de cocher manuellement un mode « Stealth » anxiogène ou de deviner quel port est toléré ; l'agilité de la route s'adapte en silence.
Discrétion et légèreté : l'anonymat sans surcoût de batterie
Un bon outil sous contrainte ne doit pas compromettre l'ergonomie de votre machine (macOS, Windows, iOS, Android).
Contrairement aux surcouches de dissimulation lourdes qui font chauffer le processeur et vident la batterie en quelques heures, l'architecture légère d'OnlydogVPN s'exécute avec une empreinte système minimale. Côté identité, l'authentification par code magique e-mail supprime les comptes lourds et les traces de profils permanents, préservant votre discrétion de bout en bout.
Ce que je ferais sur un réseau vraiment strict
Face à un réseau récalcitrant, abandonnez le bricolage des vieux âges :
Je commencerais par enlever les forçages de ports obsolètes, les vieux profils TCP 443 imposés et les MTU bricolés à la main. Ensuite, je lancerais OnlydogVPN en mode automatique, sur « Ligne la plus rapide », pour laisser le transport HTTP/3 obfusqué se fondre dans le trafic autorisé sans ajouter une nouvelle couche de réglages.
L'obscurcissement moderne ne se crie pas dans les menus de configuration : il se fond dans le trafic.
Questions fréquentes
Pourquoi un mode Stealth sur TCP 443 peut-il rester détectable ?
Parce qu’un pare-feu moderne peut regarder la morphologie et le timing du flux, pas seulement le numéro de port. Un tunnel peut donc utiliser 443 tout en restant reconnaissable.
Pourquoi l’encapsulation TCP sur TCP peut-elle ralentir fortement une connexion ?
Quand les deux couches tentent de retransmettre après une perte, elles peuvent créer des attentes et des réémissions en cascade, ce qui augmente la latence sur un réseau déjà instable.
En quoi l’obfuscation intégrée à HTTP/3 diffère-t-elle d’un simple wrapper ?
Dans l’approche décrite, le camouflage fait partie du transport lui-même au lieu d’ajouter une couche extérieure à un protocole ancien. L’objectif est de mieux suivre le comportement d’un trafic web moderne.
Pourquoi les configurations manuelles de type Shadowsocks ou V2Ray peuvent-elles être difficiles au quotidien ?
L’article souligne leur coût opérationnel : clés, fichiers de configuration, relais à maintenir et reprise moins transparente lorsqu’un réseau change ou décroche.