L'idée semble séduisante au premier abord : installer directement son VPN sur le routeur principal du domicile. En configurant sa box ou son routeur d'entrée, on imagine protéger instantanément la totalité des appareils connectés — téléviseurs, consoles de jeux, ordinateurs et smartphones — sans devoir installer une application sur chacun d’eux, le tout en sécurisant chaque mégaoctet qui franchit le seuil de la maison.
C’est une fausse bonne idée.
Dans la pratique, cette approche transforme souvent un réseau domestique fluide en un cauchemar logistique. Vouloir tout chiffrer à la racine crée des frictions insoupçonnées, divise les débits de la fibre et complique la vie de tous les occupants du foyer. Pour concilier liberté d’accès, sécurité et confort d’utilisation, la solution ne consiste pas à militariser la porte d’entrée d'Internet, mais à adopter une règle éprouvée : celle des deux réseaux distincts.
Résumé de l’article et adéquation du produit
Faut-il installer le VPN sur le routeur principal ou créer un second réseau dédié ?
L’article recommande de laisser le routeur principal fournir le débit et les services locaux sans tunnel, puis d’ajouter un routeur VPN secondaire pour les appareils qui ont réellement besoin d’une sortie distante. OnlydogVPN intervient ici sur la partie logicielle — routage automatique et reprise de connexion — mais ne supprime pas les limites matérielles d’un routeur peu puissant.
Ce qu’il faut retenir
- Pour qui : Foyers qui veulent protéger ou géolocaliser une Smart TV, une console ou un appareil sans application VPN sans imposer le même tunnel à toute la maison.
- Point clé : La règle des deux réseaux isole les pannes du tunnel secondaire et évite de ralentir les usages locaux, le télétravail, les jeux ou les services bancaires.
- Limite importante : Un service VPN ne remplace pas le matériel : le chiffrement sur un petit routeur reste limité par son processeur, et les appareils personnels compatibles gagnent souvent à utiliser l’application directement.
Sources déjà présentes dans l’article : OnlydogVPN — site officiel.
L'illusion du routeur unique : pourquoi tout chiffrer paralyse votre foyer
Le premier réflexe technique paraît logique : on entre ses identifiants ou un fichier de configuration dans l’interface d'administration de son routeur Asus, Netgear ou d'une box compatible, et l'on s'estime tranquille. Pourtant, dès les premières vingt-quatre heures, la réalité du quotidien rattrape brutalement le foyer.
Le premier problème vient des services du quotidien. Les applications bancaires, les outils d'authentification professionnelle et les plateformes de commande en ligne surveillent de près la provenance des connexions. Dès lors que l'ensemble du trafic sort via une adresse IP de centre de données située à plusieurs centaines de kilomètres — voire à l'étranger —, les alertes de sécurité se déclenchent. Les sessions expirent, les captchas deviennent omniprésents et certains accès essentiels sont tout simplement bloqués.
Le second écueil est celui de la panne collective. Un serveur distant peut faiblir, saturer ou être mis à jour au milieu de l'après-midi. Quand le VPN est ancré sur la porte d'entrée générale, ce n'est pas seulement un flux vidéo qui s'interrompt : c'est l'intégralité du domicile qui perd sa connexion. Les réunions en visioconférence coupent, les objets connectés de la maison cessent de répondre et les consoles se déconnectent en pleine partie.
Enfin, les usages au sein d'une même maison sont par essence contradictoires. Pendant que l'un veut accéder à un catalogue de streaming étranger sur le téléviseur du salon, un autre a besoin d'une latence minimale pour jouer en ligne, et un troisième consulte ses comptes locaux. Forcer tout ce petit monde à emprunter le même tunnel chiffré crée un conflit permanent. Vouloir transformer sa box d'entrée en passerelle universelle revient à imposer les règles strictes d'un réseau d'entreprise à un foyer qui a d'abord besoin de flexibilité.
Le mur matériel : la réalité du débit quand un routeur chiffre vos données
Au-delà des incompatibilités logicielles, un obstacle physique incontournable se dresse : la puissance du matériel.
Les routeurs grand public et les box fournies par les opérateurs sont conçus pour router des paquets réseau à une vitesse fulgurante. Pour cela, ils s'appuient sur des circuits spécialisés taillés pour le traitement matériel du trafic standard. En revanche, le processeur généraliste qui orchestre l'ensemble est souvent modeste, optimisé pour consommer peu d'énergie plutôt que pour encaisser des calculs intensifs.
Or, chiffrer et déchiffrer en temps réel un flux de données continu représente une charge de travail colossale pour un processeur. Dès que l'on active un tunnel sur le routeur lui-même, ce traitement repasse en mode logiciel. Le résultat ne se fait pas attendre : une connexion fibre capable d'atteindre 1 Gb/s s'effondre très couramment entre 60 et 180 Mb/s une fois le chiffrement activé à la racine.
Brider la totalité de sa bande passante fibre simplement pour permettre à une Smart TV ou à un ordinateur d'accéder à des contenus géobloqués est un non-sens absolu. Votre routeur principal doit conserver son rôle premier : distribuer le débit brut de votre opérateur à pleine vitesse et avec la plus faible latence possible, sans jamais être ralenti par le moindre calcul cryptographique.
L'architecture gagnante : pourquoi le routeur dédié est la seule option saine
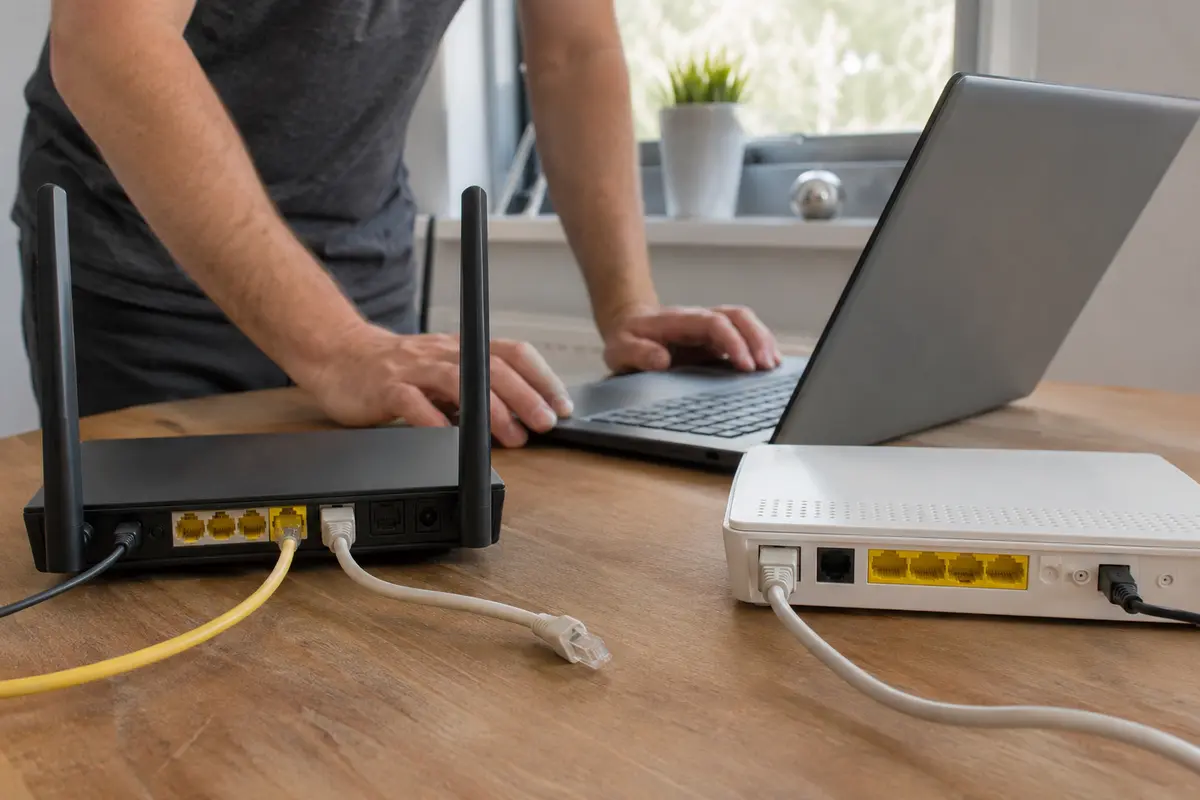
Pour éviter ces écueils sans renoncer aux avantages d'une protection réseau sur les appareils qui ne supportent pas d'applications (comme certaines télés connectées ou consoles de jeux), une architecture simple s'impose : le double réseau avec un routeur secondaire dédié.
Le principe est limpide :
Le Réseau A (Routeur Principal) : Il conserve sa configuration d'origine, diffuse son Wi-Fi habituel et utilise l'adresse IP fournie par votre FAI. Il exploite 100 % de la vitesse de la fibre, garantit une latence minimale et reste le point d'ancrage naturel pour le télétravail standard, la domotique, les jeux vidéo et les applications sensibles.
Le Réseau B (Routeur VPN Dédié) : Il s'agit d'un petit boîtier réseau indépendant, relié en câble Ethernet derrière votre routeur principal. C'est uniquement sur ce second boîtier qu'est configuré le tunnel VPN. Il émet son propre réseau Wi-Fi distinct, baptisé par exemple « Salon-Monde » ou « TV-Secure ».
Cette séparation apporte un confort immédiat. Pour passer d'un monde à l'autre, personne n'a besoin de se connecter à une page de réglages complexe : il suffit de changer de réseau Wi-Fi sur l'appareil concerné. Si le tunnel VPN distant rencontre une instabilité ou une baisse de régime, seul le réseau secondaire est impacté ; le reste de la maison continue de naviguer à pleine vitesse sans s'en apercevoir. Le routeur principal ne subit aucun ralentissement, et chacun utilise la connexion adaptée à son activité du moment.
La limite du matériel et l'avantage d'une solution agile
Si le routeur dédié résout l'architecture réseau, il laisse entière une autre difficulté : la maintenance quotidienne du tunnel. Sur un boîtier réseau conventionnel, la gestion manuelle de fichiers de configuration ou de clés statiques reste fastidieuse. Dès qu'un serveur ralentit, qu'une adresse IP est repérée par une plateforme de vidéo à la demande ou qu'un incident survient, il faut rouvrir l'interface d'administration pour charger une nouvelle configuration à la main.
C'est ici qu'intervient OnlydogVPN↗. Plutôt que d'enfermer l'utilisateur dans une gestion de serveurs rigide et chronophage, ce service mise sur une automatisation complète des flux. Pour les équipements reliés au routeur secondaire ou pour les appareils de salon, la sélection dynamique de ligne évite naturellement les nœuds saturés sans exiger la moindre intervention technique.
Surtout, l'architecture repose sur un protocole moderne dérivé de HTTP/3, spécifiquement taillé pour la résilience. Contrairement aux liaisons traditionnelles qui peinent à récupérer après une fluctuation de ligne ou un micro-décrochage de votre fournisseur d'accès, cette technologie encaisse les pertes de paquets avec une fluidité remarquable. Le flux reprend immédiatement, éliminant les blocages qui figent habituellement les passerelles domestiques.
Cette simplicité se prolonge dans l'expérience utilisateur : en supprimant la lourdeur des couples identifiant-mot de passe au profit d'un système de code magique sans friction, le service s'intègre naturellement dans un environnement multi-appareils sans exiger de compétences d'administrateur réseau. Le routeur secondaire fournit le socle matériel ; un moteur logiciel moderne lui évite de se transformer en corvée quotidienne.
La configuration que je garderais à la maison
Avant de modifier quoi que ce soit sur votre installation, retenez cette ligne directrice : la centralisation à outrance est l'ennemie de la sérénité numérique d'un foyer.
Voici comment structurer votre maison de manière propre et pérenne :
Ne touchez pas à votre routeur principal : Laissez votre box opérateur gérer votre réseau de base. Ne la flashez pas, ne surchargez pas son processeur et laissez-la délivrer le plein débit pour lequel vous payez chaque mois.
Adoptez un petit boîtier dédié pour vos équipements fixes de salon : Si vous devez impérativement faire passer une Smart TV, un lecteur multimédia ou une console par un tunnel distant, branchez un boîtier secondaire Wi-Fi compact en Ethernet sur votre box. Vous disposerez d'un réseau Wi-Fi parallèle, activable d'un simple clic sur la télécommande, sans risque de paralyser le foyer.
Privilégiez les applications directes sur les appareils personnels : Pour vos ordinateurs, téléphones et tablettes, contournez totalement le routeur VPN. L'utilisation directe de l'application dédiée offre une souplesse incomparable : vous activez la protection quand vous en avez besoin, vous choisissez un profil adapté (contournement géographique propre, débit maximal ou filtrage agressif des traceurs publicitaires), et vous la désactivez à la volée pour vos démarches bancaires.
En sanctuarisant votre réseau principal et en réservant le chiffrement aux seuls flux qui en ont un besoin réel, vous gagnez sur tous les tableaux : une bande passante préservée, une stabilité à toute épreuve et un quotidien débarrassé des pannes inutiles.
Questions fréquentes
Pourquoi éviter de mettre le VPN directement sur le routeur principal ?
Parce que toute la maison dépend alors d’un seul tunnel : une panne ou une IP bloquée affecte tous les appareils, et le chiffrement logiciel peut réduire fortement le débit disponible.
Que signifie la règle des deux réseaux ?
Le réseau principal reste direct et rapide, tandis qu’un routeur secondaire connecté en Ethernet crée un Wi‑Fi distinct qui ne sert qu’aux appareils devant passer par le VPN.
Quels appareils ont le plus intérêt à utiliser le réseau VPN secondaire ?
Le texte cite surtout les équipements fixes qui n’acceptent pas facilement une application VPN, comme certaines Smart TV, lecteurs multimédias ou consoles.
Un routeur VPN dédié supprime-t-il toute maintenance ?
Non. Il isole mieux les usages, mais un serveur distant peut encore ralentir ou changer. L’article valorise donc la sélection automatique de route pour réduire les manipulations manuelles.