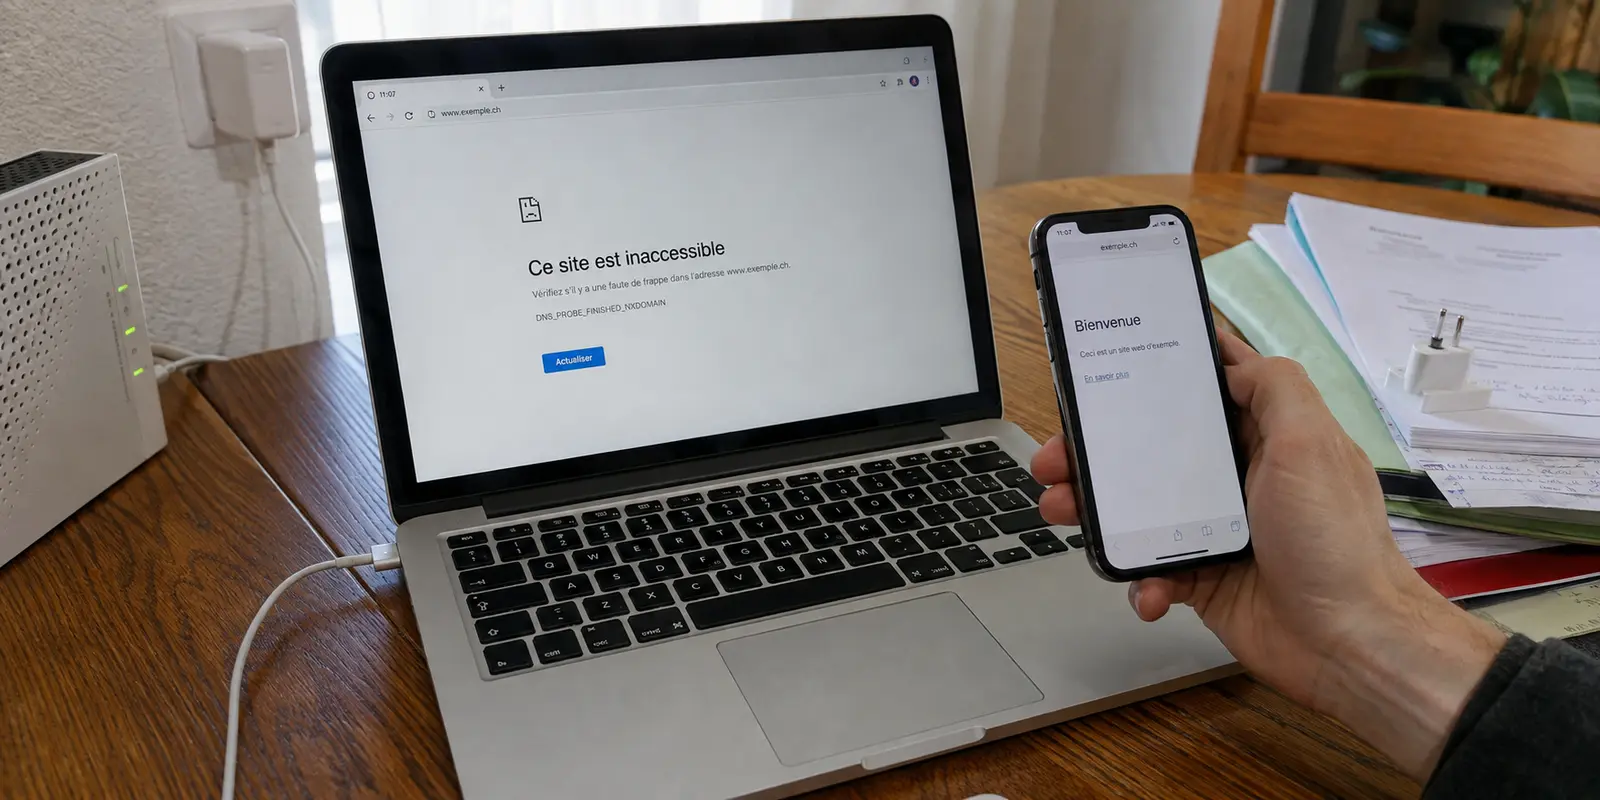
La situation a de quoi laisser perplexe. Votre connexion Internet fonctionne à merveille : vos vidéos tournent en haute définition, vos courriels partent sans délai et la plupart des pages s'affichent instantanément sur votre Connect Box ou votre forfait mobile Sunrise. Pourtant, un site bien précis — plateforme de streaming, média étranger, service de paris en ligne ou hébergeur de fichiers — refuse catégoriquement de charger. À l'écran, votre navigateur renvoie un message d'erreur laconique : ERR_CONNECTION_RESET ou Ce site est inaccessible.
Sur les forums d'entraide helvétiques, la réponse ne se fait généralement pas attendre : « Ne paie pas pour un VPN, remplace simplement les serveurs DNS de Sunrise par ceux de Cloudflare ou de Google dans tes paramètres réseau. C’est gratuit et ça débloque tout. »
Cette astuce a longtemps constitué la solution miracle en Suisse. Mais les techniques de filtrage des opérateurs ont évolué, et ce qui n'était hier qu'une banale redirection de nom est souvent devenu un blocage réseau hermétique. Avant de vous lancer dans des configurations inutiles, il est essentiel de comprendre ce que vaut réellement ce test préliminaire, et à quel moment précis il faut changer d'approche.
Résumé de l’article et adéquation du produit
Site bloqué sur Sunrise : utiliser le DNS comme diagnostic avant de changer d’approche
L’article recommande de commencer par un test DNS simple sur l’appareil. Si le site s’ouvre avec un résolveur public, le problème venait probablement de la résolution de noms. S’il reste inaccessible, le blocage peut se situer plus loin dans le réseau, par exemple sur l’adresse IP ou le nom de serveur observé pendant l’établissement HTTPS ; dans ce cas, changer encore de DNS ne traite plus la cause décrite.
Points à retenir
- Pour qui : les abonnés Sunrise dont la connexion générale fonctionne mais qui voient un site précis échouer avec une erreur de connexion ou de réinitialisation.
- Point clé : le test proposé utilise 1.1.1.1 ou 8.8.8.8, puis compare le résultat avant de décider si le problème est une simple résolution DNS ou un filtrage réseau plus profond.
- Limite importante : le DNS chiffré peut protéger la requête de nom, mais l’article rappelle qu’il ne masque pas à lui seul la destination réseau finale ; le diagnostic doit donc distinguer résolution et transport.
Lorsque le test DNS ne change rien, OnlydogVPN est présenté dans l’article comme une option de tunnel chiffré et obfusqué pour déplacer le trafic hors du chemin de filtrage décrit.
Source produit présente dans l’article : site officiel OnlydogVPN.
Le test DNS en deux minutes : poser le diagnostic
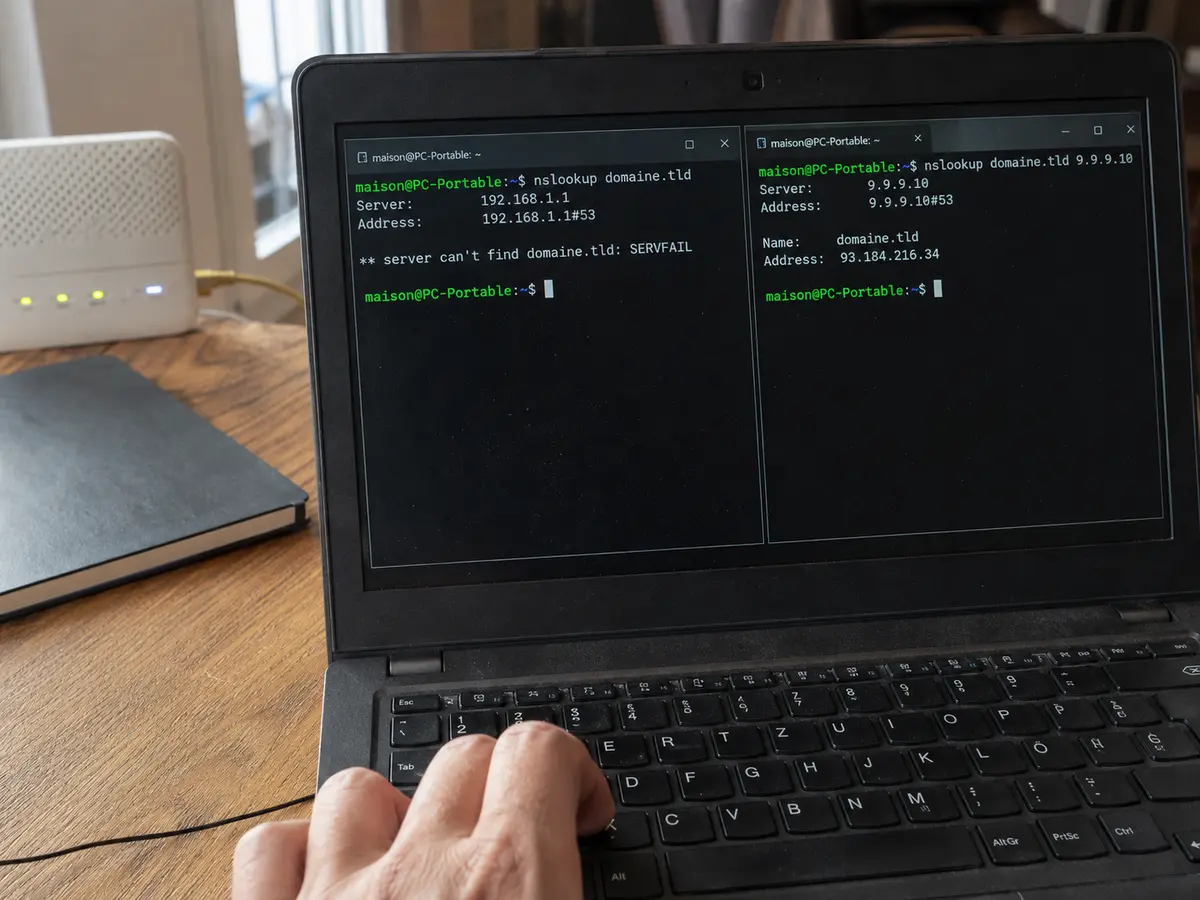
L'intérêt du test DNS n'est pas de tout résoudre, mais de servir de thermomètre immédiat. Il permet d'établir en deux minutes si l'obstacle relève d'un filtrage élémentaire du carnet d'adresses de Sunrise ou d'une intervention bien plus profonde.
Pour vérifier, inutile de modifier les réglages de votre routeur. Vous pouvez tester la manipulation directement sur votre ordinateur ou votre smartphone :
- Rendez-vous dans les réglages réseau de votre appareil (Wi-Fi ou Ethernet).
- Remplacez l'attribution automatique des serveurs DNS par une adresse publique neutre : 1.1.1.1 (Cloudflare) ou 8.8.8.8 (Google).
- Videz le cache DNS de votre système ou redémarrez simplement votre navigateur, puis ouvrez la page ciblée dans une fenêtre de navigation privée.
Le verdict tombe immédiatement :
- Le site s'ouvre normalement : Le blocage reposait uniquement sur un « menteur DNS » (l'opérateur renvoyait volontairement une adresse erronée) ou sur un incident technique temporaire des résolveurs de Sunrise. Vous pouvez conserver ces DNS tiers sur votre terminal et reprendre vos activités sans débourser un centime.
- Le site reste inaccessible ou coupe en cours de chargement : Le problème ne vient pas de la traduction du nom de domaine. La machine a bien trouvé la bonne adresse, mais quelque chose sur la route empêche activement la communication de s'établir.
Pourquoi l'astuce du DNS échoue de plus en plus souvent en Suisse
Si le test échoue, insister sur les réglages de votre Connect Box ne servira à rien. Les opérateurs suisses, contraints par des obligations légales (notamment autour de la loi sur les jeux d'argent ou du droit d'auteur) ou armés de modules de filtrage préventif, ont largement dépassé le simple filtrage de noms.
Plusieurs mécanismes invisibles expliquent pourquoi un résolveur neutre reste impuissant :
- Le filtrage direct au niveau de la passerelle (Sunrise Surf Protect) : Intégrée à de nombreuses offres mobiles et fixes, cette option de protection réseau intercepte les flux directement sur les serveurs passerelles de Sunrise. Si une destination figure sur une liste de restrictions, le trafic est bloqué à la source, quels que soient les serveurs de résolution saisis sur votre ordinateur.
- Le blocage par adresse IP : Au lieu d'interdire au navigateur de trouver l'adresse du serveur, l'infrastructure de routage coupe purement et simplement le transit vers l'adresse IP de destination. Votre appareil sait où aller, mais les paquets sont rejetés dès qu'ils franchissent le réseau de l'opérateur.
- L'inspection du SNI (Server Name Indication) : Même lorsque la connexion est sécurisée en HTTPS, le nom du site visité transite en clair lors de la toute première poignée de main cryptographique. Les équipements de contrôle du réseau peuvent lire ce nom à la volée et interrompre la liaison instantanément.
DNS chiffré (DoH) ou tunnel VPN : la frontière entre déguiser et protéger
Face à ces échecs, certains utilisateurs se tournent vers le « DNS over HTTPS » (DoH), une fonction proposée par la plupart des navigateurs modernes pour chiffrer les requêtes de noms d'hôte. L'initiative est louable pour la confidentialité des recherches, mais elle se heurte à la même limite physique face à un blocage FAI.
Le DNS chiffré dissimule votre interrogation dans le répertoire, mais ne masque jamais la destination finale de votre train de données. Dès que votre navigateur tente d'acheminer son trafic vers le serveur distant, l'opérateur observe l'IP d'arrivée et coupe le signal.
La nuance est fondamentale :
- Le DNS vous indique où aller. S'il est chiffré, Sunrise ne sait pas quel contact vous cherchez dans votre répertoire, mais il voit parfaitement à quelle porte vous frappez une seconde plus tard.
- Le VPN, quant à lui, construit un tunnel fermé. Il achemine l'intégralité de vos paquets vers un point de sortie intermédiaire chiffré. Pour le réseau de Sunrise, vous ne dialoguez plus avec le site restreint, mais avec un flux crypté continu, rendant tout filtrage thématique ou géographique rigoureusement impossible.
La bascule vers le VPN : contourner le filtrage sans dégrader sa ligne
Dès lors que le diagnostic confirme un blocage réseau dur, la mise en place d'un tunnel chiffré devient la seule issue viable. Cependant, beaucoup d'abonnés suisses hésitent à franchir le pas, échaudés par le souvenir de solutions traditionnelles lentes, complexes à paramétrer et qui s'effondrent sur les débits élevés de la fibre.
C'est sur ce terrain d'efficacité directe qu'intervient OnlydogVPN. Plutôt que d'obliger l'utilisateur à naviguer dans des configurations de passerelles absconses ou à multiplier les tests de serveurs surchargés, cette solution prend le contre-pied de l'infrastructure classique :
- Un protocole HTTP/3 avec obfuscation native : Les protocoles VPN d'ancienne génération sont facilement repérés et parfois bridés par les routeurs d'opérateur. En encapsulant le trafic chiffré au sein d'une architecture propriétaire moderne basée sur HTTP/3, l'outil fait passer vos flux pour du trafic web multimédia ordinaire. Les filtres automatisés de type inspection de paquets ou blocages de passerelle ne trouvent aucune signature reconnaissable à intercepter.
- Résistance aux micro-coupures et mobilité : Si vous passez régulièrement de votre réseau domestique Wi-Fi au réseau mobile 5G de l'opérateur, vous savez que les tunnels classiques ont tendance à se figer. Le protocole rétablit la communication jusqu'à 60 % plus rapidement qu'un service conventionnel lors d'une saute de ligne ou d'une transition réseau, sans vous contraindre à relancer l'application.
- Routage automatisé par intention : Vous n'avez pas besoin de chercher manuellement quel serveur helvétique ou frontalier est épargné par les listes de blocage. Des scénarios prédéfinis ajustent la route optimale selon votre usage : contourner une restriction, préserver la vitesse maximale ou activer un bouclier anti-pistage rigoureux.
- Déploiement immédiat sans barrière technique : L'outil élimine la contrainte des identifiants complexes en s'appuyant sur des codes d'accès magiques envoyés par courriel. En quelques secondes, l'application est opérationnelle sur macOS, Windows, iOS ou Android, sans jamais toucher à l'interface sensible de votre Connect Box.
Protocole d'arbitrage : que faire concrètement aujourd'hui ?
Ne perdez plus des heures à tester des lignes de commande ou à réinitialiser votre matériel pour un site récalcitrant. Appliquez cette démarche méthodique :
- Faites le test DNS préliminaire (1.1.1.1) : Si la page s'affiche, le blocage était superficiel. Conservez ce réglage gratuit sur votre machine et continuez votre navigation.
- Si la page refuse toujours de s'ouvrir : Prenez acte que le blocage se situe au niveau de l'infrastructure réseau de Sunrise (filtrage SNI, IP ou option de sécurité active). Cessez de modifier les options de votre modem.
- Activez un tunnel chiffré et obfusqué : Lancez votre application dédiée sur le profil approprié. Le trafic contourne immédiatement les nœuds de filtrage de l'opérateur et rétablit l'accès à vos contenus, sans saccades et sans friction technique.
Le test DNS reste un excellent outil de diagnostic de premier niveau. Mais quand le réseau intermédiaire décide de fermer la porte, seul un blindage complet de la connexion vous redonne le plein contrôle de votre accès à Internet.
Questions fréquentes
Quel test faire en premier quand un seul site ne s’ouvre plus sur Sunrise ?
L’article propose de modifier temporairement le DNS de l’appareil pour utiliser un résolveur public comme 1.1.1.1 ou 8.8.8.8, de vider le cache ou de relancer le navigateur, puis de retester le site dans une fenêtre privée.
Que signifie le fait que le site fonctionne après le changement de DNS ?
Cela indique, dans le diagnostic de l’article, que l’obstacle était probablement lié à la résolution de noms ou à un incident du résolveur utilisé auparavant. Dans ce cas, il n’est pas nécessaire de changer toute la chaîne réseau pour accéder au site.
Pourquoi un DNS public ou le DNS over HTTPS peut-il ne rien changer ?
Parce qu’un résolveur ne fait qu’indiquer l’adresse à contacter. Si le blocage agit ensuite sur l’adresse IP ou sur des informations observées pendant l’établissement de la connexion, masquer la requête DNS ne suffit pas à faire passer le trafic.
À quel moment l’article propose-t-il de passer d’un réglage DNS à un tunnel ?
Lorsque le site reste inaccessible après un test DNS correctement réalisé. L’article considère alors que le problème n’est plus une simple traduction de nom et propose un tunnel chiffré pour contourner le chemin de filtrage réseau décrit.