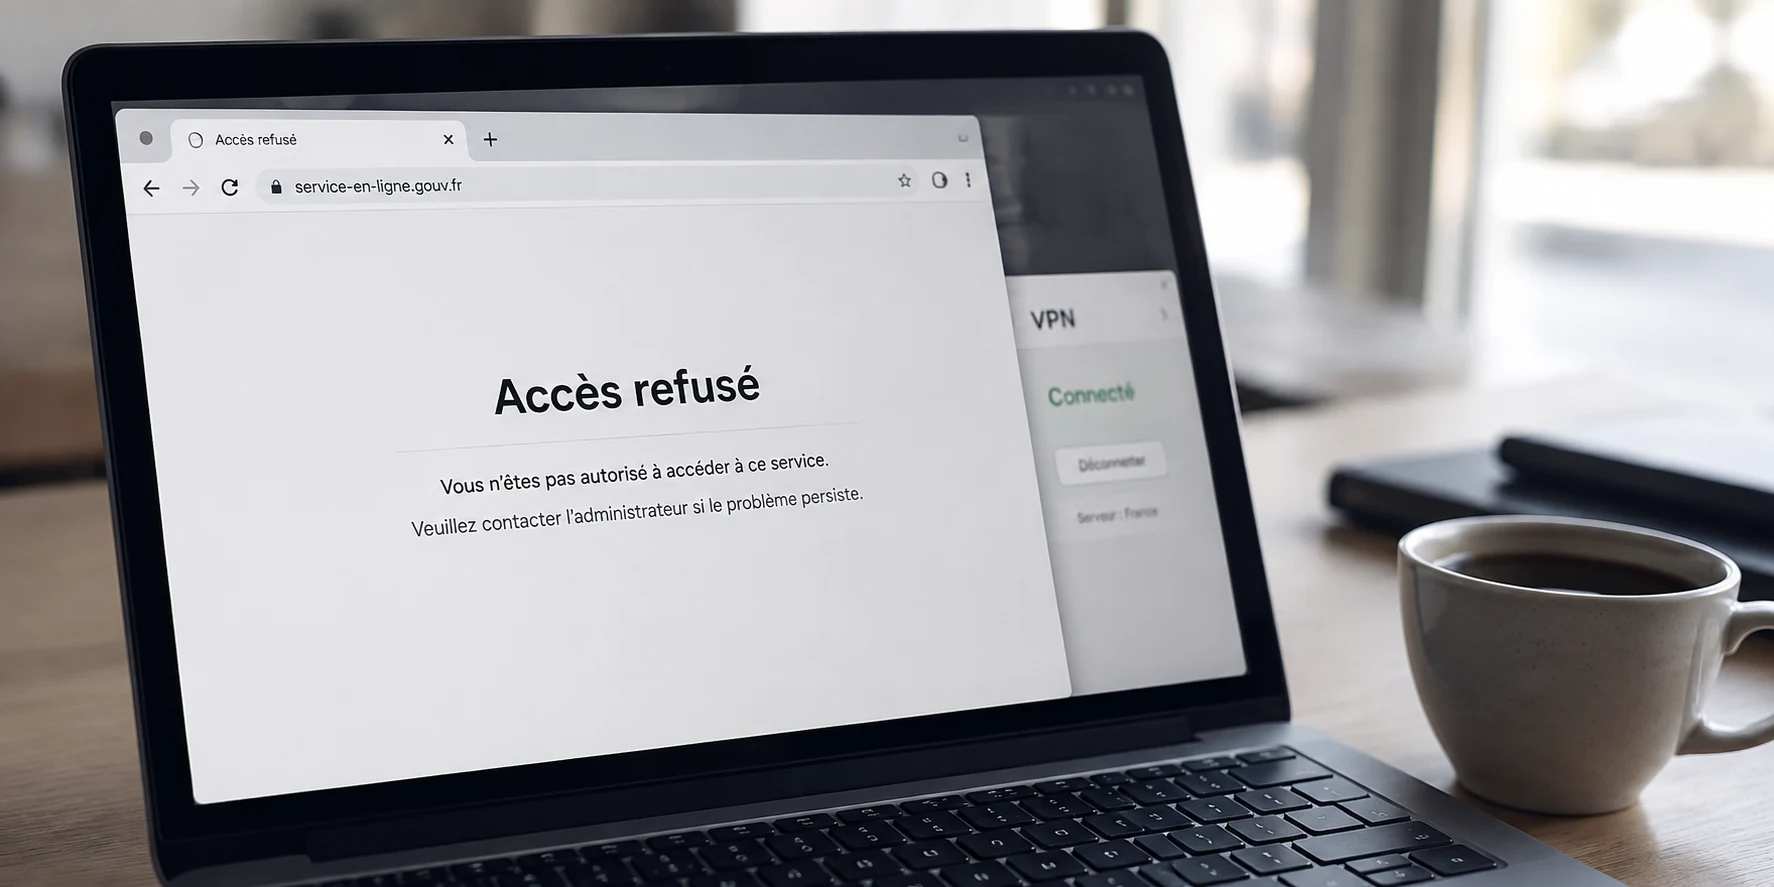
Deux utilisateurs font exactement le même constat devant leur écran : « mon VPN est bloqué ».
Pourtant, sous le capot, leurs connexions vivent deux réalités qui n'ont strictement rien en commun. Chez le premier, l'application mouline indéfiniment sur « Connexion en cours » et n'atteint jamais son serveur de destination. Chez le second, le tunnel s'établit en deux secondes, l'ensemble du web fonctionne à pleine vitesse, mais une plateforme bancaire ou de streaming affiche un message d'erreur catégorique : « Proxy ou VPN détecté ».
Dans les deux cas, le réflexe habituel consiste à faire défiler au hasard la liste des serveurs, à tenter une nouvelle ville ou à cocher frénétiquement l'option « obfuscation » dans les paramètres. C’est la mauvaise approche.
Un filtrage d'IP, une restriction par ASN et une inspection du trafic (DPI) ne sont pas trois boutons interchangeables à essayer les yeux fermés. Ce sont des mécanismes activés par des acteurs différents, placés à des endroits différents de votre connexion. Avant de chercher une solution, une question élémentaire doit précéder toutes les autres : le blocage survient-il avant ou après l'établissement de votre tunnel ?
Résumé de l’article et pertinence du produit
Comment savoir si un VPN est bloqué par une IP, un ASN ou par l’inspection du trafic ?
Commencez par regarder si le tunnel s’établit. S’il ne se connecte pas alors que l’Internet ordinaire fonctionne, le blocage se situe probablement en amont sur le réseau traversé : adresse de serveur, plage d’hébergement ou signature du protocole. Si le VPN est bien connecté mais qu’un seul site refuse l’accès, le problème est plutôt en aval et concerne l’adresse de sortie ou son réseau/ASN.
À retenir
- Pour qui : les utilisateurs qui voient soit un VPN incapable de se connecter, soit un service précis refuser une connexion VPN pourtant active
- Point clé : changer de protocole ne corrige pas une adresse de sortie blacklistée, tandis que changer uniquement de serveur peut être insuffisant si le réseau local reconnaît et bloque la forme même du trafic
- Limite : l’obfuscation ne garantit pas de franchir tous les filtres étatiques ou d’entreprise et ne résout pas un refus aval fondé sur l’IP ou l’ASN du serveur de sortie
Place d’OnlydogVPN : OnlydogVPN est pertinent dans le scénario amont décrit par l’article, lorsque plusieurs serveurs échouent sur le même réseau et que l’inspection du trafic est suspectée, grâce au transport HTTP/3 avec obfuscation et au routage dynamique présentés dans le texte. Il n’est pas la réponse au blocage aval d’un ASN de sortie. Site officiel OnlyDogsVPN
Sources déjà citées dans l’article : étude USENIX Security sur l’empreinte reconnaissable d’OpenVPN.
Le diagnostic initial : avant ou après le tunnel ?
Pour sortir du flou technique sans capturer le moindre paquet réseau, observez simplement le voyant de votre application :
- Scénario A : Le VPN ne se connecte pas du tout.
L'application expire, boucle sur une reconnexion ou renvoie un échec direct, alors que votre accès à Internet ordinaire fonctionne sans encombre. Ici, le verrou se situe sur le réseau que vous traversez (votre box, un Wi-Fi d'hôtel, le pare-feu d'une entreprise ou un filtre d'opérateur). Ce réseau bloque l'adresse du serveur distant, la plage d'hébergement visée ou la forme même du protocole VPN.
- Scénario B : Le VPN affiche bien « Connecté ».
Le tunnel est parfaitement actif. Vous naviguez sans difficulté, mais un site ou un service précis vous oppose un refus, un CAPTCHA permanent ou une restriction régionale. Ici, le verrou se situe côté destination. Le réseau intermédiaire n'a rien bloqué du tout ; c'est le service final qui analyse l'adresse qui sort du tunnel et décide de la rejeter.
Poser ce constat change radicalement la suite des opérations : on ne résout pas un problème de sortie en modifiant son protocole d'entrée, et on ne contourne pas un pare-feu local en changeant simplement de pays à l'autre bout du monde.
Quand le site refuse l'accès : regardez l'ASN, pas le protocole
Dans le second scénario, le VPN fonctionne, mais la plateforme cible vous ferme la porte au nez. Inutile d'activer des modes furtifs ou de modifier les réglages de chiffrement : pour le site distant, votre tunnel est invisible. Il ne voit qu'une chose : l'adresse IP publique de votre serveur de sortie.
Cette décision de blocage s'appuie sur plusieurs signaux bien documentés :
- L'adresse IP exacte : si cette adresse précise a généré trop de connexions simultanées, d'automatisation ou d'abus récents, elle est inscrite sur liste noire.
- La classification de l'IP : des bases de données spécialisées comme MaxMind fournissent aux plateformes des indicateurs permettant de catégoriser l'adresse (connexion résidentielle, proxy public ou centre de données).
- L'ASN (Autonomous System Number) : défini par les registres régionaux comme le RIPE, l'ASN identifie l'opérateur ou l'hébergeur propriétaire d'un réseau entier. Des pare-feux applicatifs comme Cloudflare permettent explicitement aux éditeurs de sites de créer des règles bloquant ou filtrant l'ensemble d'un ASN d'un seul coup.
C'est là que réside le piège des tests à répétition : si vous testez successivement trois serveurs différents d'un même pays mais que ces trois serveurs sont loués auprès du même hébergeur sous le même ASN, vous présentez trois fois la même carte de visite au service distant.
Si un site bloque votre connexion alors que votre VPN est actif, changer de protocole ne sert à rien. La seule réponse logique consiste à changer de réseau de sortie — c'est-à-dire trouver un serveur associé à une autre plage d'infrastructure, ou évaluer si cette démarche vaut la peine par rapport à un accès direct via split tunneling pour cette tâche précise.
Quand le tunnel ne passe pas : l'inspection du trafic regarde la méthode
Revenons au premier scénario : vous êtes sur un réseau public ou filtré, et le VPN refuse purement et simplement de se connecter.
Une adresse de serveur précise peut être bloquée par votre fournisseur d'accès local. Dans ce cas, changer de destination au sein de l'application permet parfois de rétablir immédiatement la liaison. Mais si dix serveurs différents échouent de manière identique sur le même réseau Wi-Fi ou mobile, le problème a dépassé l'adresse de destination.
Même lorsqu'un flux est intégralement chiffré, chiffré ne signifie pas invisible. Les systèmes d'inspection en profondeur des paquets (DPI) surveillent la façon dont vos données circulent. Des travaux académiques présentés à USENIX Security ont démontré que des protocoles majeurs comme OpenVPN présentent des signatures de négociation et des structures de paquets reconnaissables, permettant à un pare-feu d'interrompre la liaison en quelques millisecondes, y compris lorsque des méthodes basiques de camouflage sont employées. De même, les observateurs du réseau comme OONI mesurent régulièrement des coupures intervenant spécifiquement au moment de l'initialisation de certains échanges chiffrés.
Face à une inspection active, tester une nouvelle adresse IP avec le même protocole revient à toquer à la même porte fermée avec un habit identique. Ce n'est plus l'adresse qu'il faut changer : c'est la façon dont le flux se présente au réseau.
Adapter le transport réseau avec OnlydogVPN↗
Lorsque le diagnostic confirme que votre tunnel est systématiquement identifié et neutralisé avant même d'atteindre son point de chute, les approches traditionnelles montrent leurs limites. Pour franchir ces réseaux restrictifs sans se noyer dans des lignes de commande complexes, OnlydogVPN apporte une réponse particulièrement bien ciblée.
Plutôt que d'obliger l'utilisateur à chercher manuellement un port ouvert ou un serveur encore épargné, cette solution intègre une architecture taillée pour les connexions hostiles :
- Un transport basé sur HTTP/3 avec obfuscation : en adaptant la structure de ses flux et en les calquant sur les mécanismes modernes du web chiffré, le tunnel élimine les signatures facilement classifiables par les pare-feux intermédiaires.
- Un routage dynamique sans friction : l'application identifie automatiquement une trajectoire viable, évitant de longues séances de dépannage pour contourner un blocage local d'infrastructure.
Si votre problème vient d'un réseau intermédiaire qui inspecte et étouffe les tunnels habituels, c'est l'option que je testerais en priorité. Ce type de transport ne garantit pas une immunité absolue contre tous les filtres d'un réseau étatique ou d'entreprise, mais il change enfin la bonne variable : la nature du trafic observé sur le câble.
La feuille de route pour agir au bon endroit
Pour ne plus perdre de temps à la prochaine panne, suivez cette grille d'action pragmatique :
1. Le VPN refuse de se connecter (blocage en amont) :
- Testez un ou deux serveurs différents pour éliminer un blocage d'IP ponctuel ;
- Si l'échec est généralisé sur ce réseau précis, cessez de changer d'adresse : activez un protocole à transport obfusqué (tel qu'évoqué plus haut) pour modifier l'empreinte de vos paquets.
2. Le VPN est connecté mais un site refuse l'accès (blocage en aval) :
- Ne touchez ni aux protocoles ni à l'obfuscation : ils ne changent rien à ce que le site perçoit ;
- Choisissez un serveur situé sur un réseau de sortie différent (autre région ou autre fournisseur de routage) ;
- Si le service maintient un blocage systématique contre les centres de données, isolez cette application via le split tunneling ou utilisez temporairement une connexion directe s'il s'agit d'une opération ponctuelle.
En réseau, une panne n'est jamais abstraite. Trouvez d'abord le contrôleur qui vous barre la route — le réseau local devant vous ou le service distant derrière votre serveur. Ensuite, et ensuite seulement, modifiez ce qu'il a réellement sous les yeux.
Questions fréquentes
Comment distinguer rapidement un blocage en amont d’un blocage côté site ?
Si le VPN ne passe jamais à l’état connecté alors que le Web ordinaire fonctionne, cherchez d’abord un filtrage du réseau traversé. Si le tunnel est connecté et que seul un site ou une application refuse l’accès, regardez plutôt l’adresse IP de sortie et le réseau auquel elle appartient.
Pourquoi changer de protocole ne règle-t-il pas un site qui refuse un VPN déjà connecté ?
Une fois le tunnel établi, le site distant ne voit pas la négociation interne du protocole VPN ; il voit surtout l’adresse IP publique qui sort du tunnel. Un changement de protocole ne modifie donc pas nécessairement le signal que le site bloque.
Quand l’obfuscation devient-elle une piste logique ?
Quand le tunnel échoue avant de s’établir sur un réseau précis, y compris après quelques changements de serveur, alors que l’accès Internet normal continue de fonctionner. Dans ce scénario, modifier l’apparence du transport agit sur la variable que le réseau intermédiaire peut réellement observer.