Vous lisez la fiche technique d'un grand VPN et un slogan accrocheur attire immédiatement votre œil : « Nos serveurs fonctionnent exclusivement sur RAM, sans disque dur. À chaque redémarrage, tout s'efface. » L'argument a de quoi impressionner. L'idée que vos données de navigation s'évaporent magiquement sans laisser de trace physique offre un sentiment de sécurité immédiat.
Pourtant, derrière cette formule technique spectaculaire se cache une réalité marketing bien rodée. Le « RAM-only » est devenu l'étendard absolu du « zéro log », mais il oublie un peu trop vite les véritables maillons faibles de notre confidentialité en ligne. S’agit-il d’une révolution indispensable ou d’un habile argument cosmétique ?
Résumé de l’article et contexte d’usage
Que protège réellement un serveur VPN « RAM-only » ?
Selon l’article, la RAM volatile réduit surtout le risque qu’un serveur saisi ou redémarré conserve des données persistantes. Elle ne protège pas à elle seule contre l’interception en direct ni contre les informations qu’un fournisseur peut stocker séparément dans ses systèmes de comptes et de paiement.
Ce que l’article montre
- Utile pour : les lecteurs qui évaluent des promesses de confidentialité fondées sur l’architecture des serveurs.
- Point clé : la mémoire volatile répond à un risque matériel précis, mais ne remplace pas la minimisation des données côté compte.
- Limite : le RAM-only n’est pas présenté comme une garantie globale de confidentialité et ne couvre pas tous les points de collecte possibles.
Liens déjà présents dans l’article : site officiel d’OnlydogVPN.
Le mythe du disque dur arraché : comprendre la promesse RAM-only
Pour mesurer la portée exacte de cette technologie, il faut d'abord comprendre comment elle fonctionne. Sur un serveur informatique traditionnel, le système d'exploitation et les fichiers de configuration sont inscrits sur un support de stockage persistant, comme un disque dur classique ou un SSD. Même lorsque la machine est éteinte, les données restent gravées sur la mémoire.
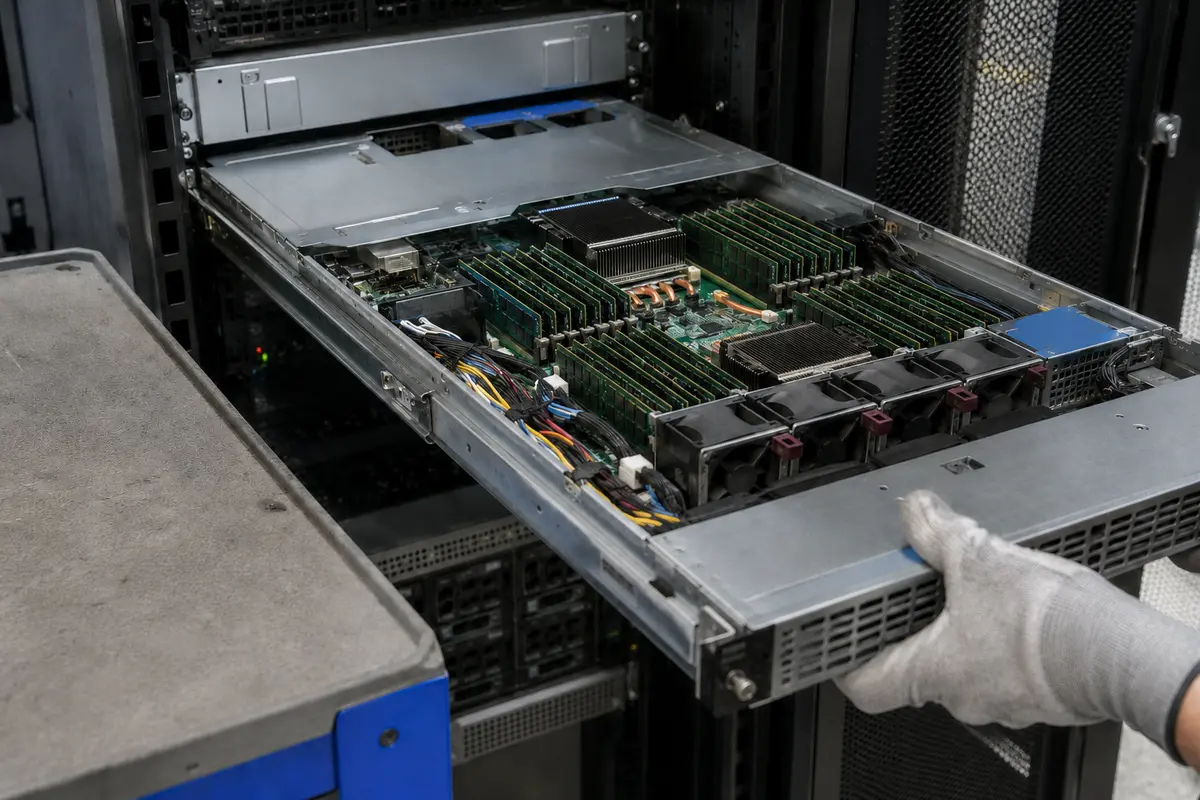
Un serveur dit « RAM-only » supprime tout stockage de ce type. Il fonctionne exclusivement sur une mémoire vive volatile (la RAM). Sa particularité physique est radicale : dès que le serveur subit une coupure de courant, qu'il est débranché ou qu'on le redémarre volontairement, la mémoire se vide intégralement. Plus une seule trace, plus un seul fichier de configuration ne subsiste.
L'intérêt de la méthode est réel. Si un tiers malveillant ou une autorité locale décidait de débarquer dans un datacenter pour saisir physiquement un serveur rack, il repartirait avec une machine matériellement stérile, incapable de révéler le moindre journal de navigation archivé.
Cependant, il faut poser la nuance critique : le RAM-only protège contre la saisie matérielle passive du serveur distant, mais il ne constitue en rien une cape d'invisibilité magique. Il n'empêche pas l'interception active du trafic en direct pendant que la machine est allumée, et surtout, il ne protège pas contre ce que l'entreprise enregistre sur vous bien avant que vos données ne transitent par ce serveur.
L'angle mort du RAM-only : vos données fuient par où vous ne regardez pas
C'est ici que le vernis du slogan publicitaire commence à s'écailler. À quoi bon louer des serveurs de transit ultra-sécurisés sans disque dur si, pour y accéder, vous devez confier au fournisseur votre adresse e-mail personnelle, un mot de passe permanent et les coordonnées de votre carte bancaire ?
Le véritable angle mort de la sécurité moderne réside dans les métadonnées de l'espace client. Les serveurs de transit s'effacent peut-être à chaque redémarrage, mais les bases de données d'abonnés, gérées dans les bureaux centraux de ces mastodontes du VPN, sont, elles, bien enregistrées sur des disques durs classiques. Ces registres centralisent les profils, les historiques de paiement, les dates d'inscription et les correspondances d'adresses IP.
Au cours des dernières années, plusieurs grands acteurs du secteur ont essuyé des brèches de sécurité ou des pressions administratives. Ce n’est jamais le trafic éphémère d'un serveur lointain qui a fuité, mais bien les listes d'abonnés stockées au chaud dans les bases de données administratives. Le serveur distant a beau être volatile, le registre d'identité, lui, conserve durablement la trace de qui vous êtes et de ce que vous avez payé.
Au-delà du matériel : pourquoi OnlydogVPN↗ mise sur l'absence de compte lourd
Face à cette incohérence, la sécurité ne doit plus se mesurer à la nature de la mémoire physique d'un serveur distant, mais à une règle fondamentale : la meilleure façon de ne pas compromettre des données personnelles est de refuser de les collecter à la base.
C’est précisément la philosophie adoptée par OnlydogVPN. Plutôt que de parader avec des superlatifs matériels tout en accumulant des fichiers clients sur des disques durs centralisés, OnlydogVPN prend le problème à la racine en liquidant totalement le modèle des comptes traditionnels.
L'application supprime la création d'identifiants lourds et le stockage de mots de passe sur ses serveurs. L’accès s’effectue de manière éphémère grâce à un système d'authentification par code magique transmis par e-mail, sans profil permanent rattaché à votre identité civile. En réduisant drastiquement l'empreinte de vos métadonnées au niveau de l'entreprise, l'infrastructure élimine mécaniquement le risque de fuite de profils abonnés. Même en cas de contrôle ou d'incident, il n'y a tout simplement pas de dossier client à exposer.
Chiffrement furtif et filtrage local : compléter la sécurité de bout en bout
Protéger sa vie privée exige également de balayer devant sa porte. Un serveur volatile ne peut rien contre le pistage publicitaire, les scripts de traçage ou le profilage de votre navigateur web lorsque vous surfez au quotidien.
C'est pourquoi une protection globale exige d'agir aussi sur l'appareil de l'utilisateur. OnlydogVPN intègre un filtrage DNS natif qui bloque les requêtes vers les régies publicitaires et les traqueurs à la racine, avant même qu'ils ne puissent cartographier vos habitudes.
De plus, l'utilisation d'un transport moderne en HTTP/3 obfusqué garantit que votre connexion reste invisible et insoupçonnable sur les réseaux locaux que vous traversez (hôtels, cafés, réseaux d'entreprise). Cette discrétion s'accompagne d'un moteur de transport résistant aux micro-coupures, assurant une stabilité de session que les pures spécifications matérielles d'un serveur lointain ne pourront jamais vous garantir à elles seules.
Ce que je regarderais vraiment pour la vie privée
Le battage médiatique autour des serveurs RAM-only illustre une dérive classique de la cybersécurité grand public : transformer un détail d'architecture technique en totem marketing pour masquer d'autres vulnérabilités structurelles.
Pour choisir votre outil de protection, ces quelques questions simples doivent primer sur les fiches techniques :
Le fournisseur exige-t-il la création d'un compte lourd assorti d'un mot de passe ?
Le trafic est-il activement protégé contre le pistage local et les fuites DNS ?
L'outil sait-il se faire discret sur les réseaux restreints sans exiger des configurations d'ingénieur ?
La véritable sécurité ne réside pas dans le nom de la mémoire volatile d'une machine perdue à l'autre bout de la planète, mais dans un outil épuré, sans archives d'identité, qui respecte votre vie privée dès la première seconde d'utilisation.
Questions fréquentes
Que se passe-t-il avec les données d’un serveur RAM-only lorsqu’il est redémarré ?
La mémoire vive est volatile : l’article explique qu’un redémarrage ou une coupure de courant efface ce qui se trouvait uniquement en RAM, contrairement à un stockage persistant sur disque ou SSD.
Un serveur RAM-only signifie-t-il automatiquement qu’un VPN ne conserve aucune trace ?
Non. L’article distingue le stockage sur le serveur de transit des autres bases de données du fournisseur, notamment celles liées aux comptes, aux paiements ou aux métadonnées administratives.
Que faut-il examiner en plus de la technologie RAM-only ?
L’article suggère de regarder la quantité de données personnelles demandées, la présence de mots de passe persistants, la protection contre les fuites DNS et le comportement du service sur les réseaux restreints.