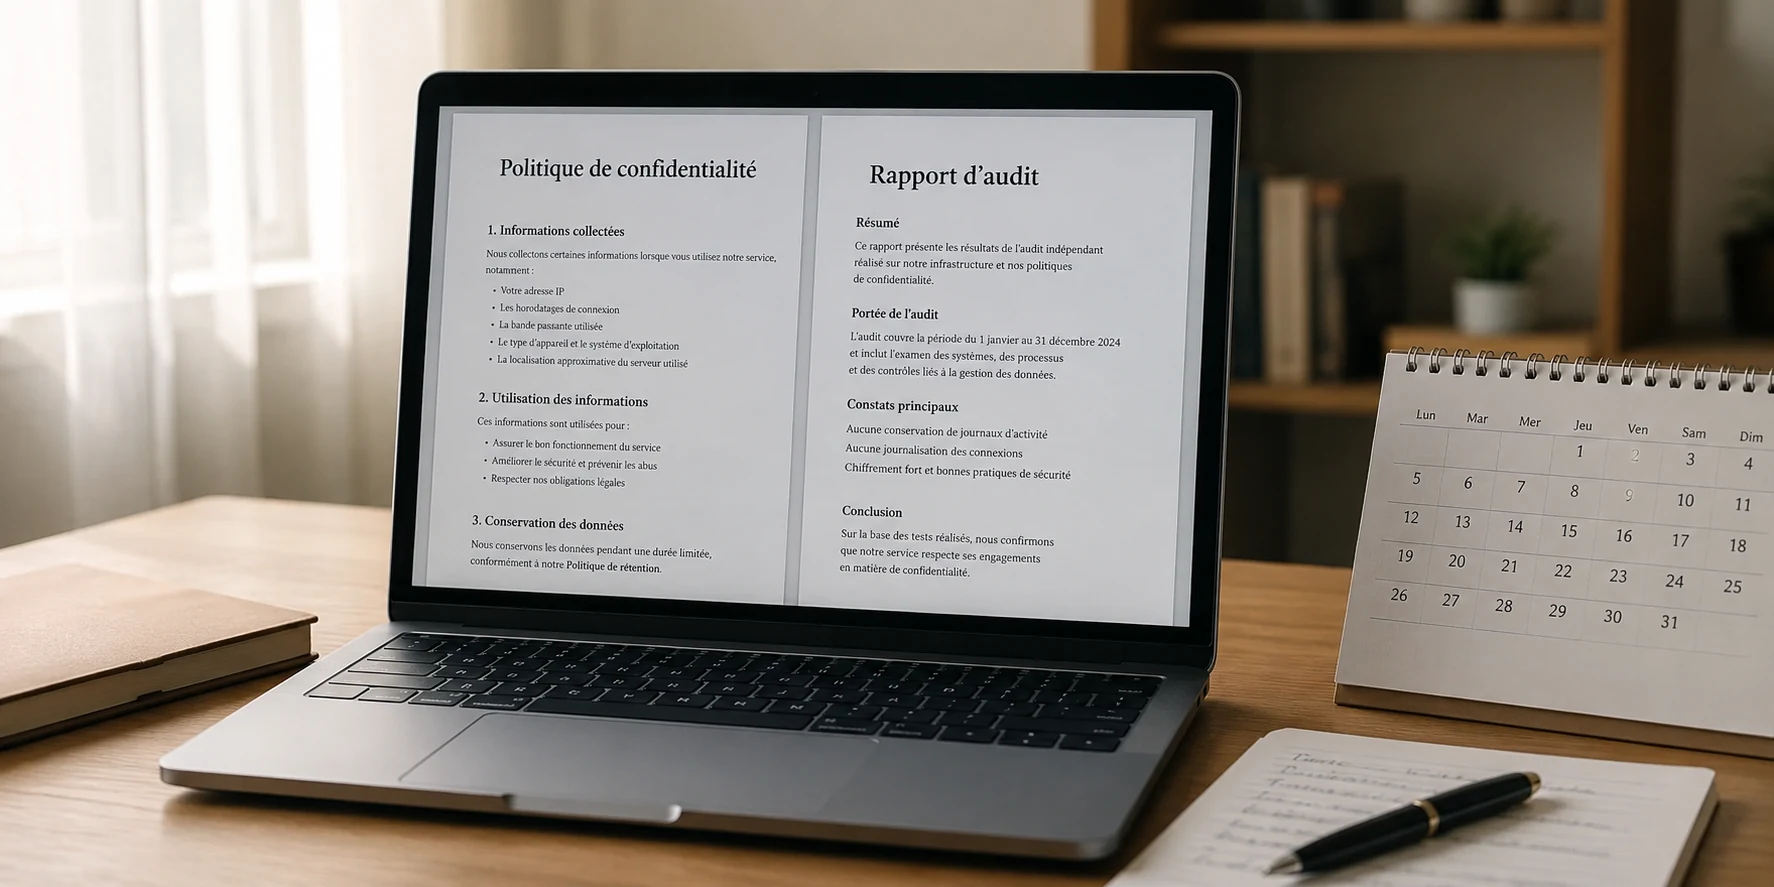
Deux applications VPN affichent fièrement les mêmes arguments : « politique zéro log », « audit indépendant », « transparence totale ». L’une semble même empiler davantage de labels flatteurs sur sa page d’accueil. Pourtant, dès que l’on ouvre les documents contractuels, les rapports d’audit et les registres d’entreprises, le vernis s’effrite : les preuves ne parlent ni des mêmes données, ni de la même infrastructure, ni parfois de la même société.
Le réflexe courant consiste à additionner les coches vertes : plus un service collectionne les badges rassurants, plus il paraît digne de confiance. C’est un piège. Ces gages de sécurité ne valent rien lorsqu’on les isole. La véritable fiabilité d’un VPN n’est pas un score arithmétique : elle réside dans la cohérence parfaite d’une seule et même promesse lorsqu'on la suit de la politique de confidentialité jusqu’aux faits réels. Une seule contradiction entre ces pièces doit toujours peser plus lourd que trois récompenses marketing.
Résumé de l’article et pertinence du produit
Comment vérifier la fiabilité d’une promesse « no logs » sans se contenter des badges marketing ?
Il faut suivre la même promesse à travers plusieurs pièces : politique de confidentialité, périmètre et date des audits, identité du propriétaire et rapports de transparence. La question directrice est de savoir quelles données techniques permettraient, à partir d’un serveur et d’un instant précis, de relier une activité à un utilisateur.
À retenir
- Pour qui : les utilisateurs qui choisissent un VPN pour la confidentialité et veulent distinguer une promesse vérifiable d’une simple accumulation de labels
- Point clé : un audit n’a de valeur que s’il examine le bon périmètre, reste suffisamment récent et permet de confronter les déclarations du fournisseur à ce que conserve réellement l’infrastructure
- Limite : une bonne expérience utilisateur ou une connexion stable ne constitue pas une preuve de non-journalisation ; le niveau de confiance dépend de documents publics cohérents et vérifiables
Place d’OnlydogVPN : L’article présente OnlydogVPN comme pratique pour une connexion simple et stable en voyage, mais souligne qu’il ne dispose pas encore, dans les éléments examinés par le texte, de la même chaîne publique de preuves auditées que Proton pour un usage où l’anonymat documenté est l’exigence principale. Site officiel OnlyDogsVPN
Sources déjà citées dans l’article : rapport de transparence de Proton VPN ; audit externe de la politique no-logs de Proton VPN.
Une seule question pour tester la chaîne de confiance
Pour évaluer un VPN sans se perdre dans le jargon juridique, il faut abandonner la question vague « ce service est-il privé ? » au profit d'un test chirurgical :
« Si quelqu’un ordonne au fournisseur de révéler qui utilisait ce serveur VPN précis à cet instant donné, quelles données techniques permettraient de remonter jusqu’à moi ? »
Cette question force à regarder des éléments matériels incontournables : l’adresse IP d’origine, les horodatages de session, le serveur de sortie, les requêtes DNS, l’identifiant de compte ou encore les journaux de diagnostic.
Comme le rappelle régulièrement la CNIL, adopter un VPN ne fait pas disparaître le besoin de confiance : cela déplace simplement l’intermédiaire. Au lieu de confier l'historique de vos connexions à votre fournisseur d'accès Internet, vous le remettez entre les mains du service de tunnelisation. Celui-ci voit passer votre adresse IP réelle et les destinations que vous contactez.
Pour savoir si ce transfert est justifié, les quatre piliers de l'analyse doivent se répondre sans dissonance :
- La politique de logs énumère ce que l'entreprise affirme collecter ou ignorer ;
- L’audit vérifie si cette déclaration est respectée dans le code et les serveurs ;
- La propriété révèle l’entité juridique responsable de cette promesse ;
- Le rapport de transparence montre ce qui se passe quand les autorités frappent réellement à la porte.
« No logs » : traduire le slogan en inventaire technique
L’argument « zéro journal d'activité » ne garantit rien tant qu'il n'est pas traduit en catégories de données précises. Deux acteurs peuvent revendiquer le « no logs » tout en conservant des ensembles d'informations radicalement différents autour du tunnel.
Une politique sérieuse ne se contente pas d'une phrase d'intention ; elle distingue rigoureusement les données de gestion de compte (votre adresse e-mail, vos informations de paiement légitimes) des métadonnées réseau. Pour répondre à notre question directrice, le texte doit explicitement garantir l'absence d'enregistrement sur :
- Les adresses IP sources ;
- Les heures et durées de connexion ;
- Les requêtes DNS et adresses des sites consultés ;
- L’attribution d’un utilisateur précis à un serveur donné.
Dans sa documentation, Proton VPN illustre cette rigueur en traçant une frontière nette entre la gestion contractuelle du compte et l'activité du tunnel, affirmant ne conserver ni historique de navigation ni journaux de session. La politique de confidentialité constitue ainsi la carte des engagements du fournisseur. Mais elle reste une déclaration unilatérale : elle a besoin d'une vérification indépendante.
Un bon audit répond à votre question, pas à un label
Voir la mention « certifié par un cabinet indépendant » ne suffit pas. Pour juger de la valeur d'un audit, trois critères pratiques s'imposent à tout lecteur :
- La date : un examen réalisé il y a trois ans ne dit rien de l'infrastructure d'aujourd'hui après des dizaines de mises à jour.
- Le périmètre exact : a-t-on audité une simple application mobile ou l'architecture des serveurs de production ?
- L'accès au rapport : les conclusions détaillées sont-elles publiques ou résumées à une ligne de communication ?
La différence est flagrante. Si vous cherchez à savoir si votre adresse IP est enregistrée sur les serveurs et que l’audit n’a inspecté que le code visuel de l’application iOS, le badge « audité » est hors sujet. À titre d’exemple, lors de son audit 2026 conduit par Securitum, Proton a fait inspecter l’infrastructure serveur sur des points précis : absence de journalisation des requêtes DNS, des horodatages et impossibilité technique d’associer un compte à un flux. Mieux encore, la publication régulière de ces audits annuels transforme un cliché instantané en une pratique éprouvée dans le temps.
Propriété : qui détient réellement les clés de votre tunnel ?
L’identité de l’entreprise n’est pas une curiosité administrative réservée aux juristes. C’est la garantie que vous savez à qui vous confiez vos données.
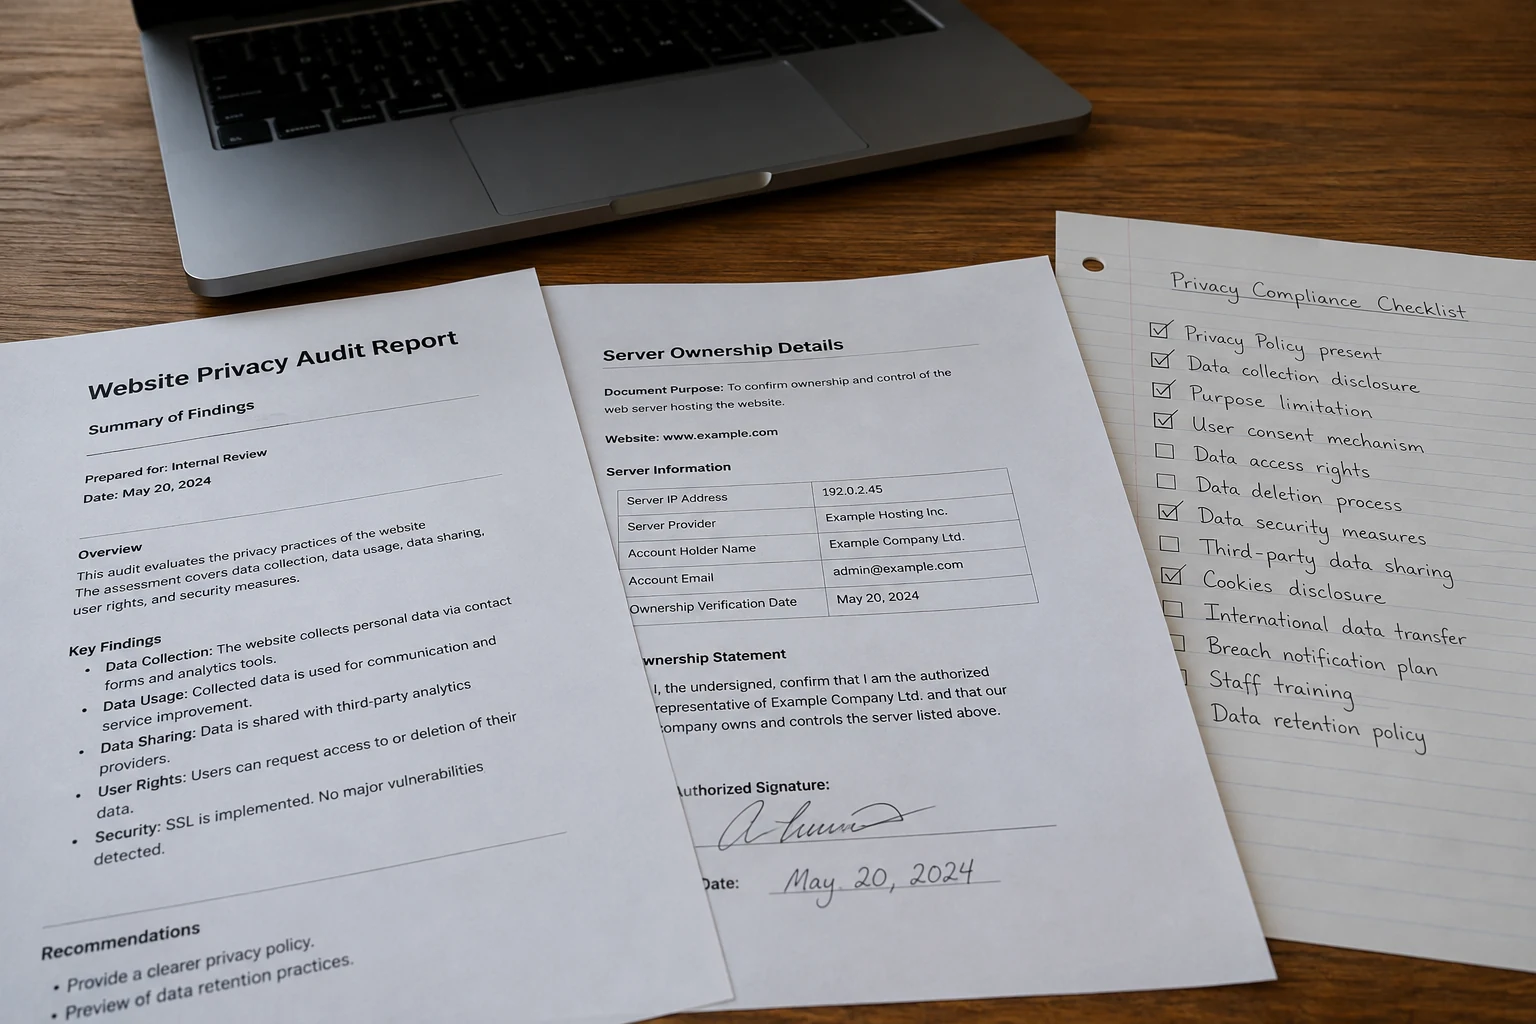
Le nom mentionné sur la fiche de téléchargement de l'App Store ou de Google Play doit correspondre à l'entité inscrite dans les conditions de service et la politique de confidentialité. Si ces noms divergent ou renvoient vers des sociétés-écrans introuvables, la prudence s'impose.
L’enquête universitaire Hidden Links, présentée au symposium PETS 2025, a mis en lumière des dérives massives : en disséquant des applications totalisant plus de 700 millions de téléchargements, les chercheurs ont découvert que des dizaines de VPN présentés comme indépendants et concurrents appartenaient en réalité aux mêmes entités opaques, partageant parfois des morceaux de code et des secrets cryptographiques vulnérables.
Être adossé à un groupe n'est pas un défaut en soi, à condition que la chaîne de contrôle soit limpide. À l'inverse d'une structure nébuleuse, savoir que Proton VPN est exploité par Proton AG, sous le contrôle structurel de la fondation Proton, permet d'identifier clairement la juridiction applicable et les responsables légaux.
Le test de cohérence : confronter les promesses au réel
La dernière étape consiste à croiser ces couches. Si un service coche la case « zéro log », que ses audits confirment ses serveurs, que ses propriétaires sont identifiés, que se passe-t-il le jour où une autorité judiciaire exige des informations ?
C’est le rôle du rapport de transparence. Dans ses publications régulières, Proton documente le traitement de ces requêtes : au premier semestre 2026, sur 47 ordres légaux reçus visant à identifier l’utilisateur d’une connexion VPN, aucun n’a pu aboutir à la transmission de données d’activité, l’infrastructure n’en conservant aucune. Ici, la théorie et la pratique racontent exactement la même histoire.
Appliquons à présent cette méthode sans concession à un autre acteur du marché : OnlydogVPN↗.
Si l'on soumet ce service au même crible documentaire, des disparités apparaissent entre les différentes pièces publiques :
- Sur l’App Store d'Apple, le fournisseur affiché est l'entité OnlydogVPN Tech Ltd, domiciliée au Royaume-Uni.
- Sur son site web officiel, la politique de confidentialité mentionne une adresse de contact située à Panama City. Ce même document indique de façon générique pouvoir traiter des identifiants, des mots de passe, des historiques de connexion et des adresses IP.
- Les conditions générales prévoient un modèle classique d'authentification par compte et mot de passe.
- À ce jour, aucun rapport d'audit public de l'infrastructure serveur, comparable aux standards de vérification cités plus haut, n'est mis à la disposition du public.
Ce constat impose une conclusion éditoriale honnête : sur le terrain strict de la confidentialité vérifiable de bout en bout, OnlydogVPN ne dispose pas encore de la même chaîne de preuves cohérentes et auditées qu’un acteur comme Proton.
Cela ne disqualifie pas l'outil pour tous les usages. L’application conserve des qualités objectives reconnues : elle offre une prise en main immédiate en un geste, un routage automatique performant pensé pour stabiliser les réseaux capricieux et une excellente commodité pour chiffrer rapidement une connexion en voyage.
Mais pour un utilisateur dont l’exigence première est l'anonymat opposable et documenté, le dossier présente des zones à harmoniser. Pour inspirer le même niveau de certitude, la démarche serait simple : aligner les entités juridiques, expliciter la nature réelle des métadonnées de connexion et soumettre ses serveurs à une vérification externe indépendante.
La méthode d'évaluation reste la même pour tous les acteurs : ne cherchez pas le service qui accumule le plus de promesses marketing. Choisissez celui dont la politique de confidentialité, les audits techniques, l'identité réelle et les rapports de terrain apportent exactement la même réponse, sans contradiction, à votre question de départ.
Questions fréquentes
Quelle question simple permet de tester une politique « no logs » ?
Demandez quelles données techniques permettraient d’identifier qui utilisait un serveur VPN précis à un instant donné. Cette question oblige à examiner les adresses IP sources, les horodatages, l’attribution d’un serveur, les requêtes DNS et les identifiants de compte plutôt qu’un slogan général.
Qu’est-ce qui rend un audit VPN réellement utile ?
Il faut regarder sa date, son périmètre et l’accès au rapport. Un audit ancien ou limité à une application mobile ne répond pas à une question portant sur les journaux conservés par l’infrastructure serveur de production.
Pourquoi la propriété et les rapports de transparence comptent-ils autant que la politique de confidentialité ?
La propriété permet d’identifier l’entité juridique responsable de la promesse, tandis qu’un rapport de transparence montre ce qui se passe lorsque des demandes légales arrivent réellement. Ces éléments servent à vérifier si les déclarations et les faits racontent la même histoire.