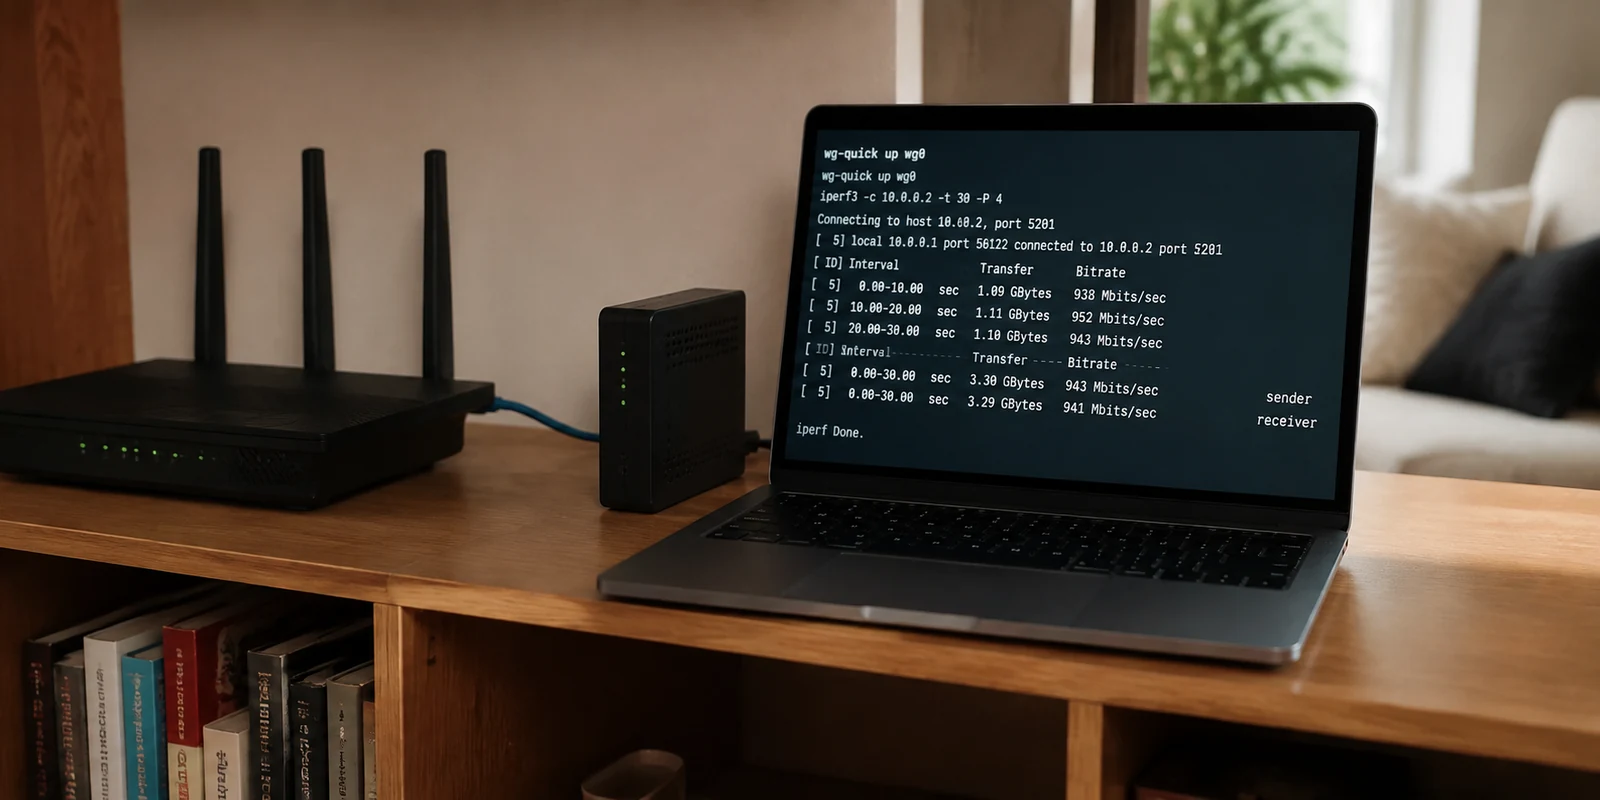
L’équation semblait pourtant parfaite sur le papier. Vous disposez d’une connexion fibre optique culminant à 1 Gb/s, vous avez investi dans un routeur moderne Wi-Fi 6 ou Wi-Fi 7 doté d'une fiche technique aguicheuse — processeur à quatre cœurs, fréquences en hausse, boîtier profilé —, et vous configurez WireGuard.
Après tout, la réputation de ce protocole le précède : réputé ultraléger, moderne et directement intégré au noyau Linux, il est censé faire des miracles là où le vieux protocole OpenVPN s’essoufflait.
Puis vient le moment du premier test de débit.
Le résultat ressemble à une douche froide : votre ligne gigabit plafonne péniblement entre 250 et 380 Mb/s. Dans l'interface d’administration, le constat est sans appel : le processeur du routeur est saturé à 100 %, chauffant à blanc pour maintenir ce débit tronqué.
Pourtant, si vous importez ce même profil de configuration directement sur votre ordinateur portable ou votre smartphone, l’aiguille s’envole instantanément au-delà des 900 Mb/s sans faire sourciller la machine.
Pourquoi un tel fossé ? Et surtout, quel processeur faut-il réellement pour faire transiter un gigabit complet sous WireGuard à l'échelle d'un réseau domestique ?
Résumé de l’article et adéquation produit
Quel type de processeur faut-il pour approcher 1 Gb/s avec WireGuard sur un routeur ?
L’article explique que l’accélération NAT d’un routeur ne prend généralement pas en charge le chiffrement WireGuard : le processeur central doit traiter chaque paquet. Les petits cœurs ARM peuvent donc plafonner bien avant 1 Gb/s, tandis qu’un ARM haut de gamme s’en approche davantage et qu’un mini-PC x86 offre plus de marge. Une autre stratégie consiste à garder le routeur sur le trafic normal et à chiffrer directement sur les terminaux.
Ce que cet article permet de retenir
- Pertinent pour : Utilisateurs de fibre gigabit qui constatent un plafond WireGuard sur leur routeur et hésitent entre nouveau matériel et clients VPN sur les appareils.
- Point concret de l’article : Le goulot d’étranglement vient de la puissance CPU disponible pour ChaCha20-Poly1305 lorsque le trafic quitte la voie rapide du NAT matériel.
- Limite importante : Les débits cités dans l’article sont des ordres de grandeur liés aux familles de processeurs. Le résultat réel dépend aussi du routeur, du firmware, du serveur, de la taille des paquets et de la qualité de la liaison.
Source produit : site officiel OnlydogVPN.
Le choc du speedtest : l'illusion de la puissance sur routeur grand public
Pour comprendre cet effondrement, il faut dissiper le premier malentendu entretenu par les fabricants de matériel réseau : la nature de la puissance annoncée.
Lorsqu'un routeur du commerce à 150 ou 250 euros affiche fièrement sa capacité à gérer des connexions gigabit, il ne ment pas tout à fait, mais il omet de préciser comment il y parvient. Pour commuter des paquets à pleine vitesse entre votre box et vos appareils, le routeur s'appuie sur des circuits spécialisés appelés accélérateurs matériels de routage (ou hardware NAT offloading).
Ces puces dédiées acheminent le trafic ordinaire sur une voie rapide sans solliciter le processeur central, qui peut alors se contenter de gérer quelques tâches de fond insignifiantes.
Mais dès que vous activez un client VPN comme WireGuard à la racine du réseau, les règles changent radicalement. Chaque paquet réseau entrant ou sortant doit impérativement quitter l'autoroute de l'accélération matérielle. Il doit être intercepté, lu, chiffré ou déchiffré, puis réencapsulé. Ce travail de titan n'est plus géré par des puces spécialisées : il retombe intégralement sur le processeur généraliste du boîtier.
Or, ce processeur reste, dans l'immense majorité des boîtiers grand public, une puce économique conçue pour consommer une poignée de watts, pas pour rivaliser avec une station de travail.
L'angle mort de WireGuard : ChaCha20 et l'absence d'accélération
C'est ici qu'intervient le piège cryptographique spécifique à WireGuard.
Les routeurs équipés pour le monde de l'entreprise disposent parfois de moteurs d'accélération matérielle dédiés à la cryptographie. Problème : ces puces ont été conçues il y a des années pour accélérer exclusivement l'algorithme AES (utilisé notamment par IPsec et certaines déclinaisons d'OpenVPN).
WireGuard, dans sa recherche d'une sécurité épurée et moderne, a fait un choix radical : il impose de manière stricte l'algorithme ChaCha20-Poly1305.
Sur les ordinateurs récents et les téléphones, ce choix est transparent grâce à des jeux d'instructions vectorielles avancés. Mais sur les processeurs réseau grand public (Broadcom, Qualcomm ou MediaTek d'entrée de gamme), il n'existe quasiment aucun moteur matériel capable d'accélérer ChaCha20. Le CPU doit exécuter chaque calcul cryptographique « à la main », instruction par instruction.
De plus, le traitement d'un tunnel unique répartit mal sa charge sur une multitude de cœurs modestes. Ce qui compte par-dessus tout pour saturer une liaison gigabit sous WireGuard, ce n'est pas d'avoir six ou huit petits cœurs faiblards : c'est la puissance brute monocœur (l'IPC) et la fréquence d'horloge. Et c'est précisément ce qui fait cruellement défaut aux routeurs domestiques conventionnels.
La hiérarchie des puces : qui passe (et qui échoue) le test du Gigabit ?
Si l'on passe au crible les familles de puces disponibles sur le marché, une hiérarchie stricte se dessine :
La zone de saturation (150 à 450 Mb/s) — Les routeurs grand public classiques : Les puces à base de cœurs ARM Cortex-A53 cadencées entre 1,2 et 1,5 GHz (que l'on retrouve dans une multitude de boîtiers Wi-Fi 6 abordables de marques populaires) rendent les armes très vite. Elles atteignent un plafond de verre mécanique aux alentours de 300 à 350 Mb/s. Inutile d'espérer davantage : la puce est physiquement incapable de calculer plus vite.
La zone intermédiaire (600 à 850 Mb/s) — Le haut de gamme ARM spécialisé : En montant sur des architectures plus musclées équipées de cœurs Cortex-A72 ou A73 cadencés à environ 2,0 GHz (comme les puces MediaTek Filogic récentes ou des cartes de type Raspberry Pi 5), on commence à entrevoir des débits sérieux. On frôle alors les 700 à 800 Mb/s sur de gros transferts.
Revers de la médaille : ces boîtiers chauffent intensément et nécessitent souvent une ventilation active pour éviter l'étranglement thermique en charge prolongée.
La zone Gigabit garanti (1 Gb/s et plus) — L'architecture x86 dédiée : Pour saturer 1 Gb/s plein pot en continu sans aucune concession, il n'y a pas de miracle matériel : il faut basculer sur un véritable processeur x86. Les mini-PC réseau équipés de puces modernes basse consommation (de type Intel N100 ou N200) sont les seuls à offrir la puissance monocœur nécessaire pour encaisser le débit sans saturer, montant fréquemment au-delà de 1,2 Gb/s chiffré.
Le dilemme du mini-PC : une fausse bonne idée pour votre salon
Faut-il pour autant courir acheter un mini-PC multi-Ethernet pour en faire votre routeur principal ? Pour un foyer ordinaire, la réponse est non.
Vouloir saturer 1 Gb/s au niveau du routeur impose une facture lourde : 200 à 300 euros de matériel, l'installation d'un système complexe (OpenWrt x86, OPNsense), la gestion d'un boîtier qui tourne jour et nuit, et le risque constant de priver toute la maison d'Internet si le tunnel VPN distant flanche ou subit un incident de routage.
Pourquoi s'imposer une telle contrainte alors que vos appareils personnels possèdent déjà une puissance de calcul colossale ? Votre ordinateur de travail, votre tablette ou votre smartphone disposent de processeurs récents capables d'avaler un flux chiffré à 1 Gb/s en tâche de fond, sans chauffer et sans impacter la batterie.
C'est là qu'une solution logicielle moderne comme OnlydogVPN↗ prend tout son sens face à la lourdeur d'une infrastructure matérielle.
Plutôt que de s'épuiser à maintenir un mini-serveur d'entreprise dans son couloir et de bidouiller des fichiers de configuration WireGuard à la main, déléguer le chiffrement directement aux appareils cibles libère totalement votre réseau. Grâce à une architecture propriétaire pensée pour la vitesse et bâtie sur les fondations de HTTP/3 avec masquage, l'outil s'affranchit des goulets d'étranglement des routeurs.
Là où un tunnel rigide configuré sur un boîtier réseau décroche dès que la ligne FAI subit une micro-coupure ou une variation de paquet, ce protocole assure une résilience remarquable : la connexion reprend instantanément, sans geler vos transferts.
Le routage dynamique sélectionne en permanence la route la plus rapide en temps réel, garantissant des débits effectifs au plus près de votre fibre sans exiger la moindre compétence d'administrateur système. L'accès direct par code magique, sans mot de passe à retenir, complète une expérience où la technique s'efface devant l'efficacité.
Guide de décision : quelle architecture choisir chez vous ?
Pour clore le débat et optimiser votre installation sans dépenser inutilement, fiez-vous à cette règle pragmatique :
Vous refusez de brider votre fibre pour le quotidien ? Laissez votre routeur principal faire ce pour quoi il est naturellement conçu : distribuer votre gigabit natif à toute la maison via son accélération matérielle, à pleine vitesse et avec une latence minimale.
Vous voulez la confidentialité et le contournement géographique sans friction ? Ne touchez pas à votre matériel réseau. Installez directement une application moderne sur vos terminaux (PC, Mac, smartphones). Vous profiterez de la pleine puissance de vos processeurs pour saturer votre ligne, vous éviterez de paralyser les consoles de jeu ou les services bancaires du foyer, et vous économiserez le coût d'un mini-PC bruyant dans votre salon.
La vitesse ne s'obtient pas en empilant du matériel coûteux là où il n'a pas sa place, mais en laissant chaque maillon de votre réseau faire le travail pour lequel il est le plus doué.
Questions fréquentes
Pourquoi mon routeur gigabit plafonne-t-il avec WireGuard ?
Parce que le trafic chiffré sort de l’accélération matérielle de routage et retombe sur le processeur généraliste du routeur.
Pourquoi ChaCha20 compte-t-il autant sur un routeur ?
WireGuard impose ChaCha20-Poly1305 ; sur de nombreux SoC réseau grand public, ce calcul ne bénéficie pas d’un accélérateur matériel dédié et charge donc fortement le CPU.
Un processeur ARM peut-il atteindre 1 Gb/s ?
L’article situe les Cortex-A53 bien en dessous du gigabit et les A72/A73 plus près de 700–800 Mb/s, tout en présentant les mini-PC x86 modernes comme la voie la plus confortable pour dépasser le gigabit chiffré.
Faut-il forcément remplacer le routeur ?
Non. L’alternative proposée est de laisser le routeur gérer la fibre en clair à pleine vitesse et d’exécuter le chiffrement sur les PC, Mac, téléphones ou tablettes qui en ont réellement besoin.