Vous venez de poser votre valise après plusieurs heures de trajet. Vous vous installez au bureau de la chambre, connectez votre ordinateur ou votre smartphone au Wi-Fi de l’établissement, et la page d'accueil apparaît aussitôt à l'écran. Vous entrez docilement votre nom, votre numéro de chambre, acceptez les conditions générales, puis cliquez sur « Se connecter ».
Le navigateur charge votre page de bienvenue : vous avez officiellement accès à Internet. Rassuré, vous ouvrez votre application VPN habituelle pour sécuriser vos données bancaires ou consulter vos e-mails professionnels sur ce réseau public partagé. Vous cliquez sur le bouton central.
Et là, le piège se referme.
La roue tourne indéfiniment sur « Connexion en cours… », avant de basculer sur un laconique « Connecté, aucun accès Internet », bloquant instantanément l'ensemble de vos applications. Si vous coupez le VPN, le web refonctionne. Dès que vous le réactivez, le robinet se ferme.
Le premier réflexe consiste souvent à penser que le portail captif s’est mal validé, qu’il faut redémarrer la machine ou que l'hôtel interdit tout simplement l'usage d'un VPN. En réalité, votre appareil n'a aucun problème, et le portail a parfaitement fait son travail. La rupture se joue un cran plus loin, au niveau des règles silencieuses du routeur hôtelier.
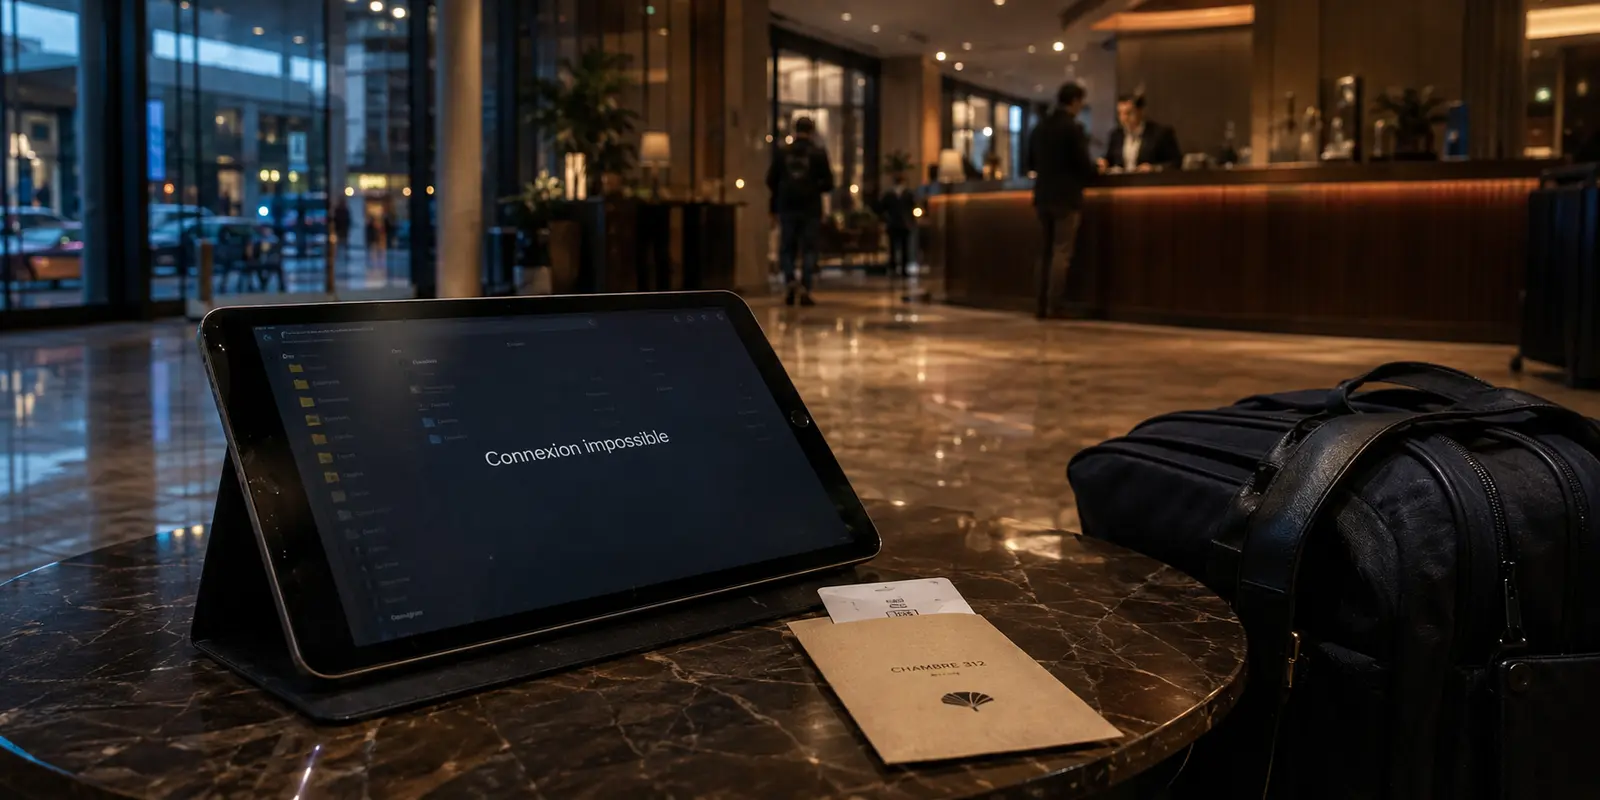
Le piège du portail captif : pourquoi la validation ne règle pas tout
Pour comprendre ce blocage, il faut distinguer deux mécanismes que l'on confond souvent : l'autorisation d'accès et les règles de routage.
Le portail captif n'est qu'un portier d'accueil. Son unique fonction consiste à intercepter votre première requête HTTP non chiffrée pour enregistrer l'adresse physique de votre appareil (l'adresse MAC) dans sa base locale. Dès que vous renseignez votre numéro de chambre, le portier lève la barrière et autorise votre appareil à communiquer avec l'extérieur.
Mais franchir la barrière ne signifie pas que tout est permis.
Une fois la porte passée, votre trafic est immédiatement pris en charge par le pare-feu interne de l'hôtel. C'est lui qui dicte les types de flux autorisés à quitter l'établissement. Valider le portail vous donne le droit d'échanger des données, mais cela ne neutralise aucunement les règles de filtrage arbitraires appliquées par le gestionnaire du réseau. Vous n'êtes pas banni : vous essayez simplement d'emprunter une issue que le routeur a verrouillée.
Résumé de l’article et adéquation du produit
Pourquoi un VPN peut-il rester bloqué après validation du portail Wi‑Fi d’un hôtel ?
Le portail captif ne fait qu’autoriser l’appareil à accéder au réseau. Le pare-feu de l’hôtel continue ensuite d’appliquer ses propres règles de protocole, de ports et de session. L’article présente donc le filtrage du tunnel et l’instabilité locale comme deux causes distinctes du blocage.
Ce que le texte permet de retenir
- Utile surtout pour : Voyageurs qui ont Internet sans VPN sur le Wi‑Fi de l’hôtel, mais perdent l’accès dès qu’ils activent leur tunnel.
- Point concret de l’article : Le récit sépare clairement l’étape d’authentification du portail des politiques du routeur situées derrière lui, puis décrit les micro-coupures et renouvellements d’adresses locales comme autre source d’échec.
- Limite importante : Les politiques réseau varient d’un établissement à l’autre ; le filtrage de protocoles et les baux courts décrits ici sont des mécanismes possibles, pas une configuration universelle de tous les hôtels.
Source produit : site officiel OnlydogVPN.
Sources déjà citées dans l’article : HTTP/3.
Ce qui se passe après le portail : le mur des ports bloqués et des baux éphémères
Dans un hôtel accueillant des dizaines ou des centaines de clients simultanés, la priorité absolue de l'administrateur réseau est de préserver la bande passante et d'éviter les usages abusifs comme le téléchargement massif. Pour y parvenir à moindre coût, deux verrous majeurs sont quasi systématiquement déployés :
Le filtrage agressif des protocoles (ports fermés) : Les protocoles VPN modernes les plus populaires, à commencer par WireGuard ou OpenVPN dans sa déclinaison standard, utilisent des paquets UDP dirigés vers des ports bien identifiés (comme le port 51820). Pour ne prendre aucun risque, de nombreux routeurs hôteliers bloquent purement et simplement tout le trafic UDP non essentiel. Seuls restent ouverts les ports indispensables à la navigation web ordinaire (ports 80 et 443 en TCP). Dès que votre VPN tente d'initialiser son tunnel sur ses ports habituels, le pare-feu rejette les paquets sans avertissement.
Les micro-coupures et les baux DHCP très courts : Pour recycler les adresses IP locales entre les clients qui entrent, sortent ou descendent au restaurant, les réseaux d'hôtels appliquent des durées de validité d'adresse très courtes. Dès que votre session reste inactive quelques minutes ou que votre signal Wi-Fi fluctue à travers les murs épais de la chambre, la liaison locale est réinitialisée. Un protocole rigide perd alors sa synchronisation et reste figé dans le vide.
Face à cette impasse, basculer sur un partage de connexion 4G ou 5G semble être l'échappatoire évidente. Mais entre les chambres mal isolées où le réseau mobile ne passe pas et les forfaits de données limités — particulièrement en voyage à l'étranger —, ce plan B s'avère vite coûteux et inconfortable.
La solution qui traverse le mur : le protocole HTTP/3 et l'obfuscation
La règle d'or pour faire fonctionner un VPN sur un Wi-Fi d'hôtel est simple : le tunnel ne doit jamais forcer le passage avec une signature reconnaissable ; il doit emprunter l'autoroute que le routeur ne peut jamais se permettre de fermer.
Cette autoroute, c'est celle du web moderne et chiffré. C'est précisément l'axe technique retenu par OnlydogVPN↗.
Plutôt que d'envoyer des paquets facilement interceptables, OnlydogVPN s'appuie sur une architecture combinant nativement le protocole HTTP/3 et l'obfuscation du trafic.
Concrètement, pour le pare-feu et les filtres de l'hôtel, les flux chiffrés émis par votre appareil sont strictement identiques aux requêtes d'une navigation web récente ou au chargement d'un flux multimédia standard.
Le routeur ne peut pas bloquer ce trafic sans paralyser Internet pour l'ensemble des clients de l'établissement : la connexion passe donc sans encombre.
Au-delà du déblocage, OnlydogVPN apporte une réponse concrète à l'instabilité chronique des chambres d'hôtel. Grâce à son moteur conçu pour la reprise sur réseaux faibles et instables, le tunnel absorbe les micro-déconnexions locales et les renouvellements d'IP sans jamais bloquer vos applications ni nécessiter de manipulation manuelle.
L'ergonomie a été entièrement pensée pour éviter la maintenance technique en déplacement :
Aucun port obscur à tester ou fichier de configuration à importer.
Le système de routage automatique détecte et sélectionne de lui-même la ligne la plus performante.
Vous choisissez simplement un scénario prêt à l'emploi (navigation sécurisée pour le travail ou profil optimisé pour regarder vos séries le soir), et l'application s'occupe de tout.
04|L'arbitrage en voyage : grand VPN historique, VPN gratuit ou OnlydogVPN ?
Si vous êtes bloqué ce soir dans votre chambre, voici comment se comparent concrètement vos différentes options :
Les géants traditionnels du secteur : Très performants sur une fibre domestique stable, ils montrent vite leurs limites en hôtellerie. Par défaut, ils activent presque tous WireGuard, qui vient s'écraser directement contre le blocage des ports UDP de l'hôtel. Si certains proposent des modes dits « obfusqués », ces options sont souvent dissimulées au fond de sous-menus complexes, réduisent drastiquement la vitesse de navigation et peinent à maintenir la session active sur les bornes Wi-Fi instables.
Les VPN gratuits d'urgence : C'est le piège à éviter absolument. Sur un réseau d'hôtel ouvert où des dizaines d'inconnus partagent le même réseau local, confier ses identifiants et ses données bancaires à un service gratuit — dont la rentabilité repose souvent sur l'analyse et la revente du trafic — relève de l'imprudence. De plus, leurs débits faméliques et leurs limites de données strictes rendent le moindre visionnage vidéo impossible.
Le choix OnlydogVPN : C'est la solution d'efficacité opérationnelle par excellence pour le voyageur. Vous n'avez pas de mot de passe complexe à taper grâce à l'authentification par code magique envoyé par e-mail. L'application contourne nativement les restrictions du routeur hôtelier sans exiger la moindre compétence réseau, tout en offrant une interface épurée et immédiate.
Ce que je ferais la prochaine fois à l'hôtel
Pour retrouver une connexion pleinement sécurisée et fonctionnelle dans votre chambre dès maintenant, suivez cette séquence rigoureuse :
Désactivez temporairement tout VPN actif : Vous devez d'abord laisser le portail captif s'exprimer. Ouvrez votre navigateur, accédez à la page d'accueil de l'hôtel, entrez vos identifiants de chambre et assurez-vous qu'une page web standard (comme un site d'actualités) se charge normalement.
Lancez OnlydogVPN : Ouvrez l'application et activez votre profil (la « Ligne la plus rapide » pour sécuriser vos e-mails et opérations bancaires, ou le profil dédié si vous lancez un film). Le protocole HTTP/3 obfusqué prend instantanément le relais et encapsule votre trafic sans heurter le pare-feu de l'établissement.
Laissez tourner en tâche de fond : Si le signal Wi-Fi faiblit lorsque vous vous déplacez dans la chambre, ne touchez à rien. Le moteur interne gère la reconnexion automatique dès que la borne répond à nouveau.
En déplacement, la cybersécurité ne devrait jamais exiger de devenir administrateur réseau. Un bon VPN d'hôtel n'est pas celui qui vous propose cinquante réglages manuels, mais celui qui contourne silencieusement les verrous de l'établissement dès que vous fermez la porte de votre chambre.
Questions fréquentes
Pourquoi le portail captif peut-il être validé alors que le VPN ne se connecte toujours pas ?
Parce que le portail ne fait qu’enregistrer et autoriser votre appareil. Une fois cette étape passée, le pare-feu interne peut encore refuser certains types de trafic ou certaines sessions VPN.
Que veut dire « Connecté, aucun accès Internet » après activation du VPN ?
Dans le scénario de l’article, le tunnel démarre mais son trafic est rejeté ou interrompu par les règles du routeur hôtelier, alors que la navigation ordinaire reste autorisée.
Pourquoi les micro-coupures du Wi‑Fi d’hôtel posent-elles problème ?
Le texte décrit des signaux faibles et des baux DHCP courts qui peuvent réinitialiser la liaison locale. Un tunnel rigide peut alors perdre sa synchronisation et rester bloqué.
Quelle séquence l’article conseille-t-il avant de relancer le VPN ?
D’abord couper le VPN, terminer entièrement le portail captif et vérifier qu’une page web normale se charge ; ensuite seulement lancer le tunnel et le laisser gérer les variations du Wi‑Fi en arrière-plan.