La scène est universelle : vous êtes assis à la porte d'embarquement, votre sac sous le siège, le regard posé sur l'écran des départs. Il vous reste quarante minutes avant l'appel des premières zones. Vous en profitez pour vous connecter au réseau sans fil du terminal afin de consulter vos e-mails ou lancer un épisode. Prudent, vous activez aussitôt votre VPN habituel.
Et là, rien. La petite roue tourne en boucle dans la barre d'état. Votre téléphone ou votre ordinateur portable affiche le message redouté : « Connecté, pas d'accès Internet ».
Le réflexe classique consiste à pester contre l'application, à suspecter une panne de serveur ou à s'imaginer que l'infrastructure aéroportuaire interdit formellement les connexions chiffrées. La réalité est bien plus simple : ce n'est pas votre VPN qui est cassé, c'est sa logique d'activation qui se heurte de plein fouet à la mécanique des réseaux publics de transit.
Résumé de l’article et contexte d’usage
Pourquoi un VPN peut-il bloquer l’accès au Wi-Fi d’un aéroport alors que le réseau semble disponible ?
L’article décrit deux causes successives : le portail captif doit d’abord être validé sans que le tunnel ne l’empêche de s’afficher, puis certains pare-feux d’aéroport peuvent encore bloquer ou brider des protocoles VPN identifiables.
Ce que l’article montre
- Utile pour : les voyageurs qui utilisent les hotspots d’aéroport et rencontrent « connecté, pas d’accès Internet ».
- Point clé : l’ordre d’activation compte : valider le portail captif, confirmer l’accès Internet, puis activer le VPN.
- Limite : même après le portail captif, un réseau de transit peut continuer à filtrer certains protocoles ou ports.
Liens déjà présents dans l’article : site officiel d’OnlydogVPN ; captive.apple.com.
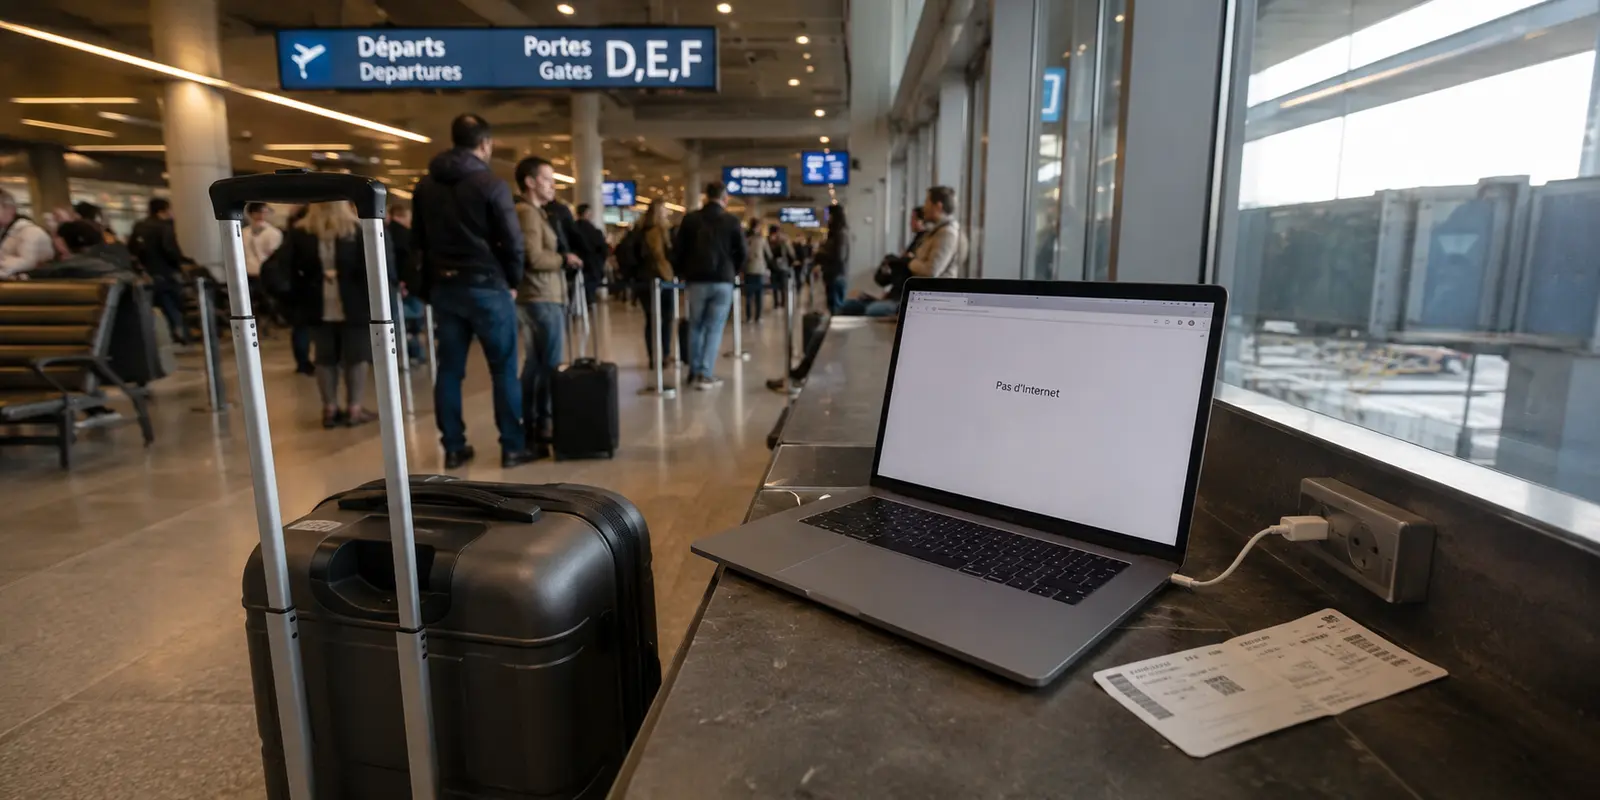
Le piège de la porte d'embarquement : pourquoi le VPN tourne dans le vide
Pour comprendre pourquoi votre écran reste figé, il faut observer ce qui se passe durant les trois premières secondes où votre appareil tente d'accéder au réseau.
Le Wi-Fi d’un aéroport n'est presque jamais un accès libre et direct. C'est un réseau sous portail captif. Avant de vous laisser naviguer, le routeur local intercepte impérativement votre première requête web pour vous rediriger de force vers une page d'accueil : celle où l'on vous demande d'accepter les conditions générales, de regarder une publicité de dix secondes ou de renseigner une adresse e-mail.
Le problème ? Un VPN conventionnel est conçu pour sécuriser votre trafic dès la toute première milliseconde. Dès qu'il s'active, il chiffre l'intégralité des paquets de données et les envoie vers son propre serveur distant via un tunnel opaque. Le routeur de l'aéroport ne peut donc ni lire votre requête, ni intercepter votre navigateur, ni afficher sa page de validation.
Le routeur attend que vous acceptiez ses conditions pour ouvrir la vanne ; votre VPN attend que la vanne soit ouverte pour établir son tunnel. Les deux systèmes se regardent en chiens de faïence, et votre connexion tourne dans le vide.
Les aéroports ne bannissent pas les VPN par principe sécuritaire. Ils imposent simplement un péage d'entrée. Dès lors, la première règle de survie numérique en escale est immuable : l'ordre des facteurs change tout. On valide toujours le portail captif avant d'allumer le moindre bouclier.
Portails passés, nouveau mur : les blocages silencieux des réseaux de transit
Vous venez d'accepter les conditions de navigation, le portail s'est refermé, une page d'accueil publicitaire confirme que vous êtes en ligne. Vous relancez alors votre VPN habituel. Pourtant, la connexion refuse à nouveau de s'établir, ou le voyant passe au vert mais aucune page ne se charge.
Ici commence le second filtrage : la gestion drastique de la bande passante par les gestionnaires d'aérogares.
Pour éviter que des milliers de passagers en transit ne saturent la bande passante avec du téléchargement lourd ou des protocoles d'entreprise non régulés, beaucoup de réseaux publics brident ou ferment arbitrairement les ports de communication standards. Les protocoles historiques comme OpenVPN en UDP ou IKEv2 utilisent des canaux bien identifiés que les pare-feu d'aéroports repèrent et coupent instantanément.
Face à ce blocage silencieux, l'alternative spontanée du voyageur est souvent le partage de connexion mobile. Mais en escale internationale, les gigaoctets hors forfait coûtent une fortune, quand le signal 4G ou 5G ne disparaît pas tout simplement au cœur des halls en béton armé et sous les verrières métalliques des terminaux.
On se retrouve alors piégé : contraint d'utiliser un Wi-Fi public gratuit mais notoirement exposé aux écoutes passives, face à un VPN incapable d'aligner deux octets sans qu'on doive fouiller dans des sous-menus techniques abscons.
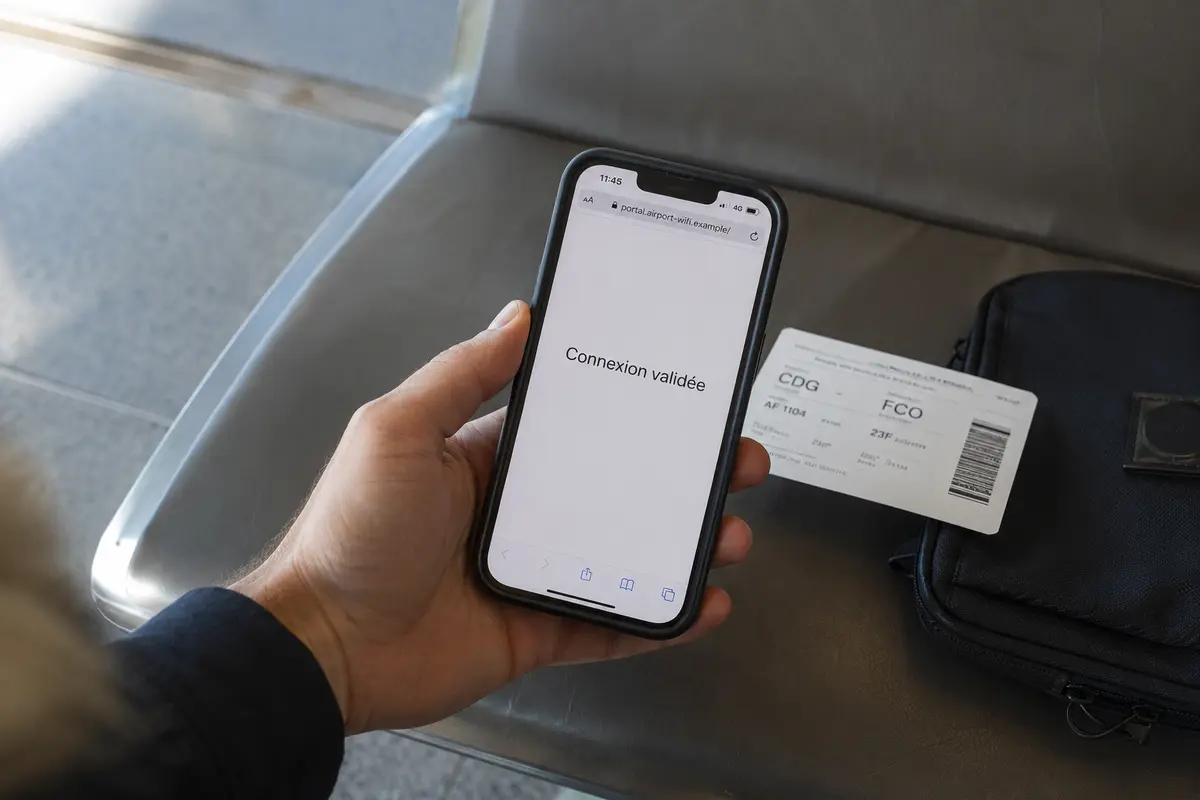
Ce que le Wi-Fi d'aéroport exige vraiment d'un VPN
Dans un hall d'embarquement, un VPN n'a pas besoin de vous proposer six mille serveurs répartis sur cinq continents. Il a besoin de deux choses précises, rarement mises en avant sur les fiches techniques ordinaires : l'invisibilité protocolaire et la tolérance aux secousses du réseau.
Un aéroport est un espace en perpétuel mouvement. Lorsque vous quittez votre café pour rejoindre la porte B24, votre smartphone saute d'une antenne Wi-Fi à une autre. Ces micro-coupures de quelques dixièmes de seconde suffisent à faire décrocher les tunnels de chiffrement rigides, qui restent bloqués en attente de reconnexion manuelle.
C’est précisément sur ce terrain que se démarque OnlydogVPN↗.
Plutôt que de s'entêter sur des protocoles vieillissants faciles à bloquer par les pare-feu de transit, OnlydogVPN s'appuie nativement sur une architecture moderne en HTTP/3 avec obfuscation intégrée. Pour le routeur de l'aéroport, vos échanges chiffrés ne ressemblent pas à un flux VPN suspect à filtrer : ils ont l'empreinte exacte d'une consultation de site web classique et sécurisée. Le trafic passe sans résistance, même sur les hotspots les plus restrictifs.
Cette approche apporte un avantage déterminant en voyage : la résilience face aux pertes de paquets. Si la borne Wi-Fi faiblit parce que deux cents personnes viennent d'atterrir et se connectent simultanément autour de vous, le routage dynamique d'OnlydogVPN maintient le flux sans effondrer la session. Pas de serveur à sélectionner manuellement parmi une liste interminable : l'application trouve automatiquement la route la plus stable.
Même l'expérience de connexion répond à l'urgence du voyageur : entre deux escales, personne n'a envie de réinitialiser un mot de passe complexe oublié au fond d'un gestionnaire de clés. Un simple code magique envoyé par e-mail permet de réactiver l'accès en quelques secondes, sur smartphone comme sur ordinateur portable.
Les alternatives en escale : grand VPN classique, gratuit, ou OnlydogVPN ?
En salle d'attente, trois options s'offrent généralement à vous. Chacune dicte sa propre expérience utilisateur :
Les grands VPN traditionnels du marché
Ils sont souvent d'excellente facture pour un usage domestique sédentaire ou pour débloquer un catalogue de contenu spécifique depuis son canapé. Mais sur un hotspot public surchargé, leur lourdeur devient un fardeau : serveurs sur-sollicités déclenchant des captchas à répétition, protocoles par défaut fréquemment bloqués par les routeurs de transit, et cascades de réglages manuels indispensables dès que le réseau public fait des caprices. Les VPN d'appoint gratuits
Ils dépannent parfois pour consulter l'horaire d'un vol pendant deux minutes, mais s'avèrent vite inexploitables en pratique. Leurs enveloppes de données (souvent bridées à quelques centaines de mégaoctets) fondent en ouvrant trois pages web, les débits sont délibérément étouffés, et la gestion des données personnelles reste un compromis douteux sur un réseau public déjà peu sûr. Le choix OnlydogVPN
C'est la solution pragmatique taillée pour l'itinérance. Vous ouvrez l'application, vous appuyez sur un bouton, et le système prend en charge les caprices de l'infrastructure locale. Que vous souhaitiez sécuriser vos opérations bancaires avant d'embarquer ou diffuser une vidéo en streaming pour tuer le temps pendant une escale de trois heures, vous profitez d'une connexion blindée sans jamais toucher à un paramètre réseau.
À garder en tête avant d’embarquer
Pour en finir définitivement avec les sabliers de chargement et embarquer l'esprit tranquille, appliquez cette routine systématique à chaque nouvel aéroport :
Passez d'abord le portail captif (VPN désactivé)
Désactivez temporairement votre protection. Rejoignez le réseau Wi-Fi public de l'aérogare. Si la page d'authentification ne s'ouvre pas automatiquement, ouvrez votre navigateur et tentez d'accéder à une adresse HTTP standard (comme captive.apple.com ou un site d'actualité sans HTTPS forcé) pour forcer l'affichage du portail. Remplissez les formalités et validez votre accès gratuit. Activez la protection avec un protocole adapté
Dès que l'accès à Internet est confirmé sur votre navigateur, lancez OnlydogVPN. Laissez le profil automatique s'enclencher : en s'appuyant sur son protocole furtif en HTTP/3, il traverse les pare-feu de l'aéroport sans friction et chiffre immédiatement l'ensemble de vos correspondances, identifiants et données bancaires. Réagissez aux changements de terminal d'un simple geste
Si vous devez traverser l'aérogare et que la connexion commence à fléchir entre deux terminaux, activez le mode avion pendant cinq secondes puis désactivez-le. Votre appareil décrochera immédiatement de l'antenne lointaine pour s'associer à la borne la plus proche, et OnlydogVPN reprendra son tunnel sécurisé de manière transparente, sans coupure de session.
Sécuriser sa connexion entre deux vols ne devrait jamais ressembler à une séance de dépannage informatique. En respectant l'ordre naturel des réseaux publics et en choisissant un outil conçu pour absorber l'instabilité du terrain, on retrouve ce que le voyage devrait toujours être : simple, fluide et parfaitement sécurisé.
Questions fréquentes
Pourquoi le Wi-Fi d’aéroport reste-t-il sur « connecté, pas d’accès Internet » quand le VPN est activé ?
Le portail captif de l’aéroport doit intercepter une première requête afin d’afficher sa page de validation. Si le VPN chiffre immédiatement tout le trafic, le portail ne peut pas terminer cette étape et la connexion reste bloquée.
Dans quel ordre faut-il se connecter sur un Wi-Fi d’aéroport ?
L’article recommande d’abord de rejoindre le réseau public et de valider le portail captif, puis de vérifier que l’accès Internet fonctionne avant d’activer la protection VPN.
Pourquoi le VPN peut-il encore échouer après avoir validé le portail captif ?
Le réseau peut ensuite appliquer un second niveau de filtrage en fermant ou bridant certains ports et protocoles. L’article cite notamment OpenVPN en UDP et IKEv2 comme exemples de flux facilement identifiables sur ce type de réseau.