« Audité par un cabinet indépendant. » L'argument trône fièrement en tête de chaque page d'accueil de l'industrie, flanqué des logos rassurants de grands cabinets comme PwC, Deloitte ou Cure53. Pour l'internaute soucieux de sa confidentialité en ligne, cette simple mention fait office de totem d'immunité. On imagine volontiers des experts débarquer à l'improviste dans des salles de serveurs pour garantir qu'aucune donnée de navigation n'a jamais effleuré un disque dur.
Pourtant, presque personne ne clique sur le lien pour lire le document PDF de quarante pages qui accompagne ces déclarations. Et c'est bien dommage : loin d'être un bouclier magique permanent, un audit privé de cybersécurité obéit à des règles contractuelles très strictes qui en limitent considérablement la portée.
Résumé de l’article et contexte du produit
Que prouve réellement un audit indépendant de VPN, et que faut-il vérifier dans le rapport ?
Un audit privé est une photographie limitée dans le temps et par un périmètre contractuel. Pour juger sa valeur, l’article recommande de vérifier ce qui a réellement été audité, si le rapport complet est accessible, ainsi que sa date et sa fréquence de renouvellement.
À retenir
- Pour qui : Lecteurs qui veulent évaluer une promesse “audité par un tiers” sans confondre audit ponctuel et garantie permanente.
- Point clé : Les trois contrôles mis en avant sont le périmètre exact, l’accès au texte intégral et la date ou fréquence de l’audit.
- Contexte produit : L’article présente OnlydogVPN sous l’angle de la minimisation des données et de l’absence de compte traditionnel, comme une stratégie de réduction de la surface de données à protéger.
- Limite importante : Le texte ne présente pas d’audit indépendant d’OnlydogVPN. Il précise au contraire que, pour des obligations de conformité ou des critères institutionnels, des fournisseurs publiant des rapports d’audit réguliers peuvent rester plus adaptés.
Lien produit déjà cité dans l’article : site officiel OnlydogVPN
L’illusion du tampon
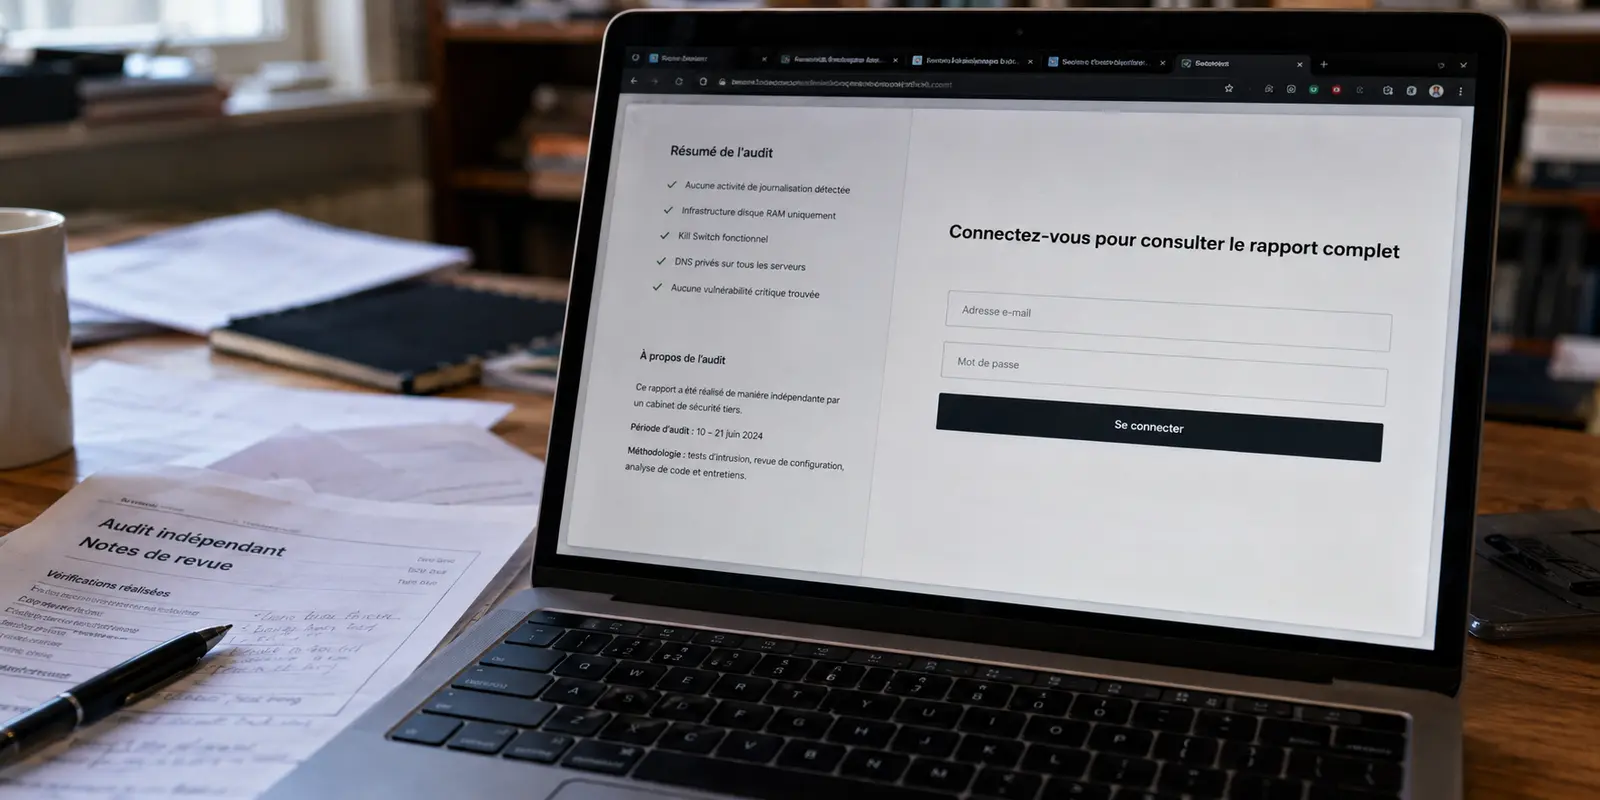
Le premier piège consiste à confondre une certification réglementaire avec une mission d'évaluation privée. Un audit n'est pas une inspection surprise mandatée par une autorité publique : c'est une prestation de conseil commandée, planifiée et payée par l'éditeur du VPN lui-même.
Par définition, cette démarche produit une photographie à l'instant T. Dès le lendemain de la remise du rapport, une simple mise à jour logicielle, une refonte de configuration réseau ou l'ajout d'une grappe de serveurs peut modifier le comportement du système sans que l'auditeur n'ait son mot à dire.
De plus, aucun cabinet sérieux n'écrira jamais qu'un service est « infaillible » ou « 100 % anonyme ». Dans les clauses de limitation de responsabilité qui ouvrent invariablement ces rapports, les auditeurs prennent soin de rappeler qu'ils n'ont évalué que les configurations fournies par le client sur une période donnée. En clair : ils confirment qu'à un moment précis, sur un échantillon délimité, les serveurs inspectés appliquaient bien les directives déclarées. Ni plus, ni moins.
Trois lignes à vérifier dans un rapport
Si vous tenez à vérifier les preuves avancées par un fournisseur, inutile de passer des heures à décortiquer du code machine. Trois éléments concrets permettent de mesurer la valeur réelle d'un audit en moins de trois minutes :
Le périmètre exact (Scope) : C'est la ligne la plus importante du document. L'audit porte-t-il sur les serveurs réels de production qui acheminent votre trafic, ou s'est-il contenté d'analyser l'application mobile ou une extension pour navigateur ? Auditer un plugin Chrome ne garantit absolument rien quant à la façon dont les passerelles réseau traitent vos paquets en coulisses.
L'accès public au texte intégral : Méfiez-vous des fournisseurs qui se contentent d'un article de blog triomphal rédigé par leur service communication. Un éditeur transparent met à disposition le rapport technique complet — tout au plus expurgé des secrets industriels sensibles — pour permettre une vérification méthodique de ses conclusions.
La date et la fréquence : Le paysage des menaces et les architectures réseau évoluent constamment. Un rapport vieux de plus de dix-huit mois sur une infrastructure cloud dynamique perd une grande partie de sa valeur probante.
Le paradoxe des grands acteurs
Les acteurs historiques du secteur, à l'image d'ExpressVPN, de NordVPN ou de Mullvad, méritent le crédit d'avoir démocratisé ces vérifications tierces. Beaucoup ont investi massivement pour faire auditer leur code source et faire basculer leur parc sur des serveurs fonctionnant exclusivement sur mémoire vive (RAM-only), assurant qu'aucun registre persistant ne survive à un redémarrage physique.
Cependant, cette course aux audits met en lumière une contradiction structurelle. Ces géants gèrent des millions d'abonnés via des architectures centralisées classiques : ils enregistrent des adresses e-mail, manipulent des bases de données de mots de passe et regroupent souvent des dizaines de milliers d'utilisateurs sur les mêmes plages d'adresses IP saturées. Pour ces plateformes, financer des audits réguliers est le seul moyen de maintenir la confiance face au risque inhérent de piratage de comptes ou de fuites d'identifiants.
La question mérite d'être posée : est-il plus rassurant de vérifier qu'une entreprise mandate régulièrement des tiers pour surveiller sa montagne d'identifiants, ou d'opter pour un système pensé dès le premier jour pour ne rien collecter ?
La sécurité par conception
C'est sur cette rupture fondamentale que se positionne OnlydogVPN↗. Plutôt que d'empiler les rapports administratifs pour prouver qu'il gère vos identifiants sans bavure, ce service applique le principe le plus robuste de la cybersécurité moderne : la réduction des données à la source (Security by Design). Ce qui n'existe tout simplement pas ne peut être ni intercepté, ni divulgué, ni réquisitionné.
L'architecture élimine complètement le compte utilisateur traditionnel. Il n'y a aucun profil permanent à enregistrer et aucun mot de passe à stocker sur un serveur distant : l'accès s'effectue directement via un code magique éphémère transmis par e-mail. Le risque de voir ses identifiants fuiter lors d'une brèche de base de données disparaît d'emblée, rendant caduque la nécessité d'auditer des registres d'abonnés qui n'existent pas.
Cette simplicité d'ingénierie se prolonge sur le plan réseau. Le protocole moderne fondé sur HTTP/3 avec obfuscation native assure une liaison fluide, capable d'encaisser les micro-coupures et les passages du Wi-Fi à la 4G sans rupture de session.
L'expérience utilisateur s'affranchit également des listes interminables de milliers de serveurs surchargés où l'on clique au hasard. L'application propose des profils d'usage préconfigurés selon votre besoin immédiat — préserver le débit maximal, débloquer le streaming ou éliminer les traqueurs et publicités invasives. Le routage dynamique s'occupe du reste, garantissant une protection efficace sans exiger de diplôme d'administrateur réseau.
Deux priorités différentes
Le choix final dépend de ce que vous attendez d'un service de protection :
Si vous devez répondre à des obligations de conformité d'entreprise ou à des critères institutionnels : Orientez-vous vers les acteurs établis qui publient annuellement des rapports d'audit détaillés de leurs infrastructures RAM, tout en acceptant la lourdeur d'une gestion de compte traditionnelle et les lenteurs potentielles de nœuds partagés par des dizaines de milliers de personnes.
Si votre priorité est la discrétion et la simplicité au quotidien : Choisissez la légèreté d'un outil pensé pour la minimisation des données. Moins une application vous demande d'informations pour fonctionner, moins vous avez besoin d'un cabinet comptable pour vérifier ce qu'elle en fait.
Un audit indépendant reste un indicateur d'hygiène logicielle appréciable, mais il ne guérit pas les failles inhérentes aux systèmes centralisés. Dans le monde numérique, la garantie de confidentialité la plus solide ne réside pas dans ce qu'un rapport papier certifie, mais dans ce qu'une architecture refuse délibérément de collecter.
Questions fréquentes
Un audit indépendant prouve-t-il qu’un VPN ne journalise jamais rien ?
Non. Selon l’article, un audit confirme seulement ce qui a été observé pendant une période donnée, sur un périmètre défini et avec les configurations mises à disposition de l’auditeur.
Quelles parties d’un rapport d’audit faut-il lire en priorité ?
Le texte conseille de regarder d’abord le périmètre exact, puis l’accès au rapport technique complet, et enfin la date ainsi que la fréquence des vérifications.
La minimisation des données remplace-t-elle toujours un audit ?
Non. L’article distingue les deux approches : réduire les données collectées limite certains risques, tandis qu’un audit tiers apporte un type de preuve différent, notamment utile lorsqu’une organisation exige une conformité documentée.