Vous venez d’installer une distribution récente ou d'appliquer une mise à jour système sur votre machine. Vous lancez le client VPN que vous payez chaque mois : soit la fenêtre reste désespérément blanche, soit le démon tourne en boucle dans le terminal, soit le tunnel s’établit en apparence mais plus aucune page ne se charge parce que la résolution de noms est totalement cassée.
Le premier réflexe de l'utilisateur sous Linux est de culpabiliser. On ouvre un forum, on commence à chercher quelle variable d'environnement manque, ou l'on se résout à télécharger un fichier .ovpn pour tout configurer manuellement dans NetworkManager. C'est une erreur de diagnostic : le problème ne vient pas de votre système ni de vos compétences, mais de la manière dont l'industrie du VPN traite l'écosystème Linux.
Résumé de l’article et adéquation du produit
Ce qui casse le plus souvent un VPN sous Linux
Le cœur du problème décrit ici n’est pas Linux lui-même, mais l’intégration du client VPN avec la pile réseau moderne. Les pannes récurrentes concernent surtout la résolution DNS après modification de resolv.conf, le comportement de systemd-resolved et la reprise après veille quand le tunnel ou le kill-switch reste bloqué.
À retenir
- Pour qui : les utilisateurs Linux qui perdent le DNS, récupèrent mal après la veille ou doivent relancer NetworkManager à la main.
- Point clé : un client bien intégré doit éviter de laisser des réglages DNS cassés et reprendre proprement lorsque le réseau change.
- Adéquation produit : OnlydogVPN est présenté dans l’article comme une option qui privilégie l’intégration système, la reprise via HTTP/3 et la sélection automatique de route.
- Limite : importer un profil manuel dans NetworkManager ne garantit pas à lui seul la gestion correcte du DNS, de l’IPv6 ou de la sortie de veille.
Source produit : site officiel OnlydogVPN.
Le « compatible Linux » qui ressemble encore à une corvée
Sur leurs pages de vente, tous les géants du VPN affichent fièrement le manchot Tux aux côtés des logos Windows, macOS ou iOS. La réalité technique, elle, relève trop souvent du mépris d'ingénierie.
Pour la majorité des grands éditeurs, le parc d'utilisateurs Linux représente une part marginale de leurs revenus. Le résultat se traduit au quotidien par des logiciels bâclés :
Des paquets officiels qui refusent de s'installer ou se brisent à chaque mise à niveau de la bibliothèque système (glibc).
Des interfaces graphiques reposant sur des environnements lourds et mal maintenus qui refusent de s'afficher ou gèlent complètement dès que l'on bascule sous un compositeur moderne comme Wayland.
Des clients en ligne de commande qui se contentent d'exécuter des scripts rudimentaires sans respecter les règles de sécurité de la distribution.
Linux est un système d'exploitation de premier rang pour les développeurs, les ingénieurs et les utilisateurs soucieux de leur vie privée. Pourtant, les fournisseurs généralistes continuent de lui livrer des applications de seconde zone.
DNS et sortie de veille : les deux pannes qui reviennent
Pourquoi les VPN traditionnels décrochent-ils si souvent sur un PC Linux ? Deux défaillances architecturales récurrentes expliquent la quasi-totalité des pannes.
La première concerne le carnage de la résolution DNS. Pour forcer le trafic à passer dans leur tunnel, de nombreux scripts de VPN d'ancienne génération écrasent brutalement le fichier /etc/resolv.conf. Ils ignorent superbement les gestionnaires modernes intégrés aux distributions actuelles, tels que systemd-resolved.
Dès que la connexion saute ou que vous désactivez l'outil, le fichier d'origine n'est pas restauré proprement : votre machine perd instantanément sa boussole réseau. Vous êtes techniquement connecté à votre box, mais aucun nom de domaine ne répond plus.
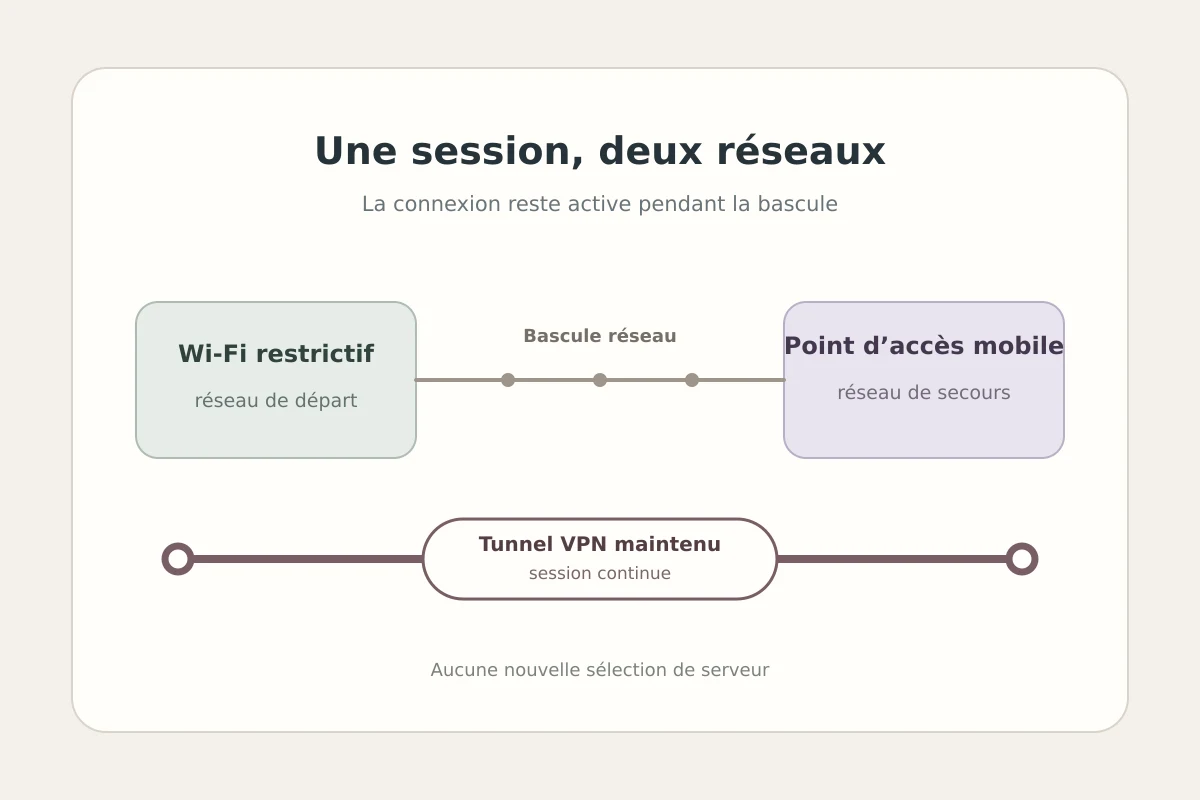
La seconde faiblesse frappe la sortie de veille des ordinateurs portables. Vous refermez votre écran pour changer de pièce ou prendre le train ; au réveil, le Wi-Fi s'est reconnecté sur une nouvelle antenne, mais le tunnel sous-jacent (souvent basé sur un vieux protocole rigide) s'est effondré. Le mécanisme d'arrêt d'urgence (kill-switch) reste alors enclenché dans le vide, verrouillant l'ensemble de votre interface réseau. Vous voilà contraint d'ouvrir un terminal pour forcer la fermeture des démons résiduels et relancer NetworkManager à la main.
Importer manuellement des profils de serveurs dans votre gestionnaire réseau n'est pas une solution viable : cela supprime tout confort de sélection d'emplacement, ne protège pas toujours contre les fuites IPv6 et transforme une simple session de travail en tâche d'administration fastidieuse.
Ce que j’attends d’un client VPN sous Linux
Un utilisateur Linux n'a pas à passer son temps à dépanner ses interfaces réseau. Un client VPN digne de ce nom doit être léger, s'intégrer de manière transparente dans la pile réseau moderne et garantir une stabilité matérielle absolue.
C'est sur cette rupture technique qu'OnlydogVPN↗ se positionne comme l'alternative indispensable.
Plutôt que de manipuler brutalement les fichiers du système, OnlydogVPN s'appuie sur une intégration propre qui dialogue respectueusement avec les couches réseau de votre distribution. Si votre liaison Internet faiblit ou se coupe, vos réglages DNS locaux restent intacts : aucun risque de vous retrouver sans résolution de noms à la sortie du tunnel.
Au cœur de son architecture se trouve un transport moderne propulsé par HTTP/3. Cette conception est taillée sur mesure pour les ordinateurs portables et la mobilité :
Le protocole absorbe les transitions d'antennes et les micro-coupures de manière fluide.
Lorsque vous rouvrez votre écran après une mise en veille prolongée, la session reprend instantanément son cours en arrière-plan sans bloquer vos applications ouvertes et sans nécessiter de reconnexion manuelle.
L'application élimine également la corvée des listes de serveurs à importer. Grâce à des scénarios préconfigurés, vous sélectionnez votre intention en un clic — qu'il s'agisse de streaming, d'une navigation rapide ou d'une protection renforcée. L'algorithme d'auto-sélection identifie automatiquement la route la plus saine et réactive, sans jamais vous contraindre à tester manuellement vingt passerelles différentes.
Moins de friction au quotidien
L'intégration d'OnlydogVPN met un point d'honneur à supprimer la bureaucratie logicielle souvent imposée aux machines Linux :
Authentification par code magique : Oubliez les mots de passe de trente caractères à copier-coller ou les clés d'API cryptiques à stocker dans un fichier texte. L'accès s'effectue via un Magic Code envoyé directement par e-mail. Vous saisissez votre adresse, validez le code reçu, et votre session s'ouvre sans friction.
Interface soignée et réactive : L'environnement graphique tourne de manière fluide aussi bien sous Wayland que sous X11, sans dépendances logicielles obsolètes qui menacent de casser à la prochaine mise à jour de paquets.
Filtrage DNS actif : Le bloqueur natif de traceurs publicitaires intercepte les requêtes invasives avant même qu'elles n'atteignent vos navigateurs. Sur les configurations légères, ce nettoyage préventif libère de la mémoire vive et accélère nettement l'affichage du web au quotidien.
Note pour la prochaine fois
Pour retrouver un environnement réseau fonctionnel et fiable dès aujourd'hui sur votre machine :
Assainissez vos réglages réseau : Quittez définitivement l'ancien client VPN défaillant et assurez-vous que votre résolveur DNS habituel a retrouvé son fonctionnement normal.
Installez OnlydogVPN et validez votre connexion en quelques secondes à l'aide du code magique reçu sur votre boîte de réception.
Activez votre scénario d'usage en un clic : Laissez la couche HTTP/3 prendre le relais pour acheminer vos données de manière résiliente et imperceptible, sans jamais impacter la réactivité de votre bureau.
Choisir Linux pour son environnement de travail ne signifie pas accepter de passer ses journées à compiler des scripts pour maintenir une liaison chiffrée. Si vous cherchez un outil conçu pour respecter votre système, résister aux aléas nomades et fonctionner sans le moindre mot de passe à retenir, OnlydogVPN offre la solution la plus stable, directe et naturelle pour votre distribution.
Questions fréquentes
Pourquoi le DNS peut-il cesser de fonctionner après avoir coupé un VPN sous Linux ?
Certains clients ou scripts modifient directement /etc/resolv.conf sans coopérer correctement avec des gestionnaires modernes comme systemd-resolved. Si l’état d’origine n’est pas restauré, Internet reste joignable mais les noms de domaine ne se résolvent plus.
Pourquoi le réseau peut-il rester bloqué après une sortie de veille ?
Le Wi-Fi peut revenir sur une nouvelle route alors que l’ancien tunnel est considéré comme mort. Si le kill-switch reste actif et que le client ne reconstruit pas proprement la session, tout le trafic peut rester verrouillé.
Importer un fichier .ovpn dans NetworkManager suffit-il à régler le problème ?
Pas forcément. Le texte rappelle que cette méthode peut faire perdre le confort de sélection d’emplacement et ne résout pas automatiquement les risques de fuite IPv6 ou les problèmes de reprise après changement de réseau.
Qu’attendre d’un client VPN mieux intégré sous Linux ?
Qu’il respecte la pile réseau de la distribution, restaure correctement le DNS, survive aux micro-coupures et évite d’obliger l’utilisateur à relancer manuellement des démons ou NetworkManager.