C'est à cet instant précis que le piège se referme : sur votre écran, l'icône du VPN reste pourtant bien verte et affiche un statut « Connecté ». Mais dans les faits, plus rien ne passe. Les pages web tournent dans le vide, les messages ne partent plus et vos applications se figent comme si vous étiez coupé du monde. Pourtant, dès que vous désactivez le VPN, le Wi-Fi se remet à fonctionner instantanément.
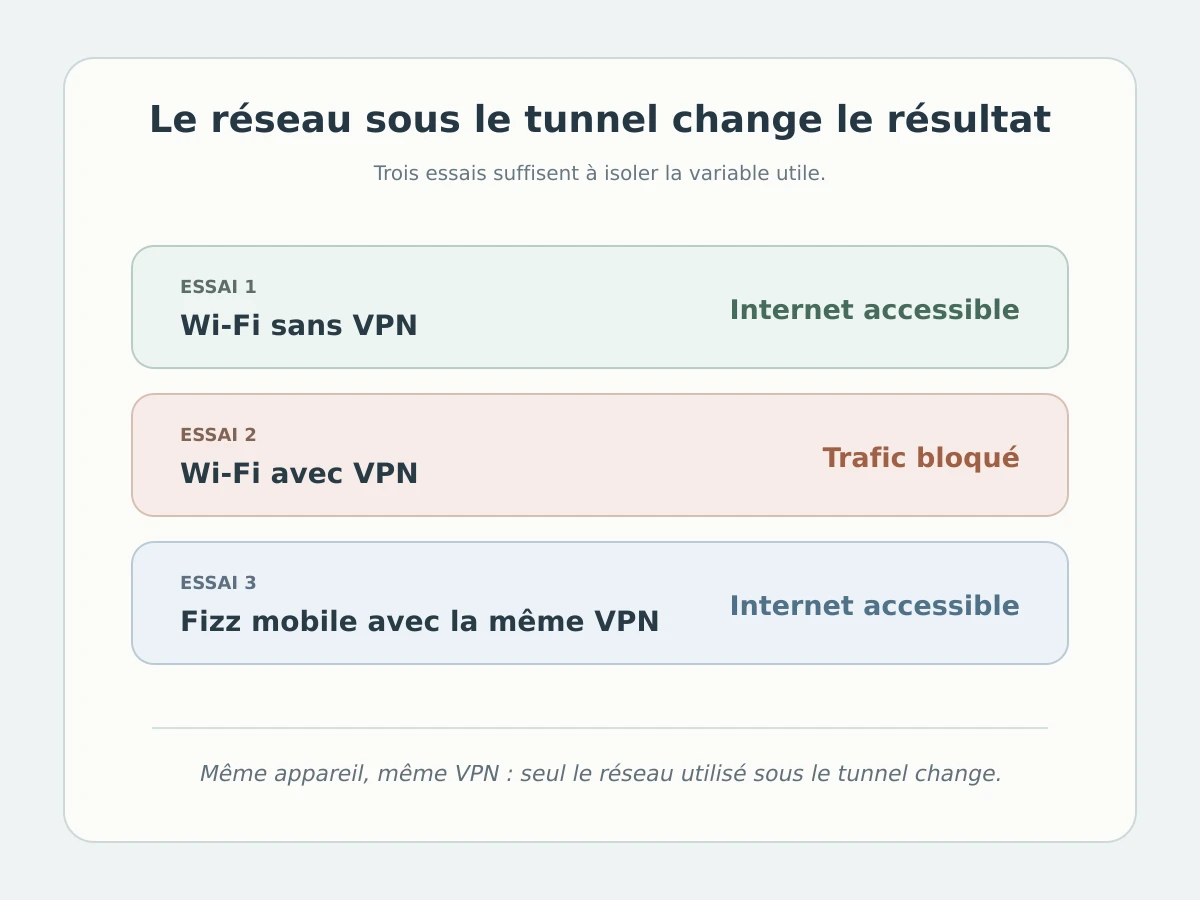
Face à ce paradoxe très répandu chez les utilisateurs québécois, le premier réflexe consiste à accuser sa borne Internet résidentielle, à soupçonner son fournisseur fixe de bloquer les connexions chiffrées, voire à imaginer un bogue sur son appareil. La réalité est bien différente : votre réseau Wi-Fi n'est pas défectueux et votre forfait Fizz n'a aucun problème. Le véritable coupable réside dans la rigidité des protocoles VPN traditionnels face aux réglages invisibles des routeurs locaux.
Résumé de l’article et adéquation du produit
Pourquoi un VPN fonctionne-t-il sur Fizz en LTE/5G mais plus dès que le téléphone passe en Wi‑Fi ?
L’article attribue ce paradoxe à des différences invisibles entre les réseaux : taille maximale des paquets, filtrage de certains ports UDP et interception DNS. Le tunnel peut rester affiché comme connecté alors que les données utiles ne traversent plus correctement le routeur Wi‑Fi.
À retenir
- Pour qui : les utilisateurs Fizz au Québec dont le VPN marche en réseau mobile mais bloque la navigation sur une borne résidentielle, d’hôtel, de bureau ou d’université.
- Point clé : un conflit de MTU peut provoquer des rejets silencieux de paquets, tandis que certains réseaux locaux filtrent des ports ou imposent leurs propres résolveurs DNS.
- Adéquation produit : l’article présente OnlydogVPN avec un transport HTTP/3 obfusqué, des scénarios automatiques, un code magique et un filtrage DNS intégré.
- Limite importante : MTU et filtrage ne sont pas les seules causes possibles d’un Wi‑Fi défaillant ; la configuration réelle du routeur ou du réseau peut varier et mérite d’être vérifiée.
Source produit : site officiel OnlydogVPN.
Sous le capot du routeur : les deux verrous qui étouffent le Wi-Fi
Pourquoi une liaison chiffrée qui file à toute allure sur l'infrastructure cellulaire de Fizz se retrouve-t-elle subitement paralysée sur une borne sans fil fixe ? Deux mécanismes techniques distincts expliquent ce blocage sélectif.
Le premier s'appelle le conflit de MTU (Maximum Transmission Unit), c'est-à-dire la taille maximale autorisée pour chaque paquet de données qui transite sur la ligne :
- Sur les antennes mobiles de Fizz (adossées au réseau de Vidéotron), l'infrastructure est configurée de manière souple et absorbe sans broncher la surcharge d'octets ajoutée par le chiffrement d'un VPN.
- Sur une borne résidentielle ou un routeur de commerce, les règles sont beaucoup plus strictes, notamment en raison des protocoles d'encapsulation utilisés par les fournisseurs d'accès fixes.
- Lorsqu'un VPN d'ancienne génération envoie des paquets trop volumineux, le routeur Wi-Fi ne sait pas comment les traiter : au lieu de les découper proprement, il les rejette en silence. La liaison de contrôle du VPN reste ouverte — ce qui explique l'icône verte —, mais vos données utiles sont tout simplement détruites en cours de route.
Le second verrou vient du filtrage préventif des ports UDP et du DNS. De nombreux routeurs récents et points d'accès publics bloquent par défaut les ports arbitraires qu'utilisent des outils comme OpenVPN ou WireGuard brut pour des raisons de sécurité interne. D'autres tentent de détourner de force vos requêtes vers les serveurs DNS de l'opérateur local. Face à ces barrières, les VPN classiques se heurtent à un mur invisible.
Passer son après-midi à fouiller dans les paramètres avancés de sa borne Helix ou de son routeur personnel pour modifier la taille des paquets ou ouvrir des ports manuellement est une fausse piste : non seulement la manipulation est complexe, mais elle ne réglera absolument rien lorsque vous vous connecterez au Wi-Fi d'un hôtel, d'un bureau ou d'une université.
Une adaptation qui suit le changement de réseau
Ce n'est pas à vous de reprogrammer votre routeur ou de changer vos habitudes selon l'endroit où vous prenez votre café. C'est au VPN de s'adapter automatiquement aux caprices du réseau qui l'accueille.
C'est sur ce terrain d'agilité qu'OnlydogVPN règle définitivement le problème.
Plutôt que d'emprunter des tunnels rigides faciles à intercepter, OnlydogVPN utilise une couche de transport moderne propulsée par HTTP/3 avec obfuscation native. Concrètement, le flux de données chiffrées adopte la signature et les caractéristiques d'une navigation web classique. Pour le routeur de votre domicile ou le coupe-feu d'un réseau public, votre trafic est strictement indiscernable d'une simple consultation de site web sécurisé : aucun filtre de port ne vient l'interrompre.
Cette architecture élimine également les conflits de taille de paquets. Le protocole d'OnlydogVPN traite les flux de données de manière dynamique et indépendante, évitant les congestions matérielles et les rejets silencieux qui paralysent les solutions historiques sur les bornes Wi-Fi résidentielles.
Mieux encore, sa technologie encaisse les transitions entre la 4G/5G de Fizz et vos connexions fixes avec une résilience accrue de 60 % face aux réseaux dégradés. Vous quittez la rue, votre téléphone accroche la borne du salon : la session ne se brise pas, l'application ne freeze pas et votre navigation se poursuit sans le moindre accroc.
Une ergonomie fluide, sans identifiants ni casse-tête
En plus de contourner les blocages matériels, OnlydogVPN supprime la bureaucratie logicielle qui alourdit l'usage nomade :
Connexion sans mot de passe : Fini les mots de passe oubliés ou les trousseaux de clés à synchroniser. L'accès repose sur un Magic Code envoyé directement par courriel. Vous validez le lien reçu, et votre session s'ouvre en une quinzaine de secondes sur votre téléphone, votre tablette ou votre ordinateur portable.
Scénarios préconfigurés : L'interface évite les menus techniques rébarbatifs. En un clic, vous sélectionnez votre priorité (navigation rapide, streaming ou sécurité renforcée) et l'algorithme d'auto-sélection choisit immédiatement la route la plus saine et réactive, sans vous obliger à tester manuellement vingt passerelles.
Filtrage DNS intégré : Le système bloque en amont les traceurs invisibles et les publicités invasives. En plus d'accélérer l'affichage de vos pages, ce nettoyage préventif élimine les conflits avec les serveurs de noms imposés par les passerelles Wi-Fi locales.
À garder pour le prochain changement de réseau
Pour retrouver une connexion stable sans toucher à la configuration de votre matériel :
Quittez complètement votre ancien VPN afin de libérer les cartes réseau de votre appareil des règles de routage conflictuelles.
Lancez OnlydogVPN et validez votre session en quelques instants grâce au code magique reçu sur votre boîte de réception.
Activez votre scénario d'usage habituel : la couche HTTP/3 s'ajuste instantanément pour traverser les filtres de votre borne Wi-Fi, vous redonnant immédiatement accès à l'ensemble du web.
Quand votre VPN tourne à merveille sur les données mobiles de Fizz mais refuse de communiquer en Wi-Fi, chercher un problème chez votre opérateur ou dans les réglages de votre routeur est une perte de temps. En adoptant une architecture moderne conçue pour traverser les contraintes réseau locales sans manipulation manuelle, OnlydogVPN offre la solution la plus directe, stable et naturelle pour naviguer l'esprit tranquille, d'un bout à l'autre de vos déplacements.
Questions fréquentes
Pourquoi le VPN marche-t-il en données mobiles mais pas sur le Wi‑Fi ?
Parce que le réseau mobile et le routeur Wi‑Fi n’imposent pas forcément les mêmes tailles de paquets, les mêmes règles de ports ni la même résolution DNS. Un tunnel toléré en LTE/5G peut donc se heurter à une contrainte locale.
Comment le VPN peut-il afficher “Connecté” alors qu’aucune page ne charge ?
La liaison de contrôle peut rester ouverte pendant que les paquets de données utiles sont rejetés ou mal acheminés. L’icône verte ne prouve donc pas à elle seule que tout le trafic traverse correctement le tunnel.
Faut-il modifier la MTU ou ouvrir des ports sur chaque routeur ?
Pas forcément. L’article considère cette piste comme peu pratique, surtout en déplacement, car vous ne pouvez pas reconfigurer les réseaux d’hôtel, d’entreprise ou d’université.
Quelle est la première vérification quand le problème apparaît au changement de réseau ?
Confirmez que le blocage n’existe qu’avec le VPN, puis relancez le tunnel sur le Wi‑Fi concerné. Si le problème persiste, examinez les contraintes de ports, de DNS ou de taille de paquets propres à ce réseau.