Routeur de voyage, VPN d’entreprise et NextDNS : pourquoi votre empilement de sécurité se retourne contre vous
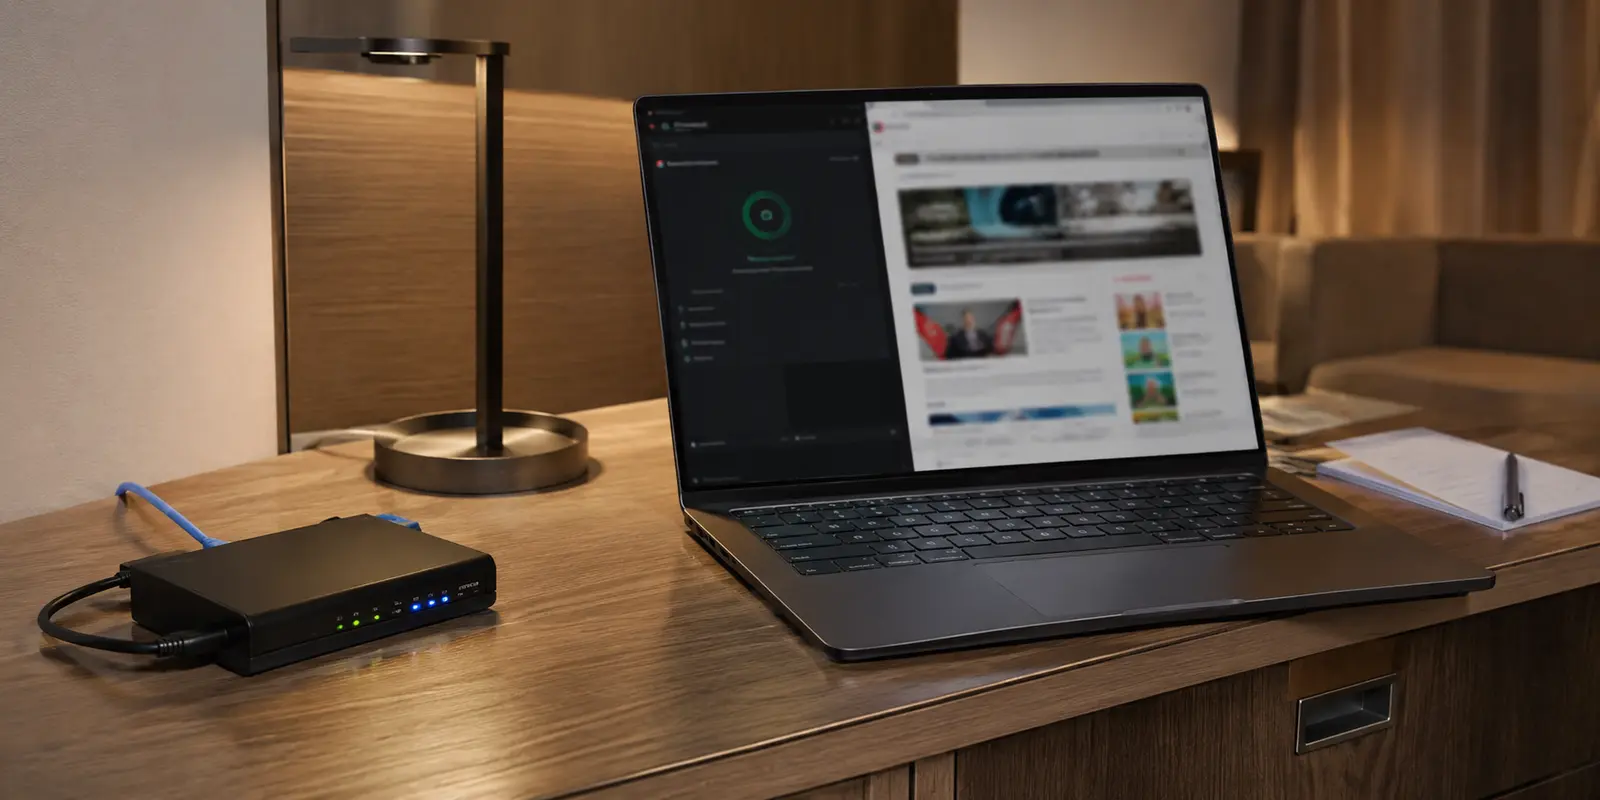
Vous venez de vous installer dans votre chambre d’hôtel ou votre location à l’étranger. Sur le bureau, le rituel du télétravailleur nomade bien équipé se met en place : vous branchez votre mini-routeur de voyage, le raccordez au Wi-Fi local, puis vérifiez son tableau de bord. Tout y est configuré aux petits oignons : un résolveur chiffré NextDNS ou une instance AdGuard Home tourne en tâche de fond pour neutraliser les publicités, bloquer les traqueurs et masquer vos requêtes.
Rassuré, vous connectez votre ordinateur portable professionnel fourni par votre entreprise et lancez le client VPN obligatoire (Cisco AnyConnect, Palo Alto GlobalProtect, Fortinet ou Zscaler). L'icône passe au vert. Pourtant, la situation déraille dans la minute : l’intranet refuse de s’ouvrir, les serveurs de fichiers internes renvoient une erreur d’accès et, pour couronner le tout, une alerte d’authentification suspecte atterrit dans votre boîte mail.
Ce blocage brutal n’est ni un caprice du Wi-Fi de l’hôtel ni une panne temporaire de vos outils de travail. Vous venez simplement de heurter le mur le plus classique de l'ingénierie nomade : avoir transformé votre équipement de voyage en usine à gaz où deux systèmes de sécurité incompatibles se livrent une guerre invisible.
L’essentiel de ce billet
Pourquoi mon VPN professionnel se connecte-t-il, mais l’intranet ne s’ouvre plus derrière le routeur de voyage ?
Un filtrage DNS imposé par le routeur peut envoyer les demandes de noms internes vers des résolveurs publics qui ne connaissent pas les ressources privées de l’entreprise. L’icône VPN peut donc être verte sans que l’intranet fonctionne.
Pour replacer la réponse dans le récit
- À qui cela parle : Personnes en déplacement avec un ordinateur d’entreprise, un mini-routeur et un filtrage NextDNS ou AdGuard Home.
- Point clé : Le texte sépare les réglages DNS du poste professionnel, à laisser au VPN de l’employeur, de ceux des appareils personnels.
- Limite à garder en tête : Ne pas modifier ni contourner la politique informatique de son employeur ; protéger ses appareils privés ne remplace pas le VPN professionnel requis.
Produit évoqué dans le billet : Le billet réserve OnlyDogs VPN à la protection des terminaux personnels, sans le présenter comme un remplacement des accès internes de l’entreprise. Site d’OnlyDogs VPN.
L’illusion du routeur forteresse universel
L'intention de départ est pourtant irréprochable. L'idée d'intercaler un petit boîtier réseau entre les connexions douteuses des lieux publics et vos différents terminaux paraît idéale : elle évite de reconnecter chaque appareil individuellement et permet d’appliquer un filtrage préventif global à la source.
Le piège se referme dès que l'ordinateur de l'employeur entre dans la boucle. Contrairement à votre smartphone ou votre tablette personnelle, un poste de travail professionnel n'est pas un équipement ordinaire. Verrouillé par des politiques de sécurité strictes, il embarque un agent de sécurité d'entreprise conçu pour prendre le contrôle exclusif de la carte réseau, isoler la machine et rediriger la totalité du trafic vers les passerelles de votre société.
En voulant imposer un filtrage tiers (NextDNS ou AdGuard) en amont, au niveau du routeur, vous n’érigez pas un bouclier invulnérable : vous forcez deux logiciels défensifs rivaux à s'affronter pour le contrôle des mêmes paquets de données.
La guerre des DNS : quand vos outils internes deviennent introuvables
Le premier point de rupture concerne la résolution des noms de domaine (DNS). Pour qu'un salarié puisse joindre des ressources internes — qu'il s'agisse d'un serveur de documents, d'un outil de gestion ou d'un environnement de test —, son ordinateur doit impérativement interroger les résolveurs DNS privés de l'entreprise, hébergés derrière le tunnel professionnel. Ces serveurs internes sont les seuls capables d'associer une adresse comme `intranet.corp` à son adresse IP privée correspondante.
Lorsque votre routeur de voyage intercepte autoritairement toutes les requêtes DNS sur le port 53 pour les renvoyer en mode chiffré (DoH ou DoT) vers les serveurs publics de NextDNS ou d'AdGuard, la mécanique s'effondre :
- Les résolveurs publics ne connaissent évidemment pas les machines privées de votre employeur.
- Ils renvoient immédiatement une réponse d'inexistence (*NXDOMAIN*).
- Votre agent VPN d'entreprise est formellement connecté, mais votre machine est incapable de traduire les adresses de vos outils de travail.
Vous vous retrouvez paralysé en plein milieu de votre journée de travail, avec pour seule issue de devoir appeler un support informatique d’entreprise souvent peu enclin à tolérer les configurations réseau exotiques.
L'alerte « Voyage Impossible » : le traître DNS
Le second écueil est encore plus critique pour le salarié : la détection de son emplacement réel. Beaucoup de télétravailleurs nomades imaginent que leur routeur masque totalement leur destination. La réalité des systèmes de détection modernes (tels que Microsoft Entra ID, Okta ou CrowdStrike) est bien plus retorse.
Ces plateformes surveillent les incohérences de routage et traquent ce que les experts appellent l'anomalie du « voyage impossible » (*Impossible Travel*) :
- Si votre tunnel d’entreprise fait ressortir votre ordinateur sur une adresse IP située à Paris ou à Lyon, mais que votre profil NextDNS ou votre routeur laisse fuiter des requêtes résolues par un opérateur local à Lisbonne, Bali ou Montréal, l’incohérence saute aux yeux des algorithmes de sécurité.
- En croisant l'horodatage et la localisation des requêtes, le service de sécurité informatique identifie immédiatement que la machine tente d'emprunter des passerelles contradictoires.
Loin d'apporter de la discrétion, l'empilement non maîtrisé d'outils de chiffrement sur un routeur portable est le meilleur moyen d'allumer tous les voyants d'alerte chez votre responsable de la sécurité des systèmes d'information (RSSI).
La séparation étanche des flux : libérer ses écrans nomades avec OnlyDogs VPN
Pour travailler et voyager sans stress, la règle d'or est simple : **la non-ingérence.** Laissez le PC professionnel négocier son propre tunnel directement avec l'entreprise, sans toucher à ses réglages ni filtrer ses requêtes sur le routeur. En parallèle, confiez la protection de vos terminaux privés (smartphone, tablette, ordinateur personnel) à une solution indépendante, spécialement conçue pour absorber l'instabilité des déplacements. C’est précisément sur ce terrain d’agilité que s'impose **OnlyDogs VPN**.
En déchargeant votre équipement nomade des configurations lourdes, vous retrouvez une totale sérénité opérationnelle :
- **Franchir les réseaux publics sans friction :** Les portails captifs d'hôtels ou d'aéroports et les résolveurs rigides provoquent régulièrement des blocages d'affichage. Grâce à une architecture moderne articulée autour du protocole HTTP/3, vos connexions personnelles contournent les restrictions locales, absorbent les pertes de paquets et reprennent instantanément après chaque micro-coupure.
- **Un filtrage intégré sans usine à gaz :** Plus besoin de maintenir manuellement des listes de blocage complexes sur l'interface d'un mini-routeur. L'application intègre nativement son propre bouclier contre les publicités intrusives et les traqueurs, tout en sélectionnant automatiquement la route réseau la plus rapide et la plus stable.
- **Zéro friction technique sur vos appareils :** Fini les manipulations de clés de chiffrement ou les profils OpenWrt instables à réinitialiser dans l'urgence. L'accès s'effectue simplement via un code magique envoyé par e-mail, prêt à l'emploi sur vos appareils personnels sans alourdir votre sac à dos numérique.
Le protocole du nomade serein en 3 étapes
Pour assainir votre environnement de télétravail avant votre prochain déplacement, adoptez une organisation limpide :
1. **Désactivez l'interception DNS forcée pour votre poste pro :** Dans les réglages de votre routeur de voyage, désactivez le contournement DNS sur le port Ethernet ou le réseau Wi-Fi réservé à votre machine de travail. Laissez l'agent VPN de votre employeur communiquer directement avec ses propres résolveurs sans intermédiaire.
1. **Réservez les solutions complexes à votre domicile :** Conservez vos règles avancées NextDNS ou AdGuard Home pour votre réseau fixe de salon, et évitez d'embarquer des architectures fragiles sur des connexions d'hôtels constamment changeantes.
1. **Protégez vos terminaux privés de manière autonome :** Installez une application moderne et légère sur vos appareils personnels pour naviguer, regarder des vidéos et sécuriser vos accès bancaires hors du cadre professionnel, sans jamais mettre en péril la ligne de votre employeur.
Le véritable confort du nomadisme numérique ne réside pas dans la multiplication des couches techniques, mais dans la clarté de leur séparation : laissez à votre entreprise la gestion de son ordinateur, et offrez à vos écrans personnels la légèreté d'une protection taillée pour le mouvement.
Questions fréquentes
Pourquoi le VPN affiche-t-il « connecté » alors que l’intranet répond NXDOMAIN ?
Le routeur de voyage peut imposer un DNS public qui ne connaît pas les noms internes résolus normalement par les serveurs privés de l’entreprise.
D’où peut venir une alerte de connexion géographiquement incohérente ?
Le texte évoque des routes et des résolutions DNS qui ne paraissent pas provenir du même endroit ; une telle discordance peut attirer l’attention d’un outil de sécurité.
Comment séparer l’ordinateur du travail des appareils personnels ?
L’article préconise de laisser l’ordinateur professionnel utiliser son propre tunnel et ses DNS d’entreprise, et de gérer séparément le trafic des appareils privés.