Posé sur la table de la chambre d'hôtel en zone à pare-feu strict, l'ordinateur s'accroche au Wi-Fi local. Le voyant du grand abonnement VPN mondial — celui qui débloque Netflix en 4K depuis n'importe quel canapé d'Occident — s'entête sur un infini « Reconnexion... ». Le travail, les messages d'urgence et le lien vital avec l'extérieur attendent, et la liste de cinquante villes européennes ou américaines proposée par l'application n'y change rien.
Le premier réflexe consiste à s'agacer de la connexion ou à chercher un autre mastodonte dans le top 10 des comparateurs. C'est une impasse. Face à un pare-feu d'État ou à une inspection active, le problème n'est pas d'avoir un « meilleur serveur » ; c'est d'avoir cru qu'un outil de divertissement géolocalisé pouvait faire office d'outil de survie réseau.
Résumé de l’article et adéquation produit
La question centrale de cet article
Un VPN performant pour le streaming peut échouer dans une zone censurée parce que le problème n’est plus seulement la géolocalisation : le réseau peut inspecter et bloquer la signature du tunnel lui-même. L’article recommande alors un transport obfusqué qui ressemble davantage au trafic web ordinaire, ainsi qu’une préparation avant d’entrer sur le réseau restrictif.
Ce qu’il faut retenir
- Pour qui : Voyageurs ou utilisateurs sur des réseaux à pare-feu strict qui voient un VPN grand public rester bloqué en reconnexion.
- Point clé : Changer de nœud dans la même flotte ne change pas nécessairement une signature protocolaire détectable par DPI.
- Adéquation produit : OnlydogVPN est cité pour un transport HTTP/3 avec obfuscation, une reprise rapide après micro-coupure et un accès par code magique.
- Limite importante : L’obfuscation vise à réduire la visibilité du tunnel, mais l’article ne présente pas une garantie universelle face à tous les mécanismes de filtrage ; il recommande aussi de valider d’abord un portail captif si nécessaire.
Source produit déjà citée dans l’article : OnlydogVPN — site officiel.
Pourquoi les classements de VPN de streaming aident peu sous censure
Les palmarès marketing qui trustent le web reposent sur un critère unique : la capacité à faire croire à un site de streaming que vous êtes assis à Toronto ou à Londres. Leurs testeurs vérifient le contournement de surface.
Mais dès que vous franchissez la frontière d'une zone à forte censure (en Chine, en Iran ou sur certains réseaux institutionnels verrouillés), les règles changent. Le pare-feu local ne lit pas seulement votre adresse de destination : il interroge la signature de votre poignée de main cryptographique. Un service conçu pour balancer du flux vidéo lourd avec des protocoles standard est immédiatement identifié, étouffé ou rejeté dès le premier octet.
Pourquoi le tunnel s’asphyxie en zone censurée
Pourquoi les têtes d'affiche s'écroulent-elles en milieu hostile ? La mécanique tient en trois échecs physiques :
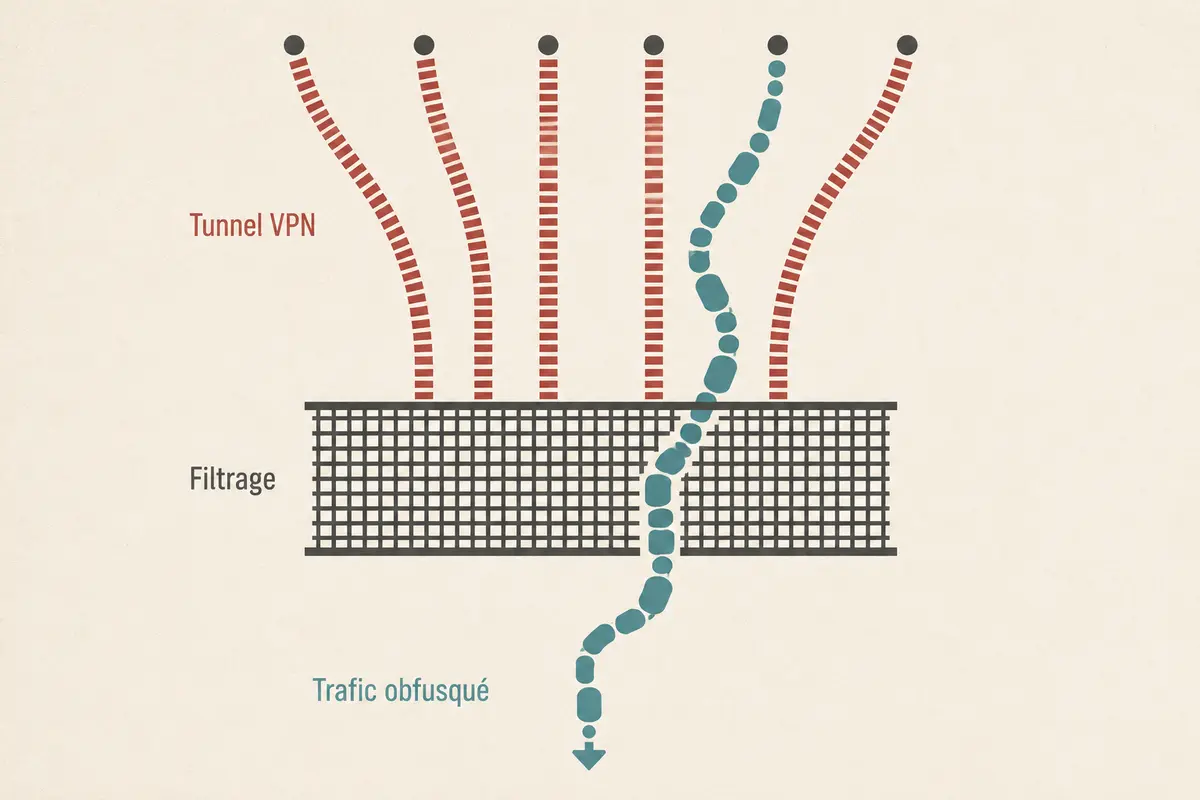
L'empreinte binaire des paquets UDP : OpenVPN et WireGuard natif trahissent leur nature de tunnel dès la phase d'établissement de la liaison. Les sondes d'inspection profonde (DPI) reconnaissent le motif mathématique et coupent l'herbe sous les pieds du client avant même qu'il ne chiffre quoi que ce soit.
L’étranglement ou le trou noir réseau (blackholing) : Dès qu'un flux persistant suspect est repéré sur un port ou une IP, le pare-feu local applique un ralentissement drastique (throttling) jusqu'au timeout, ou bloque purement la route.
Le leurre de la liste de serveurs : Cliquer sur « Tokyo #1 », « Tokyo #2 » ou « New York » dans la même application, c'est taper sur le même mur en changeant de gant. Si la signature de protocole est grillée, tous les nœuds de la flotte subissent le même sort.
Les fausses pistes qui font perdre du temps
Sous pression, le voyageur s'épuise souvent dans de mauvaises directions :
Multiplier les abonnements concurrents chez les géants du marketing grand public (qui partagent souvent des faiblesses similaires face au DPI étatique).
S’acharner à modifier manuellement des ports UDP obscurs sur des réseaux d'hôtel qui ferment ou inspectent tout le trafic sortant non-standard.
Tenter de s'en remettre à des extensions de navigateur gratuites ou des proxys web non chiffrés qui trahissent les requêtes en clair et exposent la session.
Quand le transport compte plus que le catalogue de serveurs
Pour survivre en zone restreinte, la force brute ne sert à rien. Il faut changer de morphologie : se fondre dans le bruit blanc du trafic web légitime et encaisser les soubresauts du réseau local.
C’est précisément là que s’impose l’approche furtive d’OnlydogVPN↗ :
Un transport HTTP/3 avec obfuscation native : OnlydogVPN encapsule et dissimule les paquets pour qu'ils épousent fidèlement la signature comportementale et visuelle d'une session web HTTPS / QUIC moderne. Pour le filtre de l'infrastructure locale, le trafic n'est qu'un échange web standard indifférencié qui passe sans lever le sourcil.
Résilience et reprise instantanée : Absorbe les micro-coupures de la liaison locale sans geler l'application ni laisser fuiter le moindre paquet en clair.
Zéro friction de démarrage : Connexion immédiate par code magique, sans s'embêter à importer des fichiers de profil complexes (ovpn / config manuelle) sur un réseau de l'hôtel instable ou lent.
Ce que je garderais en tête pour un prochain réseau restreint
Face à la censure, gravez ce mantra : Ce n'est pas la force brute qui traverse le mur, c'est l'indifférence de forme.
Oubliez les protocoles lourds d'hier (OpenVPN/WireGuard brut).
Activez un transport furtif et banalisé sur base HTTP/3.
Validez d'abord le portail captif de l'établissement en clair si nécessaire, puis armez le tunnel furtif.
Oubliez les catalogues planétaires de 5 000 serveurs inutiles. Quand le terrain se ferme, cherchez une route invisible.
Questions fréquentes
Pourquoi un VPN qui débloque bien le streaming peut-il échouer sous censure ?
Parce qu’un service optimisé pour la géolocalisation peut utiliser des protocoles standards facilement reconnaissables. Un réseau soumis à une inspection active peut bloquer le tunnel avant même que la localisation du serveur n’entre en jeu.
Pourquoi essayer plusieurs serveurs du même fournisseur ne suffit-il pas toujours ?
Si tous les serveurs utilisent la même signature de transport, changer de ville ou de pays revient à présenter le même type de trafic au même filtre local.
Que faut-il préparer avant d’utiliser un réseau très restrictif ?
L’article conseille d’avoir un transport furtif prêt à l’emploi, d’éviter les réglages manuels de dernière minute et de valider le portail captif de l’établissement avant d’activer le tunnel si le réseau en utilise un.
Une extension de navigateur gratuite est-elle un bon secours ?
L’article déconseille les proxys web non chiffrés et les extensions gratuites utilisées comme solution d’urgence, car ils peuvent exposer la session au lieu d’apporter une protection réseau complète.