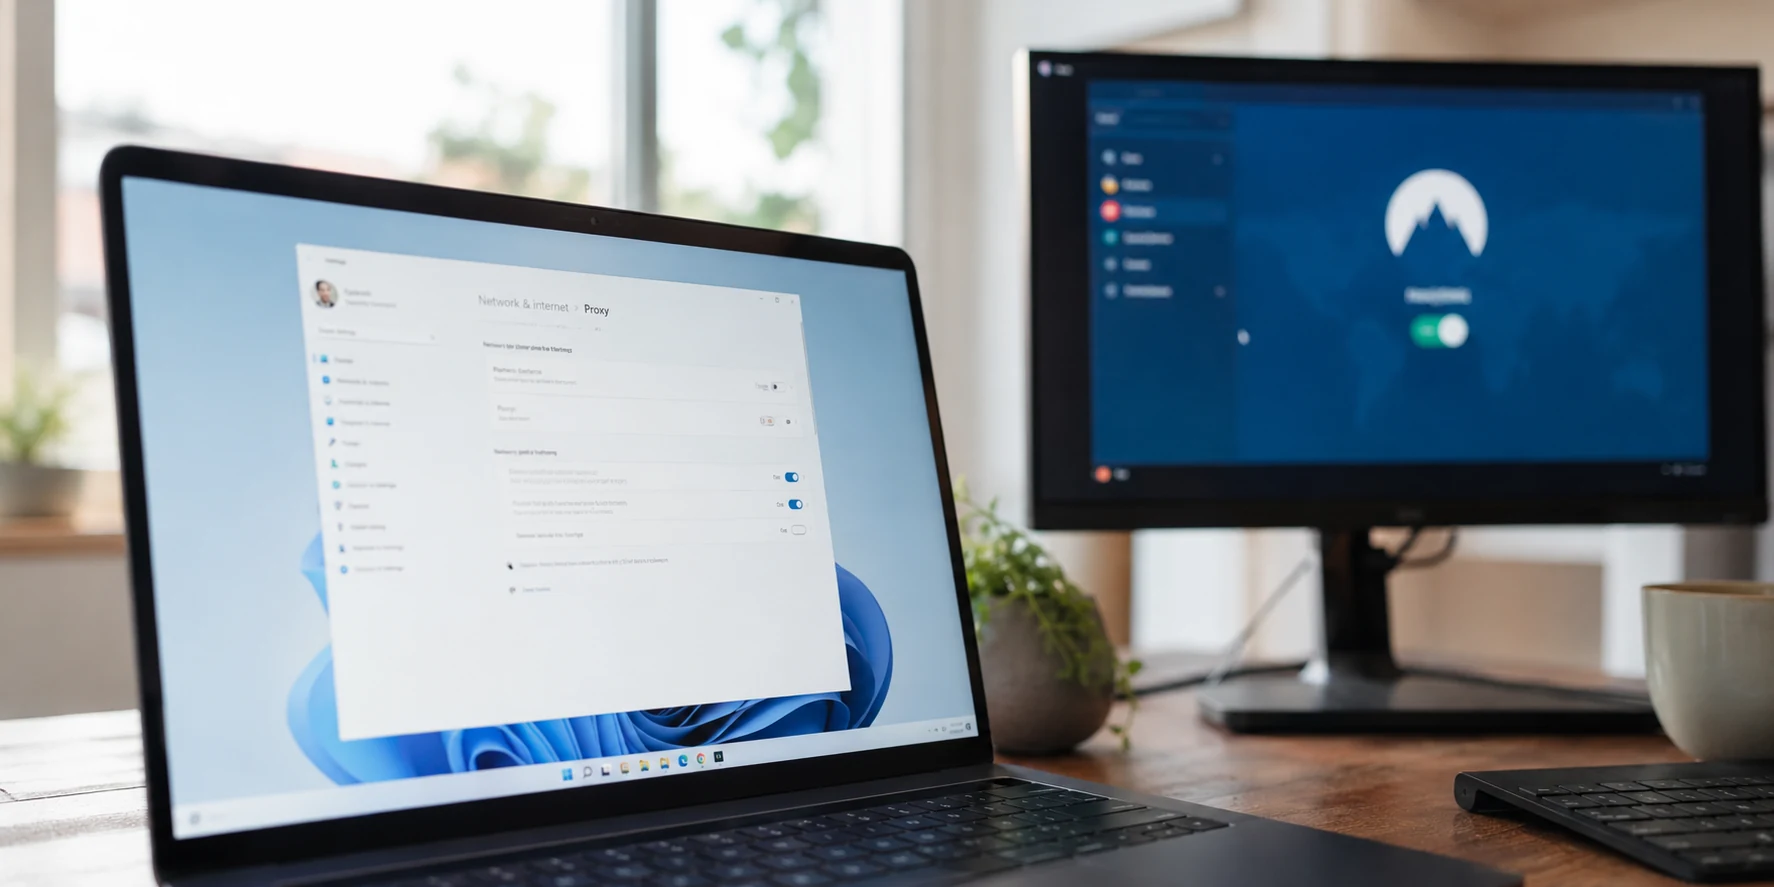
Ouvrez les paramètres de Windows 10 ou Windows 11, rendez-vous dans la section Réseau et Internet, puis cliquez sur l’onglet Proxy. L’interface y est d’une sobriété désarmante : un interrupteur pour entrer une adresse IP manuelle, un port, et un champ pour coller l’adresse d’un script de configuration automatique (.pac).
Pour beaucoup d’utilisateurs, la tentation est immédiate. Pourquoi s’encombrer d’un logiciel tiers ou souscrire un abonnement alors que le système d'exploitation intègre déjà, nativement et gratuitement, de quoi faire transiter ses données par un serveur distant ? On s’imagine alors avoir trouvé l'astuce ultime : une méthode légère, discrète et intégrée pour masquer son adresse IP et contourner les filtres d'un réseau local.
C’est une illusion d’optique. Sous ses faux airs de passerelle universelle, le proxy Windows est en réalité une passoire technique qui ne chiffre rien, oublie la moitié de vos applications en route et vous expose à des fuites de données constantes.
Résumé de l’article et contexte
Quelle différence pratique y a-t-il entre le proxy Windows, un script PAC et un VPN système ?
Le proxy Windows redirige seulement le trafic des applications qui acceptent ses réglages et ne crée pas, à lui seul, un tunnel chiffré global. Un script PAC ajoute des règles de routage applicatives. L’article oppose ces mécanismes à un VPN installé au niveau réseau, qui prend en charge les flux du système de manière plus large.
À retenir
- À qui cela parle : aux utilisateurs de Windows 10 ou 11 qui hésitent entre le proxy intégré, un fichier PAC et un tunnel réseau complet.
- Point clé : un proxy peut masquer l’IP pour certaines applications tout en laissant d’autres logiciels, le DNS ou des flux UDP sortir directement.
- Limite à garder en tête : le proxy et le PAC gardent leur utilité en entreprise ou pour des besoins techniques ciblés ; le problème vient de les confondre avec une protection système générale.
Contexte produit : OnlydogVPN est déjà cité dans le récit ; l’article le cite pour des scénarios d’usage système, un transport HTTP/3 obfusqué, une meilleure tolérance aux réseaux dégradés et une authentification par code magique.
L'illusion du commutateur Windows : ce qu'un proxy fait (et ignore royalement)
Pour comprendre le problème, il faut dissiper une confusion fréquente : rediriger une adresse n'est pas sécuriser une connexion.
Un serveur proxy manuel fonctionne comme un simple intermédiaire de courtoisie. Lorsque vous tapez une adresse web dans votre navigateur, votre ordinateur ne contacte pas directement le site cible : il demande poliment au proxy de faire la requête à sa place, puis d'en renvoyer le contenu. Pour le site web à l’arrivée, c’est l’adresse IP du proxy qui apparaît.
Mais l'opération s'arrête là :
- Aucun tunnel de chiffrement n'est créé. Vos paquets circulent en clair entre votre PC et ce serveur intermédiaire. Si vous êtes connecté sur le Wi-Fi ouvert d’un café, d’un aéroport ou d’un hôtel, l’administrateur du réseau voit exactement les domaines que vous sollicitez.
- Le proxy opère au niveau applicatif (la couche 7 du modèle réseau). Il ne s'impose qu'aux logiciels configurés pour respecter les directives réseau de Windows (via les API système comme WinINet).
À l’inverse, un VPN installe une carte réseau virtuelle au cœur même de votre machine (au niveau de la couche 3). Il capture l’intégralité des flux entrants et sortants du système, les enferme dans une enveloppe cryptographique impénétrable, et achemine le tout sans laisser le moindre choix aux applications.
L'angle mort des fuites : pourquoi votre trafic s'échappe en permanence
En activant un proxy manuel dans Windows, vous pensez naviguer incognito. En coulisses, votre machine continue pourtant de semer des indices partout.
Le premier écueil concerne les applications rebelles. Si Microsoft Edge ou Google Chrome daignent généralement respecter le proxy configuré dans Windows, de nombreux autres logiciels l'ignorent superbement. Les clients de messagerie, les lanceurs de jeux vidéo, les outils de partage pair-à-pair et une multitude d'applications d'arrière-plan ouvrent des connexions directes vers Internet. Elles sortent avec votre adresse IP réelle, anéantissant toute tentative d'anonymat.
Le second angle mort, plus vicieux encore, concerne les fuites DNS (DNS Leaks). Pour charger un site web, votre machine doit d'abord convertir son nom de domaine en adresse IP numérique. Dans une configuration de proxy standard, cette demande de traduction (la requête DNS) ne passe presque jamais par le proxy : elle est traitée en clair par le serveur DNS de votre box internet locale. N'importe quel observateur sur votre réseau local peut ainsi dresser l'historique complet des plateformes que vous consultez, même si le contenu de la page web transite ensuite par le relais.
Enfin, les proxys classiques ne savent pas quoi faire du trafic UDP, pourtant massivement utilisé par les appels vocaux, le streaming en direct et les protocoles récents du web. Dès qu'un flux sort du cadre strict du protocole HTTP, le proxy baisse les bras et laisse filer les données en clair sur votre connexion directe.
Le script PAC : une relique d'entreprise inadaptée à vos besoins
Dans les paramètres Windows, vous remarquerez également l'option « Utiliser un script de configuration » pointant vers un fichier .pac (Proxy Auto-Configuration).
Un fichier PAC est un ensemble de règles rédigées en JavaScript qui dicte à la machine : « Si l'utilisateur visite tel site, passe par le proxy A ; s'il consulte tel autre domaine, s'en passer ; pour le reste, utilise le proxy B. »
Cette technologie a été pensée dans les années 2000 pour les directions informatiques des grandes entreprises. Son objectif n'a jamais été de protéger votre vie privée, mais d'économiser la bande passante des sièges sociaux et de surveiller l'accès aux intranets professionnels.
Vouloir exploiter un fichier PAC chez soi pour gérer sa confidentialité relève du calvaire :
- Vous devez rédiger et maintenir vous-même des listes d’exclusions interminables.
- Le fichier doit être hébergé sur un serveur accessible en permanence.
- Si le serveur distant qui héberge le script flanche, ou si une simple virgule est mal placée dans le code, Windows coupe silencieusement la navigation sans message d'erreur explicite.
Le script PAC est un vestige bureautique conçu pour administrer des parcs informatiques sous contrainte, pas un outil de liberté pour naviguer sur le web contemporain.
Du bricolage manuel au tunnel étanche : la fin des compromis
Pour sécuriser un PC sur un réseau hostile ou s'affranchir des censures locales, le cahier des charges ne tolère aucun bricolage : il exige une étanchéité totale, l'interception automatique de toutes les applications sans exception, et zéro maintenance manuelle d'adresses IP instables.
C’est précisément là qu’OnlydogVPN↗ remplace avantageusement ces configurations archaïques. Conçu pour faire disparaître la complexité réseau sans sacrifier l’efficacité, le service balaie les faiblesses structurelles des proxys :
Plutôt que de saisir des serveurs à la main dans les sous-menus de Windows au risque de casser sa connexion au premier décrochage, l'outil propose des scénarios d'usage prêts à l'emploi. Vous sélectionnez directement ce que vous souhaitez accomplir — débloquer un catalogue de streaming, sécuriser une connexion Wi-Fi publique ou bloquer impitoyablement les traceurs publicitaires —, et l’application prend le relais sur l’ensemble de votre système d'exploitation.
Sa supériorité technique face aux vieux relais s'exprime sur trois points cruciaux :
- Une discrétion absolue : Alors qu'un proxy d'entreprise ou un relais HTTP public se fait immédiatement repérer et bloquer par les pares-feux stricts, son protocole moderne basé sur HTTP/3 avec obfuscation native fond votre trafic chiffré dans la masse des requêtes web ordinaires.
- Une résilience à toute épreuve : Les habitués des proxys manuels connaissent trop bien le message d'erreur bloquant « Impossible de se connecter au serveur proxy ». Grâce à une gestion optimisée des réseaux dégradés (offrant environ 60 % de résistance supplémentaire face aux paquets perdus par rapport aux protocoles ouverts classiques), la liaison encaisse les micro-coupures de votre connexion sans jamais figer vos pages.
- Une hygiène d'accès sans friction : Aucune identification fastidieuse à mémoriser ou à renseigner dans les registres réseau. L'accès s'active par code magique, vous permettant de verrouiller vos postes Windows et l'ensemble de vos appareils mobiles en quelques instants.
Ce que je garderais en tête sous Windows
Pour ne plus hésiter devant vos réglages réseau, appliquez cette règle de décision simple :
Vous travaillez sur le PC de votre entreprise : Laissez actif le script PAC ou le proxy configuré par votre administrateur réseau. Il est indispensable pour accéder aux bases de données internes du bureau, mais abstenez-vous d'y faire transiter vos activités personnelles.
Vous développez des applications ou faites du scraping ciblé : Le proxy manuel reste un outil technique précieux pour les développeurs souhaitant router une commande précise dans un terminal.
Pour tout le reste (streaming, vie privée, Wi-Fi nomade, navigation quotidienne) : Désactivez définitivement les cases proxy dans les paramètres de Windows. Confiez l'étanchéité de votre machine à une solution de tunnel global dédiée : vous éliminerez les fuites de données invisibles et profiterez d'un débit stable, sans jamais avoir à modifier une seule ligne de code réseau.
Questions fréquentes
Le proxy intégré à Windows chiffre-t-il toute la connexion ?
Non selon l’article. Il agit comme un intermédiaire pour les logiciels qui respectent les réglages proxy de Windows, mais il ne crée pas à lui seul un tunnel chiffré couvrant tout le système.
Pourquoi certaines applications et requêtes DNS peuvent-elles contourner un proxy Windows ?
Parce que de nombreux logiciels ouvrent leurs propres connexions et ne suivent pas nécessairement les API proxy du système. Les requêtes DNS peuvent aussi continuer à utiliser le résolveur du réseau local, ce qui révèle les domaines consultés.
Dans quels cas un proxy ou un fichier PAC reste-t-il pertinent ?
L’article les conserve pour des contextes précis : un proxy ou PAC imposé par l’entreprise pour accéder à ses ressources, ou un proxy manuel utilisé par un développeur pour router une commande ciblée. Il ne les présente pas comme une solution générale de confidentialité.