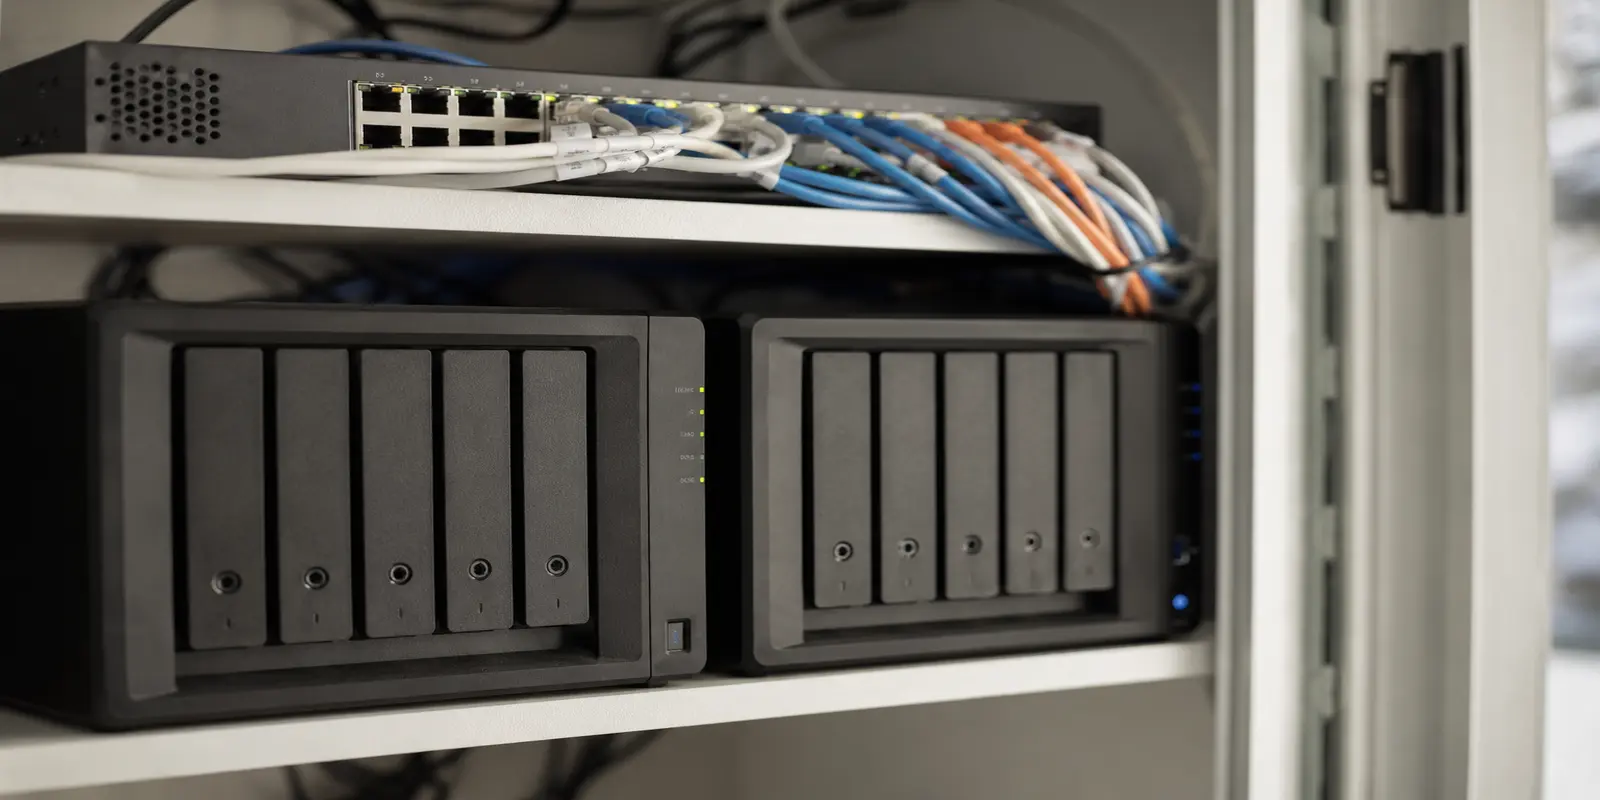
Vous êtes installé dans un café ou en déplacement professionnel. Vous ouvrez votre explorateur de fichiers, tapez votre raccourci habituel (\\mon-nas ou smb://mon-ip) pour récupérer une présentation urgente, et là : rien. La roue tourne indéfiniment, puis Windows ou macOS affiche une erreur de délai dépassé.
Le premier réflexe, alimenté par des tutoriels approximatifs trouvés au fond d'un forum, consiste souvent à se connecter à l'interface de sa box Internet et à créer une redirection de port : faire pointer le port TCP 445 de l'extérieur directement vers l'adresse locale de son NAS.
C’est sans doute la pire décision de configuration qu'un utilisateur puisse prendre. Ce port n'a jamais été pensé pour toucher Internet, et son ouverture sauvage expose l'intégralité de vos données personnelles à un désastre immédiat.
Résumé de l’article et adéquation du produit
Pourquoi ne faut-il pas exposer le port 445 de son NAS sur Internet ?
L’article rappelle que SMB et le port 445 ont été conçus pour un réseau local et sont fortement ciblés sur Internet. Pour travailler à distance, il recommande des interfaces HTTPS, des applications de synchronisation ou WebDAV, tandis qu’un VPN de voyage protège le trafic sortant du terminal sans ouvrir le NAS au public.
Ce qu’il faut retenir
- Pour qui : Aux propriétaires de NAS qui veulent récupérer des fichiers depuis un hôtel, un café ou un déplacement professionnel sans publier SMB sur Internet.
- Point clé : Même si un port externe inhabituel redirige vers 445, la signature SMB reste détectable ; en plus, la latence rend ce protocole peu agréable sur une liaison distante.
- Limite : OnlydogVPN est présenté ici pour protéger le terminal nomade et ses flux sortants ; il ne remplace pas une méthode d’accès distant au NAS et n’ouvre pas un chemin entrant vers le réseau domestique.
Sources déjà présentes dans l’article : Synology DSM.
Source produit : site officiel OnlydogVPN.
Pourquoi le port 445 est bloqué — et pourquoi c’est une bonne chose
Si votre tentative de montage réseau à distance échoue même après avoir bricolé les règles NAT de votre routeur, réjouissez-vous : les opérateurs télécoms viennent probablement de sauver vos données.
Dans l'écrasante majorité des cas, les fournisseurs d'accès (Orange, Free, SFR, Bouygues) et les réseaux mobiles 4G/5G filtrent systématiquement le trafic à destination du port 445 en amont, directement sur leur cœur de réseau. Ce blocage n'est pas une brimade commerciale pour vous forcer à payer une option pro, mais une mesure d'hygiène numérique d'urgence planétaire.
Le protocole SMB (Server Message Block), qui emprunte ce port 445, a été conçu dans les années 1980 pour relier des machines de confiance au sein d'un même réseau local câblé. Projeté sur le web public, il devient une cible de tir aux pigeons. C’est par des failles béantes dans l'implémentation de ce protocole qu'ont proliféré des cyberattaques historiques dévastatrices comme WannaCry ou NotPetya. Aujourd'hui encore, des milliers de robots scannent Internet en continu à la recherche du moindre port 445 ouvert pour y injecter des ransomwares en quelques secondes.
Pourquoi SMB supporte mal l’accès distant
Certains utilisateurs pensent déjouer ces scans automatisés grâce à une astuce en apparence ingénieuse : masquer le service en redirigeant un port externe exotique (par exemple le port 44555) vers le 445 interne du NAS.
Cette « sécurité par l'obscurité » est une illusion totale. Les outils d'analyse modernes n'ont pas besoin d'un numéro de port standard : ils analysent la signature de réponse du serveur et identifient le dialogue SMB en une fraction de seconde. Votre serveur de stockage se retrouve alors pilonné d'attaques par force brute sur les mots de passe de vos comptes d'administration.
Au-delà du péril sécuritaire, SMB est techniquement inadapté aux liaisons distantes. C'est un protocole particulièrement « bavard » : pour ouvrir un simple dossier, votre ordinateur et le NAS doivent échanger des dizaines d'allers-retours de micro-paquets de validation. Sur un réseau local avec une latence quasi nulle (1 ms), l'opération est instantanée. Mais dès que vous êtes connecté en Wi-Fi public ou en 4G avec 40 ou 60 ms de latence, chaque action devient poussive. Renommer un document ou charger une miniature d'image prend des secondes entières, rendant le travail à distance insupportable.
Quand le serveur VPN maison devient une charge de plus
Pour sécuriser l'accès, la réponse rituelle des passionnés de réseau consiste à dire : « Monte ton propre serveur VPN WireGuard ou OpenVPN sur ton NAS ou ta box ».
Sur le papier, l'idée est séduisante : en créant un tunnel chiffré vers votre domicile, votre ordinateur réintègre virtuellement le réseau local, et SMB redevient utilisable sans exposer le port 445. Mais dans la pratique quotidienne, cette approche transforme l'utilisateur en administrateur système bénévole.
Il faut gérer un service de nom de domaine dynamique (DDNS) pour suivre les changements d'adresse IP de la box, configurer des certificats de sécurité, ouvrir d'autres ports d'écoute, et veiller à ce que les baux d'adresses ne sautent pas au premier redémarrage électrique. Pire encore : si votre domicile dispose d'une connexion avec un débit montant (upload) moyen ou déjà saturé par les usages de la maison, tout votre trafic distant se retrouve étranglé par le goulot de votre salon.
Bâtir une usine à gaz réseau personnelle chez soi simplement pour récupérer trois fichiers Excel et deux PDF en voyage relève du surdimensionnement le plus total.
Séparer l’accès aux fichiers de la protection en déplacement
La vraie démarche de bon sens consiste à séparer deux besoins qui n'ont rien à voir : d'un côté la consultation de ses fichiers personnels, et de l'autre la sécurité globale de sa connexion Internet en déplacement.
Pour vos fichiers sur le NAS, abandonnez définitivement SMB dès que vous quittez la maison. Utilisez les protocoles qui ont été pensés pour le web :
L'interface web officielle et chiffrée de votre fabricant (Synology DSM, QNAP QTS, etc.) accessible en HTTPS.
Les applications de synchronisation natives (comme Synology Drive ou Qsync), qui transitent par le port web sécurisé 443 et fonctionnent parfaitement derrière n'importe quel pare-feu sans compromettre le réseau.
Un accès WebDAV sécurisé si vous tenez absolument à monter un lecteur réseau à distance.
Reste le second problème, bien plus critique : lorsque vous vous connectez depuis une chambre d'hôtel, une gare ou un espace partagé pour consulter ces interfaces ou naviguer sur le web, votre ordinateur est exposé aux écoutes de voisinage et aux réseaux ouverts non sécurisés.
C’est là que le recours à un outil dédié prend tout son sens avec OnlydogVPN↗. Plutôt que de fragiliser votre équipement domestique avec des redirections hasardeuses ou de dépendre d'une passerelle personnelle instable, vous activez un tunnel chiffré étanche directement sur votre machine portable.
Grâce à son protocole moderne fondé sur HTTP/3 avec dissimulation de trafic, l'application élimine les coupures brutales lors des bascules entre le Wi-Fi et les données mobiles. Les transferts ne gèlent pas, et la sélection de route dynamique garantit des débits optimaux sans exiger le moindre réglage de serveur. Débarrassé des contraintes de mots de passe complexes grâce à un accès direct par code magique transmis par e-mail, ce service prend en charge la protection de vos flux sortants en tâche de fond, vous laissant travailler l'esprit tranquille sans jamais toucher aux entrailles de votre routeur.
Ce que je ferais avant mon prochain déplacement
Pour assainir votre installation dès aujourd'hui, suivez ces étapes élémentaires :
Supprimez les règles dangereuses : Ouvrez immédiatement l'interface d'administration de votre box Internet. Vérifiez la table de redirection de ports (NAT) et supprimez sans hésiter toute ligne pointant vers le port TCP ou UDP 445. Profitez-en pour désactiver la fonction UPnP si elle est active, afin d'empêcher vos périphériques d'ouvrir des accès à votre insu.
Basculez votre NAS sur des flux web sécurisés : Activez l'accès distant HTTPS du fabricant ou installez le client de synchronisation de documents officiel sur votre PC portable. Vous conserverez l'accès à vos dossiers partagés sans jamais exposer le cœur de votre système de fichiers.
Protégez vos terminaux nomades : Adoptez un client chiffré résilient sur vos appareils mobiles pour sécuriser vos liaisons extérieures sans transformer votre box de salon en serveur de transit sous pression.
La sécurité informatique ne consiste pas à empiler des briques complexes au hasard des tutoriels, mais à fermer hermétiquement les portes d'entrée toxiques tout en adoptant des outils modernes, invisibles et efficaces au quotidien.
Questions fréquentes
Pourquoi les opérateurs bloquent-ils souvent le port 445 ?
L’article présente ce filtrage comme une mesure de sécurité : SMB est un protocole local très ciblé par les scans automatisés et les ransomwares lorsqu’il est exposé à Internet.
Changer le port externe suffit-il à cacher un service SMB ?
Non. Le texte explique que les scanners modernes peuvent reconnaître la signature du protocole même si le service est publié derrière un numéro de port inhabituel.
Ai-je besoin d’un serveur VPN maison simplement pour récupérer quelques fichiers ?
Pas nécessairement. L’article préfère les interfaces HTTPS, les clients de synchronisation du fabricant ou WebDAV pour l’accès aux fichiers, et réserve le VPN de voyage à la protection de la connexion du terminal.