L’ironie est presque comique : vous cherchez à vous rendre invisible sur le web, et la toute première étape consiste à décliner votre identité. Pour souscrire un abonnement auprès d'un fournisseur censé préserver votre anonymat, vous devez créer un compte client, renseigner une adresse e-mail, inventer un mot de passe sécurisé et confier vos informations de paiement.
En trois clics, vous venez de créer un pont indélébile entre votre identité civile et l’ensemble de vos sessions de connexion. L'entreprise vous assure ensuite, sur l’honneur, qu’elle « n’enregistre rien ».
Pour quiconque souhaite réellement protéger son intimité numérique aujourd’hui, ce modèle fondé sur la confiance aveugle est une anomalie. La véritable confidentialité ne repose pas sur des promesses contractuelles, mais sur un principe beaucoup plus simple : l’absence d’empreinte dès la première seconde.
Résumé de l’article et contexte
Quels critères de vie privée compter au-delà d’une simple promesse “no-log” ?
L’article défend surtout la minimisation des données : moins un service crée d’identifiants durables et de traces d’accès, moins il existe d’informations à conserver ou à exposer. Il rappelle aussi qu’un VPN qui change seulement l’IP ne bloque pas à lui seul les traceurs, scripts publicitaires et techniques de fingerprinting présents dans les pages web.
Ce que l’article permet de retenir
- Pertinent pour : Aux personnes qui cherchent une protection quotidienne contre le pistage commercial plutôt qu’une longue liste de fonctions réseau avancées.
- Point clé : Le texte met en avant trois idées : limiter les données d’accès, filtrer les traceurs au niveau DNS et éviter de confondre un audit ponctuel avec une garantie permanente.
- Limite importante : L’article reconnaît que les besoins d’administration avancée — IP dédiées, redirections de ports ou configurations d’entreprise — peuvent mieux convenir à des offres plus traditionnelles.
Source produit : site officiel OnlydogVPN.
Le grand paradoxe du « No-Log » : pourquoi les audits ne vous protègent pas
Chaque grand acteur du secteur martèle désormais le même argument : sa politique « zéro journalisation » (No-Log) a été passée au crible par un cabinet d'audit indépendant de renom. Sur le papier, la formule rassure. Dans les faits, elle ne garantit presque rien.
Un audit technique n’est qu'un instantané. Il atteste simplement qu'à un jour précis, sur un échantillon donné de serveurs, aucune trace n'était conservée dans les registres. Rien ne certifie ce qu'il advient le lendemain matin après une mise à jour logicielle, une reconfiguration d'infrastructure ou la réception d'une injonction judiciaire confidentielle.
L’histoire récente l'a montré à plusieurs reprises : des services qui affichaient fièrement une virginité absolue sur leurs pages d'accueil ont fini par livrer des métadonnées de connexion détaillées dès lors qu'un tribunal l'a exigé.
La faille originelle se trouve dans le modèle même de ces géants industriels. Tant qu'un service vous oblige à maintenir un profil utilisateur avec identifiant et mot de passe, il dispose d'une base de données centrale qui rattache une personne physique à des accès réseau. Si l'on vous demande de faire confiance à un texte de conditions d'utilisation, c'est que la protection n'est pas structurelle.
La seule garantie authentique d'anonymat ne consiste pas à jurer qu'on ne regardera pas vos données, mais à concevoir un système techniquement incapable de relier un paquet de données à un être humain.
La menace réelle du quotidien : vous n'échappez pas aux espions, vous fuyez le pistage
Beaucoup d'internautes s'équipent d'un VPN en s'imaginant déjouer les plans d'agences de renseignement internationales ou masquer l'intégralité de leur vie à leur fournisseur d'accès à Internet. C'est se tromper d'adversaire.
Depuis que le protocole HTTPS chiffre la quasi-totalité du web, votre opérateur télécom connaît certes les noms des domaines auxquels vous vous connectez, mais il ne peut plus lire le contenu de vos échanges. La véritable menace pour votre vie privée n'est ni étatique ni spectaculaire : elle est industrielle, commerciale et permanente.
La fuite massive de votre vie privée s'opère directement au niveau des pages web par l'entremise de dizaines de traceurs tiers, de régies publicitaires invisibles et de techniques d'empreinte de navigateur (fingerprinting). Sur plus de 80 % des sites les plus consultés, des scripts s'activent pour aspirer vos habitudes de navigation, recroiser votre profil et alimenter des bases de données de ciblage comportemental.
Face à cette réalité, un VPN traditionnel passif ne sert quasiment à rien. Il se borne à remplacer votre adresse IP par une autre. Si vous naviguez sur une page criblée de quarante mouchards publicitaires, votre profil se construit exactement de la même manière, que votre adresse IP virtuelle soit affichée à Paris, à Berlin ou au Panama. Sans filtrage actif, le masque d'adresse n'est qu'un pansement sur une jambe de bois.
Ce que doit être un VPN axé sur la vie privée
Pour répondre aux défis actuels sans tomber dans les travers du marketing usé, une protection moderne de la vie privée doit s'articuler autour de trois exigences concrètes :
- La minimisation radicale des données d'accès
Le moyen le plus sûr de ne jamais faire fuiter vos données personnelles n'est pas de les crypter dans un coffre-fort : c'est de ne jamais les collecter. Moins un intermédiaire stocke d'informations sur vous, moins il a de matière à livrer ou à se faire dérober.
- Le filtrage DNS préemptif des traceurs
La confidentialité doit être active. Un bon outil doit intercepter les domaines de télémétrie, les collecteurs publicitaires et les scripts de surveillance au niveau du résolveur réseau, avant même qu'ils ne puissent atteindre votre appareil ou s'exécuter dans votre navigateur.
- La discrétion du transport réseau
Allumer une protection ne devrait pas signifier brandir un gyrophare sur le réseau local. Un trafic réseau sain doit se fondre dans les flux légitimes du web sans alerter inutilement les pare-feux des opérateurs ou des réseaux publics par des protocoles archaïques facilement identifiables.
Une approche fondée sur moins d’empreintes
C'est en prenant le contre-pied des usines à gaz traditionnelles qu'OnlydogVPN↗ impose un standard bien plus rigoureux pour la vie privée quotidienne.
Plutôt que d'exiger une énième création de compte avec mot de passe statique — maillon faible permanent de la sécurité —, le service fait disparaître l'espace client classique. L'accès repose sur une authentification directe par code magique éphémère envoyé par courriel : l'outil ne garde aucun identifiant lourd en mémoire, éliminant d'emblée la possibilité d'associer un historique technique à une clé d'accès perpétuelle. Ce que le système ne possède pas, personne ne peut le lui réclamer.
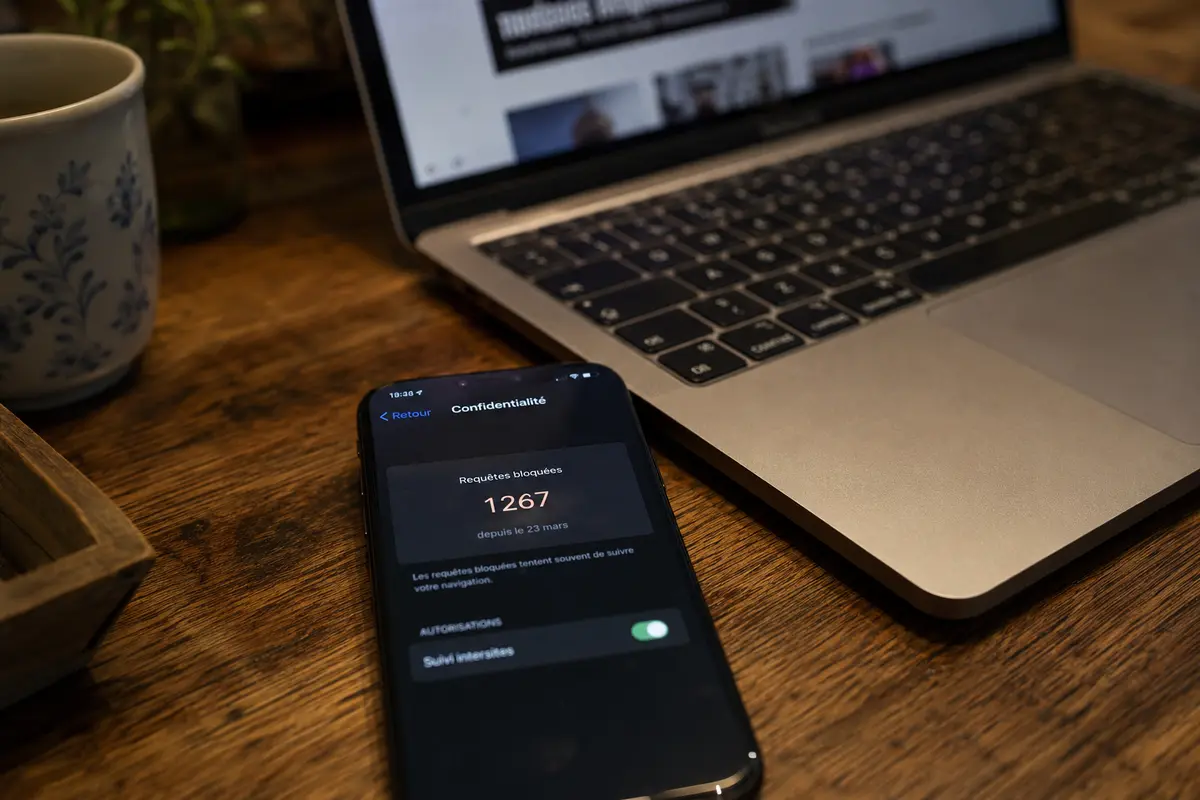
Sur le terrain du pistage, la protection cesse d'être une simple redirection d'adresse. L'infrastructure intègre nativement un bouclier DNS renforcé qui neutralise en amont les régies publicitaires, les traceurs comportementaux et les scripts intrusifs, avec un compteur lisible des requêtes indésirables stoppées net. Vos pages se chargent plus vite, délestées du poids mort des collecteurs de données, et votre navigation redevient réellement étanche.
Cette légèreté se retrouve dans le transport des données : le service utilise une architecture moderne basée sur HTTP/3 avec obfuscation intégrée. Vos flux s'intègrent naturellement au trafic web contemporain, sans trahir la signature rigide des anciens protocoles de chiffrement. Il n'y a plus besoin de passer des heures dans des menus complexes à tester des dizaines de serveurs : des scénarios d'usage préconfigurés activent le meilleur compromis entre vitesse pure et discrétion absolue en un seul geste.
Ce que je regarderais avant de choisir
Au moment de choisir votre outil, refusez les listes de fonctionnalités superflues et posez-vous une seule question : quelles traces cet intermédiaire crée-t-il sur moi ?
Si vous êtes un administrateur système ayant besoin de gérer manuellement des adresses IP dédiées, des redirections de ports exotiques ou des configurations complexes d'entreprise, les géants historiques et leurs catalogues de milliers de serveurs ont leur raison d'être.
En revanche, si votre objectif est simplement de naviguer sans être espionné par des régies commerciales, sans subir de ralentissements artificiels et sans confier vos identifiants à une entreprise de plus, tournez le dos aux services qui vous demandent tout pour prétendre ne rien savoir.
La véritable confidentialité en ligne ne s'achète pas à coups de promesses sur papier glacé. Elle commence le jour où vous choisissez un outil pensé, dès sa première ligne de code, pour se passer totalement de vous connaître.
Questions fréquentes
Un audit “no-log” garantit-il qu’aucune donnée ne sera jamais conservée ?
Non selon l’article. Un audit décrit un état observé à un moment donné et ne garantit pas à lui seul ce qui se passe après une mise à jour, une reconfiguration ou un changement de politique.
Quel est le principal risque de vie privée décrit ici ?
Le texte insiste sur le pistage commercial : traceurs tiers, régies publicitaires et fingerprinting. HTTPS protège le contenu des échanges, mais n’empêche pas ces scripts de construire un profil dans le navigateur.
Que signifie réduire l’empreinte d’un VPN ?
Limiter les identifiants persistants et les données d’accès, puis compléter le changement d’IP par un filtrage des requêtes de suivi. L’article cite notamment une authentification par code éphémère plutôt qu’un mot de passe statique.