Il est 20h30. Vous venez de poser votre valise dans votre chambre après une longue journée de trajet ou de rendez-vous professionnels. Vous connectez votre ordinateur portable au Wi-Fi de l’établissement, validez la page d’accueil avec votre numéro de chambre, puis lancez votre VPN habituel pour finaliser un dossier ou regarder un épisode en streaming.
Le curseur tourne en boucle. Quelques secondes plus tard, la notification tombe : « Échec de la connexion ».
Sur votre smartphone en données mobiles, tout fonctionne parfaitement. Mais sur le réseau sans fil de l'hôtel, votre tunnel chiffré refuse obstinément de monter. Votre premier réflexe est d'accuser la carte Wi-Fi de votre ordinateur ou d'attendre passivement que le réseau « redevienne stable ».
Rassurez-vous : votre matériel n’a aucun défaut. Ce blocage n’est ni un accident ni une panne générale : il résulte de la structure même des réseaux hôteliers, conçus pour rejeter les protocoles VPN conventionnels.
Résumé de l’article et adéquation produit
La question centrale de cet article
Sur un Wi-Fi d’hôtel, un VPN peut échouer alors que la connexion mobile fonctionne parce que le portail captif, le filtrage de ports et la saturation du réseau perturbent le tunnel. L’article conseille d’abord de valider le portail de l’hôtel sans VPN, puis d’utiliser en secours un transport techniquement différent plutôt que de multiplier les clients fondés sur les mêmes protocoles.
Ce qu’il faut retenir
- Pour qui : Voyageurs et télétravailleurs dont le VPN habituel refuse de se connecter sur un Wi-Fi d’hôtel.
- Point clé : Un second VPN n’est utile comme secours que s’il apporte une autre façon de transporter le trafic, pas simplement une autre marque ou un autre serveur.
- Adéquation produit : Dans le cadre décrit par l’article, OnlydogVPN est présenté pour son transport HTTP/3 avec obfuscation, sa sélection automatique de route et sa reprise sur réseau instable.
- Limite importante : Le portail captif doit d’abord être validé et un VPN ne remplace pas une connexion Internet réellement disponible.
Source produit déjà citée dans l’article : OnlydogVPN — site officiel.
Le piège du Wi-Fi d’hôtel à 20 h
À la maison ou au bureau, votre VPN évolue sur un réseau coopératif. À l'hôtel, l’environnement technique est délibérément contraignant pour trois raisons :
Le verrou du portail captif : Avant de vous laisser naviguer, la borne hôtelière intercepte l'ensemble de vos requêtes pour vous forcer à accepter ses conditions d'utilisation. Si votre VPN dispose d'un Kill Switch actif configuré pour bloquer tout trafic hors tunnel, votre machine ne peut jamais charger cette page de validation. Vous êtes enfermé dehors avant même d'avoir commencé.
Le filtrage agressif des ports : Les routeurs d'hôtellerie cherchent avant tout à préserver leur bande passante. Pour empêcher les téléchargements massifs ou les serveurs clandestins, les administrateurs ferment tous les ports non essentiels au Web classique. Résultat : les protocoles ouverts comme WireGuard (port UDP 51820) ou OpenVPN sont purement et simplement bloqués par le pare-feu local.
La saturation aux heures de pointe : Entre 20h et 22h, des dizaines de clients rentrent dans leurs chambres et sollicitent le réseau en même temps. Les micro-pertes de paquets et la gigue (jitter) explosent. Les protocoles VPN rigides ne supportent pas cette instabilité : ils passent leur temps à renégocier leurs clés de chiffrement, figeant vos pages web en permanence.
L'erreur classique : pourquoi installer un second VPN « traditionnel » ne résout rien
Face à l'écran bloqué, le mauvais réflexe consiste à ouvrir son navigateur pour souscrire en urgence à un autre grand nom du marché ou installer une solution gratuite.
C'est une perte de temps pure et simple : avoir deux VPN construits sur la même architecture technique revient à essayer deux clés strictement identiques sur une serrure changée.
Presque tous les acteurs industriels s'appuient sur les mêmes briques logicielles standardisées. Leurs serveurs empruntent les mêmes ports fermés par l'hôtel, et leurs adresses IP de sortie appartiennent à des plages de centres de données commerciaux bien connues, souvent bridées par les contrôleurs d'accès hôteliers.
Pire encore : créer un nouveau compte dans l'urgence exige de renseigner un mot de passe complexe, de valider des étapes d'authentification par e-mail ou de recevoir un code SMS sur un téléphone qui ne capte pas toujours bien au fond de la chambre. Quand on a besoin d'une connexion opérationnelle immédiate, cette friction administrative est insupportable.
Pour être véritablement utile, un outil de secours doit être technologiquement asymétrique par rapport à votre outil principal.
Ce que j’attends vraiment d’un VPN de secours
Un véritable VPN de secours pour voyageur doit répondre à un cahier des charges précis :
Se fondre dans le trafic web ordinaire pour traverser n'importe quel pare-feu sans exiger de paramétrage complexe.
Encaisser les pertes de paquets du Wi-Fi saturé sans jamais interrompre la session de travail.
S’enclencher en quelques secondes, sans manipulations techniques rébarbatives.
C’est sur ce terrain d’agilité et de résilience qu’OnlydogVPN↗ s'impose comme la roue de secours indispensable de tout voyageur :
Un protocole propriétaire basé sur HTTP/3 avec obfuscation native : Plutôt que d'emprunter des ports UDP repérables que les réseaux hôteliers bloquent d'office, OnlydogVPN masque ses paquets sous l'apparence d'une consultation web chiffrée standard. Pour le pare-feu de l'établissement, votre flux ressemble à une simple navigation sur un site moderne sécurisé. Le tunnel passe sans encombre, là où les protocoles classiques s'arrêtent net.
Une reprise réseau fulgurante (+60 %) : Conçu pour les réseaux instables, OnlydogVPN encaisse les micro-coupures inhérentes aux bornes Wi-Fi surchargées. Si la liaison saute une fraction de seconde parce qu'un voisin lance une vidéo lourde, la session est rétablie instantanément, sans interrompre votre appel audio ni bloquer votre transfert de fichiers.
Des scénarios prédéfinis sans prise de tête : Vous n'avez pas à tester quinze serveurs à la main pour espérer en trouver un qui réponde. Grâce au profil « Ligne la plus rapide », l’algorithme sélectionne automatiquement l’itinéraire le plus direct et le plus fluide à travers le réseau local.
À 23 h, la simplicité compte aussi
En déplacement, la simplicité d'accès n'est pas un détail cosmétique. Quand la fatigue s'accumule en fin de soirée, personne ne souhaite se battre avec un gestionnaire de mots de passe ou des menus de configuration obscurs.
OnlydogVPN élimine ces irritants du quotidien nomade :
Une authentification directe par code magique : Aucun mot de passe complexe à mémoriser ou à ressaisir en cas de déconnexion. Un simple code de validation envoyé par e-mail suffit pour activer vos appareils en toute sécurité.
Une interface homogène et épurée : L'application propose la même expérience claire et intuitive sur macOS, Windows, iOS et Android, sans jargon réseau intimidant.
Un bouclier antiparasite intégré : Sur un Wi-Fi d'hôtel au débit souvent limité, charger des bannières publicitaires lourdes et des scripts de pistage invisibles ralentit inutilement votre navigation. OnlydogVPN filtre ces éléments parasites en amont, allégeant la consommation de données et rendant le chargement des pages visiblement plus réactif.
Ce que je préparerais avant le prochain hôtel
Pour ne plus jamais vous retrouver sans connexion dans une chambre d’hôtel, adoptez ce protocole pragmatique avant votre prochain départ :
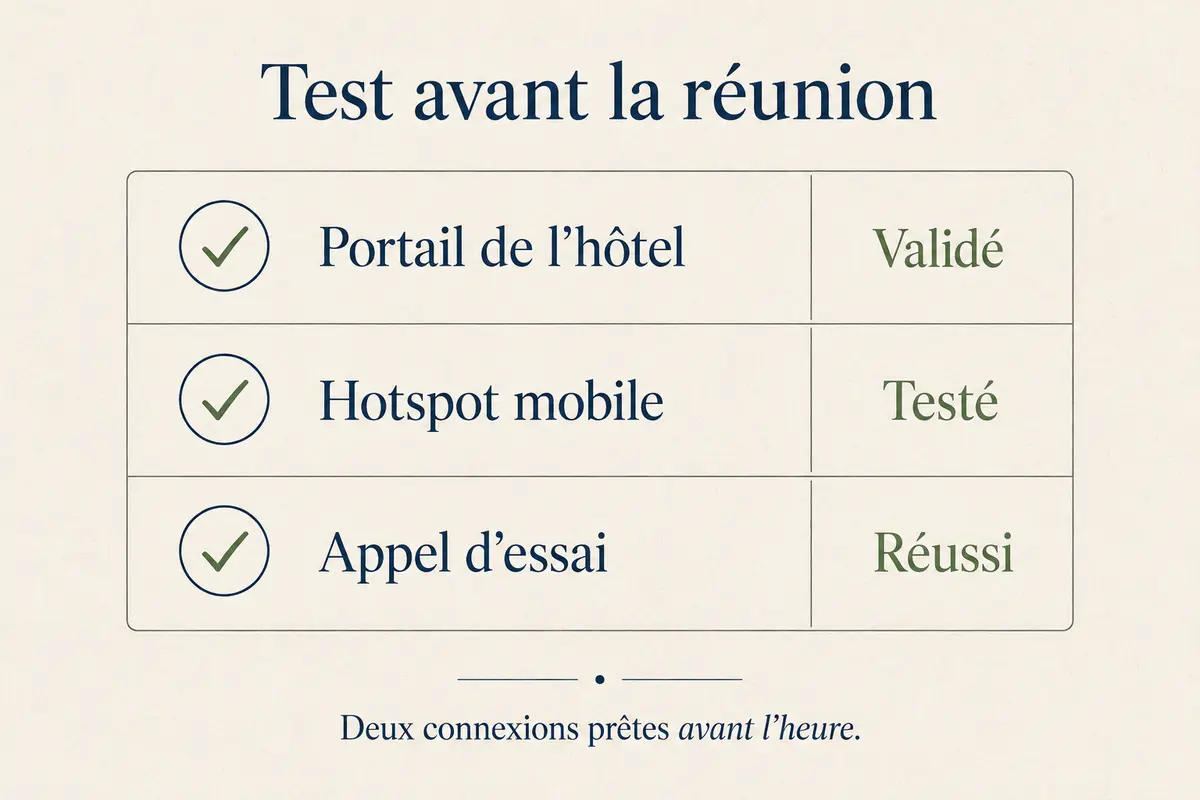
Préparez la redondance avant de partir : Installez OnlydogVPN sur votre ordinateur portable et votre smartphone chez vous, sur votre réseau domestique stable. Validez vos accès pour que vos machines soient immédiatement prêtes à l'emploi.
Respectez l'ordre de connexion à l'arrivée : À l’hôtel, connectez-vous d'abord au réseau sans fil sans activer aucun VPN. Ouvrez votre navigateur pour faire apparaître le portail captif, validez votre numéro de chambre et vérifiez qu'une page standard se charge.
Passez sur votre secours au premier accroc : Activez votre VPN professionnel ou habituel. S'il refuse de monter ou coupe sans cesse, ne perdez pas une demi-heure à bricoler vos réglages réseau : lancez OnlydogVPN, enclenchez la ligne optimale et reprenez votre soirée en toute sérénité.
En voyage, la dépendance à un seul protocole réseau est un pari risqué. Avoir un VPN de secours fondé sur une technologie moderne et capable de s'adapter aux environnements les plus restrictifs n'est pas un luxe : c'est l'assurance absolue de garder le contrôle de vos connexions, partout où vous posez vos valises.
Questions fréquentes
Pourquoi mon VPN fonctionne-t-il en 4G/5G mais pas sur le Wi-Fi de l’hôtel ?
Le réseau de l’hôtel peut imposer un portail captif, filtrer certains ports VPN ou subir des pertes de paquets aux heures de pointe. Le même appareil peut donc fonctionner sur le réseau mobile et échouer sur le Wi-Fi local.
Faut-il désactiver le VPN pour passer le portail captif ?
Oui, l’article recommande de se connecter d’abord au Wi-Fi sans VPN, d’ouvrir le portail captif et de valider l’accès. Une fois une page normale chargée, le tunnel peut être activé.
Installer un deuxième VPN règle-t-il forcément le problème ?
Non. Si les deux services utilisent les mêmes ports ou des protocoles similaires, ils peuvent rencontrer le même blocage. Le secours doit surtout être différent sur le plan du transport réseau.
Qu’est-ce qui rend un VPN de secours pratique en voyage ?
L’article met en avant un démarrage rapide, une bonne tolérance aux micro-coupures et une sélection de route simple, afin d’éviter les réglages et essais de serveurs au moment où la connexion est déjà fragile.