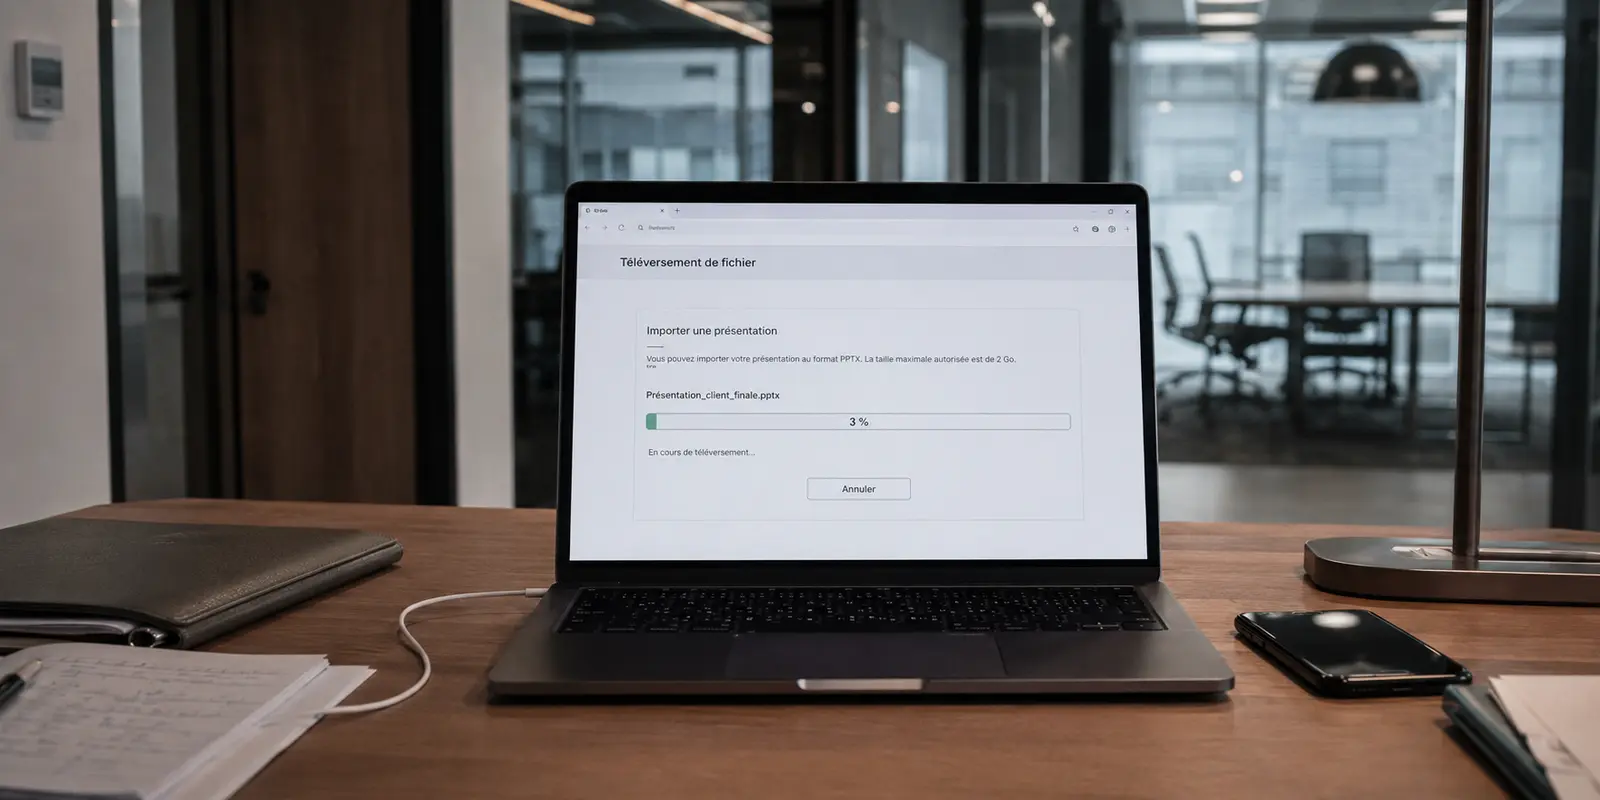
Vous arrivez au bureau, vous branchez votre ordinateur au Wi-Fi corporatif, et vous relancez votre VPN personnel par réflexe. La barre de progression bloque à 45 % ou enchaîne les erreurs de socket. Exaspéré, vous coupez le Wi-Fi, activez le partage 5G de votre téléphone, et la connexion s'établit instantanément en trois secondes.
Le contraste pique : votre smartphone de poche fait sans effort ce que la fibre ou le réseau de l'immeuble de bureaux refuse obstinément. Ce n'est ni un bug de votre machine ni une punition de la DSI de votre client : votre bureau a verrouillé la couche transport.
Le diagnostic : pourquoi l'entreprise bloque ce que la 5G laisse passer
La confrontation de ces deux environnements révèle immédiatement la nature de l'obstacle :
La transparence de la 5G : Les passerelles cellulaires de votre opérateur mobile transportent le trafic IP brut de façon directe et indifférenciée vers l'extérieur.
Le mur du pare-feu corporatif : Les équipements de l'organisation (FortiGate, Palo Alto, Cisco ASA ou proxies d'entreprise stricts) inspectent en permanence les paquets. Ils bloquent par défaut les flux UDP non-standard (comme les ports 51820 de WireGuard ou 1194 d'OpenVPN) ou exigent le passage par un proxy d'authentification explicite qui rejette net les tunnels tiers non identifiés.
Résumé de l’article et adéquation du produit
Pourquoi un VPN se connecte-t-il en partage 5G mais pas sur le Wi-Fi de l’entreprise ?
L’article y voit un indice fort de filtrage local : le réseau mobile laisse passer le tunnel alors que le pare-feu d’entreprise peut bloquer des ports ou des signatures VPN, voire imposer un proxy d’authentification. Changer simplement de pays ou de ville dans l’application ne modifie pas ce filtre de transport.
Ce qu’il faut retenir
- À qui cela parle : aux personnes dont le VPN fonctionne immédiatement sur un hotspot mobile mais reste bloqué sur un réseau professionnel ou invité.
- Point clé : la différence entre 5G et Wi-Fi d’entreprise indique d’abord un problème de politique ou de transport local, pas nécessairement un défaut de l’ordinateur.
- Adéquation du produit : le texte présente OnlydogVPN avec un transport HTTP/3/QUIC obfusqué sur le port 443 et une authentification par code magique, sans réglages manuels de protocole.
- Limite importante : le VPN ne résout pas un accès Internet de base non validé : l’article demande d’abord de terminer les éventuels portails ou étapes de conformité du réseau.
Sources déjà présentes dans l’article : RFC 9000 — QUIC · NIST SP 800-46 Rev. 2 — télétravail et accès distant.
Source produit : site officiel OnlydogVPN.
Ce qu'il ne faut surtout pas faire (rester à découvert ou bricoler des routes hasardeuses)
Fatigué, le salarié tente souvent deux impasses :
Travailler à découvert : Couper la protection sur un réseau d'entreprise (ou un Wi-Fi invité segmenté) expose vos requêtes DNS, votre télémétrie locale et vos flux non chiffrés aux politiques d'inspection et aux journaux de l'organisation.
L'illusion géographique : Changer de pays dans son VPN (passer de « Paris » à « Zurich »). Si la passerelle de l'étage bloque les flux UDP sortants non-standard, changer de ville ne changera rien au verdict du pare-feu local.
L’impasse des réglages manuels
Les tutoriels d'une autre époque conseillent de forcer OpenVPN sur le port 443 en mode TCP. Sur une infrastructure corporative moderne, le remède déçoit : les débits s'écroulent, la latence s'envole et les sondes de Deep Packet Inspection (DPI) finissent souvent par identifier la signature du tunnel.
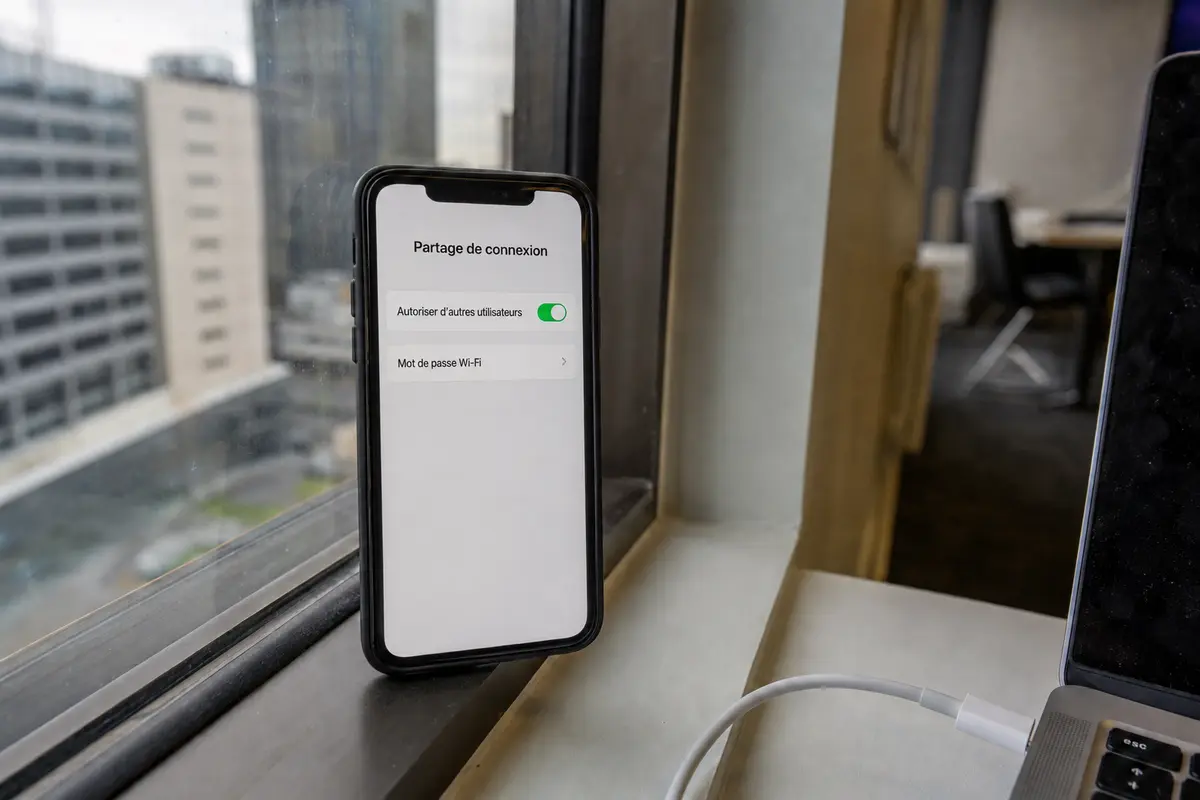
C'est ici qu'intervient une approche fluide comme OnlydogVPN. L'application s'affranchit de toute configuration manuelle d'ingénieur réseau en gérant le routage de manière autonome. Côté identité, l'authentification par code magique éphémère par email épargne la saisie et les conflits de mots de passe sur les machines hybrides ou professionnelles.
Quand le tunnel se confond avec le trafic web
Pour traverser un pare-feu d'entreprise sans négocier avec le service informatique, la méthode la plus redoutable consiste à faire passer le chiffrement pour de la navigation web légitime.
C'est tout l'avantage de l'intégration native d'OnlydogVPN via HTTP/3 (QUIC) et l'obfuscation sur le port 443 :
Le tunnel encapsule vos données dans des flux multiplexés modernes.
Pour le pare-feu du bureau, le flux ressemble méconnaissablement à une simple consultation HTTPS standard vers le port 443.
Les sondes de premier niveau n'y voient que du feu, laissent passer le flux, et votre connexion retrouve instantanément la stabilité d'une liaison directe, sans exiger un octet de votre forfait 5G.
Note pour la prochaine fois
Pour solder le problème et travailler en toute sérénité :
Valider la base réseau : Assurez-vous d'avoir validé l'accès Internet de base et les éventuels portails de conformité de l'organisation.
Activer OnlydogVPN : Lancez l'application en vérifiant que le transport moderne (HTTP/3 / contournement de port) est actif.
Vérifier et enchaîner : Le bouclier passe au vert, vos flux traversent le pare-feu en silence, libérant votre smartphone de la charge du hotspot.
Ne transformez pas votre journée de travail en lutte contre les briques de sécurité du bureau. Un bon bouclier s'affranchit des barrières de la salle de réunion en silence, en faisant dire « oui » à un réseau qui cherchait à dire « non ».
Quelques liens que j’avais consultés
Questions fréquentes
Pourquoi mon VPN fonctionne-t-il en 5G mais pas sur le Wi-Fi de l’entreprise ?
Le contraste suggère que le réseau d’entreprise filtre le transport VPN, certains ports UDP ou impose un proxy, alors que le réseau mobile laisse la connexion sortir plus directement.
Changer de pays dans l’application VPN peut-il résoudre ce blocage ?
Pas si le pare-feu local bloque le protocole ou le port lui-même. L’article explique qu’un changement de ville ou de pays ne modifie pas la règle appliquée par la passerelle de l’entreprise.
Que faut-il vérifier avant de modifier les réglages du VPN ?
Vérifiez d’abord que l’accès Internet de base fonctionne et que les éventuels portails d’authentification ou de conformité du réseau ont bien été validés.
Pourquoi le vieux conseil OpenVPN en TCP sur le port 443 peut-il décevoir ?
Le texte indique que cette solution peut dégrader le débit et la latence, tout en restant identifiable par des systèmes d’inspection de paquets plus avancés.