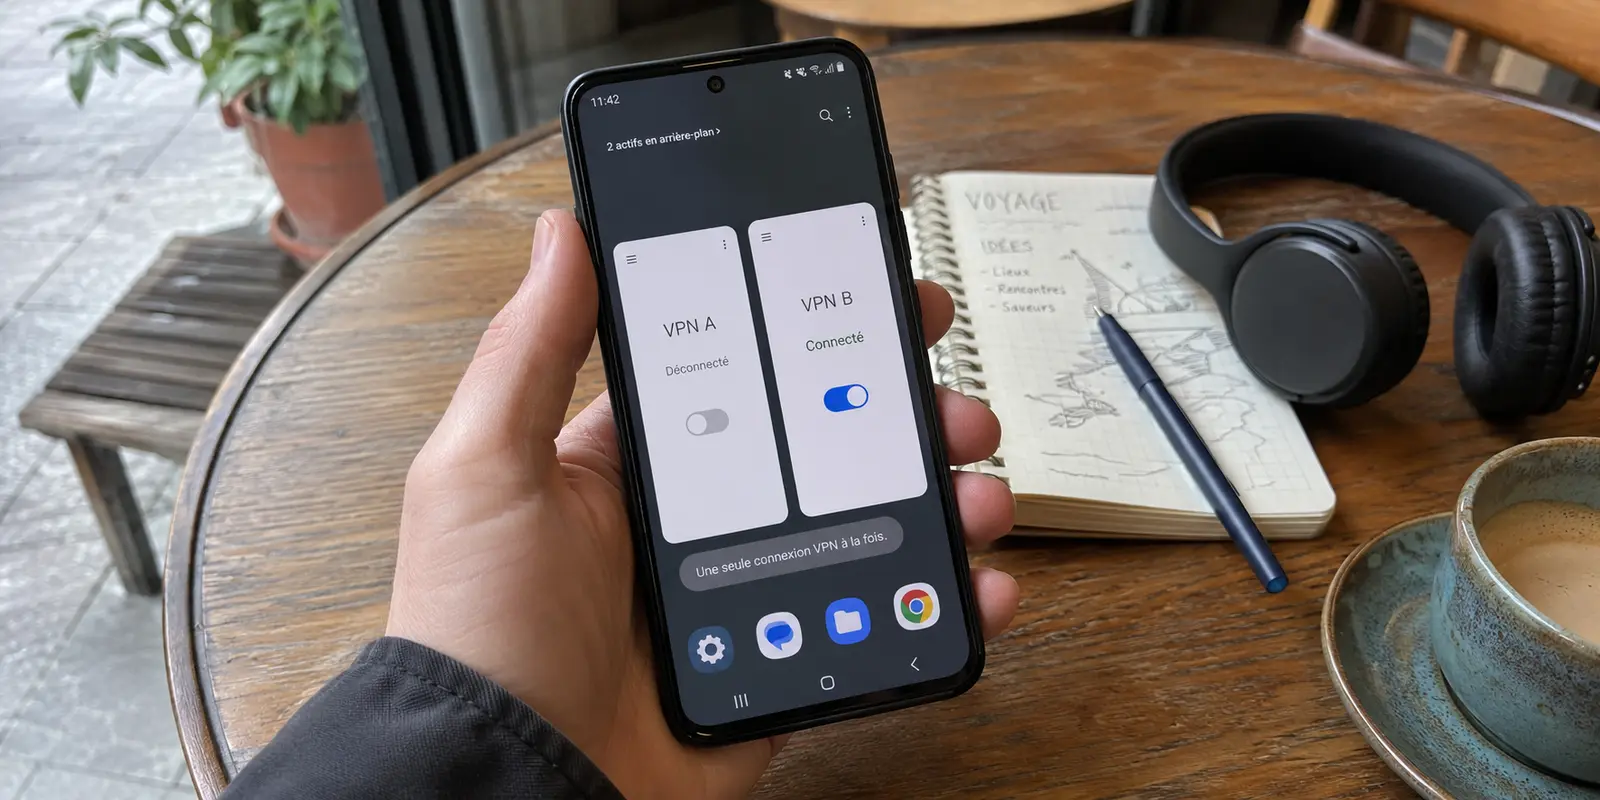
L’instinct de sécurité pousse souvent à une équation simpliste : si un tunnel chiffré protège vos données, deux tunnels emboîtés doivent logiquement vous rendre intouchable. C'est ainsi que nombre d'utilisateurs soucieux de leur vie privée en viennent à hésiter entre deux approches : activer l'option « Double VPN » (Multi-hop) proposée par leur fournisseur, ou monter une usine à gaz consistant à faire tourner un premier VPN sur leur routeur ou machine virtuelle, puis un second directement sur leur système d'exploitation.
L’idée sous-jacente semble séduisante : éliminer le point de défaillance unique et empêcher le fournisseur de sortie de faire le lien direct avec votre adresse IP d'origine. Pourtant, dans la pratique quotidienne, cette logique mathématique se heurte brutalement à la réalité des réseaux. En cherchant à ériger une forteresse imprenable, on ne fait bien souvent qu'empiler de la complexité sur un problème qui n'a jamais été d'ordre cryptographique.
Résumé de l’article et contexte
Le multi-hop ou deux VPN en chaîne apportent-ils deux fois plus de protection ?
L’article répond que l’empilement augmente surtout la distance, la complexité du routage et les risques de conflit entre clients. Pour les usages courants, il privilégie un tunnel unique, résilient et moins identifiable ; le multi-hop reste un choix de niche pour certaines contraintes fortes.
Ce qu’il faut garder en tête
- Pour qui : Utilisateurs qui hésitent entre une option multi-hop intégrée et deux applications VPN superposées pour renforcer leur confidentialité.
- Point clé : La deuxième couche ne change pas le fait que le premier saut VPN reste visible sur le réseau local ; avec deux clients, les tables de routage, adaptateurs virtuels et kill switches peuvent en plus se concurrencer.
- Place d’OnlydogVPN : OnlydogVPN est présenté comme un tunnel unique basé sur HTTP/3 obfusqué, avec récupération de session et routage dynamique, plutôt que comme une chaîne de plusieurs fournisseurs.
- Limite : L’article conserve une utilité marginale au multi-hop interne lorsqu’on veut séparer pays d’entrée et de sortie sous une contrainte juridique très forte, au prix d’une baisse de réactivité.
Source produit déjà citée dans l’article : site officiel OnlydogVPN.
L'illusion du « Double Tunnel » : pourquoi empiler deux chiffrements ne double pas votre sécurité
Pour comprendre pourquoi doubler la mise est inutile, il faut d'abord regarder ce que l'on cherche à renforcer. Qu'il s'agisse d'un Multi-hop classique (deux serveurs gérés par la même infrastructure) ou de deux VPN distincts superposés, le mécanisme revient à glisser un paquet chiffré à l'intérieur d'un autre paquet chiffré.
Or, les protocoles modernes utilisent déjà des algorithmes comme AES-256 ou ChaCha20. À l'échelle de notre puissance de calcul actuelle, forcer une seule de ces enveloppes par calcul brut prendrait des milliards d'années. Ajouter une seconde couche par-dessus ne multiplie pas votre sécurité par deux : cela chiffre simplement du bruit déjà indéchiffrable.
Dans le monde réel, personne ne se fait intercepter parce qu'un espion a « cassé » son algorithme de chiffrement à la volée sur la ligne. Les failles proviennent de tunnels qui s'effondrent en silence, d'adresses IP exposées lors d'une reconnexion manquée ou de métadonnées parfaitement lisibles. Surtout, pour votre fournisseur d'accès à Internet ou le réseau de l'hôtel d'où vous vous connectez, le constat reste rigoureusement le même : la première enveloppe externe est visible. Votre FAI sait instantanément que vous utilisez un VPN, quel que soit le nombre de sous-couches dissimulées à l'intérieur.
L'épreuve du réel : latence punitive, conflits de pilotes et fuites de paquets
Si la valeur ajoutée sur le plan défensif est quasi nulle, la facture technique, elle, est immédiate.
Le premier coût physique saute aux yeux dès les premières requêtes : la latence explose. En obligeant vos paquets à traverser un premier serveur relais — souvent situé dans un pays intermédiaire — avant d'en rejoindre un second, vous multipliez les allers-retours réseau et réduisez votre débit utile à une fraction de votre bande passante réelle. Les pages web hésitent, les flux vidéo basculent en basse définition et la moindre navigation interactive devient pâteuse.
Le calvaire s'aggrave si vous tentez d'imbriquer deux clients VPN différents sur une même machine. Deux logiciels concurrents qui tentent simultanément de piloter vos tables de routage et d'assigner leurs adaptateurs virtuels (TAP/TUN) finissent immanquablement par entrer en conflit. Les mécanismes de coupure d'urgence (kill switch) s'annulent mutuellement, créant précisément ce que vous cherchiez à fuir : des requêtes DNS qui s'échappent hors du tunnel sans que vous en soyez averti, ou des micro-coupures chroniques dès que votre ordinateur bascule du Wi-Fi aux données mobiles.
Au lieu d'une armure d'acier, vous vous retrouvez avec un assemblage fragile qui casse au moindre paquet égaré.
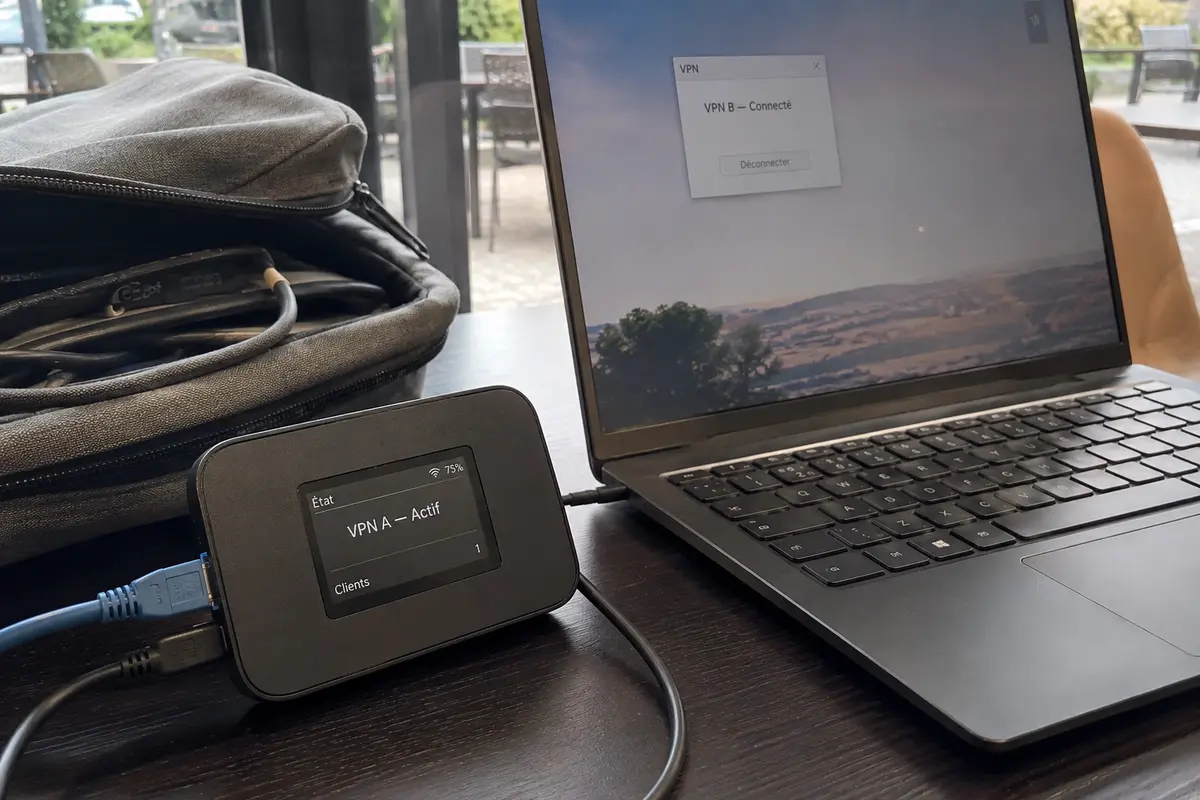
Le véritable angle mort : le problème n'est pas le serveur de sortie, c'est la signature de votre flux
C'est ici que se situe le grand malentendu : la menace moderne ne réside pas dans l'espionnage passif de votre serveur de sortie, mais dans l'inspection active de votre flux d'entrée.
Peu importe que vous ayez configuré deux, trois ou cinq serveurs en cascade : le premier saut réseau que vous émettez génère une signature protocolaire OpenVPN ou WireGuard standard. Pour les systèmes de Deep Packet Inspection (DPI) déployés par les pare-feux d'entreprises, les réseaux publics d'aéroports ou les fournisseurs d'accès dans les pays sous surveillance, cette signature clignote comme un gyrophare.
Le résultat ? Ce ne sont pas vos données qui sont lues, mais votre connexion qui est purement et simplement étranglée, désynchronisée ou bloquée. Face à ces restrictions et aux pertes de paquets inhérentes aux réseaux instables, deux VPN ne font qu'offrir deux points de rupture au lieu d'un. Ce dont un utilisateur a besoin, ce n'est pas d'une deuxième serrure sur une porte que tout le monde voit déjà, mais d'une porte qui se fond entièrement dans le décor tout en restant ouverte quoi qu'il arrive.
Un tunnel unique, plus discret et résilient
Pour obtenir une confidentialité sans compromis, la réponse technique ne passe pas par l'accumulation d'abonnements, mais par la résilience et la discrétion d'un tunnel unique pensé pour les réalités du réseau moderne.
C'est sur cette approche que s'appuie OnlydogVPN↗. Plutôt que de contraindre l'utilisateur à tricoter des sauts géographiques arbitraires, ce service fait le choix d'un protocole moderne articulé autour de HTTP/3 et d'une obfuscation de trafic intégrée. Le flux n'arbore plus les caractéristiques repérables des protocoles d'ancienne génération : il s'insère naturellement dans le trafic web standard, échappant aux blocages automatisés et aux bridages d'inspection sans nécessiter de paramétrages fastidieux.
Surtout, l'architecture bâtie sur cette base résout le fléau des connexions qui lâchent. Là où une chaîne de deux tunnels se fige dès que le signal faiblit ou lors d'un basculement de borne Wi-Fi, la technologie s'auto-stabilise et récupère instantanément la session, réduisant drastiquement les risques de fuites lors des transitions. Ajoutez-y un routage dynamique qui identifie automatiquement la trajectoire la plus saine et réactive, et vous obtenez un niveau de protection effectif bien supérieur au montage artisanal le plus complexe : vos données passent inaperçues, la vitesse est préservée et la liaison ne s'effondre pas au milieu d'une tâche critique.
Ce que je retiendrais selon le niveau de menace
Il est temps de sortir de la surenchère technique :
Le chaînage de deux applications distinctes est une mauvaise idée pour 99 % des usages. Il multiplie vos coûts d'abonnement, détruit vos performances et introduit des failles de routage graves dues aux conflits logiciels. C'est un bricolage à abandonner définitivement.
Le Multi-hop interne d'un même fournisseur conserve une utilité très ciblée et marginale : celle de séparer le pays d'entrée et le pays de sortie si vous évoluez sous une contrainte juridique extrêmement lourde, tout en acceptant sciemment une baisse sensible de réactivité.
Le tunnel unique, furtif et résilient représente le choix rationnel. Ce qui assure votre tranquillité d'esprit au quotidien, c'est une connexion capable d'absorber les aléas de votre réseau, de bloquer les traceurs en amont et de maquiller sa présence dès le premier paquet émis.
Plutôt que d'empiler des tunnels visibles et fragiles, privilégiez une ligne directe, conçue pour rester invisible et solide quoi que fasse votre connexion.
Questions fréquentes
Quelle différence pratique existe entre le multi-hop et deux clients VPN superposés ?
Le multi-hop fait passer le trafic par plusieurs relais au sein d’une architecture prévue pour cela. Deux clients distincts ajoutent en plus des pilotes et règles de routage concurrents sur la même machine, ce qui augmente le risque de conflit.
Deux couches de chiffrement doublent-elles la sécurité ?
Pas dans le raisonnement de l’article. Les algorithmes modernes sont déjà très robustes ; la seconde enveloppe ajoute surtout un saut et du traitement sans supprimer la visibilité du premier tunnel sur le réseau d’accès.
Pourquoi deux VPN peuvent-ils provoquer des fuites ou des coupures ?
Les deux logiciels peuvent tenter de contrôler les mêmes tables de routage, adaptateurs virtuels et mécanismes de coupure. En cas de bascule réseau, ces règles peuvent se contredire et laisser certaines requêtes sortir autrement.
Quand le multi-hop conserve-t-il un intérêt ?
Le texte lui reconnaît un usage ciblé lorsque la séparation entre pays d’entrée et de sortie répond à une contrainte juridique ou de menace très forte, en acceptant une perte de réactivité.