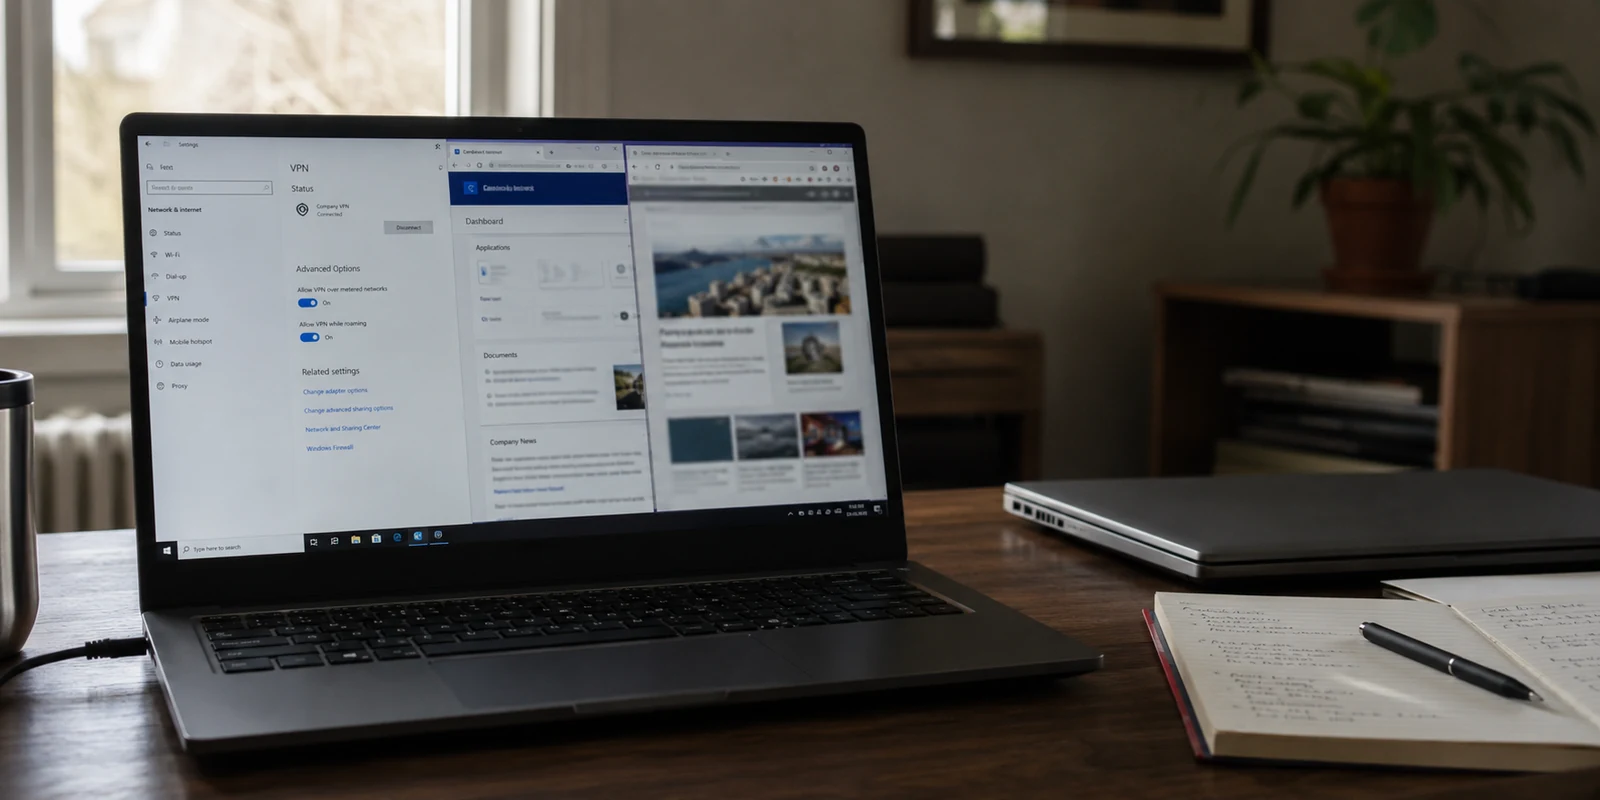
L’image est familière à quiconque partage ses journées entre réunions à distance et documents partagés. Vous êtes en plein appel vidéo sur Teams ou Zoom, la discussion devient stratégique, et soudain l'image se fige. Votre voix robotique saccade, la latence s’envole. Dans le même temps, vous tentez d’imprimer un contrat sur votre imprimante Wi-Fi située à trois mètres de votre bureau : refus d’obtempérer, l'appareil est introuvable.
La cause de ce blocage quotidien porte un nom bien connu : le VPN d’entreprise. Pour garantir la sécurité des données internes, ces outils redirigent généralement l’intégralité de votre trafic internet vers les serveurs centraux de votre société, parfois situés à des centaines de kilomètres, avant de le renvoyer vers le web. Ce détour permanent sature votre débit et crée un goulet d'étranglement artificiel.
Face à cette lourdeur, une option technique semble salvatrice sur le papier : le split tunneling. L’idée paraît évidente : faire transiter uniquement les outils professionnels (intranet, messagerie d'équipe) dans le tunnel chiffré, tout en laissant le reste — vos appels vidéo, votre musique et votre navigation courante — profiter directement de la rapidité de votre connexion fibre domestique. Pourtant, ce qui ressemble à une optimisation de bon sens s'avère, en pratique, une fausse bonne idée porteuse de failles majeures.
Résumé de l’article et contexte
Faut-il activer le split tunneling en télétravail pour gagner en confort ?
Dans le cadre décrit ici, le split tunneling peut alléger certains usages, mais il ouvre deux chemins réseau et complique la gestion du DNS et des règles de sécurité. Sur le poste professionnel, l’article privilégie le tunnel complet conforme aux consignes de l’employeur et réserve la séparation des usages aux appareils personnels.
Ce qu’il faut garder en tête
- Pour qui : Télétravailleurs qui jonglent entre VPN d’entreprise, visioconférence et accès à des équipements locaux.
- Point clé : Le gain de confort du split tunneling vient du fait qu’une partie du trafic contourne le tunnel ; ce contournement crée aussi les risques et la complexité décrits dans l’article.
- Place d’OnlydogVPN : OnlydogVPN apparaît ici comme un tunnel complet destiné aux appareils personnels et nomades, avec routage automatique et transport HTTP/3 obfusqué, pas comme un remplacement du VPN imposé par l’employeur.
- Limite : La politique de sécurité de l’entreprise reste prioritaire ; une exception ne doit être utilisée que si elle est explicitement autorisée.
Source produit déjà citée dans l’article : site officiel OnlydogVPN.
L’angle mort de la sécurité : votre machine transformée en passerelle
Si les directions informatiques et les experts en cybersécurité refusent très souvent d'activer le split tunneling sur les postes professionnels, ce n'est pas par zèle bureaucratique. En créant deux chemins réseau simultanés, votre ordinateur se retrouve avec un pied dans l'infrastructure protégée de l'entreprise et un autre dans le réseau ouvert de votre logement.
Le problème réside dans l'hétérogénéité d'un réseau domestique. Autour de votre ordinateur gravitent des téléviseurs connectés, des consoles de jeu, des smartphones et des dizaines d'objets domotiques rarement mis à jour. En cas de compromission de l'un de ces appareils locaux, un poste de travail configuré en split tunneling devient une passerelle directe : l'élément malveillant peut rebondir depuis le réseau local pour s'infiltrer au cœur du système d'information de l'entreprise sans rencontrer les pare-feu habituels.
À ce risque structurel s'ajoute l'instabilité des résolveurs de noms sous Windows et macOS. Dès lors que deux routes coexistent, le système d'exploitation cherche avant tout la rapidité et disperse fréquemment les requêtes DNS en dehors du tunnel chiffré. Vos activités professionnelles et les noms de vos serveurs internes finissent ainsi par être exposés en clair auprès de votre fournisseur d'accès à Internet.
L’usine à gaz du paramétrage sur appareil personnel
Certains télétravailleurs tentent alors d'appliquer cette méthode sur leur propre machine, notamment lorsqu'ils alternent entre missions professionnelles et usages personnels sur un seul équipement. L'expérience tourne vite à la corvée d'administration logicielle.
Découper son trafic application par application exige de désigner manuellement chaque logiciel autorisé à emprunter le tunnel ou à en sortir. Or, les programmes modernes fonctionnent rarement en blocs isolés : ils ouvrent des sous-processus d'arrière-plan, lancent des services système partagés et effectuent des requêtes transversales qui échappent aux règles manuelles.
Le résultat est un mélange d'imprévus : des pages web qui refusent de s'authentifier, des services locaux qui se déconnectent sans raison et une incertitude permanente. On ne sait jamais avec précision si une tâche confidentielle est réellement isolée ou si elle transite en clair.
Ce bricolage permanent révèle une vérité souvent ignorée : le split tunneling n'a jamais été une fonction de confort pensée pour l'utilisateur, mais un pansement technique inventé pour compenser la lenteur et la rigidité des vieux protocoles VPN.
Séparer les usages plutôt que découper les tuyaux
Pour retrouver une expérience de travail sereine, la solution ne consiste pas à multiplier les scripts de routage sur une même machine, mais à clarifier simplement la frontière entre vos outils.
- Sur votre équipement professionnel : Acceptez les consignes de sécurité de votre employeur. Laissez le VPN d'entreprise fonctionner en tunnel complet pour tout ce qui touche aux données sensibles de l'organisation. Si les appels vidéo saturent, coupez le tunnel uniquement si la politique interne l'autorise expressément pour des réunions non confidentielles.
- Sur vos équipements personnels et nomades : Pour votre smartphone, votre tablette ou votre ordinateur portable personnel, abandonnez les configurations morcelées. Choisissez un outil de nouvelle génération, pensé pour préserver un débit élevé en plein tunnel sans nécessiter le moindre découpage.
C’est précisément là qu'intervient OnlydogVPN↗. Conçu pour éliminer les lenteurs qui poussaient autrefois au split tunneling, ce service s'appuie sur une architecture moderne en HTTP/3 avec obfuscation intégrée. Il maintient une vitesse maximale et encaisse sans sourciller les fluctuations de réseau, ce qui évite les saccades en visioconférence et les déconnexions intempestives.
Plutôt que d'obliger l'utilisateur à trier des serveurs ou à concevoir des listes d'exclusion complexes, l'application sélectionne automatiquement la route la plus rapide et la plus stable selon votre activité. Elle intègre directement au niveau DNS un blocage strict des traceurs et des bannières publicitaires — assorti d'un compteur visible pour constater le nettoyage en direct —, assurant une navigation fluide et légère d'un bout à l'autre.
Son utilisation quotidienne s'affranchit également des frictions matérielles : pas de compte lourd ni de mot de passe à stocker, la connexion s'effectuant par un simple code magique par e-mail pour synchroniser vos différents terminaux en quelques secondes.
Ce que je garderais en tête la prochaine fois
Pour concilier sérénité professionnelle et confort personnel sans perdre de temps, appliquez une règle d'hygiène numérique limpide :
Cessez de forcer le split tunneling sur le PC du bureau : Vous éviterez les conflits de sécurité avec votre service informatique et éliminerez les fuites de données silencieuses.
Adoptez un tunnel intégral fluide sur vos propres machines : En confiant vos appareils personnels à un client moderne et rapide, vous naviguez protégé à pleine vitesse sans jamais ressentir le besoin d'exclure la moindre application.
Supprimez les usines à gaz logicielles : La sécurité la plus fiable est toujours celle qui ne demande aucun réglage manuel au démarrage et s'oublie totalement en arrière-plan pendant que vous travaillez.
Questions fréquentes
Pourquoi le split tunneling peut-il rendre un appel vidéo plus fluide ?
Parce que le trafic exclu du tunnel reprend une route directe vers Internet au lieu de passer par l’infrastructure de l’entreprise. L’article souligne que ce gain de fluidité s’accompagne d’une séparation du trafic et donc d’un nouveau compromis de sécurité.
Pourquoi une imprimante ou un appareil local peut-il devenir inaccessible sous VPN d’entreprise ?
Un tunnel complet peut détourner le trafic destiné au réseau local vers la passerelle de l’entreprise. Le split tunneling peut rétablir cet accès, mais il crée alors deux chemins réseau simultanés qu’il faut maîtriser.
Faut-il contourner le VPN d’entreprise pour Teams ou Zoom ?
L’article recommande de conserver le tunnel complet sur le poste professionnel et de ne le couper pour une réunion non confidentielle que si la politique interne l’autorise expressément.
Où OnlydogVPN s’insère-t-il dans ce scénario ?
Dans cet article, OnlydogVPN est présenté pour les appareils personnels et nomades quand on veut conserver un tunnel complet fluide. Les données et outils internes de l’employeur restent sous le VPN d’entreprise.