Le scénario est d'une banalité exaspérante : chez vous, connecté au Wi-Fi de votre salon, votre VPN s’enclenche en deux secondes. Vous franchissez le pas de votre porte, le téléphone bascule sur la 4G ou la 5G, et la connexion se fige brutalement. L'icône de l’application tourne en boucle sur « Connexion en cours… », vos pages web refusent de charger et vos notifications cessent d'arriver.
Le premier réflexe consiste généralement à accuser la couverture réseau, à redémarrer le smartphone ou à sauter compulsivement d'un serveur étranger à un autre. C'est une perte de temps. Si votre forfait mobile vous permet de regarder des vidéos en streaming dès que vous coupez l'outil, le problème ne vient ni de l'antenne-relais ni d'un bug de votre téléphone : votre opérateur mobile est tout simplement en train d'intercepter et de neutraliser silencieusement votre protocole VPN.
Résumé de l’article et adéquation du produit
Comment distinguer un vrai filtrage VPN d’un problème de réseau mobile
Le test utile consiste à comparer le même VPN sur Wi-Fi et sur 4G/5G, puis à vérifier que la data mobile fonctionne sans tunnel. L’article décrit trois causes possibles côté réseau mobile — ports UDP, inspection du trafic et APN IPv6 — tout en rappelant qu’un changement d’antenne peut produire des symptômes très similaires sans blocage volontaire.
À retenir
- Pour qui : les utilisateurs dont le VPN fonctionne en Wi-Fi mais reste bloqué ou se fige sur les données mobiles.
- Diagnostic utile : le partage de connexion vers un second appareil permet de vérifier si l’échec suit bien la carte SIM et la passerelle mobile.
- Adéquation produit : OnlydogVPN est présenté pour ce contexte avec HTTP/3, obfuscation et reprise automatique lors des changements de cellule.
- Limite : un échec sur mobile n’est pas toujours la preuve d’un filtrage actif : l’APN, la traduction IPv6/IPv4 ou un simple handover d’antenne peuvent aussi couper le tunnel.
Source produit : site officiel OnlydogVPN.
Le test croisé qui permet d’isoler le problème
Les opérateurs mobiles ne vous préviennent jamais par SMS qu'ils restreignent vos tunnels chiffrés. Le blocage se traduit techniquement par un simple silence radio (un socket timeout) : votre smartphone envoie une demande d'établissement de liaison cryptographique, et le réseau cellulaire fait disparaître les paquets sans renvoyer d'erreur explicite.
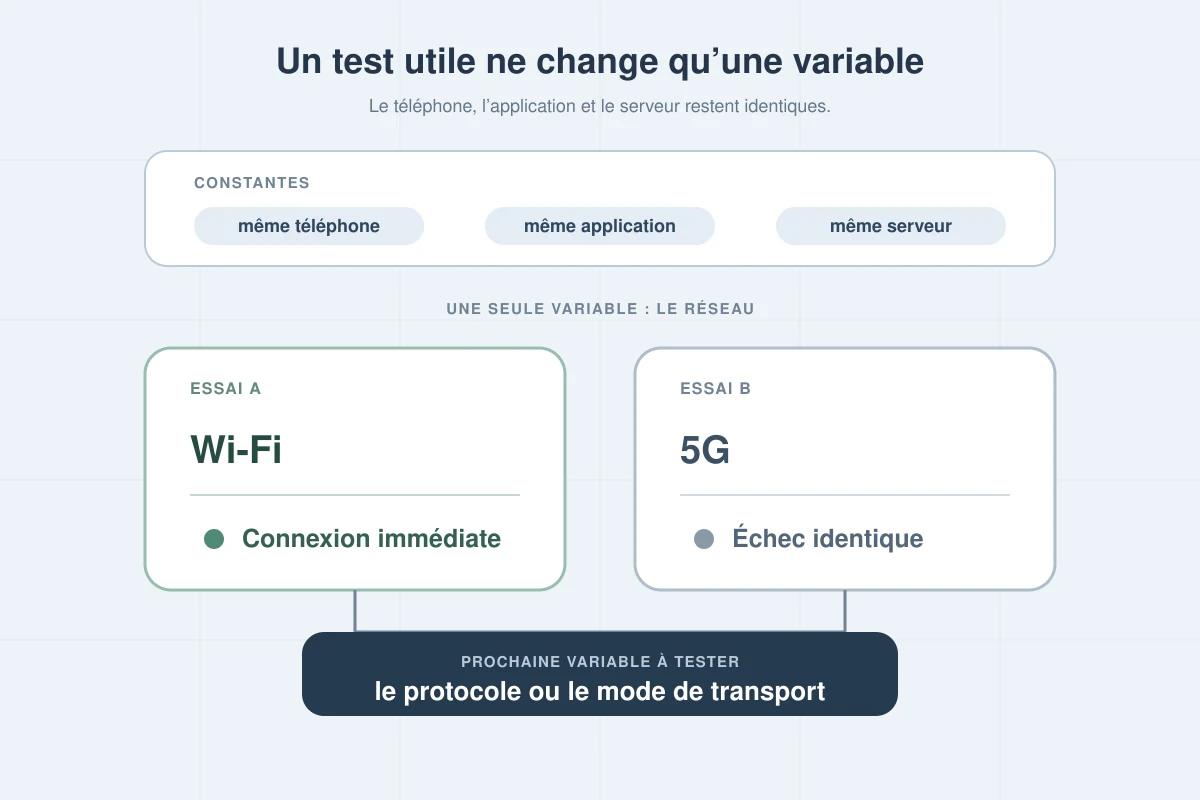
Pour savoir avec certitude si votre opérateur est le coupable, appliquez cette séquence méthodique :
Le test du Wi-Fi miroir : Connectez-vous à n'importe quel réseau fixe (votre box, le Wi-Fi d'un café ou d'une gare). Si votre VPN monte son tunnel immédiatement, vos identifiants, votre abonnement et les serveurs distants sont hors de cause.
Le test de la data nue : Désactivez totalement le VPN sur votre réseau 4G/5G. Si vos applications habituelles, la navigation web et les flux vidéo répondent instantanément, votre enveloppe de données mobiles fonctionne parfaitement.
Le test du partage de connexion : Activez le point d'accès Wi-Fi de votre smartphone et connectez-y un ordinateur ou une tablette. Lancez un VPN depuis cet appareil secondaire. Si la négociation échoue exactement de la même manière, le verdict est sans appel : le filtrage s'exécute au cœur de la passerelle de votre carte SIM.
Si le Wi-Fi domestique fonctionne et que la data nue répond, ce n'est pas votre application qui est défaillante. C'est la politique de transport de votre ligne mobile qui vous barre la route.
Ce que le réseau mobile peut réellement filtrer
Contrairement à une connexion Internet fixe filaire conçue historiquement pour faire transiter n'importe quel paquet sans poser de questions, l'infrastructure d'un réseau cellulaire est rigide, ultra-surveillée et soumise à des impératifs d'optimisation stricts.
Les opérateurs utilisent principalement trois mécanismes pour entraver les VPN :
Fermeture des ports UDP : blocage des ports non web (par exemple UDP 1194 ou 51820). Sur le smartphone, cela se traduit par une boucle infinie sur « Négociation en cours… ».
Inspection DPI (Deep Packet Inspection) : détection de la signature cryptographique du tunnel. Le symptôme direct est une connexion coupée net après quelques secondes.
Profil APN IPv6 exclusif : réseau cellulaire en IPv6 pur avec passerelle NAT64. Dans ce cas, l'accès aux adresses IPv4 du VPN peut échouer complètement.
Le premier niveau de filtrage est le plus rudimentaire : les opérateurs réservent souvent la priorité absolue aux ports web standards (les ports 80 et 443). Les protocoles VPN historiques comme OpenVPN ou WireGuard dans leur configuration standard utilisent des ports bien spécifiques en mode UDP. En fermant ou en bridant sévèrement ces ports, l'opérateur décourage le partage de connexion intensif et force le trafic vers ses propres serveurs de routage.
Le second niveau est plus pernicieux. Même si un VPN tente d'emprunter un port d'apparence normale, les pare-feux mobiles analysent le format des données qui transitent. La signature d'un paquet WireGuard ou OpenVPN « brut » ne ressemble à rien d'autre : elle crie son statut de tunnel chiffré. L'opérateur l'intercepte immédiatement, rendant le changement de ville ou de pays totalement inutile puisque c'est le format du message qui est rejeté, pas sa destination.
Enfin, de nombreux opérateurs déploient désormais des réseaux cellulaires modernes basés sur des profils APN en IPv6 strict. Si un client VPN tente d'établir un tunnel rigide taillé pour l'ancien monde IPv4, la liaison s'effondre face aux mécanismes de traduction d'adresses de l'opérateur.
Pourquoi certains clients se débrouillent mal sur réseau cellulaire
La majorité des géants historiques du secteur ont conçu leurs logiciels pour des ordinateurs de bureau reliés à des box Internet fiables. Lorsqu'ils ont porté leurs outils sur mobile, ils ont conservé les mêmes briques logicielles : des implémentations publiques de WireGuard ou d'OpenVPN, sans couche d'adaptation aux spécificités des réseaux cellulaires.
Face à un blocage mobile, ces services vous demandent d'ouvrir les réglages avancés, de tester manuellement des bascules entre protocoles, de modifier des ports ou d'activer des modes de masquage lourds qui divisent votre débit par quatre. C'est une friction absurde sur un écran de smartphone lorsque l'on est en déplacement.
C’est précisément sur ce point que des approches plus modernes changent la donne, à l'image de ce que propose OnlydogVPN↗. Plutôt que d'obliger l'utilisateur à jouer les techniciens réseau pour contourner un pare-feu mobile, l'application s'appuie sur une architecture intégrant nativement le protocole HTTP/3 et l'obfuscation de trafic.
Pour l’antenne-relais et le cœur de réseau de votre opérateur, le flux chiffré ne ressemble plus du tout à un tunnel VPN facilement identifiable : il prend rigoureusement l'apparence d'une session de navigation web moderne, multiplexée et parfaitement banale, semblable à une consultation de site sécurisé de dernière génération. Les algorithmes de filtrage opérateur deviennent totalement aveugles. Le résultat est immédiat : aucun menu obscur à fouiller, la connexion passe sans résistance sur les réseaux 4G/5G les plus stricts.
Le second piège : changer d’antenne en mouvement
Le filtrage actif n'est pas le seul adversaire de votre VPN sur smartphone. Il existe un second écueil propre à la vie mobile : l'instabilité permanente du canal radio.
Lorsque vous marchez dans la rue, prenez le métro ou montez dans un train, votre téléphone change continuellement d'antenne-relais. Durant ces micro-transitions, le réseau mobile vous réassigne fréquemment une nouvelle adresse IP interne. Les protocoles VPN traditionnels gèrent très mal ces sauts constants : ils se désynchronisent, attendent une réponse qui ne vient pas et finissent par geler complètement le trafic.
L'icône de protection reste verte à l'écran, mais plus aucun octet ne circule. Vous pensez être bloqué par l'opérateur, alors qu'il s'agit d'une incapacité du protocole à survivre au changement de cellule.
Là encore, une architecture pensée pour la mobilité apporte une réponse structurelle. Grâce à ses mécanismes de transport résilients et à son système de sélection automatique de route, OnlydogVPN rétablit la communication de manière quasi instantanée après une coupure de signal ou un basculement d'antenne. Le tunnel ne nécessite pas une lourde renégociation manuelle : il compense les sauts de réseau en arrière-plan, évitant ces silences réseau fantômes qui polluent l'usage quotidien en mobilité.
Note pour la prochaine fois
Si vous êtes actuellement face à un VPN qui refuse de s'ouvrir sur vos données mobiles, suivez ces étapes ordonnées :
La réinitialisation rapide du canal radio (10 secondes) :
Basculez votre smartphone en Mode Avion pendant une dizaine de secondes avant de le désactiver. Cela force la carte SIM à réinitialiser sa session radio auprès de l'antenne et à obtenir un nouveau bail IP propre.
Le contournement par les paramètres existants (solution d'urgence) :
Si vous conservez un VPN classique, rendez-vous dans ses réglages de connexion. Forcez le protocole sur OpenVPN TCP (port 443) ou activez l'option d'obfuscation (souvent baptisée « Stealth » ou « Brouillage »). Cela peut suffire à tromper les pare-feux les plus permissifs, au détriment potentiel de votre vitesse.
Le contrôle du profil APN dans votre téléphone :
Dans les paramètres de carte SIM de votre appareil (Noms des points d'accès / APN), vérifiez que le protocole APN est bien réglé sur « IPv4/IPv6 » et non sur un mode restrictif exclusif qui empêcherait le routage des adresses du VPN.
Le passage à un outil nativement adapté au mobile :
Si les blocages et les pertes de connexion se répètent sur vos trajets habituels, cessez de vous battre contre les limites de votre outil. Choisir une solution taillée dès le départ pour la réalité des données mobiles, comme OnlydogVPN, permet d'éliminer définitivement le problème : le protocole HTTP/3 traverse naturellement les filtres opérateurs, tandis que la sélection dynamique de route vous épargne la corvée des reconfigurations manuelles.
Questions fréquentes
Quel test simple permet de savoir si le réseau mobile est en cause ?
Comparez le même VPN sur un Wi-Fi qui fonctionne puis sur la 4G/5G, tout en vérifiant que la data mobile fonctionne normalement lorsque le VPN est coupé. Si l’échec apparaît uniquement avec le tunnel sur la ligne mobile, le réseau sous-jacent devient le suspect principal.
Que peut filtrer concrètement un opérateur mobile ?
L’article cite la fermeture de ports UDP, l’inspection DPI de signatures de tunnel et des profils APN IPv6 qui compliquent l’accès à certaines destinations IPv4.
Pourquoi le VPN peut-il se figer même sans filtrage volontaire ?
En déplacement, le téléphone change d’antenne et peut recevoir une nouvelle route ou une nouvelle adresse interne. Certains protocoles gèrent mal cette transition et restent bloqués alors que l’icône VPN paraît encore active.
Quelles vérifications d’urgence sont proposées avant de changer d’outil ?
Réinitialiser brièvement le canal radio avec le mode Avion, essayer un transport TCP sur le port 443 ou un mode d’obfuscation existant, puis vérifier que le profil APN n’est pas configuré dans un mode IPv6 trop restrictif.