Vous venez de poser votre valise dans votre chambre d’hôtel à Dubaï, Bangkok ou Shanghai. Une réunion d’équipe stratégique commence dans vingt minutes. Vous allumez votre ordinateur professionnel, lancez Cisco AnyConnect (ou Cisco Secure Client) et cliquez sur « Connecter ». La roue tourne sans fin, avant d’afficher l’un de ces messages redoutés : « Connection attempt has failed » ou « The VPN client was unable to successfully verify the IP network connectivity ».
Dans l’urgence, le premier réflexe est de paniquer : un mot de passe oublié ? Une mise à jour manquante ? Une panne générale de l’entreprise ?
Rassurez-vous : dans l’immense majorité des cas, le logiciel installé sur votre machine n’est pas en panne. Il se heurte simplement aux spécificités des réseaux étrangers et aux politiques de sécurité de votre employeur. Comprendre ce blocage permet d’agir vite et d’éviter les faux pas.
Résumé de l’article et contexte d’usage
Que signifie un échec Cisco AnyConnect à l’étranger, et jusqu’où peut-on intervenir soi-même ?
L’article distingue trois familles de causes : portail captif ou accès Internet incomplet, filtrage local qui perturbe le tunnel, et politique de sécurité de l’entreprise qui refuse la localisation. Les deux premières peuvent appeler un diagnostic réseau ; la troisième doit être traitée par la DSI, sans contournement.
Points clés
- Premier test : Vérifier que le portail captif est validé et qu’une page web ordinaire fonctionne avant de relancer AnyConnect.
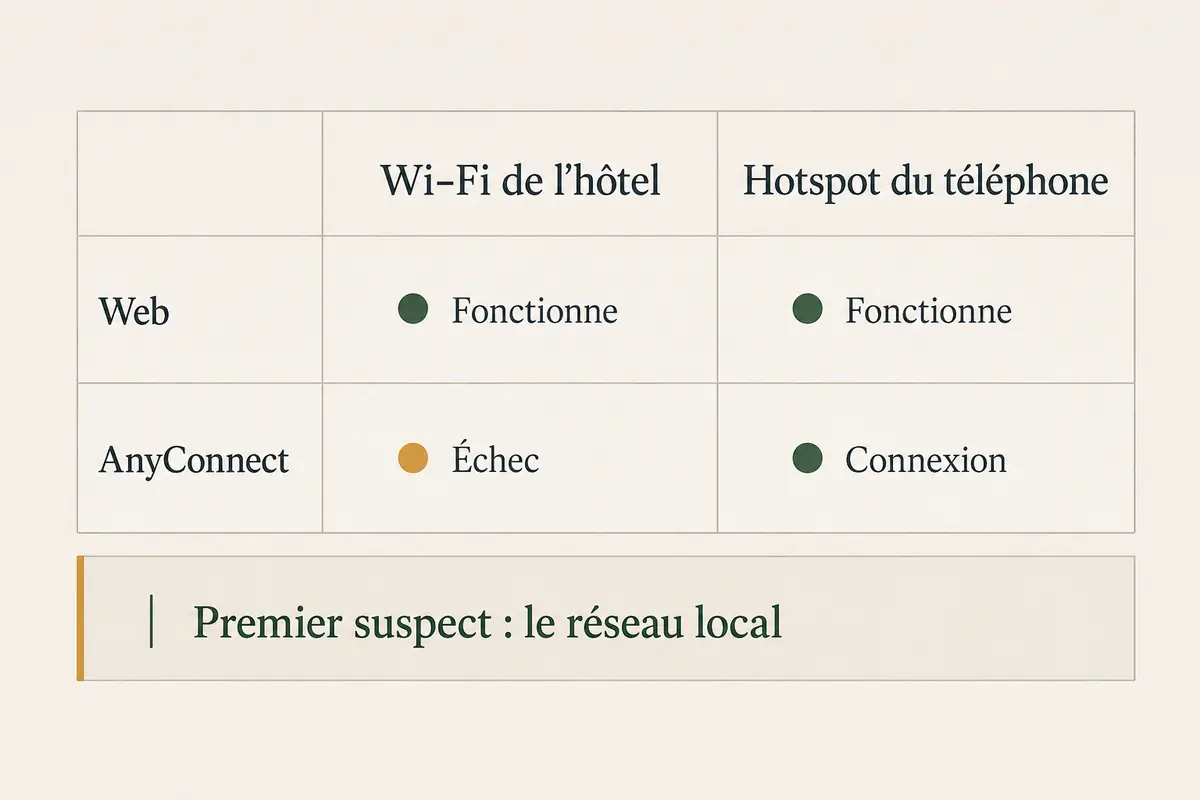
- Alternative réseau : Un partage 4G/5G peut aider à distinguer un filtrage du Wi-Fi local d’un refus côté entreprise.
- Contexte OnlydogVPN : L’article le réserve aux communications personnelles ou nomades sur des appareils autorisés, en complément et non en remplacement des règles de l’entreprise.
- Limite : Un refus lié à une politique Zero Trust ou à une restriction géographique de la DSI ne doit pas être contourné avec un outil tiers.
Sources déjà présentes dans l’article : NeverSSL, OnlydogVPN.
Les messages d’erreur qui aident à situer le blocage
Avant de contacter le support interne en urgence, regardez précisément ce qu’indique la fenêtre d’AnyConnect. Trois scénarios se partagent l’essentiel des pannes en voyage :
« The VPN client was unable to successfully verify IP network connectivity » : Le client ne parvient même pas à toucher internet de façon stable. Le plus souvent, le réseau Wi-Fi local vous retient prisonnier derrière un portail captif d’hôtel ou d’aéroport qui n’a pas été validé.
« Login denied » ou « Unauthorized location » : Votre requête a bien atteint le serveur de votre entreprise, mais la porte s’est refermée aussitôt. Les règles de sécurité géographique de votre DSI bloquent toute tentative d’accès émanant d’une adresse IP située hors de l’Union européenne ou du pays d’origine.
Reconnexions en boucle sur « Initializing… » : Le tunnel démarre, coupe, puis recommence sans explication. Ce phénomène traduit une instabilité sévère de la ligne locale ou une dégradation active du protocole utilisé par Cisco.
Le premier test d’élimination est immédiat : ouvrez votre navigateur et tentez d’accéder à une page web ordinaire non chiffrée. Si rien ne charge, le problème ne vient pas d’AnyConnect, mais de votre accès Wi-Fi local.
L’ennemi invisible : pourquoi AnyConnect souffre particulièrement hors d’Europe
Cisco AnyConnect a été conçu pour une tâche précise : garantir une sécurité d’entreprise impénétrable au sein d’environnements réseau coopératifs. Il n’a jamais été pensé pour déjouer la censure d’État ou pour s’adapter aux réseaux hôteliers surchargés.
Deux obstacles structurels expliquent ses échecs répétés à l’étranger :
Le talon d’Achille du protocole DTLS : Pour assurer la fluidité des appels vidéo et des réunions en ligne, AnyConnect privilégie le protocole DTLS, qui repose sur des paquets UDP. Or, de nombreux routeurs d’hôtels, de cafés ou de réseaux publics étrangers brident ou bloquent purement et simplement le trafic UDP non standard. Le client tente alors désespérément de négocier une route sans succès.
L’inspection approfondie des paquets (DPI) : Dans des pays aux télécoms très régulées comme la Chine, les Émirats arabes unis, l’Égypte ou la Russie, les pare-feux nationaux analysent la structure exacte des flux. La signature d’initialisation d’un tunnel Cisco est standardisée et immédiatement reconnaissable. Faute d’outils de dissimulation, les systèmes de filtrage injectent des paquets de réinitialisation pour interrompre la poignée de main réseau avant même qu’elle ne se termine.
Un VPN d’entreprise crie son identité sur le réseau local. Dans les environnements hostiles aux tunnels chiffrés, cette visibilité le transforme en cible prioritaire.
La ligne rouge : ce que vous pouvez régler vs la politique de la DSI
Face à un écran bloqué, la tentation de bricoler est forte. Pourtant, une distinction fondamentale doit guider vos actions :
Si le refus de connexion provient d’un blocage d’accès conditionnel corporate (politique Zero Trust ou Cisco ASA configuré pour refuser les adresses IP étrangères), vous ne devez rien forcer sur l’ordinateur fourni par votre entreprise. Tenter d’installer des outils de contournement non homologués ou des proxys tiers sur un système verrouillé peut déclencher une alerte de sécurité interne et constituer une faute professionnelle.
Dans ce cas de figure, la seule réponse valable consiste à ouvrir un ticket auprès du support informatique en précisant votre localisation, votre fuseau horaire et les dates précises de votre mission afin d’obtenir une dérogation d’accès temporaire.
En revanche, si l’échec est provoqué par le réseau local (ports bloqués par l’hôtel ou filtrage étatique du FAI), vous pouvez adapter votre environnement de connexion pour assainir la ligne en amont, sans jamais toucher aux paramètres verrouillés de votre machine de travail.
Garder un canal fiable sans toucher à la politique de l’entreprise
Pendant que la DSI traite votre accès professionnel ou qu’AnyConnect peine sur une ligne bridée, vos besoins opérationnels ne s’arrêtent pas. Vous devez répondre à vos clients, consulter des documents en ligne, échanger sur vos messageries et sécuriser vos consultations bancaires ou personnelles sur votre smartphone, votre tablette ou votre ordinateur portable personnel.
C’est ici qu’un outil moderne comme OnlydogVPN devient le complément indispensable du voyageur d’affaires :
Franchir les réseaux restrictifs grâce à HTTP/3 : Contrairement aux protocoles professionnels rigides et facilement repérables, OnlydogVPN s’appuie sur une architecture propriétaire basée sur HTTP/3 avec masquage de trafic. Vos données se fondent dans les flux web ordinaires, traversant sans friction les filtres DPI qui paralysent les outils traditionnels comme AnyConnect.
Une résilience exceptionnelle face aux micro-coupures : Sur les réseaux instables d’hôtels ou les bascules fréquentes entre Wi-Fi et données cellulaires, OnlydogVPN rétablit la connexion jusqu’à 60 % plus vite que les protocoles conventionnels, vous évitant les déconnexions intempestives en plein échange professionnel.
Une étanchéité saine entre vie pro et vie perso : Grâce à une authentification sans mot de passe (connexion instantanée par code magique reçu par e-mail) et une interface épurée sur macOS, Windows, iOS et Android, vous protégez vos communications personnelles et nomades en toute indépendance, sans entrer en conflit avec les exigences de conformité de votre employeur.
Ce que je garderais en tête la prochaine fois
Si vous êtes actuellement bloqué dans votre chambre d’hôtel avec votre ordinateur professionnel, suivez cette séquence méthodique pour rétablir la situation :
Validez le réseau local sous-jacent
Déconnectez AnyConnect. Ouvrez votre navigateur et rendez-vous sur une page non sécurisée (comme NeverSSL). Cela force l’affichage immédiat du portail d’authentification de l’hôtel. Remplissez le formulaire (numéro de chambre, nom) et vérifiez que vous naviguez librement sur le Web avant de relancer le VPN.
Basculez sur un partage de connexion mobile
Les réseaux Wi-Fi hôteliers brident très souvent les ports nécessaires au protocole DTLS. Activez le partage de connexion 4G/5G de votre smartphone (ou de votre eSIM locale/internationale). Le réseau cellulaire applique généralement des règles de routage beaucoup plus souples et permet souvent à AnyConnect de franchir la première étape de connexion.
Tentez le repli vers le protocole TLS pur
Si l’application vous en laisse l’accès, ouvrez les préférences d’AnyConnect et désactivez l’option liée à l’accélération DTLS. Le logiciel tentera alors de communiquer exclusivement via le port standard HTTPS (port 443), nettement mieux toléré par les pare-feux publics.
Déployez un canal de communication autonome
Si l’accès de l’entreprise reste verrouillé en attente d’une validation de la DSI, ne restez pas isolé. Activez OnlydogVPN sur votre smartphone ou votre tablette personnelle. Vous bénéficierez immédiatement d’un accès internet fluide, sécurisé et anonymisé pour informer votre équipe, rejoindre vos réunions professionnelles urgentes et continuer à travailler sereinement.
Questions fréquentes
Que vérifier en premier quand AnyConnect ne se connecte pas dans un hôtel ?
Déconnectez le client VPN et vérifiez que l’accès Internet local est réellement validé. L’article propose d’ouvrir une page HTTP simple comme NeverSSL pour faire apparaître un éventuel portail captif.
Comment distinguer un problème de Wi-Fi d’un blocage de la DSI ?
Si Internet ne fonctionne pas sans AnyConnect, commencez par le réseau local. Si la requête atteint l’entreprise mais renvoie un message comme « Login denied » ou « Unauthorized location », l’article oriente vers une politique d’accès côté DSI.
Un partage de connexion mobile peut-il aider au diagnostic ?
Oui. L’article le propose pour vérifier si le Wi-Fi de l’hôtel bloque ou dégrade les ports et protocoles utilisés par AnyConnect.
Faut-il contourner une restriction géographique imposée par l’employeur ?
Non. L’article indique qu’il faut ouvrir un ticket auprès du support informatique et demander une dérogation adaptée à la mission plutôt que modifier ou contourner les règles du poste professionnel.