Vous êtes installé dans votre salon, à deux mètres de votre box Internet. Le test de débit affiche une connexion fibre insolente de 800 Mb/s. Vous lancez votre VPN pour télétravailler ou sécuriser votre navigation, et l'incompréhension commence : la roue tourne indéfiniment sur « Négociation en cours », l'application refuse d'aboutir ou, pire, indique que vous êtes connecté alors qu'aucune page web ne s'ouvre.
Exaspéré, vous coupez le Wi-Fi de votre ordinateur, activez le partage de connexion 5G de votre smartphone, et là, miracle : le VPN s'établit en deux secondes chrono.
La situation confine à l'absurde. Pourquoi un réseau cellulaire sans fil réussit-il instantanément là où une liaison fibre optique ultra-rapide et stable refuse obstinément de laisser passer votre tunnel ?
Rassurez-vous : votre fibre n'est pas cassée, votre opérateur ne vous a pas banni, et votre ordinateur n'a aucun virus. Le coupable se cache dans les mécanismes de sécurité internes de votre box domestique.
Résumé de l’article et adéquation du produit
Pourquoi un VPN peut-il fonctionner en partage 5G mais échouer sur la fibre de la maison ?
Le contraste 5G/fibre sert ici de test d’exclusion : si le même appareil et le même abonnement VPN fonctionnent immédiatement en réseau mobile mais pas derrière la box, l’article oriente le diagnostic vers le réseau local — filtrage UDP, gestion NAT/VPN passthrough ou problème de MTU — plutôt que vers le compte VPN lui-même.
Ce qu’il faut retenir
- À retenir : le test le plus utile consiste à garder le même appareil et à ne changer que le réseau d’accès ; cela isole rapidement la box comme variable.
- Quand OnlydogVPN correspond au besoin : le texte le présente comme une option basée sur HTTP/3/QUIC et le port web standard, pour éviter de modifier manuellement les règles de la box.
- Limite importante : l’article propose aussi des essais simples — OpenVPN TCP sur le port 443 ou redémarrage de la box — car tous les échecs ne réclament pas un changement de service.
Sources déjà citées dans l’article : site officiel d’OnlydogVPN.
Le test d'exclusion en 2 minutes : la preuve par les faits
Avant d'accuser votre fournisseur d'accès ou de réinstaller votre système, ce simple constat permet d'établir un diagnostic imparable :
- En partage 5G : Le tunnel monte immédiatement, les sites s'affichent, les requêtes aboutissent.
- Sur la box fibre (Wi-Fi ou câble Ethernet) : Le VPN tourne dans le vide, affiche un échec de négociation (handshake timeout) ou bloque totalement le chargement des pages.
La déduction logique est immédiate : votre abonnement VPN est actif, vos logiciels fonctionnent et votre ligne fibre délivre parfaitement Internet pour vos usages courants. Le point de blocage n'est donc ni votre machine, ni le serveur distant.
Le filtre s'exécute avec précision au point de contact entre votre appareil et votre box Internet. C'est elle, et elle seule, qui refuse de laisser passer le flux chiffré de votre VPN vers l'extérieur.
Les 3 verrous invisibles de votre box fibre
Pourquoi une box domestique standard (Livebox, Freebox, Bbox ou SFR Box) bloque-t-elle un outil censé protéger votre vie privée ? Dans la grande majorité des cas, trois réglages d'usine invisibles créent ce bouchon :
| Mécanisme de la box | Problème rencontré | Conséquence sur le VPN | | Ports UDP fermés / filtrés | Les pare-feux des box surveillent ou brident le trafic UDP massif non standard. | Échec de négociation (WireGuard ou OpenVPN UDP tournent dans le vide). | | VPN Passthrough inactif | Mauvaise gestion des protocoles IPsec/IKEv2 à travers la table NAT. | La box ne sait pas comment router les paquets chiffrés et les supprime. | | Fragmentation MTU | Les paquets chiffrés dépassent la taille maximale tolérée par la fibre. | Connexion affichée comme active, mais aucun contenu ne charge. |
Le verrou le plus répandu concerne les ports UDP. La majorité des VPN modernes utilisent par défaut des protocoles configurés sur des canaux UDP spécifiques (comme les ports 51820 pour WireGuard ou 1194 pour OpenVPN). Face à un volume soudain et continu de paquets chiffrés qu'il ne peut pas inspecter, le pare-feu intégré de la box panique : il l'assimile à du trafic suspect ou à une anomalie réseau et le bloque net.
Le second problème tient à la taille des paquets (MTU). La fibre optique applique des couches d'encapsulation réseau très strictes. Si votre VPN envoie des paquets trop volumineux sans adapter leur taille, la box tente de les fragmenter ou les abandonne en cours de route. Résultat classique : votre application affiche fièrement un voyant vert « Connecté », mais aucun navigateur ne parvient à afficher le moindre octet.
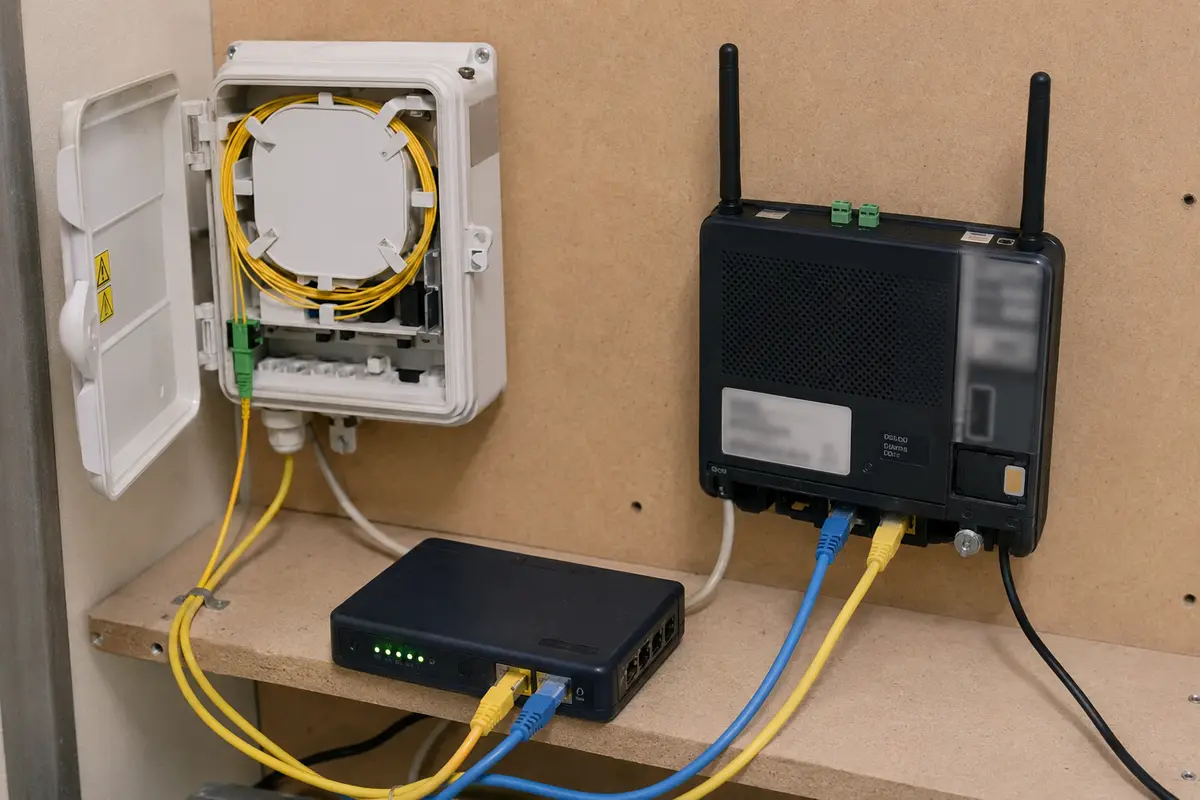
Pourquoi la 5G laisse passer ce que la fibre rejette
L'explication de ce contraste saisissant tient à la différence de philosophie entre le réseau mobile et votre réseau local :
- L'architecture cellulaire 5G : Conçue pour acheminer en continu les flux de dizaines de millions de smartphones aux configurations disparates, la passerelle de données mobile (UPF en 5G) transporte la donnée brute vers le cœur de réseau sans appliquer de filtrage restrictif sur vos ports de sortie. Elle ne cherche pas à inspecter si votre flux ressemble à du web ou à un tunnel chiffré : elle le fait transiter, point.
- La box fibre domestique : C'est un routeur avec un pare-feu résidentiel rigide. Elle filtre, surveille les tables de conversion d'adresses (NAT) et bloque par défaut ce qui sort de la navigation web ordinaire.
Face à cela, les fournisseurs de VPN traditionnels vous renvoient généralement vers des tutoriels décourageants : connectez-vous à l'adresse 192.168.1.1, ouvrez la console d'administration de votre box, modifiez les règles NAT, abaissez la valeur MTU à 1420 et désactivez la sécurité renforcée. Pour un utilisateur ordinaire, c'est le meilleur moyen de casser le réseau domestique ou de dérégler la télévision du salon.
C’est précisément ici qu’une solution contemporaine comme OnlydogVPN règle le problème à la racine, sans que vous n'ayez jamais à toucher aux réglages de votre box.
Au lieu de s'obstiner avec de vieux tunnels rigides, OnlydogVPN s'appuie sur une architecture basée sur le protocole HTTP/3 (QUIC) avec obfuscation native. Concrètement, qu'est-ce que cela change sur votre fibre ?
Le trafic chiffré du VPN n'emprunte plus des ports suspects ou des protocoles que la box cherche à bloquer : il utilise le port standard 443, celui-là même qui sert à l'ensemble du web sécurisé mondial (HTTPS). Pour le pare-feu de votre Freebox ou de votre Livebox, votre connexion VPN est rigoureusement identique à la consultation d'une page web moderne à très haut débit. Aucun port à rediriger, aucun réglage de box à modifier : le flux traverse les verrous domestiques de manière transparente et s'enclenche instantanément.
Retrouver la vraie vitesse de sa ligne fibre
Rester en partage de connexion 5G chez soi pour faire fonctionner son VPN est un non-sens sur la durée. Votre smartphone chauffe en permanence, votre batterie s'use prématurément, et vous consommez inutilement l'enveloppe data de votre forfait mobile. Sans compter que le ping d'une liaison 4G/5G reste soumis aux variations de l'environnement radio.
La fibre optique reste la reine absolue du confort numérique : débit symétrique, temps de réponse minimal et stabilité à toute épreuve.
Grâce à son moteur de routage moderne et à son protocole HTTP/3 taillé pour les très hauts débits, OnlydogVPN permet d'exploiter la puissance brute de votre liaison fibre sans la brider. Finis les ralentissements artificiels imposés par les vieux protocoles ou les déconnexions dès que vous lancez un téléchargement lourd ou une visioconférence : votre connexion conserve sa vitesse d'origine, tout en restant parfaitement hermétique.
Notes pour la prochaine fois
Si vous faites face à ce problème dès aujourd'hui, voici la marche à suivre, du bricolage temporaire à la solution définitive :
Tentez un changement de protocole d'urgence :
Si votre VPN actuel propose des réglages avancés, essayez de forcer le protocole sur « OpenVPN TCP » en sélectionnant le port 443. La navigation sera souvent plus lente qu'en UDP, mais cela peut suffire à tromper le filtre basique de votre box.
Redémarrez électriquement votre box fibre :
Débranchez la prise électrique de votre box pendant 30 secondes avant de la relancer. Cela permet de purger la table NAT et d'éliminer les sessions résiduelles bloquées qui refusent parfois d'associer votre machine au serveur VPN.
Basculez sur un outil moderne qui ignore les caprices de votre box :
Si vous refusez de jouer les techniciens réseau à chaque démarrage, adoptez une architecture pensée pour la réalité des réseaux actuels. Avec OnlydogVPN, l'expérience est sans friction : pas de formulaire lourd ni de mot de passe à mémoriser (l'accès se fait directement par code magique sécurisé par email). Le protocole HTTP/3 se charge en coulisses de traverser les pare-feux les plus stricts de vos box fibre, vous rendant instantanément la vitesse et la sécurité pour lesquelles vous payez chaque mois.
Questions fréquentes
Que prouve le fait que le VPN marche en 5G mais pas sur la fibre ?
Cela montre surtout que le client VPN, le compte et le serveur distant savent fonctionner. Dans le raisonnement de l’article, la différence restante est le réseau domestique et sa box.
Quels réglages de box peuvent gêner un VPN ?
L’article cite trois familles de problèmes : le filtrage de ports ou de trafic UDP, la gestion du VPN passthrough/NAT pour certains protocoles, et une taille de paquet MTU mal adaptée.
Pourquoi la 5G laisse-t-elle parfois passer le tunnel plus facilement ?
Le texte oppose un réseau mobile conçu pour transporter de nombreux flux hétérogènes à une box résidentielle qui applique localement ses propres règles de pare-feu et de NAT.
Que tester avant de modifier la configuration de la box ?
Essayez, si votre client le permet, un transport TCP sur le port 443, puis redémarrez la box pour purger les sessions réseau. Si le problème revient, un protocole qui emprunte les voies web standards peut éviter le bricolage permanent.