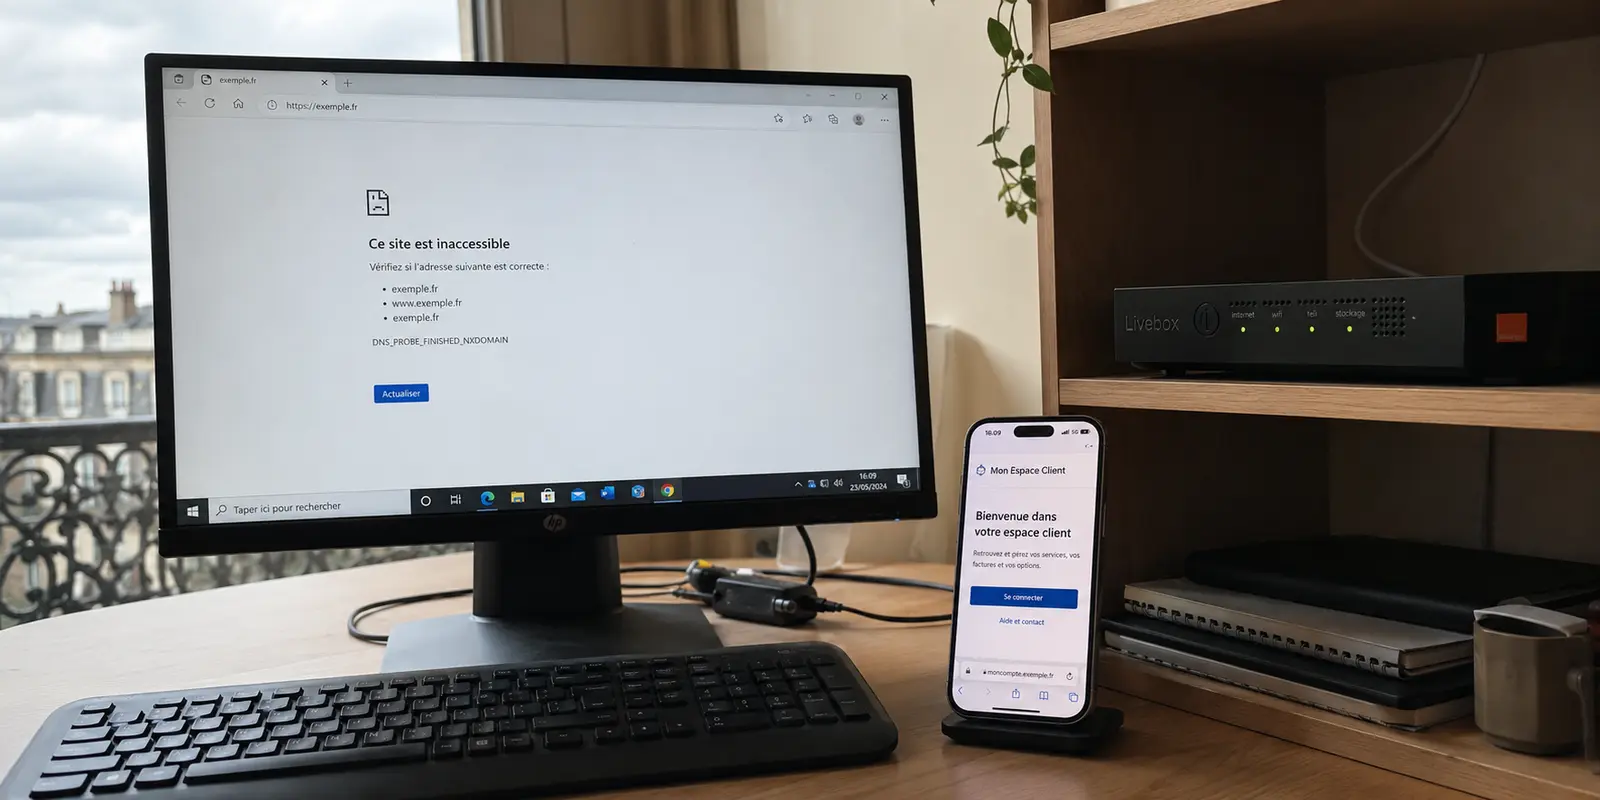
L'expérience a de quoi rendre fou n'importe quel internaute. Vous essayez de charger une page web précise depuis votre ordinateur de salon. L'onglet tourne interminablement dans le vide, puis votre navigateur finit par lâcher l'affaire avec un message d'erreur générique : « Ce site est inaccessible » ou « La connexion a expiré ».
Persuadé que le serveur du site est tombé en panne, vous dégainez votre smartphone. Vous coupez le Wi-Fi, activez votre réseau mobile en 4G ou 5G, tapez la même adresse, et là... le site s'affiche instantanément, fluide et parfaitement fonctionnel. Vous tentez alors un partage de connexion sur votre ordinateur : le site s'ouvre sans broncher. Mais dès que vous repassez sur le Wi-Fi de votre box fixe, le rideau de fer tombe à nouveau.
Face à cette anomalie, le premier réflexe est de chercher le coupable dans son salon : un bogue temporaire de la box, un câble mal branché ou un cache de navigateur corrompu. Pourtant, votre matériel fonctionne à merveille. Ce n'est ni un problème d'équipement ni un caprice du site distant : votre propre fournisseur d'accès à Internet (FAI) a tout simplement décidé de vous interdire l'entrée.
Le mystère du double standard : quand votre FAI fait de la censure à géométrie variable
Ce décalage flagrant entre votre connexion fixe et votre ligne mobile met en lumière une réalité technique trop souvent ignorée : tous les réseaux ne voient pas le web de la même manière.
Lorsqu'une plateforme devient inaccessible uniquement sur votre box — qu'il s'agisse d'un forum spécialisé, d'un site de streaming, d'un service étranger ou d'un portail indépendant —, vous ne subissez pas une panne technique générale. Vous faites l'expérience directe d'un blocage sélectif et unilatéral.
Les grands opérateurs télécoms (Orange, SFR, Free, Bouygues et leurs homologues internationaux) appliquent des politiques de filtrage hétérogènes. Celles-ci découlent d'injonctions judiciaires locales appliquées avec des délais variables, de décisions administratives préventives, ou d'accords d'interconnexion spécifiques.
Résultat : un site peut être frappé d'une interdiction d'accès sur le réseau fixe d'un opérateur un mardi matin, tout en restant accessible chez son concurrent ou sur le réseau mobile d'un autre pendant des semaines.
Le blocage n'est pas universel, il est localisé au niveau des passerelles de votre abonnement fixe.
Résumé de l’article et adéquation du produit
Pourquoi un site peut-il fonctionner en 4G/5G mais rester inaccessible sur votre box fixe ?
Le scénario décrit pointe vers un filtrage propre au réseau fixe : résolution DNS modifiée, blocage opérateur ou inspection du trafic. Si le même site fonctionne immédiatement sur un autre réseau, le problème n’est alors pas une panne générale du serveur distant.
Ce que le texte permet de retenir
- Utile surtout pour : Personnes confrontées à un site qui échoue systématiquement sur leur FAI fixe mais fonctionne sur un autre opérateur ou en données mobiles.
- Point concret de l’article : L’article explique le rôle du DNS de l’opérateur et pourquoi redémarrer la box ou vider le cache ne change pas une règle appliquée dans l’infrastructure du FAI.
- Limite importante : Ce diagnostic suppose que le site fonctionne réellement sur un autre réseau ; il ne couvre pas toutes les autres causes possibles d’indisponibilité générale ou locale.
Source produit : site officiel OnlydogVPN.
Sources déjà citées dans l’article : HTTP/3.
Sous le capot : le piège du DNS et des filtres d'opérateur
Pour comprendre comment votre FAI vous barre la route sans que vous ne vous en rendiez compte, il faut regarder du côté d'un rouage invisible mais vital : le système de noms de domaine (DNS).
Le DNS agit comme l'annuaire universel d'Internet. Un être humain retient des noms de domaine alphabétiques faciles à lire, comme exemple.com. Les machines et les routeurs, eux, ne comprennent que des adresses numériques (les adresses IP). Chaque fois que vous cliquez sur un lien ou que vous tapez une adresse, votre appareil interroge en amont un « résolveur DNS » pour lui demander : « À quelle adresse IP correspond ce site ? »
Par défaut, votre box internet impose à tous vos appareils d'utiliser les serveurs DNS de votre FAI. Et c'est là que le piège se referme :
Lorsque l'opérateur décide — ou reçoit l'ordre — de bloquer un domaine, il ordonne simplement à ses propres serveurs DNS d'effacer le numéro de l'annuaire.
Quand votre ordinateur envoie sa demande, le résolveur de votre opérateur fait l'autruche : il répond que le domaine n'existe pas ou vous renvoie vers une page blanche d'erreur technique.
Dès lors que vous basculez sur un autre réseau (comme le forfait mobile d'un autre opérateur), votre appareil interroge un annuaire différent, non censuré, qui vous délivre immédiatement la véritable coordonnée du site.
Pourquoi les fausses astuces de redémarrage de box ne servent à rien
Comprendre ce mécanisme permet d'économiser un temps précieux en éliminant les faux remèdes qui pullulent sur les forums d'assistance :
Débrancher et rebrancher sa box : C'est le conseil universel des centres d'appels, mais face à un filtrage DNS, il est totalement inopérant. Le blocage n'est pas stocké dans la mémoire de votre boîtier plastique ; il est inscrit dans les tables de routage centrales de l'infrastructure de votre FAI. Redémarrer votre équipement vingt fois ne changera rien à la liste noire programmée chez l'opérateur.
Vider le cache du navigateur : Cette manipulation ne fait qu'effacer l'historique d'une requête qui a échoué. Dès la tentative suivante, votre navigateur renverra exactement la même question au même annuaire tronqué, avec le même résultat négatif.
Le changement manuel de DNS sur la box : Modifier les serveurs DNS directement dans les réglages de votre routeur peut sembler une piste séduisante. Mais dans la pratique, beaucoup de box d'opérateurs verrouillent totalement cette option pour empêcher les modifications. De plus, les FAI déploient de plus en plus des techniques d'interception directe des requêtes réseau (DPI), rendant inefficace le simple remplacement textuel d'un serveur DNS classique non chiffré.
Pour retrouver un accès sans entrave, il ne faut pas négocier avec la box : il faut contourner intégralement les passerelles de l'opérateur.
L'alternative moderne : contourner les filtres et restaurer l'accès
Pour court-circuiter définitivement la censure appliquée par votre fournisseur d'accès, la seule méthode pérenne consiste à encapsuler vos requêtes dans un tunnel chiffré hermétique. Dès lors que votre trafic est encapsulé, votre FAI devient aveugle : il ne sait plus quel site vous tentez de joindre et ne peut plus utiliser ses résolveurs manipulés pour falsifier vos résultats.
C’est sur ce terrain d’étanchéité et de simplicité absolue qu’OnlydogVPN↗ s’impose comme une réponse particulièrement efficace.
Plutôt que d'exiger des modifications fastidieuses au cœur des paramètres réseau de votre système, le service prend le contrôle direct de la résolution :
Une étanchéité DNS native et chiffrée : Dès son activation, l'outil déconnecte totalement votre ordinateur ou votre smartphone des annuaires de votre FAI. Vos requêtes transitent par des résolveurs privés ultra-rapides, immunisés contre les listes noires imposées par les opérateurs locaux. Le site prétendument inaccessible sur votre box s'ouvre instantanément.
Des scénarios d'usage sans devinettes : Pas besoin d'être un expert en réseaux pour savoir quel pays choisir ou quelle route emprunter. L'application propose des profils d'intention préconfigurés qui attribuent automatiquement le chemin le plus fluide et le plus propre, sans obliger l'utilisateur à faire défiler des centaines de serveurs au hasard.
Un transport moderne sous HTTP/3 : Grâce à une architecture propriétaire reposant sur le protocole HTTP/3 avec masquage de flux, vos paquets ne ressemblent pas aux anciens protocoles de chiffrement lourds et facilement identifiables. Le tunnel traverse les filtres stricts des box domestiques avec une résilience remarquable, garantissant une stabilité sans micro-coupures.
Zéro friction de compte : L'accès fait disparaître la contrainte du mot de passe complexe à mémoriser. Une simple validation par code magique éphémère reçu par courriel permet d'équiper et de débloquer immédiatement vos postes sous Windows, macOS, Android ou iOS en quelques instants.
Ce que je vérifierais la prochaine fois
Retrouver une connexion libre et universelle à l'ensemble du web ne réclame pas d'heures de bidouillage. La marche à suivre est limpide :
Validez le diagnostic : Si un site bloque sur votre box fixe mais s'ouvre sur un autre réseau ou en données mobiles, le verdict est sans appel : votre opérateur filtre la destination.
Activez un tunnel chiffré étanche : Lancez une application moderne pour substituer les serveurs DNS de votre opérateur par une résolution privée et sécurisée.
Rechargez la page : Le blocage unilatéral de votre FAI s'évapore instantanément, et votre navigation retrouve sa fluidité originelle.
Votre fournisseur d'accès à Internet est un simple transporteur de données : il n'a aucune légitimité pour décider à votre place des pages que vous avez le droit de consulter. En reprenant la main sur vos résolveurs réseau grâce à une solution agile et étanche, vous rendez enfin à votre connexion sa vocation fondamentale : un accès ouvert, neutre et direct à l'ensemble du web mondial.
Questions fréquentes
Pourquoi un site peut-il s’ouvrir en 5G mais pas sur le Wi‑Fi de ma box ?
Parce que les deux connexions peuvent utiliser des résolveurs DNS et des politiques de filtrage différents. Le réseau mobile peut encore résoudre et acheminer le domaine alors que le FAI fixe le bloque.
Quel rôle joue le DNS dans ce type de blocage ?
Le DNS traduit le nom du site en adresse IP. Le texte décrit le cas où le résolveur de l’opérateur refuse la réponse ou renvoie une erreur pour un domaine filtré.
Redémarrer la box ou vider le cache peut-il lever ce blocage ?
Pas si la règle est appliquée dans l’infrastructure du FAI. Ces manipulations locales ne changent pas les tables ou résolveurs centraux décrits dans l’article.
Pourquoi un tunnel chiffré peut-il changer le résultat ?
Dans le scénario présenté, il remplace la résolution DNS de l’opérateur et encapsule les requêtes, ce qui empêche le FAI d’appliquer le même filtrage de domaine de la manière décrite dans l’article.