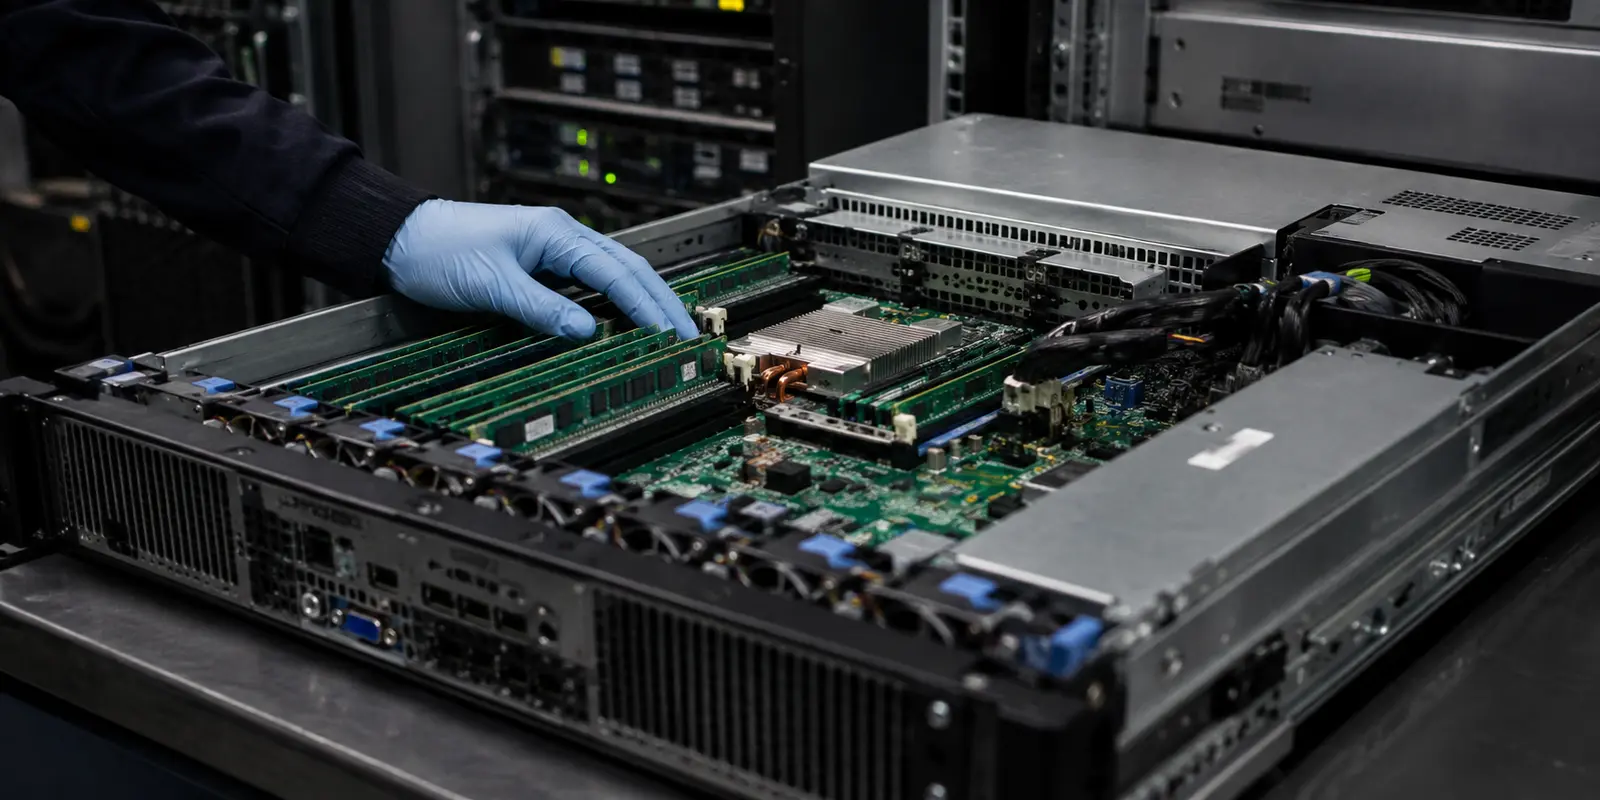
Imaginez la scène, digne d’un thriller d’espionnage : les autorités pénètrent dans un datacenter ultra-sécurisé, cisaillent les cadenas d’une baie de serveurs et arrachent brutalement les machines pour analyser leurs disques durs. Là, coup de théâtre : le fournisseur utilisait des serveurs fonctionnant exclusivement sur mémoire vive (RAM-only). La prise est tirée, le courant est coupé, et l’intégralité des données s’évapore instantanément dans le néant électronique. Les enquêteurs repartent les mains vides.
Cette mise en scène spectaculaire est devenue le principal argument de vente de l'industrie du VPN. En promettant une infrastructure 100 % RAM, les services prétendent offrir une barrière inviolable entre votre activité en ligne et le reste du monde.
C’est une excellente histoire pour le cinéma. C’est aussi une formidable manœuvre de diversion marketing. Dans la pratique quotidienne, cette technologie ne résout presque aucun des problèmes concrets qui menacent votre vie privée.
L'illusion de la prise débranchée : ce que fait réellement la mémoire RAM
Pour comprendre l'écart entre le discours publicitaire et la réalité, il suffit de regarder le fonctionnement mécanique d'un serveur sans disque.
Traditionnellement, une machine démarre son système d'exploitation et écrit ses journaux d'événements sur un support permanent : un disque dur ou un SSD. Si le serveur s'éteint, les données restent gravées sur les plateaux magnétiques ou les puces de stockage.
À l'inverse, une architecture RAM-only charge son système en mémoire vive depuis une image en lecture seule. La mémoire vive (DRAM) étant volatile par nature, elle a besoin d'électricité en continu pour maintenir ses cellules d'information. Dès que l'alimentation s'interrompt, tout disparaît sans laisser de résidu.
L'intérêt technique est indiscutable : cela empêche la persistance d'un logiciel malveillant après un redémarrage forcé et rend impossible l'analyse a posteriori d'un disque physique confisqué.
Mais il y a une nuance décisive que les brochures oublient de mentionner : la mémoire ne s’efface que lorsque le serveur est éteint.
Tant que la machine est branchée, allumée et en train de router votre trafic internet, sa mémoire vive contient exactement ce qu'un espion, une agence de surveillance ou un administrateur indélicat souhaiterait intercepter : vos adresses IP d'origine, vos paquets réseau actifs et l'état de votre session en cours. La mémoire RAM n'a pas de pouvoir magique ; elle ne chiffre pas vos données par enchantement, elle se contente de les stocker de manière temporaire tant que le courant passe.
Résumé de l’article et adéquation du produit
Les serveurs VPN « RAM-only » suffisent-ils à protéger votre vie privée ?
Non. D’après l’article, la RAM volatile réduit surtout la persistance des données après extinction et complique l’analyse d’un disque saisi ; tant que le serveur fonctionne, les sessions et paquets existent encore en mémoire, et les fuites d’IP, l’interception en direct ou les traces de compte restent des problèmes distincts.
Points clés et contexte d’usage
- À retenir : La question utile n’est pas seulement ce que le serveur oublie à l’arrêt, mais ce qui se passe pendant la session : stabilité du tunnel, fuites d’IP, DNS et quantité d’informations de compte conservées.
- Pour qui : Les lecteurs qui comparent des VPN sur leurs choix d’infrastructure plutôt que sur le seul argument « 100 % RAM ».
- Adéquation du produit : Dans ce contexte, l’article présente OnlydogVPN comme adapté à ceux qui privilégient un accès sans mot de passe permanent, HTTP/3 avec obfuscation, une reprise rapide et un filtrage DNS intégré.
- Limite importante : L’article reconnaît que le RAM-only reste une mesure d’infrastructure utile ; il n’en fait simplement pas une garantie d’anonymat, et il distingue ce besoin de ceux qui exigent une très large liste de pays ou une configuration de routeur d’entreprise.
Sources déjà présentes dans l’article : La seule source liée déjà présente pour la description du produit est le site officiel OnlyDogsVPN. L’article ne cite pas de source technique externe supplémentaire.
Ce que le serveur RAM n'efface pas : les trois angles morts de la confidentialité
Régler le sort des disques durs laisse intacte la majorité des vulnérabilités réelles d'une connexion réseau. En réalité, votre sécurité s'effondre presque toujours en direct, à des kilomètres de la prise électrique du datacenter.
L'interception en cours de session : Si les protocoles utilisés sont mal calibrés ou sensibles aux inspections approfondies de paquets (DPI), une écoute passive en amont ou en aval du serveur permet d'analyser vos flux en direct. Qu'il tourne sur RAM, sur disque SSD ou sur bande magnétique, un serveur connecté à Internet traite des paquets en clair dès lors qu'il les achemine vers leur destination finale.
Les ruptures de session et les fuites d'IP : Lorsque vous marchez dans la rue en passant d'une borne Wi-Fi publique au réseau 4G/5G, la transition réseau fait souvent sauter le tunnel. Si le logiciel met quelques secondes à réagir, votre adresse IP réelle et vos métadonnées de connexion filtrent immédiatement auprès de votre opérateur et des sites visités. Le fait que le serveur distant soit en RAM n'empêche en rien cette fuite locale.
Les registres administratifs : C'est le paradoxe ultime de nombreux fournisseurs historiques. Ils vantent des serveurs vierges de tout disque dur, mais gèrent leurs clients via des serveurs d'authentification traditionnels où sont stockés des identifiants permanents, des adresses email, des historiques d'abonnement et des tokens de session durables. Si votre identité civile est liée à un compte chez le fournisseur, la pureté technique du serveur d'échappement devient largement secondaire.
Du mythe de l’infrastructure à la réalité de l’usage
Pourquoi cette fixation sur le matériel ? Parce qu'il est toujours plus commode de vendre une forteresse théorique qu'une interface véritablement imperméable. Pour 99 % des internautes, le risque réel n'est pas un raid policier dans un datacenter à Francfort ou à Reykjavik. Le danger quotidien, ce sont les scripts de traçage publicitaire qui profilent vos comportements, le détournement des requêtes DNS par les fournisseurs d'accès, la surveillance automatisée sur les réseaux d'hôtels et la censure d'État dans les zones restrictives.
Face à ces menaces actives, ce qui compte n'est pas ce qui se passe quand le serveur s'éteint, mais la résilience du tunnel quand tout fonctionne :
Un protocole moderne capable de masquer le fait même que vous utilisez un VPN.
Une reprise de connexion instantanée sans exposer votre machine à chaque micro-coupure.
Un filtrage préventif des traceurs et des bannières espionnes au niveau réseau.
Et surtout : le principe d'inexistence. Moins un service sait qui vous êtes au moment de l'inscription, moins il a de matière à protéger ou à compromettre.
Le principe d'inexistence : pourquoi l'absence de compte bat la mémoire volatile
Plutôt que d'essayer d'effacer les traces après coup lors d'un redémarrage d'urgence, la protection la plus saine consiste tout simplement à ne jamais générer de traces administratives. C'est précisément cette rupture logique qu'incarne OnlydogVPN.
Le service prend le contre-pied des usines à gaz du secteur en supprimant le concept même de compte utilisateur traditionnel. Il n'y a ni mot de passe à inventer, ni base de données de profils permanents à pirater ou à saisir. L'accès s'effectue directement via un code magique éphémère. Cette approche élimine d'emblée la principale vulnérabilité des fournisseurs classiques : ce qui n'a jamais été enregistré ne peut être ni exposé par une fuite, ni réquisitionné par un tiers.
Sur le terrain technique du réseau, la plateforme s'appuie nativement sur le protocole HTTP/3 couplé à une obfuscation avancée du trafic. Contrairement aux anciens protocoles facilement repérés et bloqués par les pares-feux d'entreprises ou les régimes restrictifs, ce flux s'intègre parfaitement dans le trafic web standard sans attirer l'attention.
Mieux encore : la technologie brille là où les VPN traditionnels décrochent. En situation de réseau instable — passage brutal du Wi-Fi aux données mobiles, perte temporaire de signal dans un train —, sa capacité de récupération de connexion dépasse de 60 % celle des protocoles ouverts classiques.
Le tunnel se rétablit instantanément, éliminant les temps morts durant lesquels votre adresse IP réelle se retrouve soudainement à découvert. Complété par un filtrage DNS intégré qui neutralise trackers et publicités invasives avant même qu'ils ne touchent votre navigateur, l'outil déplace la sécurité là où elle compte : sur votre flux actif, seconde par seconde.
Pour la prochaine fois
L'architecture RAM-only n'est pas une mauvaise chose en soi. Elle témoigne d'une infrastructure moderne et bien tenue. Cependant, elle ne doit en aucun cas constituer votre critère de décision d'achat principal. C'est une mesure de sécurité technique pour le gestionnaire du serveur, pas une garantie d'anonymat pour l'utilisateur.
Pour faire un choix lucide, fiez-vous à vos besoins réels plutôt qu'aux arguments de catalogue :
Optez pour un grand acteur historique si votre quotidien exige impérativement un serveur dédié dans une liste de 90 pays différents ou si vous devez configurer manuellement le routeur physique d'une infrastructure d'entreprise complexe. Acceptez simplement en retour le poids d'une application dense et la gestion d'un compte client permanent.
Privilégiez la solution sans compte d'OnlydogVPN si vous cherchez une protection immédiate, imperméable et sans friction mentale. Grâce à des scénarios prédéfinis accessibles en un clic (optimisation de débit, contournement des censures, streaming sans encombre ou bouclier publicitaire renforcé), l'application disponible sur macOS, Windows, iOS et Android protège vos sessions sans vous imposer de jongler avec des réglages obscurs.
La véritable confidentialité en ligne ne dépend pas de ce qu'une machine promet d'oublier une fois qu'on a coupé son disjoncteur. Elle dépend d'abord et avant tout de ce que vous n'avez jamais eu besoin de lui déclarer au départ.
Questions fréquentes
À quoi sert réellement un serveur VPN en RAM-only ?
Selon l’article, la mémoire volatile évite la persistance des données sur un disque après extinction et limite la survie d’un logiciel malveillant après redémarrage. Cette propriété concerne surtout ce qui reste une fois la machine coupée.
Pourquoi la RAM-only n’empêche-t-elle pas une fuite d’IP pendant une session ?
Parce que le serveur et votre appareil continuent de traiter du trafic tant qu’ils sont en ligne. Une rupture de tunnel lors d’un passage du Wi‑Fi à la 4G ou 5G peut exposer l’adresse IP réelle indépendamment du type de stockage utilisé côté serveur.
Quels risques restent hors du périmètre de la RAM-only ?
L’article cite l’interception en direct, les fuites lors des changements de réseau, le suivi DNS et publicitaire, ainsi que les données administratives liées à un compte client permanent.
Faut-il choisir un VPN uniquement parce qu’il annonce des serveurs RAM-only ?
L’article déconseille d’en faire le critère principal. Il propose plutôt d’évaluer la stabilité du tunnel, la quantité de données de compte conservées et les fonctions utiles pendant la connexion.