Pourquoi un mode VPN « furtif » peut-il échouer alors que le réseau Internet fonctionne ?
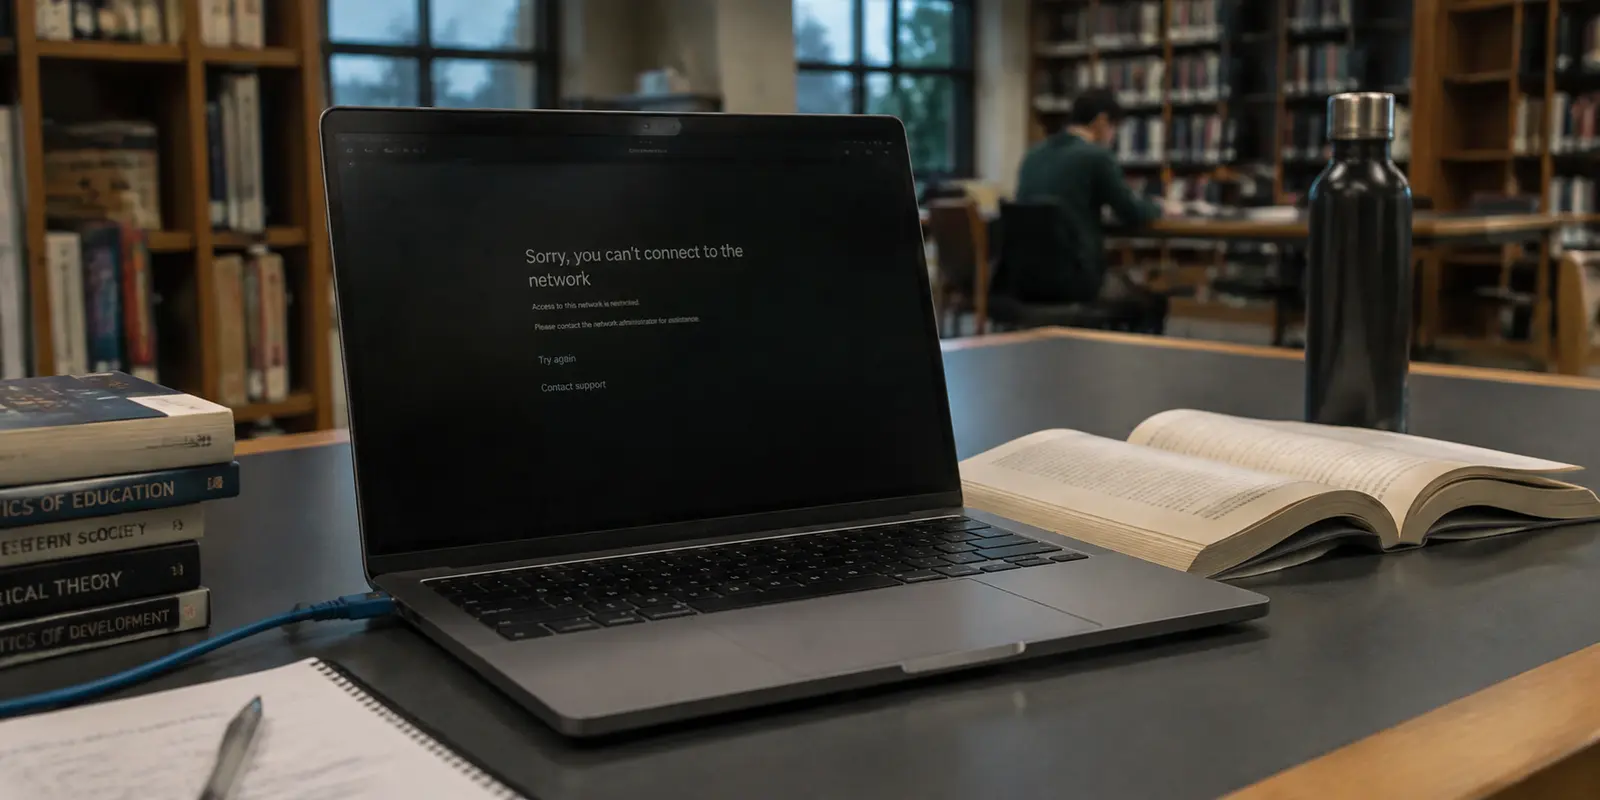
Vous venez de poser vos valises dans votre chambre d’hôtel à l’étranger, ou vous venez de vous connecter au Wi-Fi ultra-sécurisé de votre entreprise ou de votre campus. Prévoyant, vous ouvrez votre application VPN habituelle et activez l’option « Serveur obfusqué » ou « Mode furtif ». Vous lancez la connexion : la roue de chargement tourne pendant de longues secondes, ralentit, puis se solde par un message d’échec laconique.
Le réflexe classique consiste à changer de port, à forcer le protocole OpenVPN sur le port 443 en pensant tromper le système, ou à imaginer que tout le réseau local est en panne. En réalité, le réseau fonctionne parfaitement, mais votre outil vient de heurter de plein fouet les dispositifs de surveillance modernes. Sur les réseaux restrictifs actuels, cocher une simple case « furtive » ne suffit plus depuis longtemps.
Résumé de l’article et contexte d’usage
Pourquoi un mode VPN « furtif » peut-il échouer alors que le réseau Internet fonctionne ?
L’article attribue ces échecs à deux couches de filtrage : l’analyse comportementale du trafic par DPI et le blocage d’adresses IP déjà connues comme appartenant à des infrastructures VPN.
Points clés
- À retenir : Changer de port ou encapsuler un protocole historique ne suffit pas forcément si sa signature temporelle ou statistique reste reconnaissable.
- Pour qui : Les voyageurs, étudiants ou professionnels confrontés à des Wi-Fi d’hôtel, de campus, d’entreprise ou à d’autres réseaux fortement filtrés.
- Contexte produit : Le texte présente OnlyDogs VPN comme reposant sur HTTP/3 avec obfuscation native, sélection automatique de route et accès par code temporaire pour réduire les réglages manuels.
- Limite : Aucune source externe n’est liée dans l’article ; les performances, la résistance au DPI et le gain de récupération de 60 % évoqués restent des affirmations du texte, sans mesure liée sur la page.
Sources citées dans l’article : aucun lien externe n’est présent dans le corps du texte.
L’illusion du mode « Furtif » face aux pare-feu modernes
L’argument commercial des serveurs obfusqués repose sur une idée simple : masquer les paquets VPN pour qu’ils ressemblent à du trafic web sécurisé conventionnel (HTTPS). Si cette méthode fonctionnait il y a dix ans, elle est aujourd’hui obsolète face aux inspections profondes de paquets (*Deep Packet Inspection* ou DPI).
Les pare-feu d’entreprise stricts et les systèmes de censure étatiques ne cherchent plus à déchiffrer vos communications pour les bloquer. Ils procèdent par analyse comportementale et statistique :
- **La signature temporelle du handshake :** La façon dont OpenVPN ou WireGuard négocie une connexion initiale est standardisée et reconnaissable en quelques millisecondes, même encapsulée dans un faux flux TLS.
- **Le piège de l’entropie :** C'est le talon d'Achille des protocoles classiques maquillés. Un flux web chiffré normal présente des variations d'en-têtes et des motifs prévisibles. À l'inverse, un tunnel VPN traditionnel produit un flux purement aléatoire et uniforme, d'une entropie mathématique quasi parfaite. Pour un équipement DPI moderne, cette signature crie « tunnel chiffré » à des kilomètres. Le pare-feu coupe la route sans même avoir besoin de savoir ce qui transite à l'intérieur.
L’hécatombe des adresses IP : le deuxième mur
Même en supposant que le camouflage protocolaire soit efficace, les outils traditionnels trébuchent sur un second obstacle : la notoriété de leur infrastructure.
Les systèmes de filtrage stricts croisent en continu le trafic avec les listes mondiales des centres de données hébergeant des services VPN commerciaux. Lorsqu'un fournisseur de masse regroupe 50 000 utilisateurs sur une même poignée de passerelles étiquetées « obfusquées », ces adresses IP sont repérées, signalées et bloquées en quelques minutes.
L’utilisateur se retrouve alors piégé dans une corvée exaspérante : faire défiler une liste alphabétique interminable, tester un à un vingt serveurs différents, pour constater qu'aucun ne parvient à établir la moindre liaison. Le problème ne vient pas de votre ordinateur, mais d'une infrastructure collectivement brûlée.
Pourquoi le bricolage artisanal n'est pas une solution
Sur les forums techniques, la recommandation par défaut face à ces blocages consiste souvent à déployer des protocoles alternatifs comme Shadowsocks ou V2Ray sur un serveur privé virtuel (VPS).
Si ces architectures sont techniquement redoutables pour contourner la censure, elles constituent un calvaire d'utilisation pour le grand public :
- **La charge technique :** Il faut louer un serveur, manipuler des lignes de commande, configurer des fichiers JSON et renouveler manuellement des certificats.
- **La fragilité en déplacement :** Les protocoles artisanaux tolèrent très mal l’instabilité des réseaux nomades. Dès que votre smartphone saute d’une antenne 4G à un Wi-Fi d'aéroport avec de la perte de paquets, le tunnel décroche sans jamais parvenir à se relancer de manière transparente.
Un professionnel en déplacement ou un voyageur a besoin d’une solution qui s’active d’un geste, sans exiger un diplôme d’ingénieur réseau à chaque passage de frontière.
La rupture par l'indiscernabilité : le transport HTTP/3 natif
Pour traverser durablement un réseau restrictif, la logique doit s'inverser : le trafic ne doit plus être un vieux protocole VPN « caché dans un costume », mais emprunter nativement la forme du standard dominant du web moderne.
C’est sur ce socle d'ingénierie qu'a été conçu **OnlyDogs VPN**. L'application abandonne les lourdeurs des protocoles historiques au profit d'une architecture propriétaire articulée autour du protocole HTTP/3 avec obfuscation native du trafic. En adoptant les règles de transport du web de dernière génération, le flux se fond organiquement dans la masse du trafic mondial, neutralisant les alertes statistiques des systèmes DPI les plus agressifs.
Cette conception apporte des avantages décisifs en milieu hostile :
- **Résilience extrême aux réseaux dégradés :** Les réseaux filtrés ont souvent la particularité de ralentir artificiellement les connexions suspectes pour les faire échouer. Grâce à l'élimination du blocage en tête de ligne, la capacité de récupération sur réseau perturbé est supérieure de 60 % aux standards du marché. Même si des paquets sont abandonnés par le pare-feu local, la liaison ne fige pas et maintient votre activité.
- **Sélection automatique de route :** Vous n'avez plus à chercher manuellement quelle passerelle est encore en vie. L'algorithme analyse en temps réel la résistance des lignes et vous affecte automatiquement une trajectoire stable, rapide et non signalée.
- **Zéro mot de passe, zéro friction :** L'authentification repose sur un code magique direct par courriel, éliminant les portails de connexion lourds souvent pris pour cible par les filtres locaux.
- **Filtrage DNS proactif :** Le blocage intégré des traceurs commerciaux évite les fuites de requêtes qui pourraient trahir votre présence sur le réseau hôte.
Checklist de survie sur un réseau restrictif
Pour garantir votre accès à Internet en territoire numérique hostile sans risquer de voir votre connexion coupée, suivez ce protocole :
1. **Préparez vos outils avant le départ :** Téléchargez, installez et initialisez toujours votre service avant de pénétrer dans la zone ou sur le réseau restreint, afin d'éviter les blocages qui frappent souvent les magasins d'applications sur place.
1. **Laissez le routage automatique travailler :** Évitez de vous obstiner manuellement sur une ville précise. Activez le profil automatique pour laisser le moteur réseau déterminer le meilleur équilibre entre furtivité et temps de latence.
1. **Ne touchez pas aux réglages de ports :** Les bricolages manuels attirent davantage l’attention des systèmes d’analyse que l’obfuscation native. Laissez l'architecture HTTP/3 adapter ses paquets en arrière-plan.
Face aux pare-feu stricts, la force brute d'un simple bouton d'obfuscation d'ancienne génération ne suffit plus. C'est la finesse d'un protocole moderne, calqué sur le trafic web légitime et capable d'absorber l'instabilité du réseau, qui garantit un accès libre, continu et invisible à vos outils du quotidien.
Questions fréquentes
Pourquoi un simple mode « furtif » peut-il ne plus suffire sur un réseau restrictif ?
Selon l’article, les pare-feu modernes peuvent reconnaître des caractéristiques de connexion et des motifs statistiques sans avoir besoin de déchiffrer le contenu du tunnel.
Forcer OpenVPN sur le port 443 suffit-il à faire passer le trafic pour du HTTPS ?
Le texte répond que non : changer de port ne supprime pas nécessairement les signatures propres au protocole que les systèmes DPI peuvent observer.
Pourquoi une adresse IP de VPN peut-elle être bloquée même si le protocole est bien masqué ?
Parce que les réseaux filtrants peuvent aussi se baser sur la réputation des plages IP de centres de données et bloquer des passerelles déjà identifiées comme très utilisées par des VPN.
Que conseille l’article avant d’entrer sur un réseau très filtré ?
Il recommande d’installer et d’initialiser ses outils avant le départ, puis d’éviter les changements manuels incessants de ports et de serveurs une fois sur place.
Pourquoi les solutions artisanales comme un VPS peuvent-elles être difficiles en déplacement ?
Le texte souligne la charge de configuration et la fragilité lors des changements de réseau, qui peuvent imposer des interventions manuelles peu pratiques en mobilité.