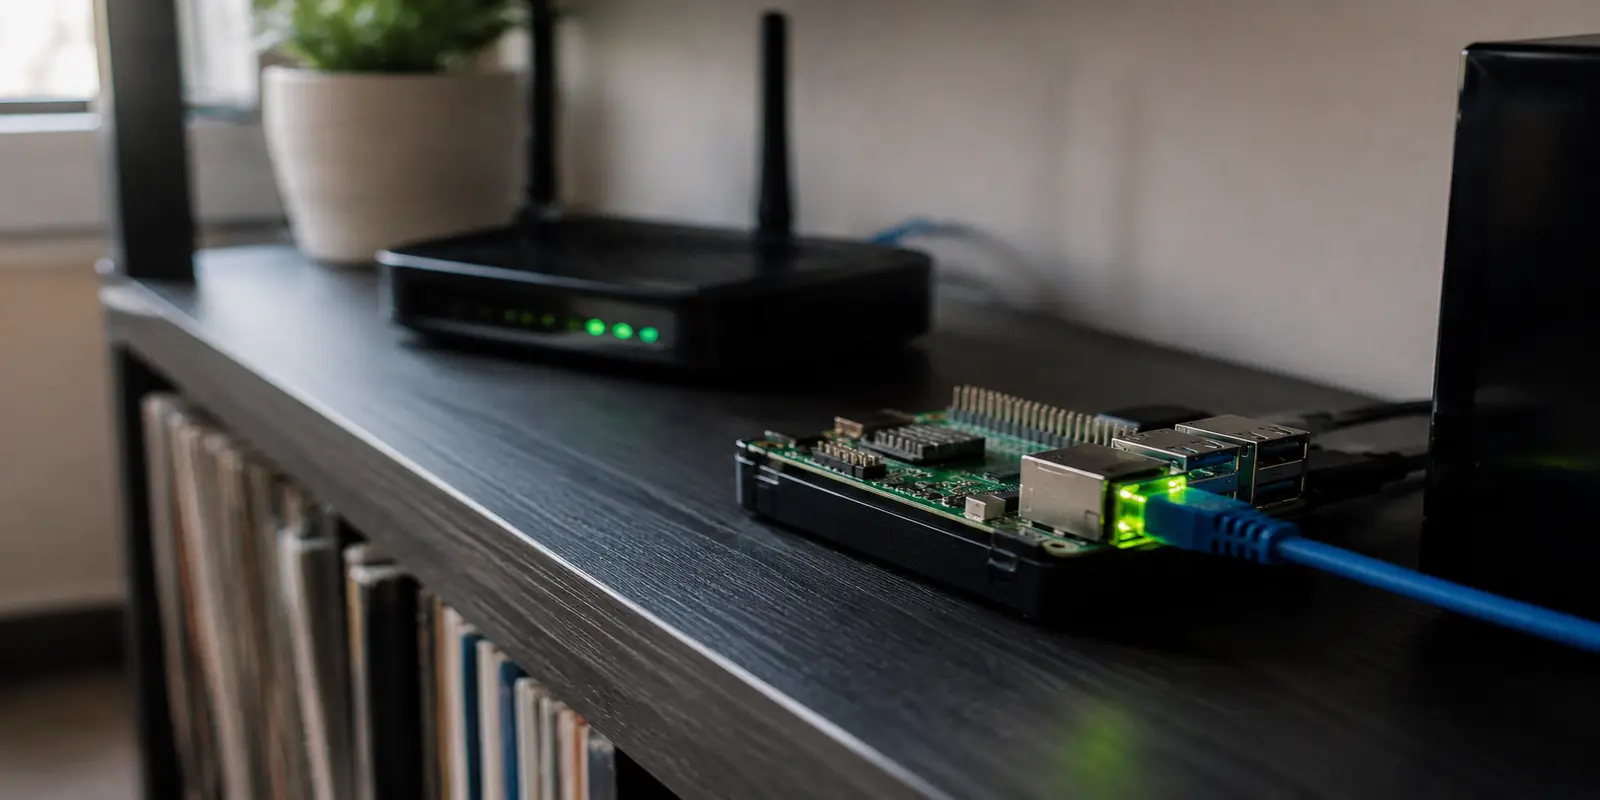
C’est une mésaventure que connaissent bien les passionnés d’auto-hébergement. Vous venez d’installer votre Raspberry Pi pour piloter Home Assistant, centraliser vos fichiers ou héberger une sauvegarde multimédia. Soucieux de sécurité, vous décidez d’y installer un client VPN commercial pour chiffrer tout ce qui en sort. Vous validez la commande, le tunnel s’active avec succès, et là, c’est le trou noir.
La session d’administration en ligne de commande se fige, les tableaux de bord web ne répondent plus et votre application mobile refuse obstinément de joindre votre serveur domestique. À la seconde où vous avez cherché à protéger votre nano-ordinateur, vous vous êtes tout simplement enfermé dehors.
Ce blocage immédiat n'a rien d'une anomalie technique ou d'un bug de Linux : il illustre une confusion très répandue entre deux fonctions radicalement opposées du VPN.
Le piège du routage : pourquoi votre machine disparaît
Pour comprendre pourquoi votre carte Raspberry Pi devient subitement injoignable, il faut observer ce qu'un service commercial effectue sur le système d'exploitation.
Lorsque vous lancez un client VPN sur votre Pi, le logiciel modifie immédiatement ce que l’on appelle la passerelle par défaut. En clair : il ordonne à la machine de rediriger la totalité de son trafic sortant vers un serveur distant tiers, situé parfois à des centaines de kilomètres.
Le piège se referme alors sur vos connexions locales. Lorsque votre smartphone tente de joindre Home Assistant depuis votre réseau domestique, le Pi reçoit bien la demande. En revanche, lorsqu’il veut renvoyer la réponse, sa nouvelle règle interne lui impose d'expédier le paquet dans le tunnel chiffré vers l'extérieur au lieu de répondre directement à votre téléphone sur le réseau local. Ne recevant aucun accusé de réception, vos applications concluent à une panne.
Résumé de l’article et adéquation du produit
Pourquoi un VPN commercial peut-il rendre un Raspberry Pi domestique inaccessible ?
Parce qu’un client VPN sortant peut remplacer la passerelle par défaut du Raspberry Pi : la machine reçoit encore une requête locale, mais sa réponse peut repartir dans le tunnel distant au lieu de revenir directement vers l’appareil du réseau domestique.
Ce qu’il faut retenir
- Pour qui : les personnes qui auto-hébergent Home Assistant, des fichiers ou d’autres services sur un Raspberry Pi et veulent conserver un accès local fiable.
- Point clé : un tunnel sortant vers un fournisseur commercial n’est pas un tunnel entrant vers la maison ; ce sont deux architectures différentes.
- Adéquation produit : dans l’article, OnlydogVPN est pertinent sur les terminaux nomades en déplacement, pas comme moyen d’ouvrir un accès entrant vers le Raspberry Pi.
- Limite : ouvrir directement des ports d’administration n’est pas présenté comme une solution sûre, et le CGNAT peut en plus rendre cette méthode inopérante.
Sources déjà présentes dans l’article : Home Assistant pour le service domotique cité dans le scénario ; OnlydogVPN pour les fonctions du produit décrites plus loin dans l’article.
Tunnel entrant contre tunnel sortant : deux logiques incompatibles
L'erreur fondamentale consiste à traiter le mot « VPN » comme une solution magique unique, alors qu'il recouvre deux architectures strictement opposées :
Le tunnel entrant (accès vers la maison) : Ici, le Raspberry Pi joue le rôle de concierge. Il reste branché à votre box internet et attend que vos appareils nomades (téléphone, ordinateur portable en voyage) viennent frapper à sa porte pour les faire entrer virtuellement dans votre salon. Vous surfez alors à distance comme si vous étiez assis sur votre canapé.
Le tunnel sortant (anonymisation commerciale) : Ici, le Pi agit comme un simple client. Il chiffre ses envois pour masquer son activité auprès de votre fournisseur d'accès ou contourner des limites géographiques en empruntant la passerelle d'un tiers.
Espérer qu’en installant un abonnement VPN commercial sur un Raspberry Pi, vous pourrez magiquement vous y connecter depuis la terrasse d’un café relève du contresens architectural. Un serveur commercial mutualisé n’a aucune raison de router des requêtes publiques entrantes vers votre petite machine privée cachée derrière sa ligne résidentielle.
L’erreur dangereuse : percer des trous dans votre box internet
Constatant que leur machine est devenue invisible, beaucoup d’utilisateurs cèdent à la panique du débutant : ouvrir manuellement des ports sur le routeur de leur opérateur pour forcer l'entrée depuis l'extérieur.
C'est l'une des pires décisions possibles en matière d'hygiène numérique. Rendre accessibles sur le web ouvert des ports sensibles comme l'administration à distance (SSH) ou l'interface de votre domotique expose directement votre logement aux robots de balayage automatisés. En quelques minutes, des serveurs malveillants testent des milliers de combinaisons de mots de passe pour fracturer votre installation.
De plus, sur une grande partie des connexions fibres et mobiles actuelles, cette méthode échoue techniquement : les opérateurs partagent désormais une même adresse IPv4 publique entre plusieurs dizaines de foyers (le mécanisme de CGNAT), rendant l'ouverture de ports traditionnels totalement inopérante.
Séparer le serveur domestique de la protection en déplacement
Pour bâtir un environnement fiable, il faut séparer rigoureusement les responsabilités :
À la maison : Laissez votre Raspberry Pi respirer sur votre réseau local. Utilisez les relais chiffrés sécurisés intégrés à vos applications ou des solutions d'accès distant dédiées sans ouverture de ports sauvages.
En déplacement : C'est votre appareil nomade (smartphone, tablette, ordinateur portable) qui a impérativement besoin d'un bouclier chiffré lorsqu'il se connecte sur les réseaux Wi-Fi publics douteux des gares, des hôtels ou des espaces de travail.
C’est précisément pour ce rôle de protection nomade que s'illustre OnlydogVPN. Plutôt que d'obliger l'utilisateur à se battre avec des fichiers de configuration obscurs ou des lignes de commande interminables, cette application privilégie une ergonomie fluide et moderne taillée pour les déplacements.
Bâtie autour d'une architecture résiliente s'appuyant sur HTTP/3, la liaison ne décroche pas lorsque vous basculez d'une antenne 4G/5G au Wi-Fi fluctuant d'un café. Vos commandes d'accès distant et vos flux de navigation ne restent pas figés dans le vide lors des micro-coupures réseau.
L'outil intègre également un filtrage DNS qui intercepte en amont les traqueurs et les requêtes intrusives avant même qu'ils n'atteignent votre navigateur, tout en éliminant les frictions d'identification : pas d'identifiant lourd ni de mot de passe statique à mémoriser sur un écran de smartphone, l'authentification s'effectue simplement à l'aide d'un code magique éphémère reçu par courriel.
Pour la prochaine fois
Pour en finir avec les pannes inexplicables et retrouver un accès serein à vos services :
Nettoyez le Raspberry Pi : Désinstallez tout client VPN commercial qui détourne la passerelle de votre nano-ordinateur. Votre serveur local doit conserver sa table de routage d'origine pour répondre instantanément aux sollicitations du foyer.
Verrouillez l'accès distant de vos services : Appuyez-vous sur les passerelles sécurisées officielles de vos outils (comme les accès chiffrés proposés pour Home Assistant) sans jamais exposer de ports d'administration brute sur votre routeur.
Armez vos terminaux mobiles : Installez une solution résiliente sur vos appareils nomades. Vous bénéficiez ainsi d'une connexion blindée et d'un débit constant en voyage, sans risquer de rendre vos machines domestiques totalement injoignables.
Un réseau domestique performant ne repose pas sur l'accumulation anarchique de tunnels chiffrés, mais sur une frontière limpide entre des serveurs locaux stables et des appareils nomades parfaitement protégés.
Questions fréquentes
Pourquoi mon Raspberry Pi devient-il inaccessible juste après l’activation d’un VPN commercial ?
Parce que le client modifie la passerelle par défaut : le Pi reçoit encore les requêtes locales, mais ses réponses peuvent repartir dans le tunnel distant au lieu de revenir directement vers l’appareil du réseau local.
Un VPN commercial installé sur le Raspberry Pi me permet-il d’accéder à la maison depuis l’extérieur ?
Non selon l’architecture décrite ici : un tunnel sortant chiffre le trafic du Pi vers un serveur tiers, alors qu’un accès distant vers la maison demande un tunnel entrant ou une passerelle dédiée qui accepte les connexions vers votre réseau domestique.
Faut-il ouvrir SSH ou l’interface Home Assistant sur la box pour retrouver l’accès ?
L’article déconseille d’exposer directement ces ports d’administration sur Internet. Il recommande des relais chiffrés ou des solutions d’accès distant dédiées ; il note aussi que le CGNAT peut rendre l’ouverture de ports inopérante.
Où le VPN est-il le plus utile dans ce scénario ?
Sur les appareils nomades connectés à des réseaux publics ou instables, tandis que le Raspberry Pi domestique conserve son routage local. Le but est de séparer la stabilité du serveur à la maison de la protection des terminaux en déplacement.