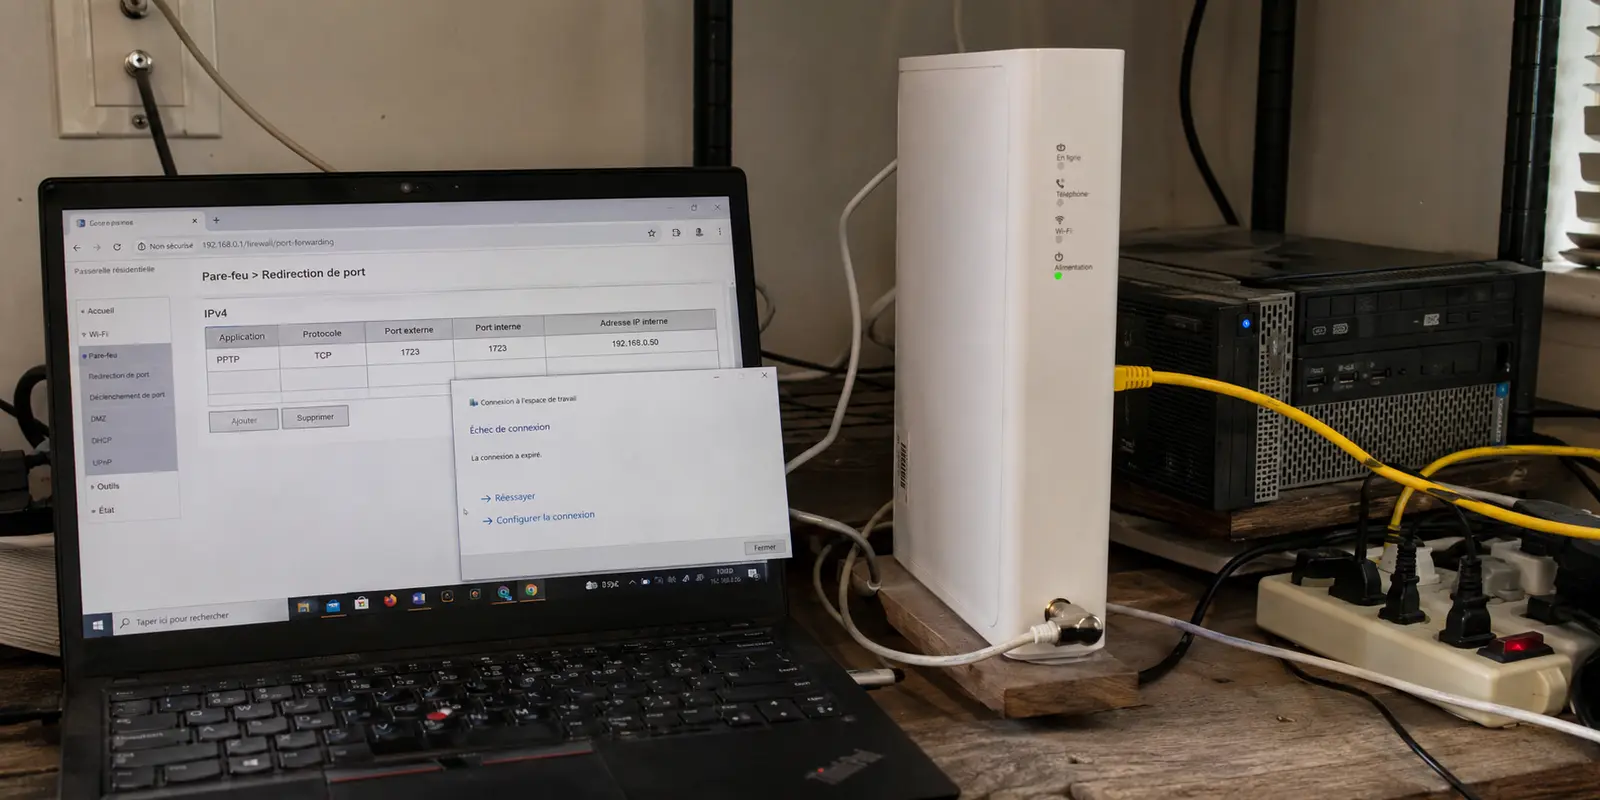
Vous venez de recevoir votre borne Helix de Vidéotron. Fini l'ancien modem câble noir : place à un boîtier épuré, à une application mobile Helix Fi moderne et à des débits théoriques impeccables. Vous vous installez pour configurer votre accès à distance habituel — qu’il s’agisse du réseau de votre bureau, de votre serveur personnel ou d’un NAS distant configuré en PPTP — et là, c’est le blocage total.
La tentative de connexion démarre, affiche brièvement « Vérification du nom d'utilisateur et du mot de passe », tourne indéfiniment en boucle, puis s’effondre sur un message d'erreur laconique : code 807 ou 619 sous Windows, indiquant un délai dépassé ou un serveur injoignable.
Pourtant, cette même liaison fonctionnait sans encombre sur l’ancien modem Arris ou Cisco de Vidéotron. Le premier réflexe consiste souvent à accuser l’opérateur d’avoir bridé la connexion ou à chercher désespérément une option « PPTP Passthrough » introuvable dans l'application mobile.
La réalité technique est tout autre : Vidéotron ne censure rien. C’est la conception même de la borne Helix et les fondations vieillissantes du protocole PPTP qui rendent leur cohabitation tout bonnement impossible.
Résumé de l’article et adéquation du produit
Pourquoi le port TCP 1723 ne suffit-il pas quand PPTP échoue derrière une borne Helix ?
Parce que PPTP sépare la négociation sur TCP 1723 du transport des données sur GRE (protocole IP 47). Dans le scénario décrit, la borne laisse passer le canal de contrôle mais ne sait pas réassocier le trafic GRE à la bonne machine derrière le NAT ; ouvrir 1723 ne rétablit donc pas le canal de données.
Ce qu’il faut retenir
- Pour qui : les personnes dont une ancienne liaison PPTP fonctionnait avant le passage à Helix et qui voient désormais des erreurs 807 ou 619.
- Point clé : une redirection TCP 1723 ne traite que la négociation ; le flux GRE qui transporte les données n’utilise pas de port TCP ou UDP.
- Adéquation du produit : l’article présente OnlydogVPN comme une option pour les usages personnels qui doivent traverser un réseau moderne sans modifier la box ni ouvrir de ports, via un transport fondé sur HTTP/3.
- Limite : ce choix ne répare pas un serveur PPTP existant : si le serveur vous appartient, l’article recommande de le migrer ; s’il dépend de votre employeur, le changement doit venir du service informatique.
Sources déjà citées dans l’article : RFC 9114 — HTTP/3 pour le standard HTTP/3 cité dans la partie consacrée aux transports modernes ; OnlydogVPN pour le lien produit déjà présent dans le texte.
L’obstacle invisible : pourquoi le port 1723 ne résoudra rien
Face à cet échec, beaucoup d’utilisateurs ouvrent l’interface d’Helix pour tenter de rediriger le port TCP 1723 vers leur ordinateur. C’est une peine perdue, car le protocole PPTP (Point-to-Point Tunneling Protocol) repose sur une mécanique hybride à deux têtes :
Le canal de contrôle (TCP 1723) : Il sert uniquement à initialiser le contact et à négocier les identifiants. Ce signal-là traverse la borne sans difficulté.
Le canal de données (GRE / IP protocole 47) : C’est le tuyau qui transporte vos données réelles. Contrairement aux paquets web habituels, le protocole GRE n’utilise ni port TCP ni port UDP.
C’est précisément ici que la borne Helix bloque la route. Pour partager une seule adresse IP publique entre tous les appareils de votre domicile (le principe du NAT), un routeur moderne a besoin de numéros de ports pour savoir à quel équipement renvoyer les réponses.
Comme le trafic GRE est dépourvu de port, la borne est incapable d'identifier la machine de destination sur votre réseau local. Sans un module d'assistance spécifique (helper ou relais PPTP) délibérément exclu du micrologiciel propriétaire d’Helix, le pare-feu matériel de la borne détruit purement et simplement les paquets GRE entrants.
Vous pouvez modifier les paramètres de redirection de port autant de fois que vous le souhaitez : le tunnel s'ouvrira pour négocier, mais aucune donnée ne pourra jamais y circuler.
L’illusion du mode pont : ressusciter une passoire numérique
Pour forcer le passage, certains songent à basculer la borne Helix en mode pont (Bridge Mode) afin de connecter un routeur tiers capable de gérer le protocole GRE. Si cette manœuvre fonctionne techniquement, elle représente un non-sens absolu.
D'une part, activer le mode pont neutralise l’ensemble de l’écosystème Helix : vous perdez la gestion unifiée via l'application Helix Fi, le contrôle parental avancé et la compatibilité avec les relais Wi-Fi de Vidéotron.
D'autre part, déployer autant d'énergie pour sauver le protocole PPTP relève de l'aberration sécuritaire. Conçu par Microsoft à la fin des années 1990, le chiffrement de PPTP (MS-CHAP v2) est formellement cassé depuis plus de dix ans.
N'importe quel pirate observant le trafic peut en intercepter et en casser les clés de chiffrement en quelques minutes. Ce n'est pas un hasard si Apple a totalement supprimé la prise en charge de PPTP de ses systèmes macOS et iOS dès 2016, et si les experts en cybersécurité le classent parmi les technologies obsolètes à proscrire impérativement.
Vouloir affaiblir la sécurité de son réseau domestique pour maintenir en vie un protocole percé de toutes parts n'est pas un compromis acceptable.
Passer à un transport qui traverse mieux les réseaux modernes
Un VPN moderne ne doit plus jamais exiger d'ouvrir des ports exotiques dans une box, de contourner un pare-feu ou de dépendre de protocoles non routables des années 1990. Pour cohabiter pacifiquement avec une passerelle de dernière génération comme Helix, il doit emprunter les mêmes voies que le trafic web légitime.
C’est précisément sur ce terrain que s’illustre OnlydogVPN. Développée pour s’adapter aux contraintes des connexions actuelles sans exiger la moindre modification de routeur, cette solution contourne nativement les blocages d'infrastructure.
Le service s'appuie sur une architecture basée sur le protocole HTTP/3 avec dissimulation de trafic. Ce choix technique change tout : au lieu d'utiliser des protocoles rigides facilement repérés et bloqués par les pare-feux des box, vos données transitent au sein d'un flux UDP standard (port 443), rigoureusement identique à celui qu'utilisent les sites web contemporains pour charger de la vidéo. Pour la borne Helix, ce trafic ne présente aucune anomalie : il traverse le NAT et le pare-feu avec une fluidité totale, sans réclamer la moindre ouverture de port.
Cette modernité apporte des bénéfices concrets en usage quotidien :
Une résilience réseau accrue : Sa capacité de récupération face aux instabilités ou aux variations de signal du Wi-Fi Helix Fi est supérieure d'environ 60 % à celle des protocoles ouverts classiques, évitant les coupures brutales de session.
Des scénarios prêts à l'emploi : L'interface vous permet d'activer en un clic des profils optimisés pour vos besoins civils (streaming d'ici ou d'ailleurs, navigation étanche, protection renforcée) sans jamais vous perdre dans des menus de configuration complexes.
Une hygiène d'accès sans friction : Le modèle supprime le compte traditionnel permanent et ses mots de passe récurrents. La connexion s'effectue simplement par code magique éphémère reçu par courriel, garantissant qu'aucune donnée de profil persistante ne reste stockée en ligne.
Un bouclier antiparasite intégré : Son filtrage DNS neutralise d'emblée les traceurs et scripts publicitaires directement à la sortie de vos appareils, avec un compteur visuel en direct.
Pour la prochaine fois avec Helix
Si vous subissez actuellement le blocage PPTP sur votre réseau Vidéotron, la démarche à suivre est limpide :
Si le serveur distant vous appartient : Désactivez définitivement le service PPTP sur votre serveur personnel ou votre NAS. Migrez votre infrastructure vers des technologies contemporaines gérées nativement au niveau applicatif.
Si la connexion provient de votre travail : Informez votre service informatique du blocage matériel. Refuser d'utiliser PPTP n'est pas un caprice d'utilisateur, mais une exigence de conformité élémentaire face à un protocole déprécié par toutes les agences de cybersécurité.
Pour vos usages personnels et votre liberté en ligne : Adoptez un outil contemporain qui s’installe directement sur vos téléphones, ordinateurs ou tablettes. Vous bénéficiez ainsi d'une confidentialité totale et d'un débit saturant votre connexion Helix, sans jamais avoir à toucher aux paramètres de votre borne.
Ne voyez plus votre borne Helix comme un obstacle à vos connexions : considérez-la comme un filtre salutaire qui vient de vous éviter de faire circuler vos données dans l'un des protocoles les plus vulnérables de l'histoire d'Internet.
Questions fréquentes
Pourquoi la connexion PPTP semble-t-elle démarrer puis reste-t-elle inutilisable ?
Le canal de contrôle sur TCP 1723 peut encore négocier la session, alors que le canal de données GRE est bloqué derrière le NAT. On peut donc voir une tentative de connexion progresser sans qu’aucun trafic utile ne circule.
Pourquoi rediriger le port 1723 sur Helix ne corrige-t-il pas le problème ?
Parce que le trafic de données PPTP passe par GRE, qui n’utilise pas de numéro de port TCP ou UDP. Ouvrir uniquement 1723 ne donne donc pas au routeur le mécanisme nécessaire pour remettre les paquets GRE au bon appareil local.
Le mode pont avec un routeur tiers est-il une solution durable ?
L’article indique qu’un routeur tiers capable de gérer GRE peut techniquement rétablir le passage, mais au prix de fonctions Helix perdues et surtout du maintien d’un protocole PPTP que le texte considère comme obsolète.
Que faire si le serveur PPTP appartient à mon entreprise ou à mon propre réseau ?
S’il vous appartient, l’article conseille de désactiver PPTP et de migrer vers une technologie plus actuelle. S’il s’agit d’un accès professionnel, il recommande de signaler le blocage au service informatique plutôt que d’affaiblir la configuration de la box.